Vishing: Angriffe am Telefon erkennen und verhindern
Bei Telefonaten hört kein technischer Filter mit. Was Vishing-Angriffe trotzdem stoppen kann, sind etablierte Prozesse, die auch bei der überzeugendsten Geschichte am anderen Ende noch schützen.
Bei Telefonaten hört kein technischer Filter mit. Was Vishing-Angriffe trotzdem stoppen kann, sind etablierte Prozesse, die auch bei der überzeugendsten Geschichte am anderen Ende noch schützen.
Sicherheitsrichtlinien sehen auf dem Papier gut aus, aber wie bewähren sie sich unter realen Bedingungen? Von Social Engineering am Helpdesk bis hin zu SIM-Swapping: Angreifende zielen auf menschliche Entscheidungen ab, nicht auf Programmcode. Erfahren Sie, warum traditionelle Security Awareness scheitert, wie man das „Defizitdenken“ hinter sich lässt und wie in der Praxis die richtige Balance zwischen strenger Kontrolle und Flexibilität für Mitarbeitende gelingt.
Durch KI sind auf Menschen abzielende Angriffe schneller und persönlicher geworden, und statisches Training kann nicht mehr mithalten. Deepfake-Anrufe, Smishing, Vishing und Angriffe durch Identitätsdiebstahl werden zunehmend glaubwürdiger und erfolgen über mehrere Kanäle gleichzeitig. Da passives Lernen keine instinktiven Reflexe aufbaut, führen wir eine neue Methode ein, mit der Ihr Team sich auf sichere Weise […]
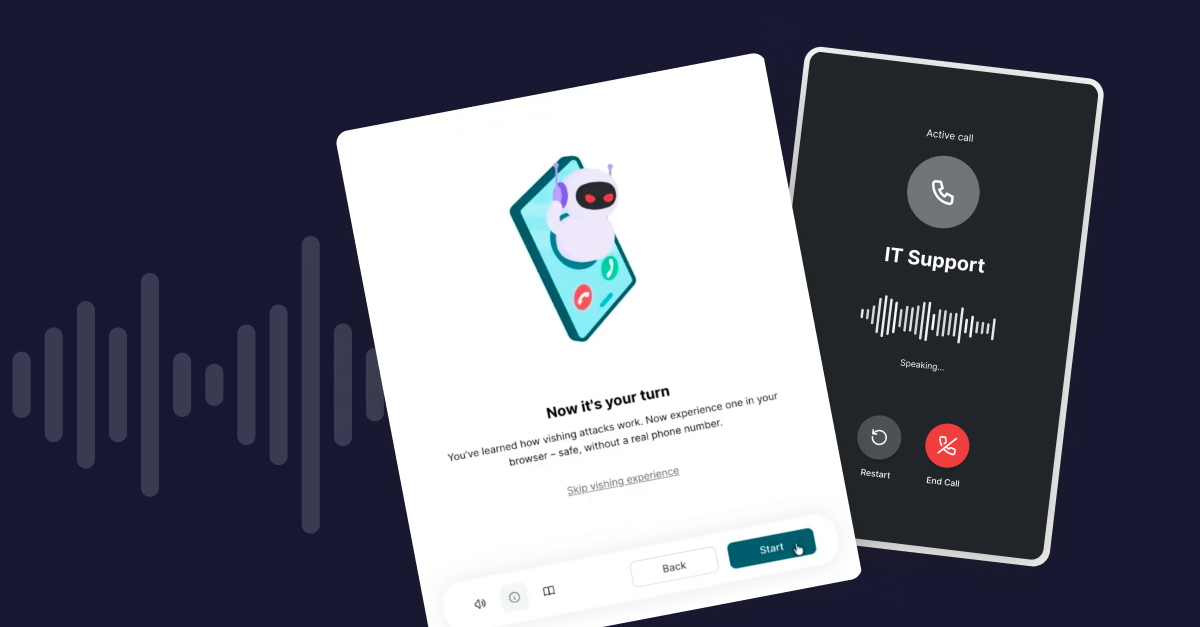
Vishing-Training gerät oft ins Stocken, wenn Teams Telefonnummern, Einwilligungen, ein Anruf-Set-up und Zeit benötigen, die sie nicht haben. Dieser Blog zeigt, wie Sie Mitarbeitende auf verdächtige Anrufe trainieren können, ohne sie direkt anzurufen. Dabei wird ein sicheres In-Browser-Training verwendet, das den Mitarbeitenden hilft, riskante Anfragen zu erkennen, vor dem Handeln innezuhalten und sie über den richtigen Kanal zu überprüfen.
Social Engineering dringt in die alltäglichen Momente bei der Arbeit vor: Genehmigungen, Lieferantenwechsel, Zahlungsinformationen, Zugriffsanfragen und Anweisungen von Vorgesetzten, die über vertraute Kanäle gesendet werden. Erfahren Sie, wie Angreifer unsichere Handlungen als Routine erscheinen lassen, warum diese Momente immer einfacher zu inszenieren sind und wie Sicherheitsteams die Überprüfung zum erwarteten nächsten Schritt machen können.
Wir Sind Davon Überzeugt: Menschliche Sicherheitsrisiken sind ein zentraler Faktor für die Wirksamkeit von Sicherheitsmaßnahmen. Sie sind durch Daten und Erkenntnisse nachverfolgbar und durch adaptive Interventionsschleifen behandelbar. Das Ziel ist eine kontinuierliche Risikominderung durch nachhaltige Verhaltensveränderung. FEATURED SNIPPET 69% Anzahl der KI-Gestützten Angriffe 69 % der befragten Sicherheitsexpertinnen und -experten gaben an, dass die Zahl […]
Agentenbasierte KI ist nicht mehr nur ein hilfreiches Werkzeug. Sie führt Angriffsschritte in einem Tempo aus, das nur Maschinen erreichen können, während gleichzeitig Unternehmen KI-Agenten in alltäglichen Arbeitsabläufen immer breitere Berechtigungen verleihen. Dieser Artikel erklärt, wie sich dadurch die Cyberrisiken verändern, wo die Kontrolle zu entgleiten beginnt und wie Security Leader eine adaptive Verteidigung nutzen können, um mit schnelleren und stärker skalierbaren Bedrohungen Schritt zu halten.
Erfahren Sie, wie sich KI-gestütztes Social Engineering weiterentwickelt, was Führungskräfte in ihren Unternehmen beobachten und was es braucht, um 2026 wirklich vorbereitet zu sein. Lesen Sie den Report, um neuen menschenzentrierten Bedrohungen immer einen Schritt voraus zu sein.
Mehr als 5,4 Mio. Nutzende

Implementieren Sie Security Awareness der Unternehmensklasse in nur 2 Tagen – mit nur 20 Minuten Zeitaufwand für das Management.

Erfahren Sie, wie unsere gamifizierte Microlearning-Methode zu 70 % aktiven Meldungen in 6 Monaten führt.

Erfahren Sie, wie Organisationen wie Ihre in nur 18 Monaten ihre Phishing-Klickraten von 20 % auf 3,5 % reduziert haben.
Konformität & Sicherheit

Nutzen Sie unsere Online-Testumgebung, um herauszufinden, wie unsere Plattform Ihr Team bei der kontinuierlichen Abwehr von Cyber-Bedrohungen unterstützen und die Sicherheit Ihres Unternehmens gewährleisten kann.

Cyber-Security-Awareness-Training
Nutzen Sie die Kraft von personalisiertem E-Learning, Storytelling und Gamification, um Sicherheitsgewohnheiten nachhaltig zu verändern.

Phishing-Simulation-Tool
Mit effektivem Phishing-Training Mitarbeitende befähigen, Bedrohungen zu erkennen und aktiv zu melden.

Cyber-Security-Chatbot
Lassen Sie Ihre Mitarbeitenden zur proaktiven Verteidigungslinie werden – mit Sofie, unserem Cyber-Security-AI-Assistant für MS Teams & Slack.

Human-Risk-Management-Platform
Human Risk OS: Ihr Security-Dashboard für menschliche Risiken – in Echtzeit erkennen, priorisieren und nachhaltig reduzieren.
Entdecken Sie unsere Lösungen mit unseren Produkttouren
 Virtuelle Touren starten
Compliance mit Sicherheitsanforderungen

Automatisieren und beschleunigen Sie die Zeit bis zur Compliance
Aufbau einer Sicherheitskultur

Integrieren Sie sicheres Verhalten in die DNA Ihres Unternehmens
Sicherheitsbewusstsein im öffentlichen Sektor

Wappnen Sie Mitarbeitende für realistische Angriffsszenarien
Entdecken Sie Erfolgsgeschichten unserer Kunden
 Jetzt lesen
This page is not available in English yet.
Diese Seite ist noch nicht in Ihrer Sprache verfügbar. Sie können auf Englisch fortfahren oder zur deutschen Startseite zurückkehren.
Cette page n’est pas encore disponible dans votre langue. Vous pouvez continuer en anglais ou revenir à la page d’accueil en français.
Deze pagina is nog niet beschikbaar in uw taal. U kunt doorgaan in het Engels of terugkeren naar de Nederlandse startpagina.
Esta página aún no está disponible en español. Puedes continuar en inglés o volver a la página de inicio en español.
Questa pagina non è ancora disponibile nella tua lingua. Puoi continuare in inglese oppure tornare alla home page in italiano.
 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
