Sciences comportementales
L’illusion de la dinde : pourquoi un passé sans incident peut fausser la stratégie de sécurité de demain
Lorsqu’ils évaluent la capacité d’une organisation à faire face à ce qui l’attend, les responsables de la sécurité s’appuient généralement sur les éléments dont ils disposent. Ils évaluent ce qui a été testé, ce qui a résisté à un examen approfondi et ce qui n’a pas causé de problème jusqu’à présent. C’est ce dernier point qu’il faut examiner de plus près.
Mon travail avec les responsables de la sécurité chez SoSafe, associé à mon parcours en psychologie du sport, m’amène souvent à observer comment la confiance se développe au sein des équipes. Dans le sport comme dans la sécurité, la confiance se construit d’abord sur des preuves solides, mais avec le temps, elle peut devenir excessive au regard des faits observés. Un historique sans incident, des audits qui se déroulent sans difficulté et des taux d’achèvement des formations stables peuvent donner à une organisation le sentiment d’être bien préparée. La difficulté, c’est que la plupart de ces preuves sont rétrospectives. Elles vous indiquent ce qui a résisté dans les conditions exactes que vous avez déjà rencontrées, mais vous renseignent très peu sur ce qui se passe lorsqu’une variable inattendue entre en jeu.
Points clés
- Un passé sans incidents n’est pas une garantie pour l’avenir : il peut signifier que les contrôles fonctionnent, ou simplement qu’une faiblesse opérationnelle non testée n’a pas encore été exploitée.
- Risque et incertitude : la sécurité évolue dans un contexte d’incertitude constante, où les acteurs de la menace s’adaptent et où les décisions humaines sont soumises à des pressions quotidiennes changeantes.
- Testez même en période de calme : la résilience se construit en entraînant activement les réflexes de sécurité et en réexaminant les processus jugés fiables, plutôt qu’en se contentant de cocher les cases de la conformité annuelle.
Le risque d’un historique sans incident
Dans la théorie du risque, ce mécanisme est souvent illustré par l’adaptation proposée par le philosophe Nassim Nicholas Taleb du problème de la dinde. Chaque matin, une dinde est nourrie par le même fermier. Au début, la dinde ne sait pas ce que cette visite signifie. Mais, matin après matin, il lui apporte nourriture et sécurité, et cette routine finit par instaurer un climat de confiance. La situation semble stable et prévisible jusqu’à Thanksgiving, où la dinde apprend à ses dépens qu’une tendance observée par le passé ne constitue aucune garantie pour l’avenir.
Un historique sans incident dans une organisation peut fonctionner de manière très similaire. Il peut indiquer que vos contrôles fonctionnent parfaitement, mais aussi que l’entreprise n’a pas encore fait face à la combinaison exacte du moment, de la fatigue opérationnelle ou d’une fragilité des processus qui mettrait ces contrôles véritablement à l’épreuve.
C’est ici qu’il est utile de distinguer le risque prévisible de l’incertitude. Avec un risque standard, on calcule des probabilités connues. Face à l’incertitude, il faut prendre des décisions avant même de connaître toutes les façons dont les événements peuvent évoluer. La cybersécurité relève clairement de l’incertitude, car les techniques d’attaque s’adaptent, le contexte change et les comportements varient en fonction de la pression du moment.
Analyse comportementale : une confiance fondée uniquement sur une absence d’incidents est fragile. Une réelle préparation consiste à vérifier que les réflexes de sécurité sont bien présents aujourd’hui, au lieu de considérer que l’absence passée d’incidents garantit la résilience future.
Tester en période de calme dans des systèmes en évolution
Les organisations modernes fonctionnent sur la base d’une confiance héritée. Les systèmes d’accès se fient à des autorisations accordées il y a des mois. Les circuits de validation partent du principe qu’un dirigeant demandant une modification urgente dispose de tout le contexte. Les processus de la chaîne d’approvisionnement se fient à des domaines et à des factures qui semblent familiers. Cette confiance héritée assure le bon fonctionnement de l’entreprise, mais c’est aussi là que l’exposition au risque s’accumule au fil du temps.
Pour déterminer si vos flux de travail quotidiens vous préparent vraiment à agir sous pression, examinez de près ces systèmes dynamiques :
- Identité et accès : les autorisations sont-elles systématiquement réévaluées ou s’accumulent-elles peu à peu à mesure que les rôles évoluent ?
- Circuits de validation : existe-t-il une étape simple de vérification par un second canal lorsqu’une demande inhabituelle ou à fort enjeu survient ?
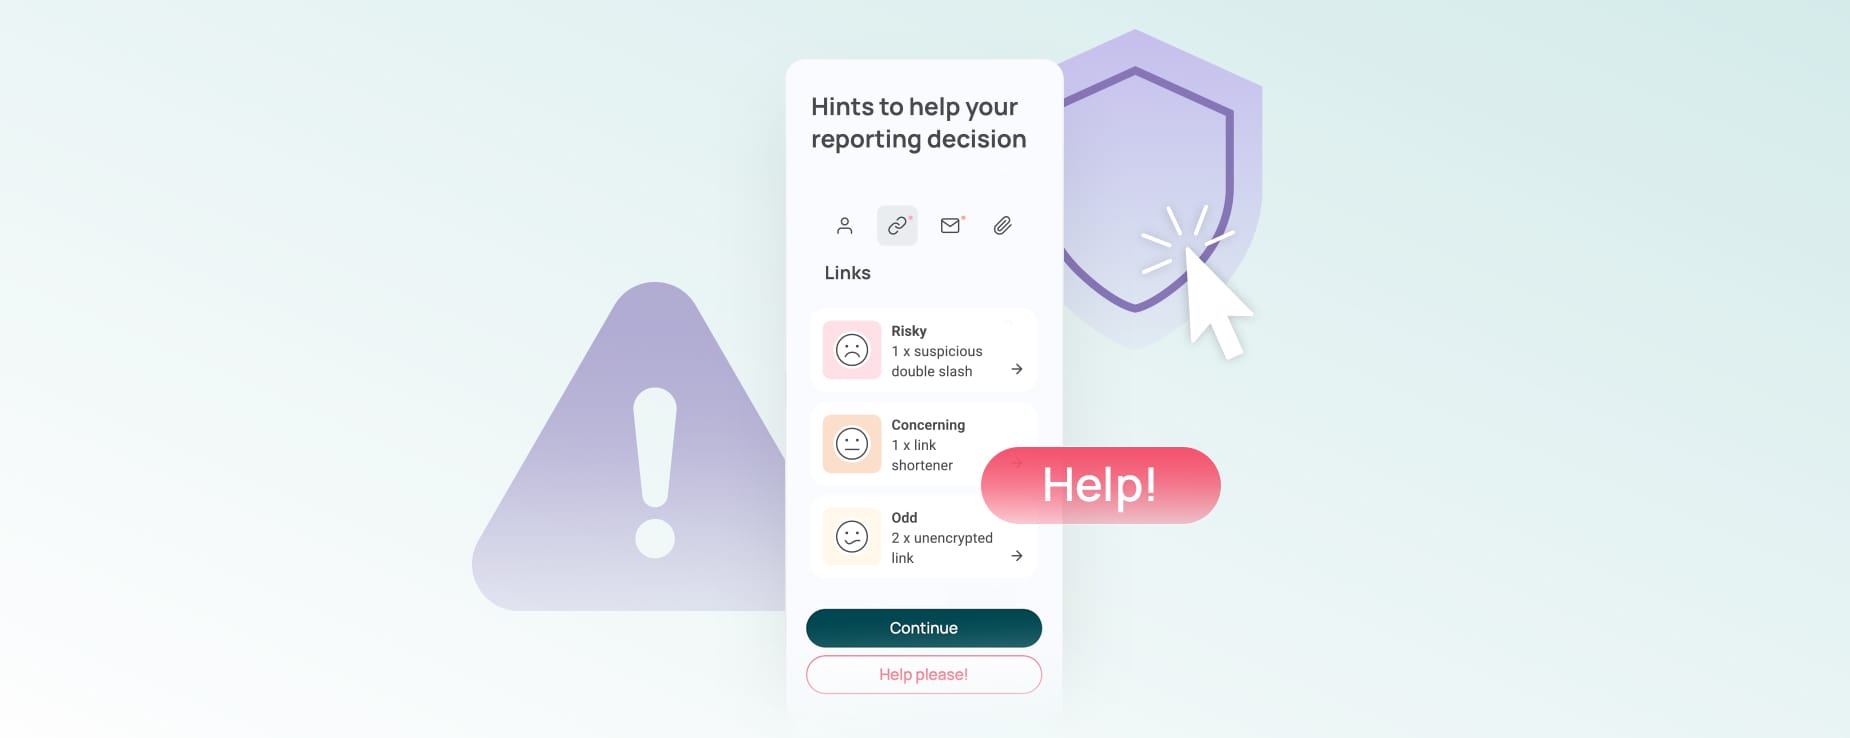
- Aide à la décision : les collaborateurs disposent-ils d’un moyen simple de vérifier la plausibilité de communications suspectes directement dans les outils qu’ils utilisent déjà ?
Ancrer la pratique dans la durée
La sensibilisation à la cybersécurité ne peut pas rester un rendez-vous statique inscrit au calendrier annuel alors que les techniques de menace deviennent plus crédibles, plus personnalisées et plus pressantes. Connaître la bonne réponse dans un module annuel est radicalement différent de devoir prendre la bonne décision sous pression, avec une charge de travail importante.
Chez SoSafe, nous aidons les organisations à ancrer la sécurité dans les habitudes, plutôt qu’à la traiter comme une action ponctuelle. En combinant une sensibilisation adaptée aux rôles et des simulations réalistes, les collaborateurs peuvent s’entraîner à prendre ces mêmes décisions qu’un attaquant cherchera à leur faire prendre dans l’urgence. Regrouper dans une vue d’ensemble les signaux comportementaux issus de la formation, des signalements et des retours sur la culture de sécurité apporte aux responsables bien plus qu’un simple taux de réussite en matière de conformité : ils peuvent évaluer si leur confiance dans la préparation de l’organisation est en phase avec les capacités réelles de leurs équipes.
Chaque revue de stratégie est l’occasion de remettre en question ce qui paraît normal au quotidien et d’identifier les routines non testées auxquelles l’organisation pourrait se fier. Si la principale preuve de votre préparation réside simplement dans le fait que tout s’est bien passé jusqu’à présent, il est peut-être temps de mettre à l’épreuve ce calme apparent avant que le contexte ne change.
Envie d’aller plus loin sur le risque humain et la sécurité comportementale ? Inscrivez-vous à la newsletter SoSafe pour recevoir régulièrement des analyses sur le renforcement de la résilience organisationnelle.
About the author

Dr. Christian Reinhardt
Director of Human Risk Management, SoSafe
Dr. Christian Reinhardt is a sports psychologist, author, speaker, and former Managing Director of the Saxony-Anhalt Football Association. As an expert in human behavior and adult education, he brings deep psychological insight to his role as Director of Human Risk Management at SoSafe. There, he focuses on how cybercriminals exploit psychological mechanisms to manipulate individuals—and how organizations can harness the same behavioral science to foster secure habits. Previously, he lectured at Martin Luther University Halle-Wittenberg and worked as a learning consultant with international companies, always with a passion for turning complex psychological concepts into practical, people-centered strategies for awareness and behavior change.
En savoir plusLes articles suivants peuvent aussi vous intéresser :
 4 min read
Vous voulez avoir toujours une longueur d’avance en matière de cybersécurité ?
Inscrivez-vous à notre newsletter pour tout savoir sur les actualités, les événements et les ressources disponibles en matière de cybersécurité. Zéro spam, du contenu 100 % utile.





 Rapports
 Guides
 Blog
 Lexique de la cybersécurité
 Témoignages clients
 Inscription à la newsletter
 Tous les événements
 Signal Security Summit
 Danger Lab
 Webinaires
 Interview d'expert
 Pourquoi SoSafe
 Carrières
 Actu et presse
 Contact
