
¿Qué es la clonación de voz IA? Cómo detectar las voces IA y las llamadas falsas
Puntos clave
- Unas breves muestras de audio bastan para generar clones de voz convincentes en tiempo real
- Según los datos de Gartner, el 62 % de las organizaciones ya ha sufrido un ataque con deepfake
- Los incidentes de vishing eficaces cuestan una media de 1,5 millones de dólares en respuesta a incidentes
- Algunos de los patrones más habituales son el fraude del CEO, la manipulación del soporte técnico en línea, la presión de MFA y la preparación para el phishing
- La detección se basa principalmente en señales como las presiones de tiempo, el secretismo y la omisión de los procesos
- Los ataques de clonación de voz IA, o AI voice cloning, no se pueden filtrar con medios técnicos; la única defensa es la preparación, por ejemplo, mediante simulaciones de vishing en la formación en ciberseguridad
La imitación de voz en tiempo real pone en riesgo los procesos empresariales. Descubre cómo la clonación de voz IA elude los controles técnicos y qué pasos de verificación resisten cuando una voz conocida solicita una excepción.
Contenido
- ¿Qué es la clonación de voz y qué es la clonación de voz IA?
- ¿Cómo funciona la clonación de voz?
- Cómo utilizan los ciberdelincuentes la clonación de voz IA
- Estafas de clonación de voz IA
- Cómo detectar las voces IA
- Protocolos de autenticidad frente a la clonación de voz
- Cómo proteger a tu organización
- Lista de tareas frente a la clonación de voz IA
¿Qué es la clonación de voz y qué es la clonación de voz IA?
La clonación de voz es la reproducción artificial de una voz humana. En la actualidad, cuando alguien pregunta qué es la clonación de voz, casi siempre se refiere a su versión impulsada por la IA. La clonación de voz IA, o AI voice cloning, se basa en modelos de habla generativos que extraen un perfil de voz a partir de una grabación y luego generan cualquier frase nueva desde ahí. A diferencia de las síntesis de voz anteriores, no es necesario que la frase en cuestión se haya pronunciado nunca. El modelo traslada el timbre, el ritmo del habla, los patrones de acentuación y los matices regionales al texto nuevo. En términos técnicos, el significado de la clonación de voz ha cambiado: ahora los resultados se clasifican como deepfakes de audio, es decir, medios sintéticos que imitan de forma sonora a una persona real.
Para las organizaciones, esto dejó de ser un tema de interés limitado hace ya algún tiempo. Una encuesta de Gartner realizada a 302 líderes de ciberseguridad en Norteamérica, EMEA y Asia-Pacífico entre marzo y mayo de 2025 reveló que el 62 % de las organizaciones había sufrido un ataque con deepfake que utilizó la ingeniería social o aprovechó procesos automatizados. Los costes derivados son considerables. Un ataque de vishing eficaz cuesta a las organizaciones afectadas una media de 1,5 millones de dólares en recuperación directa y respuesta a incidentes.
Sin embargo, esta tecnología no es únicamente una herramienta de ataque. Se utiliza para el doblaje multilingüe, para las funcionalidades de lectura en voz alta en las aplicaciones de accesibilidad y para la restauración del habla en personas que han perdido la voz a causa de una enfermedad. Este mismo uso dual es lo que hace que sea difícil defenderse de esta tecnología. No existe un proveedor único al que se pueda desconectar ni una firma fiable que un filtro pueda buscar.

¿Quieres ir directo a la solución?
Los costosos incidentes de vishing comienzan con una simple llamada telefónica. Forma a tu equipo para que reconozca la clonación de voz IA antes de que llegue al departamento financiero o de soporte técnico en línea.
¿Cómo funciona la clonación de voz?
La clonación de voz IA se ejecuta en tres pasos, que son prácticamente iguales sea cual sea el servicio que se utilice.
- Muestra de voz: El modelo necesita una grabación de la voz a imitar. Lo que importa es la calidad del material más que su duración. Microsoft demostró ya en 2023, con su modelo de investigación VALL-E, que tres segundos de audio son suficientes para reproducir una voz de manera reconocible. En la actualidad, los servicios comerciales trabajan en un rango similar. ElevenLabs, por ejemplo, recomienda de uno a dos minutos de audio nítido para su clonación de voz instantánea.
- Entrenamiento del modelo: Un modelo de habla previamente entrenado que se ha generalizado a partir de decenas de miles de horas de habla se adapta a la voz a imitar. Extrae un perfil de voz, una descripción matemática del timbre, el comportamiento de la frecuencia y los hábitos al hablar. En función del servicio, este paso lleva minutos en lugar de días.
- Resultado generado: A continuación, el sistema convierte texto escrito, o el propio discurso en directo del atacante, en la voz a imitar. Dado que esto ocurre en tiempo real, el resultado no se limita a un mensaje pregrabado. Las llamadas fraudulentas de clonación de voz, o voice cloning scam calls, pueden mantenerse como conversaciones auténticas, con preguntas de seguimiento, risas y dudas.
Una tecnología, dos aplicaciones
Las herramientas que hay detrás de las aplicaciones legítimas y los ataques son idénticas. Proveedores como ElevenLabs suministran síntesis de voz para audiolibros, localización y sistemas de asistencia, y los atacantes tienen acceso a esta misma calidad. Un estudio de Consumer Reports publicado en marzo de 2025 analizó seis servicios de clonación de voz muy utilizados y reveló que cuatro de ellos no pedían más que marcar una casilla o una autodeclaración similar para confirmar que el usuario tenía derecho a utilizar la voz. En cuatro de los seis, bastaba con un nombre y una dirección de correo electrónico para abrir una cuenta. Según los datos de ese estudio, la barrera de entrada es mínima y se encuentra en el mercado abierto en lugar de en la dark web.
Cómo utilizan los ciberdelincuentes la clonación de voz IA
La clonación de voz IA no es un vector de ataque nuevo por sí solo. Amplifica los patrones que ya son familiares y traslada el ataque a un canal que los controles técnicos apenas cubren.
¿Qué necesitan los ciberdelincuentes para crear una voz falsa?
Tres cosas, y ninguna de ellas es difícil de obtener.
En primer lugar, una muestra de voz. Rara vez proviene de una vulneración. Las fuentes públicas proporcionan material más que suficiente: participaciones en pódcasts, grabaciones de webinarios, vídeos de conferencias, entrevistas en medios especializados, clips de productos en LinkedIn o saludos del buzón de voz. Los directivos, los responsables de prensa y los jefes de ventas están especialmente expuestos, ya que sus voces están en Internet como parte de su trabajo.
En segundo lugar, conocimiento contextual. Una llamada solo suena convincente cuando menciona a las personas, los proyectos y las responsabilidades correctas. Los organigramas, los comunicados de prensa sobre adquisiciones, los anuncios de empleo que enumeran los nombres de los sistemas internos y las respuestas automáticas de ausencia proporcionan ese material. Un directivo que viaja por negocios es un desencadenante clásico, ya que proporciona a los atacantes un motivo plausible por el que resulta difícil comprobar la veracidad de la llamada.
En tercer lugar, una vía de entrega. Los identificadores de llamadas pueden falsificarse para que aparezca un número interno conocido en la pantalla. Los atacantes también trasladan la conversación a una aplicación de mensajería o a una videollamada, donde el número deja de importar por completo.
¿Cómo utilizan los ciberdelincuentes la clonación de voz?
Una voz clonada gana una confianza que un correo electrónico no puede conseguir, y los atacantes combinan esa confianza con las presiones de tiempo y la confidencialidad. El patrón es siempre el mismo: una autoridad conocida, una excepción urgente y una petición de discreción.
Los incidentes recientes muestran lo común que se ha vuelto este enfoque. El 15 de mayo de 2025, el FBI advirtió de una campaña en curso en la que los delincuentes se hacían pasar por altos funcionarios de EE. UU. mediante mensajes de texto y mensajes de voz generados por IA para obtener acceso a cuentas y redes de contactos.
CrowdStrike informó de que casi todos los incidentes de Scattered Spider que investigó hasta mediados de 2025 incluían ingeniería social telefónica contra el soporte técnico en línea, con el objetivo de lograr el restablecimiento de las contraseñas y los factores de MFA para Microsoft Entra ID, el inicio de sesión único y los escritorios virtuales. Hay un detalle que destaca. Las personas que llamaban respondieron correctamente a las preguntas de verificación del soporte técnico en línea porque habían investigado las respuestas con antelación.
En agosto de 2026, una oleada coordinada de llamadas de vishing que utilizaban voces generadas por IA afectó a varias grandes empresas financieras de EE. UU., entre ellas Citadel, Two Sigma y Point72. Two Sigma declaró que no había encontrado indicios de ningún impacto en los datos o sistemas, y Point72 comunicó a los inversores que no se habían perdido datos de clientes. Citadel no hizo ningún comentario público.
La clonación de voz como servicio
El mercado delictivo está ofreciendo esta tecnología como un servicio. En junio de 2026, Rapid7 describió una oferta clandestina que comercializa clones de voz junto con el intercambio de rostros, los perfiles sintéticos, los documentos falsificados y la inyección de cámara para videollamadas, dirigida directamente a eludir los controles de identidad. Esto cambia el panorama desde el punto de vista del atacante. Cualquier persona que desee utilizar un clon de voz convincente ya no necesita entender los modelos, solo tener una cuenta en un servicio de este tipo. Rapid7 describe los precios del mercado clandestino como volátiles, ya que oscilan entre ofertas de nivel básico que cuestan unas pocas decenas de dólares hasta varios miles por sistemas profesionales. Para los defensores, esto significa prepararse para un grupo de adversarios más amplio y menos especializado que hace dos años.
Estafas de clonación de voz IA: los patrones de ataque dentro de las organizaciones
Una estafa de clonación de voz IA, o AI voice cloning, es diferente dentro de una empresa en comparación con las llamadas de emergencia denunciadas en los casos de consumidores particulares. Hay cuatro patrones que aparecen con regularidad.
El fraude del CEO con una voz clonada
En el fraude del CEO, los atacantes se hacen pasar por un miembro de la junta directiva y fuerzan un pago o un cambio de los datos bancarios. Cuando el ataque llegaba por correo electrónico, a menudo fracasaba ante una simple comprobación. El departamento financiero llamaba al directivo al número guardado internamente y confirmaba la instrucción. La clonación de voz IA devalúa exactamente ese control, porque ahora el ataque llega en primer lugar como una llamada. Alguien que ya ha escuchado la que cree que es la voz del CEO da por realizada la comprobación, aunque nadie haya devuelto la llamada. La regla que sigue vigente es que la verificación debe hacerla quien recibe la llamada. Cuelga y marca el número guardado en el directorio interno, no el que aparece en la pantalla ni el que se da por teléfono. Las situaciones con un secretismo inherente hacen que el patrón sea más difícil de romper; por ejemplo, una adquisición que supuestamente está en marcha y de la que no se debe hablar con nadie.
Fraude en las aprobaciones de MFA y en el soporte técnico en línea
Por lo general, las solicitudes de MFA solo siguen adelante una vez que una persona las aprueba, y es precisamente ahí donde entra en juego la llamada telefónica. Mientras llegan las notificaciones emergentes, una voz de lo que parece ser el departamento interno de TI pide al destinatario que apruebe la solicitud para que se pueda solucionar el fallo. Así es como una llamada que utiliza la clonación de voz por deepfake convierte un ataque de fatiga de MFA en una intrusión eficaz. La persona que llama proporciona una explicación plausible, y el empleado aprueba la solicitud. Los servicios de soporte técnico en línea son un objetivo por el mismo motivo. Los atacantes se presentan como empleados a los que se les ha bloqueado la cuenta y presionan para que se restablezca su acceso rápidamente. Las organizaciones que gestionan un gran volumen de solicitudes de contraseñas, VPN y tokens de MFA están especialmente expuestas.
Ataques multicanal: cuando la llamada anuncia el correo electrónico de phishing
La llamada no siempre es el ataque en sí. A menudo es la preparación para uno que se producirá pronto. Alguien que parece ser un contacto conocido anuncia un mensaje, que llega poco después. El correo electrónico de phishing que llega a continuación parece más creíble y se comprueba con menos detenimiento. La misma lógica funciona a la inversa, donde un correo electrónico intrascendente hace que una llamada posterior parezca legítima. La dificultad para las organizaciones es que los canales suelen supervisarse de forma aislada, por lo que una llamada de clonación de voz IA y el correo electrónico que la sigue nunca se relacionan entre sí.
La llamada sobre el acceso caducado al SSO
Otro patrón pone a trabajar a la clonación de voz IA en un acceso de inicio de sesión único que supuestamente ha caducado. Quienes llaman afirman trabajar en el soporte técnico, mencionan una migración del sistema o una actualización de seguridad y guían a la persona hacia un portal de inicio de sesión o a través de la configuración de un segundo factor de nuevo. Como el proceso suena técnicamente plausible y la voz resulta conocida, rara vez se cuestiona. Las llamadas fraudulentas de clonación de voz, o voice cloning scam calls, de este tipo tienen un único objetivo: el control de un factor de autenticación.
Cómo detectar una voz IA: a qué prestar atención en la llamada
Si se pregunta cómo detectar una voz IA, la respuesta habitual es técnica: análisis espectral, detección de artefactos, reconocimiento biométrico de la voz. Nada de eso sirve de ayuda durante una llamada en directo, ya que nadie inicia un análisis forense en mitad de una conversación. Lo que cuenta en la práctica es lo que una persona puede llegar a notar en ese momento.
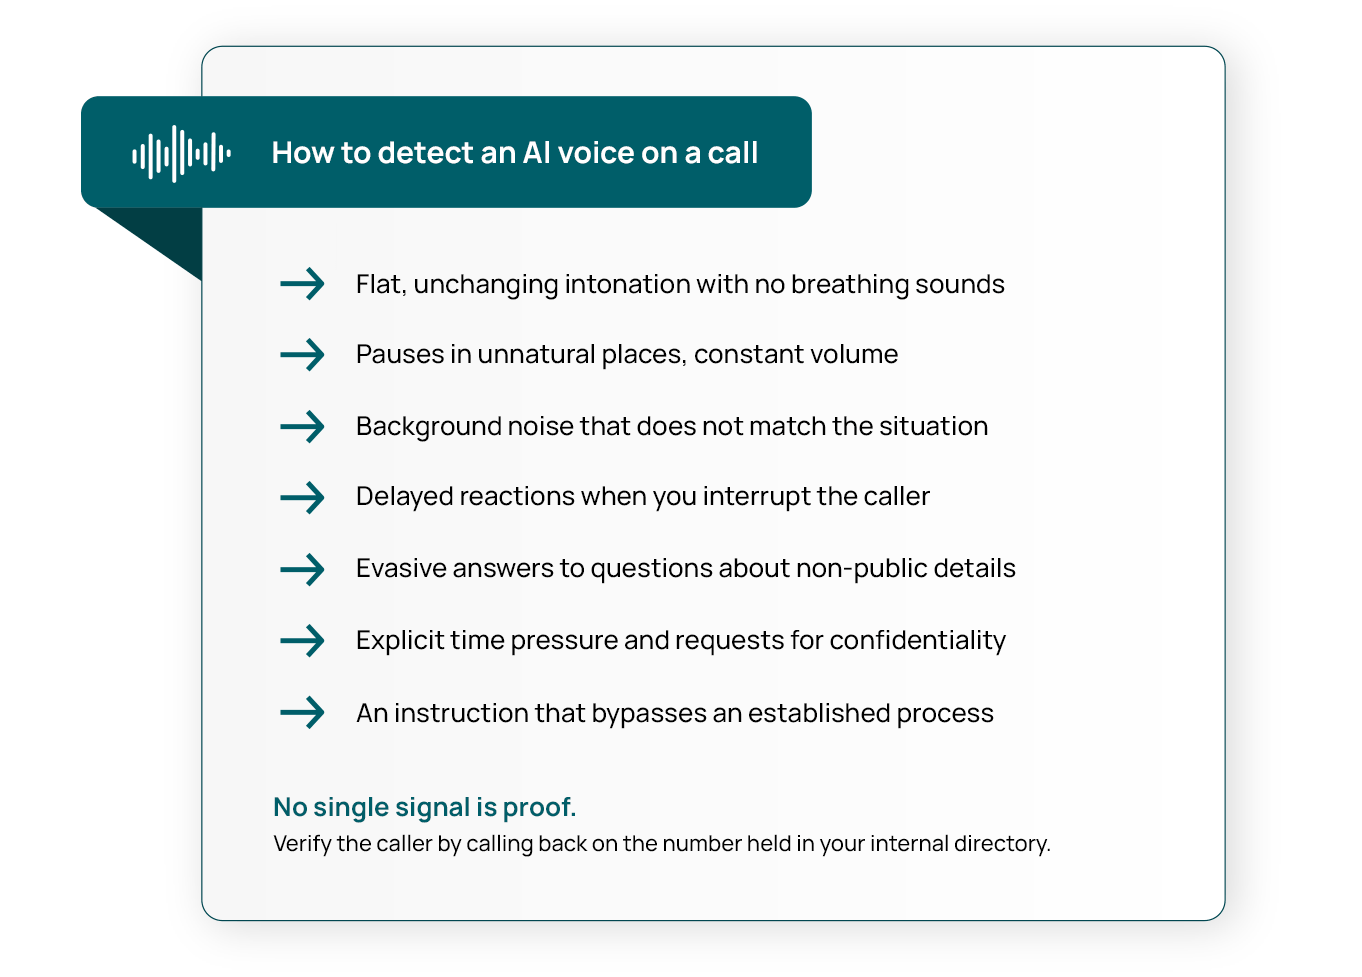
La articulación ofrece las primeras pistas. La clonación de voz IA, o AI voice cloning, a veces se delata a través de una entonación constantemente plana, pausas en lugares poco naturales o la ausencia de los sonidos de la respiración. Las frases pueden ser gramaticalmente perfectas y, al mismo tiempo, no transmitir ningún tipo de emoción. Un volumen que se mantiene exactamente al mismo nivel durante varios minutos puede indicar lo mismo. También merece la pena prestar atención a las contradicciones de fondo, como alguien que llama y afirma estar conduciendo, pero no se oye el ruido de la carretera de fondo. Un mensaje de voz falsificado es aún más difícil de juzgar que una llamada en directo, puesto que no hay oportunidad de hacer una pregunta espontánea. Un mensaje de voz por sí solo nunca confirma quién es una persona, por muy conocida que suene la voz.
Durante la propia conversación, hay otras señales que suelen decir más. Los sistemas basados en la clonación de voz IA a menudo responden con retardo cuando alguien los interrumpe, eluden las preguntas inesperadas o titubean en cuanto la conversación se sale de la estructura preparada. Por lo tanto, una pregunta espontánea sobre un detalle compartido que no sea de conocimiento público puede revelar mucho más que la simple escucha atenta de la voz.
Las señales de comportamiento son las que tienen mayor peso. Un canal inusual, una hora del día poco habitual, una presión de tiempo explícita, una petición de confidencialidad o una instrucción que elude un proceso establecido. Cuando se dan varios de estos factores a la vez, merece la pena verificar la llamada, por muy convincente que suene la voz.
Los límites de la detección de la clonación de voz
Escuchar por sí solo no te dirá de forma fiable si una voz es real. Un estudio publicado en la revista PLOS ONE concluyó que los participantes identificaron correctamente el habla sintética en solo unos tres de cada cuatro casos, y que la formación previa mejoró la tasa de aciertos en menos de cuatro puntos porcentuales de media. Este tipo de señales resultan de utilidad para levantar sospechas, y para eso sirven precisamente. La detección auditiva de la clonación de voz no es un instrumento para la toma de decisiones, y frente a la clonación de voz por deepfake, la decisión recae en un proceso definido más que en el juicio individual del momento.
Protocolos de autenticidad frente a la clonación de voz: cómo demostrar que una voz es real
Para las organizaciones, la cuestión pasa de la detección a las pruebas. ¿Cómo confirmas que una voz es auténtica y cómo dejas constancia de que se ha llevado a cabo la comprobación? Los protocolos de autenticidad frente a la clonación de voz responden a esto como una cuestión de proceso y no de herramientas, que es precisamente en lo que se diferencian de los productos de detección.
- Procedencia y marcas de agua: En el aspecto técnico, están tomando forma dos enfoques complementarios. Los metadatos de procedencia, según la norma C2PA, adjuntan un historial firmado a un archivo de audio, en el que se documenta cómo se creó y modificó posteriormente una grabación. En cambio, las marcas de agua incrustan una señal en el propio audio que las personas no pueden oír y que está diseñada para resistir a la conversión. Desde el 2 de agosto de 2026, el artículo 50 de la Ley de IA de la UE (Reglamento (UE) 2024/1689) exige a los proveedores de sistemas generativos que marquen los contenidos sintéticos de audio, imagen, vídeo y texto en un formato legible por máquina. La normativa no prescribe ninguna tecnología concreta. Sin embargo, exige una implementación que sea eficaz, interoperable, sólida y fiable, siempre que sea técnicamente viable. Los sistemas que ya estaban en el mercado antes de esa fecha cuentan con un periodo de transición hasta el 2 de diciembre de 2026. Cualquier persona que publique deepfakes está obligada a revelar que el contenido se ha generado de forma artificial, salvo que existan exenciones y obligaciones más leves para fines artísticos, satíricos y determinados usos policiales. Estas normas se aplican directamente en toda la UE. Las organizaciones de otros países deben prever requisitos de etiquetado diferentes, o ninguno en absoluto, y comprobar qué se aplica en su propia jurisdicción. Para la defensa en el día a día, esto importa menos de lo que podría parecer. Las obligaciones de etiquetado son vinculantes para los proveedores que cumplen la normativa, no para las herramientas delictivas. También existe una limitación técnica. Un estudio sobre la durabilidad de las marcas de agua de audio presentado en la conferencia Interspeech 2025 descubrió que ninguno de los métodos analizados sobrevivía intacto a la conversión mediante códecs neuronales, ya que la marca de agua y el códec compiten por el mismo espacio de la señal. La compresión de datos y los códecs de este tipo son el estándar en los servicios de voz, lo que significa que las pruebas de procedencia tienden a fallar en el momento en que serían necesarias. Siguen siendo valiosas para analizar una grabación a posteriori, pero no para decidir qué hacer durante una llamada en directo.
- Procedimientos de verificación: Mientras una conversación está en curso, un proceso de comprobación definido ofrece más que cualquier análisis de señales. Esto comienza con devolver la llamada a una extensión guardada en el directorio de la empresa en lugar de al número que aparece en la pantalla. Las preguntas de control cuyas respuestas no se puedan investigar públicamente son una segunda opción. Los directivos, los departamentos financieros y los asistentes de dirección pueden acordar una palabra clave con antelación. Las solicitudes externas al soporte técnico en línea deben verificarse a través de un segundo canal independiente, por ejemplo, mediante una confirmación del responsable en un sistema interno. Ninguno de estos pasos depende de reconocer de oído la clonación de voz IA, y es ahí donde reside precisamente su ventaja.
- Documentación: Para que estos pasos superen una auditoría, deben formar parte de un procedimiento por escrito. Un registro en el que conste la hora y el resultado de cada verificación permite hacer un seguimiento de la práctica. Este tipo de pruebas pueden integrarse en los sistemas de gestión alineados con la ISO 27001, la NIS2 o DORA, estos dos últimos marcos propios de la UE. El resultado es un control cuya aplicación y eficacia se pueden demostrar, lo cual convierte a los protocolos de autenticidad frente a la clonación de voz de unas buenas intenciones a algo auditable.
Cómo proteger a tu organización contra la clonación de voz IA
La clonación de voz IA no se puede bloquear nada más empezar. La protección se basa en un pequeño número de normas de procesos precisas que funcionan en conjunción con unos empleados que reconocen el comportamiento que hay detrás de la llamada y saben qué hacer al respecto.
Simulaciones de clonación de voz en la formación en ciberseguridad
Los procesos solo funcionan si las personas los aplican bajo presión, y eso es algo que se puede practicar. Los módulos de aprendizaje en línea habituales explican que existe el vishing. Lo que no crean es el reflejo necesario para el momento en que una voz conocida pide educadamente una excepción. Reconocer una llamada generada por IA requiere más experiencia práctica que saberse una definición; por eso, las simulaciones añaden una situación real a los componentes teóricos.
SoSafe ofrece la lección interactiva de vishing para esto desde junio de 2026. Al final de una unidad de formación en línea sobre ingeniería social, los participantes se enfrentan a una situación telefónica realista con IA directamente en el navegador. Las organizaciones no tienen que recopilar los números de teléfono de los empleados ni llamar a sus dispositivos personales. Esto elimina los obstáculos habituales de las campañas de vishing tradicionales, como la ausencia de móviles de empresa, los problemas de protección de datos y, cuando existen dichos órganos, la consulta a los representantes de los empleados.
Este enfoque es especialmente pertinente para las organizaciones donde gran parte de los empleados trabaja por teléfono. La logística, la industria manufacturera, la sanidad y la administración pública son ejemplos típicos, al igual que las organizaciones que gestionan un gran volumen de solicitudes de soporte técnico en línea.
La formación en ciberseguridad que lo acompaña se basa en el cambio de comportamiento, más que en una mera transferencia de conocimientos de forma puntual. El diseño didáctico se basa en la psicología del aprendizaje, se adapta a normativas como NIST, CIS, ISO/IEC 27001, NIS2 y DORA, y puede estar listo para usarse en tan solo dos días. Su gestión continua requiere algo más de 15 minutos a la semana. La retención de conocimientos al cabo de doce meses es del 90 %.
Reconocer voces IA cuando de verdad importa
Ofrece a tus equipos una práctica realista contra la clonación de voz y la ingeniería social en aquellas situaciones que de verdad importan.
Lista de tareas frente a la clonación de voz IA
La columna de la derecha indica funciones, no puestos de trabajo. En las organizaciones con equipos de ciberseguridad más pequeños, de tres a quince personas, varias de estas funciones recaerán sobre la misma persona.
| Área | Medida | Responsable |
| Verificación | Llamar al número que figure en el directorio interno ante cualquier instrucción telefónica relacionada con dinero o accesos | Todos los empleados |
| Verificación | Acordar una palabra clave para directivos, departamentos financieros y asistentes de dirección, y cambiarla cada año | Ciberseguridad, junta directiva |
| Pagos | Exigir la aprobación de dos personas por encima de una cantidad determinada, sin excepciones por urgencia | Finanzas |
| Pagos | Confirmar los cambios en los datos bancarios únicamente a través de un segundo canal independiente | Finanzas, compras |
| Soporte técnico en línea | No autorizar nunca el restablecimiento de contraseñas ni de MFA basándose únicamente en una llamada telefónica | Servicios de TI |
| Soporte técnico en línea | Utilizar preguntas de verificación cuyas respuestas no se puedan investigar públicamente | Servicios de TI |
| Accesos | Implementar MFA resistente al phishing, como las llaves FIDO2, para las cuentas con privilegios | Ciberseguridad |
| Detección | Enseñar a reconocer las señales: entonación plana, ruido de fondo que no encaja, respuestas tardías a las interrupciones, presiones de tiempo, peticiones de confidencialidad | Ciberseguridad |
| Notificación | Ofrecer una vía accesible para notificar las llamadas sospechosas y aceptar de forma explícita las falsas alarmas | Ciberseguridad, comunicaciones |
| Formación | Añadir simulaciones de vishing al programa de formación, por ejemplo mediante la lección interactiva de vishing | Ciberseguridad, recursos humanos |
| Pruebas | Registrar por escrito los procedimientos de verificación y dejar constancia de las decisiones tomadas | Cumplimiento de las normativas |
| Revisión | Comparar los patrones de ataque con los informes de incidentes actuales dos veces al año y actualizar los procedimientos en consecuencia. | Ciberseguridad |
¿Quieres saber lo último en ciberseguridad?
Suscríbete a nuestra newsletter para recibir los artículos, eventos y recursos más recientes sobre ciberseguridad. No recibirás spam, solo contenido relevante.





 Informes
 Guías
 Blog
 Glosario
 Casos de éxito
 Suscripción a la newsletter
 Todos los eventos
 Signal Security Summit
 Danger Lab
 Por qué SoSafe
 Trabaja en SoSafe
 Contacto
