
Was ist AI-Voice-Cloning? KI-Stimmen und Fake-Anrufe erkennen
Wichtige Erkenntnisse
- Kurze Audio-Samples genügen für täuschend echte Echtzeit-Stimmklone
- Laut Gartner erlebten 62% der Organisationen bereits Deepfake-Angriffe
- Erfolgreiche Vishing-Vorfälle kosten im Schnitt 1,5 Mio. USD Incident Response
- Typische Muster sind CEO-Fraud, Helpdesk-Tricks, MFA-Drang und Phishing-Vorbereitung
- Erkennung primär über Signale wie Zeitdruck, Geheimhaltung und Prozessumgehung
- Voice-Cloning-Angriffe lassen sich nicht technisch filtern, sondern nur trainieren, zum Beispiel mit Vishing-Simulationen im Security-Awareness-Training
Stimmenimitation in Echtzeit bedroht Unternehmensprozesse. Erfahren Sie, wie AI-Voice-Cloning an technischen Schutzmaßnahmen vorbeiläuft und welche Prüfprozesse im Unternehmen greifen.
Inhalt
- Was ist AI-Voice-Cloning?
- Wie funktioniert AI-Voice-Cloning?
- Wie Cyberkriminelle AI-Voice-Cloning nutzen
- Voice-Cloning-Scams
- KI-Stimme erkennen
- Authentizität von Stimmen nachweisen
- Schutzmaßnahmen für Unternehmen
- Checkliste gegen Voice-Cloning
Was ist Voice-Cloning und was ist AI-Voice-Cloning?
Voice-Cloning bezeichnet die künstliche Nachbildung einer menschlichen Stimme. Wer heute fragt, was Voice-Cloning ist, meint fast immer die AI-gestützte Variante: AI-Voice-Cloning nutzt generative Sprachmodelle, die aus einer Aufnahme ein Stimmprofil ableiten und daraus beliebige neue Sätze erzeugen. Anders als bei früherer Sprachsynthese muss der gewünschte Satz nie gesprochen worden sein. Das Modell überträgt Klangfarbe, Sprechrhythmus, Betonungsmuster und Dialektfärbung auf neuen Text. Fachlich fallen die Ergebnisse unter Audio Deepfakes, also synthetische Medieninhalte, die eine reale Person hörbar imitieren.
Für Unternehmen ist das längst kein Randthema mehr. Eine Gartner-Umfrage unter 302 Sicherheitsverantwortlichen in Nordamerika, EMEA sowie Asien-Pazifik, erhoben zwischen März und Mai 2025, ergab, dass 62 Prozent der Organisationen einen Deepfake-Angriff erlebt haben, bei dem Social Engineering eingesetzt oder automatisierte Prozesse ausgenutzt wurden. Die Folgekosten sind erheblich: Ein erfolgreicher Vishing-Angriff schlägt bei betroffenen Organisationen im Schnitt mit 1,5 Millionen US-Dollar an direkter Wiederherstellung und Incident Response zu Buche.
Gleichzeitig ist die Technologie kein reines Angriffswerkzeug. Sie steckt in mehrsprachigen Synchronisationen, in Vorlesefunktionen für barrierefreie Anwendungen und in der Sprachwiederherstellung für Menschen, die ihre Stimme durch Krankheit verloren haben. Genau diese doppelte Nutzbarkeit macht die Abwehr anspruchsvoll: Es gibt keinen Anbieter, den man abschalten könnte, und keine Signatur, nach der ein Filter suchen könnte.

Direkt zur Lösung?
Sparen Sie sich teure Vishing-Schäden: Schützen Sie Ihr Team sofort vor AI-Voice-Cloning.
Wie funktioniert AI-Voice-Cloning?
AI-Voice-Cloning läuft in drei Schritten ab.
- Sprachprobe
Das Modell braucht eine Aufnahme der Zielstimme. Relevant ist nicht die Länge, sondern die Sauberkeit des Materials. Microsoft zeigte bereits Anfang 2023 mit dem Forschungsmodell VALL-E, dass drei Sekunden Audio ausreichen, um eine Stimme erkennbar zu übernehmen. Kommerzielle Dienste arbeiten heute in derselben Größenordnung; ElevenLabs etwa empfiehlt für seinen sofortigen Stimmklon ein bis zwei Minuten sauberes Audiomaterial. Wie zuverlässig solche Stimmen in einem Gespräch auffallen, ist eine andere Frage: In einer Studie im Fachjournal PLOS ONE erkannten Testpersonen synthetische Sprache nur in rund drei von vier Fällen, und ein vorheriges Training verbesserte die Trefferquote im Schnitt um weniger als vier Prozentpunkte. - Modelltraining
Ein vortrainiertes Sprachmodell, das aus zehntausenden Stunden Sprache generalisiert hat, wird auf die Zielstimme angepasst. Es extrahiert ein Stimmprofil, also eine mathematische Beschreibung von Klangfarbe, Frequenzverlauf und Sprechgewohnheiten. Dieser Schritt dauert je nach Dienst Minuten, nicht Tage. - Generierte Ausgabe
Anschließend wandelt das System eingegebenen Text oder die live gesprochene Stimme einer angreifenden Person in die Zielstimme um. Weil das in Echtzeit funktioniert, bleibt es nicht bei der vorproduzierten Sprachnachricht. Fake-Anrufe mit KI-Stimme lassen sich als echtes Gespräch führen, inklusive Rückfragen, Lachen und Zögern.
Dieselbe Technologie, zwei Anwendungen
Die Werkzeuge hinter Angriffen und legitimen Anwendungen sind identisch. Anbieter wie ElevenLabs stellen Stimmsynthese für Hörbücher, Lokalisierung und Assistenzsysteme bereit, und dieselbe Qualität steht Angreifenden zur Verfügung. Eine Untersuchung von Consumer Reports vom März 2025 prüfte sechs verbreitete Voice-Cloning-Dienste und stellte fest, dass vier von ihnen lediglich ein Häkchen oder eine vergleichbare Selbstauskunft verlangten, mit der Nutzende bestätigen, zur Nutzung der Stimme berechtigt zu sein. Bei vier der sechs Dienste genügten Name und E-Mail-Adresse für die Kontoeröffnung. Die Einstiegshürde ist damit praktisch verschwunden und sie liegt ausdrücklich nicht im Darknet, sondern im offenen Markt.
Wie Cyberkriminelle AI-Voice-Cloning nutzen
AI-Voice-Cloning ist kein eigener Angriffsvektor, sondern ein Verstärker für bekannte Muster. Es verlagert den Angriff auf einen Kanal, den technische Schutzmaßnahmen kaum abdecken.
Was benötigen Cyberkriminelle, um eine KI-Stimme zu klonen?
Nur drei Dinge sind dafür nötig und keines davon ist schwer zu beschaffen.
Erstens eine Sprachprobe. Sie stammt selten aus einem Hackerangriff, sondern aus öffentlich zugänglichen Quellen: Podcast-Auftritte, Webinar-Aufzeichnungen, Konferenzvideos, Interviews in Fachmedien, Produktvideos auf LinkedIn, Mailbox-Ansagen. Führungskräfte, Pressesprecherinnen und Vertriebsleitungen sind deshalb besonders exponiert, weil ihre Stimmen berufsbedingt im Netz stehen.
Zweitens Kontextwissen. Ein Anruf wirkt erst dann echt, wenn er die richtigen Namen, Projekte und Zuständigkeiten nennt. Organigramme, Pressemitteilungen zu Übernahmen, Stellenausschreibungen mit Systemnamen und Abwesenheitsnotizen liefern dieses Material. Die Abwesenheit einer Führungskraft auf Geschäftsreise ist ein klassischer Auslöser, weil Rückfragen dann plausibel erschwert sind.
Drittens ein Zustellweg. Rufnummern lassen sich spoofen, sodass im Display eine bekannte interne Nummer erscheint. Häufig wird das Gespräch auch bewusst auf Messenger oder in eine Videokonferenz verlagert, wo die Nummer keine Rolle mehr spielt.
Wie wird AI-Voice-Cloning von Cyberkriminellen genutzt?
Die geklonte Stimme liefert den Vertrauensvorschuss, den eine E-Mail nicht erzeugen kann. Dann koppelt sie ihn mit Zeitdruck und Vertraulichkeit. Das Muster ist konstant: eine bekannte Autorität, eine dringende Ausnahme, eine Bitte um Diskretion.
Wie verbreitet das Vorgehen ist, zeigen aktuelle Vorfälle. Das FBI warnte am 15. Mai 2025 vor einer laufenden Kampagne, in der Kriminelle hochrangige US-Beamte per SMS und per AI-generierter Sprachnachricht imitierten, um Zugang zu Konten und Kontaktnetzwerken zu erhalten.
CrowdStrike beobachtete bei der Gruppe Scattered Spider in nahezu allen bis Mitte 2025 untersuchten Vorfällen telefonisches Social Engineering gegen den IT-Helpdesk, mit dem Ziel, Passwörter und MFA-Faktoren für Microsoft Entra ID, Single Sign-on und virtuelle Desktops zurücksetzen zu lassen. Bemerkenswert daran: Die Anrufenden beantworteten die Verifikationsfragen des Helpdesks korrekt, weil sie zuvor recherchiert hatten.
Im August 2026 traf eine koordinierte Vishing-Welle mit AI-generierten Stimmen mehrere große US-Finanzunternehmen, darunter Citadel, Two Sigma und Point72. Two Sigma erklärte, es gebe keine Hinweise auf Auswirkungen auf Daten oder Systeme, Point72 informierte Investoren, dass keine Kundendaten abgeflossen seien; Citadel äußerte sich nicht öffentlich.
Voice-Cloning-as-a-Service
Der kriminelle Markt hat die Technologie als Dienstleistung verpackt. Rapid7 beschrieb im Juni 2026 ein Untergrundangebot, das Stimmklone gemeinsam mit Gesichtstausch, synthetischen Profilen, manipulierten Dokumenten und Kamera-Injektion für Videocalls vermarktet, gezielt für die Umgehung von Identitätsprüfungen. Das verschiebt die Angreiferseite: Wer einen überzeugenden Stimmklon einsetzen will, braucht kein Modellwissen mehr, sondern ein Konto bei einem solchen Dienst. Rapid7 beschreibt die Preise im Untergrundmarkt als volatil; sie reichen von Einstiegsangeboten für wenige Dutzend US-Dollar bis zu mehreren Tausend US-Dollar für professionelle Systeme. Für die Verteidigung heißt das, mit einer breiteren und weniger spezialisierten Angreifergruppe zu rechnen als noch vor zwei Jahren.
Voice-Cloning-Scam: die Angriffsmuster im Unternehmen
Ein Voice-Cloning-Scam sieht in Unternehmen anders aus als die aus Verbrauchermeldungen bekannten Notfallanrufe. Vier Muster tauchen regelmäßig auf.
CEO-Fraud mit geklonter Stimme
Beim CEO-Fraud geben sich Angreifende als Mitglied der Geschäftsleitung aus und veranlassen eine Zahlung oder die Änderung von Bankdaten. Solange der Angriff per E-Mail lief, scheiterte er häufig an einer einfachen Gegenprobe: Die Buchhaltung rief die Geschäftsführung unter der intern hinterlegten Nummer an und ließ sich die Anweisung bestätigen. Genau diese Kontrolle entwertet die geklonte Stimme. Der Angriff kommt jetzt selbst als Anruf. Wer die vermeintliche Stimme der Geschäftsführung schon gehört hat, hält den Abgleich für erledigt, obwohl niemand zurückgerufen hat. Die Gegenprobe wirkt nur, wenn sie ausgeht statt eingeht: auflegen, selbst wählen, und zwar die im Verzeichnis hinterlegte Nummer, nicht die aus dem Display und nicht die, die am Telefon genannt wurde. Verschärft wird das Muster durch Szenarien mit eingebauter Geheimhaltung, etwa eine angeblich laufende Akquisition, über die niemand sprechen darf.
MFA-Bestätigungen und Helpdesk-Betrug
MFA-Anfragen führen meist erst dann zum Erfolg, wenn eine Person sie bestätigt. Genau an dieser Stelle setzt die telefonische Kontaktaufnahme an. Während Push-Benachrichtigungen eintreffen, meldet sich eine Stimme aus der vermeintlichen IT und bittet darum, die Meldung zu bestätigen, damit sich die Störung beheben lässt. Auf diese Weise verwandelt sich ein MFA-Fatigue-Angriff in ein erfolgreiches Eindringen, da die Person am Hörer den Vorgang plausibel darlegt und freigibt. Auch Helpdesks rücken in den Fokus. Dort treten Angreifende als Mitarbeitende mit gesperrtem Konto auf und verlangen einen schnellen Reset. Besonders anfällig sind Organisationen mit vielen Anfragen zu Passwörtern, VPN-Zugängen oder MFA-Token.
Multi-Channel-Angriffe: Wenn der Anruf die Phishing-Mail ankündigt
Immer häufiger stellt das Telefonat nicht die eigentliche Attacke dar, sondern dient deren Einleitung. Eine vermeintlich bekannte Person kündigt etwa eine Nachricht an, die kurz danach eintrifft. Die anschließende Phishing-Mail wirkt dadurch glaubwürdiger und wird seltener geprüft. Auch in umgekehrter Reihenfolge funktioniert dieselbe Logik: Eine unauffällige Mail kann dazu führen, dass der spätere Anruf glaubwürdig wirkt. Dabei ist problematisch, dass Unternehmen die einzelnen Kanäle häufig isoliert betrachten und den Zusammenhang nicht unmittelbar erkennen.
Der Anruf wegen des abgelaufenen SSO-Zugangs
Ein weiteres Muster betrifft angeblich abgelaufene Single-Sign-on-Zugänge. Anrufende geben vor, dem IT-Support anzugehören, thematisieren eine Systemmigration oder ein Sicherheitsupdate und leiten das Gegenüber zu einem Login-Portal oder zur Neueinrichtung des zweiten Faktors an. Weil der Ablauf technisch plausibel erscheint und die Stimme vertraut wirkt, wird er selten hinterfragt. Schließlich erlangen die Angreifenden die Hoheit über einen Authentifizierungsfaktor.
KI-Stimme erkennen: Signale im Gespräch
Häufig wird die Frage, wie sich eine KI-Stimme erkennen lässt, technisch beantwortet: durch Spektralanalyse, Artefakterkennung und biometrische Verfahren. Für ein laufendes Telefonat bringt das jedoch kaum etwas, denn mitten im Gespräch beginnt niemand mit einer forensischen Analyse. Praktisch zählt, was Menschen in dieser Situation tatsächlich wahrnehmen können.
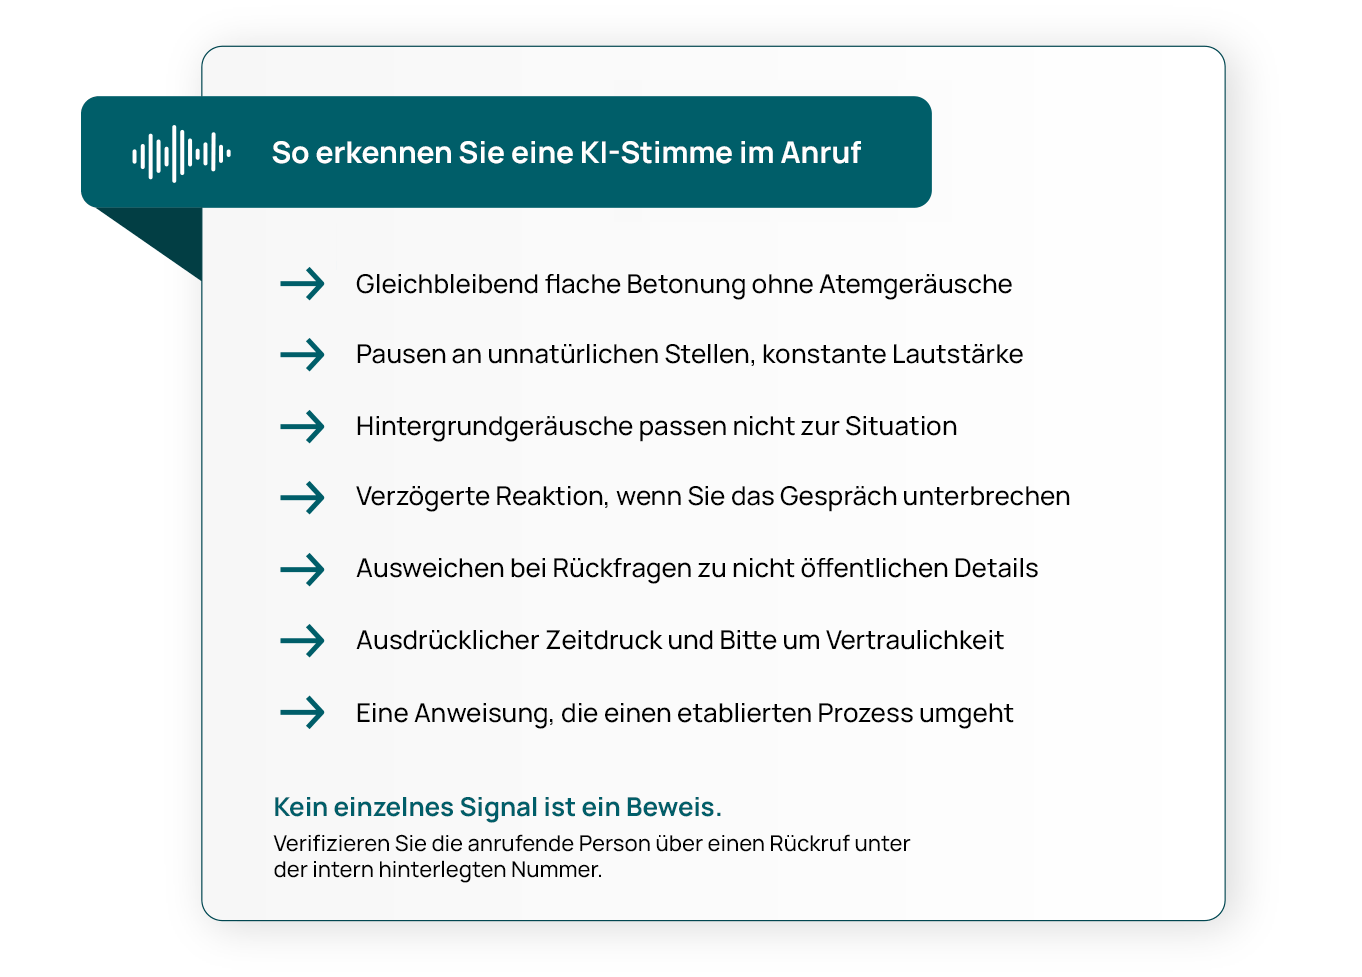
Auf der Tonebene liefert die Artikulation die ersten Anhaltspunkte. KI-Anrufe erkennen Sie manchmal an einer gleichbleibend flachen Betonung, an Pausen an unnatürlichen Stellen oder an fehlenden Atemgeräuschen. Äußerungen wirken mitunter syntaktisch einwandfrei, lassen jedoch jegliche emotionale Regung vermissen. Eine über Minuten hinweg gleichbleibende Lautstärke kann ebenfalls ein Hinweis sein. Auch Widersprüche in der Umgebung können auffallen, etwa wenn bei einem angeblichen Anruf aus dem Auto keine Fahrgeräusche zu hören sind. Eine Fake-Sprachnachricht ist noch schwerer einzuschätzen als ein Live-Gespräch, weil spontane Rückfragen wegfallen. Eine Sprachnachricht allein bestätigt nie die Identität einer Person, egal wie vertraut die Stimme klingt.
Im Gespräch selbst sind andere Signale meist aussagekräftiger. Systeme für AI-Voice-Cloning reagieren häufig verzögert auf Wortmeldungen, umgehen unvorhergesehene Zwischenfragen oder geraten ins Stocken, sobald die Unterhaltung von der vorgegebenen Struktur abweicht. Deshalb kann eine spontane Frage zu einem gemeinsamen Detail, das nicht öffentlich bekannt ist, mehr Aufschluss geben als die reine Analyse der Stimme.
Verhaltenssignale sind am aussagekräftigsten. Ein ungewöhnlicher Kommunikationskanal, eine ungewöhnliche Uhrzeit, ausdrücklicher Zeitdruck, die Bitte um Vertraulichkeit oder eine Anweisung, die einen etablierten Prozess umgeht. Treten mehrere dieser Merkmale gemeinsam auf, sollte der Anruf geprüft werden, unabhängig davon, wie echt die Stimme klingt.
Allein durch Zuhören lässt sich eine KI-Stimme jedoch nicht verlässlich erkennen. Eine wissenschaftliche Untersuchung in der Fachzeitschrift PLOS ONE belegte, dass Probanden künstlich erzeugte Stimmen lediglich in rund drei von vier Fällen zutreffend bestimmten. Durch vorheriges Training stieg die Trefferquote im Durchschnitt um weniger als vier Prozentpunkte. Solche Signale können Misstrauen hervorrufen. Die Entscheidung muss jedoch ein Verfahren treffen.
Authentizität von Stimmen nachweisen
Für Organisationen verschiebt sich die Frage damit von der Erkennung zur Nachweisführung: Wie lässt sich belegen, dass eine Stimme echt ist und wie wird diese Prüfung dokumentiert?
Über Herkunftsnachweise und Wasserzeichen
Auf technischer Seite bilden sich gegenwärtig zwei sich ergänzende Ansätze heraus. Herkunftsmetadaten nach dem C2PA-Standard versehen Audiodateien mit einer signierten Historie. Hierin wird lückenlos dokumentiert, auf welche Weise ein Tondokument erstellt und nachträglich modifiziert wurde. Wasserzeichen betten dagegen ein für Menschen nicht hörbares Signal direkt in das Audiomaterial ein, das auch nach einer Konvertierung erhalten bleiben soll. Seit dem 2. August 2026 verpflichtet Artikel 50 der EU-KI-Verordnung Anbieter generativer Systeme dazu, synthetische Audio-, Bild-, Video- und Textinhalte maschinenlesbar zu kennzeichnen. Die Verordnung schreibt keine konkrete Technologie vor. Sie verlangt jedoch eine wirksame, interoperable, robuste und zuverlässige Umsetzung, soweit dies technisch machbar ist. Für Systeme, die bereits vor dem Stichtag auf dem Markt waren, besteht eine Übergangsfrist bis zum 2. Dezember 2026. Wer Deepfakes veröffentlicht, ist grundsätzlich verpflichtet, deren künstliche Erzeugung kenntlich zu machen. Für künstlerische, satirische und bestimmte strafverfolgungsbezogene Anwendungen gelten Ausnahmen und Erleichterungen.
Für die Abwehr bedeutet das weniger, als es zunächst klingt. Kennzeichnungspflichten binden regelkonforme Anbieter, nicht kriminelle Werkzeuge. Zudem liegt eine technische Hürde vor: Eine beim Fachkongress Interspeech 2025 präsentierte Studie zur Beständigkeit von Audio-Wasserzeichen ergab, dass kein einziges der untersuchten Verfahren die Umwandlung durch neuronale Codecs fehlerfrei überdauert. Dabei konkurrieren Wasserzeichen und Codec um denselben Signalraum. Durch Datenkompression und Codec-Verfahren, wie sie bei Sprachdiensten Standard sind, verliert der Herkunftsnachweis folglich exakt in den entscheidenden Einsatzmomenten seine Schutzfunktion. Herkunftsnachweise bleiben für die nachträgliche Prüfung eines aufgezeichneten Beweismittels wertvoll, nicht aber für die Entscheidung im laufenden Anruf.
Über Verifikationsverfahren
Im laufenden Gespräch bietet ein festgelegter Prüfprozess mehr Sicherheit. Hierzu zählt eine telefonische Rückversicherung über eine im Firmenverzeichnis hinterlegte Durchwahl anstelle der im Display übermittelten Nummer. Auch Kontrollfragen, deren Antworten nicht öffentlich recherchierbar sind, können helfen. Darüber hinaus lässt sich im Kreis von Management und Finanzabteilung ein vorab festgelegtes Codewort einsetzen. Externe Anfragen an den Helpdesk sollten über einen zweiten, unabhängigen Kanal verifiziert werden, etwa durch eine Bestätigung der Führungskraft im internen System.
Über Dokumentation
Damit diese Schritte auditfähig werden, gehören sie in eine schriftliche Verfahrensanweisung. Zusätzlich empfiehlt sich ein Protokoll, das Zeitpunkt und Ergebnis jeder durchgeführten Verifikation nachvollziehbar festhält. Solche Nachweise können in Managementsysteme eingebunden werden, die an ISO 27001, NIS2 oder DORA ausgerichtet sind. So entsteht eine nachvollziehbare Kontrolle, deren Anwendung und Wirksamkeit sich dokumentieren lassen.
Schutzmaßnahmen für Unternehmen
AI-Voice-Cloning lässt sich nicht am Gateway blockieren. Ein wirkungsvoller Schutz entsteht durch das Zusammenspiel aus wenigen präzisen Prozessvorgaben und einer Belegschaft, die typische Verhaltensmuster von Angreifern durchschaut und im Ernstfall korrekt handelt.
Voice-Cloning-Simulationen im Training
Prozesse entfalten erst dann ihre Wirkung, wenn Menschen sie auch unter Druck anwenden. Ein solches Handeln lässt sich gezielt einüben. Klassische E-Learning-Module erklären, dass es Vishing gibt; sie schaffen jedoch keinen Reflex für den Moment, in dem eine vertraute Stimme freundlich um eine Ausnahme bittet. Um KI-Anrufe erkennen zu können, bedarf es praktischer Erfahrung anstelle theoretischer Definitionen. Simulationen ergänzen den Wissensteil deshalb um eine erlebte Situation.
SoSafe bietet dafür seit Juni 2026 die Interactive Vishing Lesson an. Zum Abschluss einer E-Learning-Einheit über Social Engineering durchlaufen Teilnehmende unmittelbar im Browser ein praxisnahes, durch Künstliche Intelligenz gestütztes Telefonszenario. Dafür müssen Unternehmen weder Telefonnummern ihrer Mitarbeitenden erfassen noch private Geräte anrufen. Folglich entfallen klassische Barrieren traditioneller Vishing-Kampagnen wie nicht vorhandene Geschäftshandys, datenschutzrechtliche Bedenken oder Abstimmungen mit der Arbeitnehmervertretung.
Dieser Ansatz ist besonders für Unternehmen relevant, in denen viele Beschäftigte regelmäßig telefonisch arbeiten. Hierzu gehören unter anderem die Logistikbranche, das produzierende Gewerbe, das Gesundheitswesen sowie die öffentliche Verwaltung. Auch Organisationen mit hohem Helpdesk-Aufkommen können davon profitieren.
Das begleitende Security-Awareness-Training zielt auf Verhaltensänderung statt auf einmalige Wissensvermittlung. Das didaktische Konzept basiert auf lernpsychologischen Erkenntnissen, ist an NIST, CIS, ISO/IEC 27001, NIS2 und DORA ausgerichtet und in bis zu zwei Tagen startbereit. Der laufende Betrieb lässt sich ab 15 Minuten pro Woche umsetzen. Nach zwölf Monaten liegt der Wissenserhalt bei 90 Prozent.
KI-Stimmen im Ernstfall erkennen
Trainieren Sie Teams praxisnah gegen Voice Cloning und Social Engineering.
Checkliste gegen AI-Voice-Cloning
Die Zuordnung in der rechten Spalte beschreibt Funktionen, nicht Stellen. In Organisationen mit kleineren Sicherheitsteams von drei bis fünfzehn Personen laufen mehrere davon bei derselben Person zusammen.
| Bereich | Maßnahme | Federführung |
| Verifikation | Rückruf über die im Verzeichnis hinterlegte Nummer bei jeder telefonischen Anweisung mit Geld- oder Zugriffsbezug | Alle Mitarbeitenden |
| Verifikation | Codewort für Führungskräfte, Finanzfunktionen und Assistenzen vereinbaren und jährlich wechseln | Security, Geschäftsleitung |
| Zahlungen | Vier-Augen-Prinzip ab definierten Betrag, keine Verkürzung bei Dringlichkeit | Finanzen |
| Zahlungen | Änderungen von Bankverbindungen ausschließlich über einen zweiten, unabhängigen Kanal bestätigen | Finanzen, Einkauf |
| Helpdesk | Keine Passwort- oder MFA-Resets allein auf Basis eines Telefonats | IT-Service |
| Helpdesk | Verifikationsfragen verwenden, deren Antworten nicht öffentlich recherchierbar sind | IT-Service |
| Zugänge | Phishingresistente MFA wie FIDO2-Schlüssel für privilegierte Konten einführen | Security |
| Erkennung | Signale schulen: flache Betonung, unpassende Hintergrundgeräusche, Verzögerung bei Unterbrechungen, Zeitdruck, Bitte um Vertraulichkeit | Security |
| Meldung | Niedrigschwelligen Meldeweg für verdächtige Anrufe schaffen und Falschmeldungen ausdrücklich begrüßen | Security, Kommunikation |
| Training | Vishing-Simulation in das Trainingsprogramm aufnehmen, etwa über die Interactive Vishing Lesson | Security, HR |
| Nachweis | Verifikationsverfahren schriftlich festhalten und Entscheidungen protokollieren | Compliance |
| Prüfung | Angriffsmuster halbjährlich mit aktuellen Vorfallberichten abgleichen und Verfahren nachziehen | Security |
Bleiben Sie Cyberkriminellen immer einen Schritt voraus
Melden Sie sich für unseren Newsletter an, um die neuesten Beiträge zum Thema Informationssicherheit sowie News zu Events und Security-Ressourcen zu erhalten.
Immer up-to-date – immer sicher!




 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
