
Qu’est-ce que le clonage de voix IA ? Comment détecter les voix générées par l’IA et les faux appels
Points clés
- De courts extraits audio suffisent pour produire des clones vocaux convaincants en temps réel
- Selon Gartner, 62 % des entreprises ont déjà subi une attaque par deepfake
- Les attaques de vishing réussies entraînent des coûts de réponse aux incidents de 1,5 million de dollars américains en moyenne.
- Les scénarios les plus courants comprennent la fraude au président, la manipulation du service d’assistance, les pressions liées à la MFA et la préparation d’attaques de phishing
- La détection s’appuie avant tout sur des signaux d’alerte comme l’urgence, les demandes de confidentialité et les tentatives de contournement des procédures
- Les attaques par clonage de voix IA ne peuvent pas être bloquées par des filtres techniques. Seule la formation permet de s’y préparer, par exemple grâce à des simulations de vishing dans le cadre d’une formation de sensibilisation à la cybersécurité
L’imitation vocale en temps réel met en danger les processus métier. Découvrez comment le clonage de voix IA contourne les contrôles techniques et quelles étapes de vérification restent efficaces lorsqu’une voix familière demande de faire une exception.
Sommaire
- Qu’est-ce que le clonage vocal et le clonage de voix IA ?
- Comment fonctionne le clonage de voix IA ?
- Comment les cybercriminels utilisent le clonage de voix IA
- Arnaques à la voix par IA
- Comment détecter les voix générées par l’IA
- Procédures de vérification de l’authenticité des voix
- Comment protéger votre entreprise contre le clonage de voix IA ?
- Checklist pour se protéger des attaques par clonage de voix IA
Qu’est-ce que le clonage vocal et le clonage de voix IA ?
Le clonage vocal consiste à reproduire artificiellement une voix humaine. Aujourd’hui, lorsqu’on parle de clonage vocal, il s’agit presque toujours de clonage de voix IA. Le clonage de voix IA (AI voice cloning, en anglais) repose sur des modèles génératifs utilisés pour la synthèse vocale. Ces modèles établissent un profil vocal à partir d’un enregistrement, puis l’utilisent pour produire de nouvelles phrases. Contrairement aux anciennes techniques de synthèse vocale, la personne n’a pas besoin d’avoir prononcé la phrase en question. Le modèle transpose à un nouveau texte le timbre, le rythme de la parole, l’accentuation et les particularités régionales de la voix. Le sens du terme « clonage vocal » a donc évolué sur le plan technique : les résultats relèvent désormais des deepfakes audio, des contenus synthétiques qui imitent la voix d’une personne réelle.
Pour les entreprises, le clonage vocal a cessé depuis longtemps d’être un sujet de niche. Une enquête de Gartner menée auprès de 302 responsables de la sécurité en Amérique du Nord, dans la région EMEA et en Asie-Pacifique, réalisée entre mars et mai 2025, a révélé que 62 % des entreprises avaient subi une attaque par deepfake qui utilisait l’ingénierie sociale, ou exploitait des processus automatisés. Les coûts qui en découlent peuvent être considérables. Une attaque de vishing réussie coûte en moyenne 1,5 million de dollars américains aux entreprises victimes, en frais directs de rétablissement et de gestion de l’incident.
Pourtant, cette technologie ne sert pas seulement à mener des attaques. Elle est également utilisée pour le doublage multilingue, la lecture à voix haute dans les applications accessibles et la restitution de la parole aux personnes ayant perdu la voix en raison d’une maladie. C’est précisément cette diversité d’usages qui complique la lutte contre les utilisations malveillantes de cette technologie. Il n’existe pas de fournisseur unique dont il suffirait de désactiver les services, ni de signature fiable permettant à un filtre de détecter les voix clonées.

Passer directement à la solution ?
Un simple appel téléphonique peut être à l’origine d’un incident de vishing très coûteux. Formez vos équipes à reconnaître le clonage de voix IA avant que les services financiers ou l’assistance informatique ne soient ciblés.
Comment fonctionne le clonage de voix IA ?
Le clonage de voix IA se déroule en trois étapes qui sont sensiblement les mêmes quel que soit le service utilisé.
- Échantillon vocal : le modèle a besoin d’un enregistrement de la voix à reproduire. C’est la qualité de l’enregistrement qui compte davantage que sa durée. Microsoft a démontré dès 2023, avec son modèle de recherche VALL-E, que trois secondes d’audio pouvaient suffire pour reproduire une voix de manière reconnaissable. Les services commerciaux actuels fonctionnent également avec des enregistrements courts. ElevenLabs, par exemple, recommande une à deux minutes d’enregistrement audio de bonne qualité pour son service de clonage vocal instantané.
- Entraînement du modèle : un modèle de synthèse vocale préentraîné sur des dizaines de milliers d’heures de parole est adapté à la voix cible. Il en extrait un profil vocal, c’est-à-dire une description mathématique du timbre, des caractéristiques fréquentielles et des habitudes d’élocution. Selon le service, cette étape prend quelques minutes plutôt que plusieurs jours.
- Voix générée : le système transforme ensuite un texte saisi, ou les paroles prononcées en direct par l’attaquant, en une voix reproduisant celle de la personne ciblée. Comme cette transformation s’effectue en temps réel, le résultat ne se limite pas à un message préenregistré. Les appels frauduleux utilisant le clonage vocal peuvent ainsi prendre la forme de véritables conversations, avec des questions complémentaires, des rires et des hésitations.
Une technologie, deux usages
Les outils utilisés pour l’AI voice cloning sont identiques, qu’ils servent à des fins légitimes ou à mener des attaques. Des fournisseurs comme ElevenLabs proposent des solutions de synthèse vocale destinées aux livres audio, à la localisation et aux technologies d’assistance. Les attaquants ont accès à des outils offrant la même qualité. Une enquête de Consumer Reports publiée en mars 2025 a examiné six services de clonage vocal largement utilisés. Elle a révélé que quatre d’entre eux se contentaient d’une case à cocher ou d’une déclaration similaire par laquelle l’utilisateur affirmait avoir le droit de cloner la voix concernée. Pour quatre des six services, un nom et une adresse e-mail suffisaient à créer un compte. Au vu des résultats de cette étude, les obstacles à l’utilisation de ces outils sont minimes. Ils sont accessibles sur le marché grand public, sans passer par le dark web.
Comment les cybercriminels utilisent le clonage de voix IA
Le clonage de voix IA n’est pas un nouveau vecteur d’attaque à proprement parler. Il amplifie des modes opératoires déjà connus et déplace les attaques vers un canal sur lequel les contrôles techniques offrent une protection très limitée.
De quoi les cybercriminels ont-ils besoin pour créer une fausse voix ?
Trois éléments suffisent, et aucun n’est difficile à obtenir.
Tout d’abord, un échantillon vocal. Il provient rarement d’une fuite de données. Les sources publiques fournissent largement assez de matière : participations à des podcasts, enregistrements de webinaires, vidéos de conférences, interviews dans la presse spécialisée, courtes vidéos de présentation de produits sur LinkedIn ou messages d’accueil de messagerie vocale. Les dirigeants, les attachés de presse et les responsables commerciaux sont particulièrement exposés, car leur voix est diffusée en ligne dans le cadre de leur fonction.
Deuxièmement, une bonne connaissance du contexte. Un appel ne semble convaincant que s’il mentionne les bonnes personnes, les bons projets et les bonnes responsabilités. Les organigrammes, les communiqués de presse sur des acquisitions, les offres d’emploi mentionnant les noms de systèmes internes et les messages d’absence automatiques fournissent ces renseignements. Les déplacements professionnels des dirigeants sont particulièrement propices à ces attaques, car ils permettent de justifier une difficulté à les joindre pour vérification.
Troisièmement, un moyen de joindre la cible. Il est possible de falsifier le numéro affiché lors d’un appel pour faire croire qu’il provient d’un numéro interne connu. Les attaquants peuvent aussi poursuivre la conversation sur une application de messagerie ou lors d’un appel vidéo, où le numéro de téléphone affiché n’a plus d’importance.
Comment les cybercriminels utilisent-ils le clonage de voix IA ?
Une voix clonée inspire davantage confiance qu’un e-mail. Les attaquants combinent cette crédibilité avec une pression temporelle et une demande de confidentialité. Le scénario est toujours le même : une personne connue en position d’autorité, une demande exceptionnelle à traiter dans l’urgence et une consigne de discrétion.
Des incidents récents montrent à quel point cette méthode s’est répandue. Le 15 mai 2025, le FBI a alerté sur une campagne dans laquelle des cybercriminels utilisaient des SMS et des messages vocaux générés par l’IA pour se faire passer pour de hauts responsables américains et tenter d’accéder à des comptes et à des réseaux de contacts.
Selon CrowdStrike, presque tous les incidents liés à Scattered Spider examinés jusqu’à la mi-2025 impliquaient des attaques d’ingénierie sociale par téléphone contre l’assistance informatique. Les attaquants cherchaient à faire réinitialiser les mots de passe et les facteurs MFA pour accéder à Microsoft Entra ID, aux systèmes d’authentification unique et aux postes de travail virtuels. Un détail mérite d’être souligné : les appelants répondaient correctement aux questions de vérification posées par l’assistance informatique, car ils avaient recherché les réponses au préalable.
En août 2026, une vague coordonnée d’appels de vishing utilisant des voix générées par l’IA a ciblé plusieurs grandes sociétés financières américaines, dont Citadel, Two Sigma et Point72. Two Sigma a déclaré n’avoir trouvé aucune indication d’un quelconque impact sur les données ou les systèmes, et Point72 a indiqué aux investisseurs qu’aucune donnée client n’avait été dérobée. Citadel n’a fait aucun commentaire public.
Le clonage de voix IA en tant que service
Le marché cybercriminel propose désormais cette technologie sous forme de service. En juin 2026, Rapid7 a décrit une offre clandestine qui commercialise des voix clonées, mais aussi l’échange de visages, la création de profils synthétiques, la falsification de documents et l’injection de flux de caméra virtuelle lors d’appels vidéo. L’objectif est clairement de contourner les vérifications d’identité. Pour les attaquants, cela change la donne. Toute personne souhaitant utiliser un clone vocal convaincant n’a plus besoin de comprendre les modèles, il lui suffit de posséder un compte auprès d’un service de ce type. Rapid7 décrit une tarification très fluctuante sur les marchés clandestins, allant de quelques dizaines de dollars américains pour les offres d’entrée de gamme à plusieurs milliers de dollars pour les systèmes professionnels. Pour les équipes de cybersécurité, cela signifie qu’il faut désormais anticiper des attaques provenant d’acteurs plus diversifiés et moins spécialisés qu’il y a deux ans.
Arnaques à la voix par IA : les scénarios d’attaque en entreprise
En entreprise, les arnaques à la voix par IA se distinguent des appels frauduleux invoquant une urgence pour piéger les particuliers. Quatre scénarios reviennent régulièrement.
Fraude au président avec une voix clonée
Dans une fraude au président, les attaquants se font passer pour un membre de l’équipe de direction afin d’obtenir l’exécution d’un paiement ou la modification de coordonnées bancaires. Lorsque l’attaque passait par e-mail, une simple vérification suffisait souvent à la faire échouer. Le service financier appelait le dirigeant au numéro enregistré en interne et lui demandait de confirmer l’instruction. Le clonage de voix IA affaiblit précisément ce contrôle, puisque l’attaque se présente désormais directement sous la forme d’un appel. Une personne qui pense avoir entendu la voix du PDG considère que la vérification a déjà été faite, même si personne n’a effectué de rappel. Une règle reste néanmoins valable : la vérification doit se faire par un appel sortant. Raccrochez et composez le numéro enregistré dans l’annuaire interne, et non celui qui s’affiche à l’écran ou que votre interlocuteur vous a communiqué. Les scénarios intégrant une obligation de confidentialité rendent ce mode opératoire plus difficile à déjouer, par exemple lorsque les attaquants prétendent qu’une acquisition est en cours et qu’il ne faut en parler à personne.
Validations MFA et fraude visant le service d’assistance informatique
Les demandes MFA n’aboutissent généralement qu’une fois approuvées par une personne, et c’est précisément là que l’appel téléphonique intervient. Alors que les notifications push se succèdent, une voix semblant provenir du service informatique interne demande au destinataire d’approuver la demande afin de résoudre le problème. C’est ainsi qu’un appel utilisant une voix clonée par IA peut transformer une attaque par fatigue MFA en intrusion réussie. L’appelant fournit une explication plausible et le collaborateur valide la demande. Les services d’assistance informatique sont ciblés pour la même raison. Les attaquants se présentent comme des collaborateurs dont le compte est bloqué et font pression pour obtenir une réinitialisation rapide. Les entreprises qui traitent un grand nombre de demandes concernant les mots de passe, les accès VPN et les jetons MFA sont particulièrement exposées.
Attaques multicanales : quand un appel annonce un e-mail de phishing
L’appel téléphonique ne constitue pas toujours l’attaque à proprement parler. Il sert souvent à la préparer. Une personne qui semble être un contact connu annonce l’envoi d’un message, qui arrive peu après. L’e-mail de phishing qui suit semble alors plus crédible et son destinataire le vérifie moins attentivement. La même logique fonctionne dans l’autre sens : un e-mail apparemment banal peut renforcer la crédibilité d’un appel reçu ensuite. La difficulté pour les entreprises réside dans le fait que les différents canaux de communication sont généralement surveillés indépendamment les uns des autres. L’appel utilisant le clonage de voix IA et l’e-mail qui suit ne sont donc jamais corrélés.
L’appel concernant un accès SSO expiré
Un autre scénario consiste à utiliser le clonage de voix IA pour faire croire qu’un accès à l’authentification unique (SSO) a expiré. Les appelants prétendent appartenir au service d’assistance informatique, évoquent une migration de système ou une mise à jour de sécurité et guident leur interlocuteur vers un portail de connexion ou l’accompagnent dans la reconfiguration d’un second facteur d’authentification. Comme la procédure paraît techniquement plausible et que la voix semble familière, la demande est rarement remise en question. Les appels d’arnaque par clonage vocal de ce type n’ont qu’un seul objectif : prendre le contrôle d’un facteur d’authentification.
Comment détecter une voix générée par l’IA : les indices à repérer pendant un appel
Lorsqu’on cherche à savoir comment détecter une voix générée par l’IA, les réponses sont généralement techniques (détecteurs de voix IA) : analyse spectrale, détection d’artefacts, reconnaissance biométrique de la voix. Mais rien de tout cela n’est utile lors d’un appel, car personne ne procède à une analyse technique de la voix en pleine conversation. Dans la pratique, ce qui compte, ce sont les indices qu’une personne peut réellement repérer sur le moment.
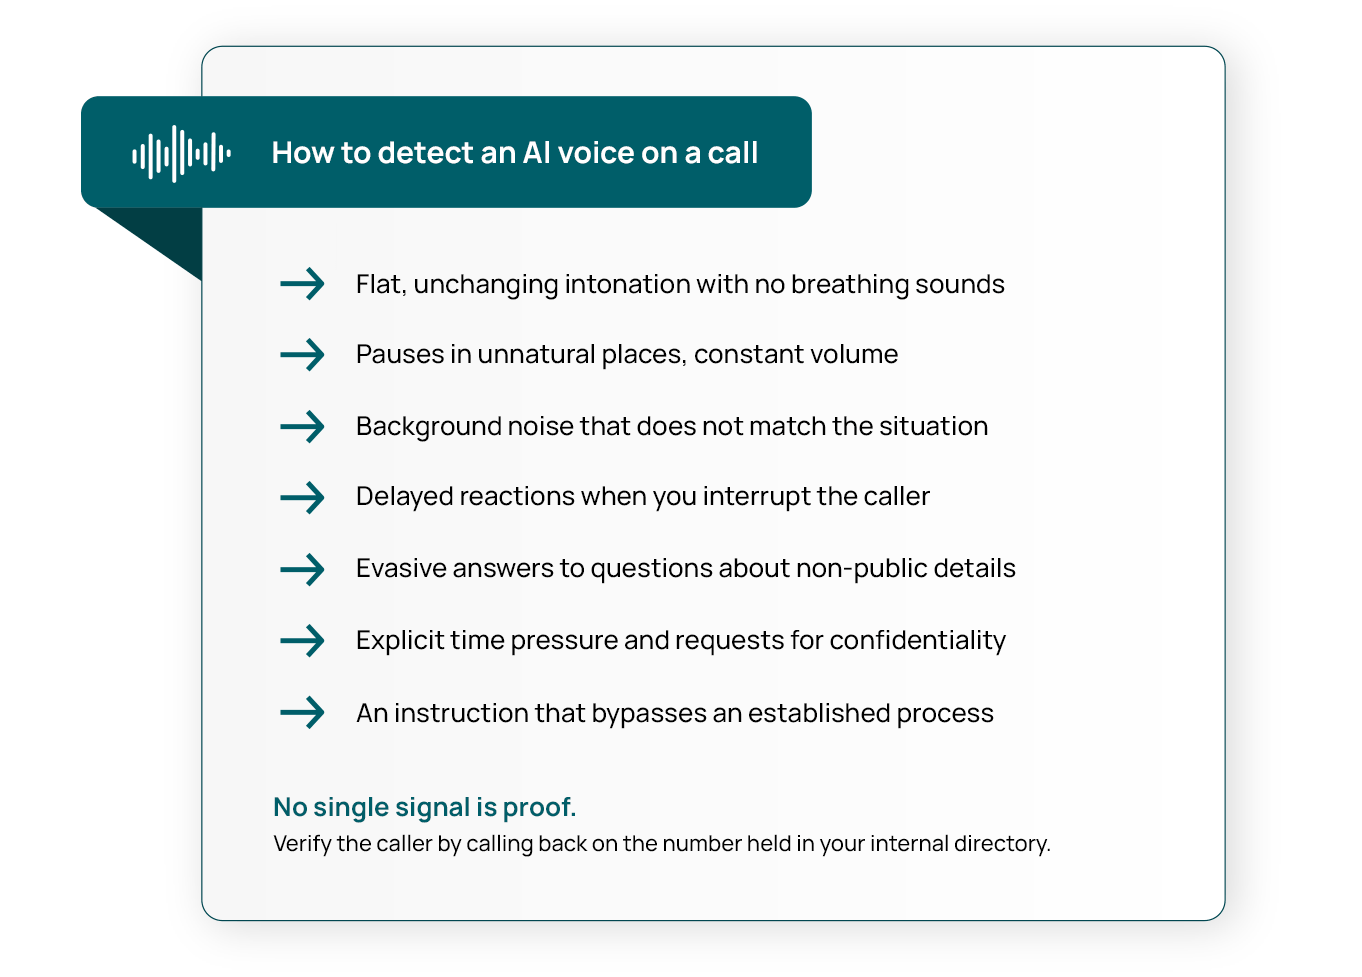
La manière de parler fournit les premiers indices. Le clonage de voix IA peut parfois se trahir par une intonation toujours monotone, des pauses à des endroits inhabituels ou l’absence de bruits de respiration. Les phrases peuvent être grammaticalement parfaites, mais ne transmettre aucune émotion. Un volume sonore qui reste parfaitement constant pendant plusieurs minutes peut également constituer un indice. Il faut aussi prêter attention aux incohérences dans les bruits de fond, par exemple lorsqu’un appelant prétend être au volant alors qu’aucun bruit de circulation n’est audible. Un message vocal falsifié est encore plus difficile à évaluer qu’un appel en direct, car il est impossible de poser spontanément une question à son auteur. À lui seul, un message vocal ne permet jamais de confirmer l’identité d’une personne, même si sa voix semble familière.
Pendant la conversation elle-même, d’autres indices sont généralement plus révélateurs. Les systèmes reposant sur le clonage de voix IA réagissent souvent avec un temps de retard lorsque quelqu’un les interrompt, éludent les questions inattendues ou peinent à répondre dès que la conversation s’écarte du scénario prévu. Une question spontanée sur un détail connu des deux interlocuteurs, mais non public, peut donc être plus révélatrice qu’une écoute, même très attentive, de la voix.
Les indices comportementaux sont les plus importants : un canal de communication inhabituel, un horaire inhabituel, une pression temporelle explicite, une demande de confidentialité ou une instruction qui contourne une procédure établie. Lorsque plusieurs de ces éléments sont réunis, l’appel mérite d’être vérifié, aussi convaincante que puisse sembler la voix.
Les limites de la détection du clonage vocal
L’écoute seule ne permet pas de déterminer de manière fiable si une voix est authentique. Une étude publiée dans la revue PLOS ONE a montré que les participants identifiaient correctement la parole synthétique dans environ trois cas sur quatre, et qu’une familiarisation préalable améliorait le taux de réussite de moins de quatre points de pourcentage en moyenne. Ces indices auditifs sont utiles pour éveiller les soupçons, et c’est précisément leur rôle. La détection du clonage vocal à l’oreille ne doit pas servir de base à une décision. Face aux deepfakes vocaux, la décision doit reposer sur une procédure établie plutôt que sur une appréciation individuelle sur le moment.
Clonage vocal : les protocoles de vérification de l’authenticité d’une voix
Pour les entreprises, face au clonage de voix IA, la question n’est plus seulement de détecter les voix clonées, mais de vérifier leur authenticité. Comment établir qu’une voix est authentique et comment garder une trace de la vérification effectuée ? Les protocoles de vérification de l’authenticité des voix apportent une réponse fondée sur les procédures plutôt que sur les outils. C’est ce qui les distingue des solutions de détection.
- Provenance et filigranage numérique : deux approches complémentaires se développent sur le plan technique. Les métadonnées de provenance conformes à la norme C2PA rattachent un historique signé à un fichier audio, documentant la manière dont un enregistrement a été créé puis modifié par la suite. Le filigranage numérique repose sur un autre principe : il intègre un signal dans l’audio lui-même, inaudible et conçu pour résister aux conversions de format. Depuis le 2 août 2026, l’article 50 du Règlement de l’UE sur l’IA (règlement (UE) 2024/1689) impose aux fournisseurs de systèmes d’IA générative de marquer les contenus de synthèse audio, image, vidéo et texte dans un format lisible par machine. Le règlement n’impose aucune technologie particulière. Il exige cependant une implémentation efficace, interopérable, solide et fiable, dans la mesure où cela est techniquement réalisable. Les systèmes déjà mis sur le marché avant cette date bénéficient d’une période de transition jusqu’au 2 décembre 2026 pour satisfaire à l’obligation de marquage. Toute personne publiant des deepfakes est tenue d’indiquer que le contenu a été généré artificiellement, sous réserve d’exemptions et d’obligations allégées pour les usages artistiques, satiriques et certains usages dans le cadre de l’application de la loi. Ces règles s’appliquent directement dans l’ensemble de l’UE. Ailleurs, les entreprises peuvent être soumises à des exigences de marquage différentes, voire inexistantes. Elles doivent donc vérifier la réglementation applicable dans leur juridiction. Mais pour se protéger des attaques au quotidien, ces dispositions ont moins d’importance qu’on pourrait le penser. Les obligations de marquage s’imposent aux fournisseurs respectueux de la réglementation, pas aux outils utilisés par les cybercriminels. Il existe également une limite technique. Une étude sur la durabilité des filigranes audio, présentée lors de la conférence Interspeech 2025, a montré qu’aucune des méthodes examinées ne résistait intégralement à une conversion par des codecs neuronaux, le filigrane et le codec entrant en concurrence pour le même espace dans le signal. Or, la compression des données et les codecs de ce type sont couramment utilisés dans les services vocaux. Les éléments attestant la provenance d’un enregistrement risquent donc de disparaître précisément au moment où ils seraient nécessaires. Ils restent utiles pour examiner un enregistrement après coup, mais pas pour décider de la conduite à tenir pendant un appel en direct.
- Procédures de vérification : pendant une conversation, une procédure de vérification bien définie offre davantage de garanties que n’importe quelle analyse du signal. Elle commence par un rappel au numéro de poste figurant dans l’annuaire interne de l’entreprise, plutôt qu’au numéro affiché à l’écran. Une autre possibilité consiste à poser des questions de vérification dont les réponses ne peuvent pas être trouvées publiquement. La direction, les services financiers et les assistants de direction peuvent convenir à l’avance d’un code secret. Les demandes externes adressées au service d’assistance doivent être vérifiées par un second canal indépendant, par exemple au moyen d’une confirmation du manager dans un système interne. Aucune de ces étapes ne nécessite de reconnaître à l’oreille une voix clonée par IA, et c’est précisément leur avantage.
- Documentation : pour être vérifiables lors d’un audit, ces mesures doivent être formalisées dans une procédure écrite. Un registre indiquant l’heure et le résultat de chaque vérification permet d’en assurer la traçabilité. Ces éléments de preuve peuvent alimenter des systèmes de management alignés sur la norme ISO 27001, ou sur des cadres réglementaires européens tels que la directive NIS2 ou le règlement DORA. On obtient ainsi une mesure de contrôle dont la mise en œuvre et l’efficacité peuvent être démontrées. Les protocoles de vérification de l’authenticité des voix deviennent alors des mesures concrètes pouvant faire l’objet d’un audit, plutôt que de simples bonnes intentions.
Comment protéger votre entreprise contre le clonage de voix IA
Le clonage de voix IA ne peut pas être bloqué au niveau de la passerelle de sécurité. La protection repose sur quelques règles de procédure précises, associées à des collaborateurs capables de reconnaître les mécanismes de manipulation derrière un appel et de savoir comment réagir.
Simulations de clonage vocal dans les formations en cybersécurité
Les procédures ne sont efficaces que si les collaborateurs les appliquent sous pression, et cette compétence peut être développée par l’entraînement. Les modules de formation en ligne classiques expliquent ce qu’est le vishing. Mais ils ne permettent pas de développer le réflexe nécessaire lorsqu’une voix familière demande poliment de faire une exception. Reconnaître un appel généré par l’IA exige une expérience pratique plutôt que la simple connaissance d’une définition. C’est pourquoi les simulations complètent les connaissances théoriques par une mise en situation concrète.
Depuis juin 2026, SoSafe propose à cet effet son module interactif de vishing. À la fin d’un module de formation en ligne consacré à l’ingénierie sociale, les participants prennent part à une simulation réaliste d’appel téléphonique faisant appel à l’IA, directement dans leur navigateur. Les entreprises n’ont pas besoin de collecter les numéros de téléphone de leurs collaborateurs ni de les appeler sur leurs appareils personnels. Cette approche réduit les difficultés liées aux campagnes traditionnelles de simulation de vishing, notamment lorsque les collaborateurs ne disposent pas de téléphones mobiles professionnels. Elle limite également les contraintes liées à la protection des données et, lorsque de telles instances existent, à la consultation des représentants du personnel.
Cette approche est particulièrement adaptée aux structures dans lesquelles une grande partie du personnel travaille par téléphone. C’est notamment le cas dans les secteurs de la logistique, de l’industrie manufacturière, de la santé et dans les administrations publiques, ainsi que dans les entreprises dont les services d’assistance traitent un grand nombre de demandes.
La formation de sensibilisation à la cybersécurité correspondante repose sur le changement des comportements plutôt que sur une transmission ponctuelle de connaissances. Sa conception pédagogique s’appuie sur la psychologie de l’apprentissage et s’aligne sur les référentiels NIST, CIS, la norme ISO/CEI 27001, la directive NIS2 et le règlement DORA. La formation peut être opérationnelle en deux jours maximum. Sa gestion courante peut se limiter à 15 minutes par semaine. Le taux de rétention des connaissances atteint 90 % après 12 mois.
Reconnaître les voix générées par l’IA au moment décisif
Offrez à vos équipes un entraînement réaliste face au clonage vocal et à l’ingénierie sociale, pour développer les bons réflexes en situation réelle.
Checklist pour se protéger contre le clonage de voix IA
La colonne de droite indique les fonctions plutôt que les intitulés de poste. Dans les entreprises disposant de petites équipes de sécurité, comptant entre 3 et 15 personnes, plusieurs de ces fonctions peuvent être assurées par une même personne.
| Domaine | Mesure | Responsable |
| Vérification | Pour toute instruction téléphonique concernant une opération financière ou des accès, rappeler au numéro figurant dans l’annuaire interne | Tous les collaborateurs |
| Vérification | Convenir d’un code secret pour la direction, les services financiers et les assistants de direction, et le modifier chaque année | Sécurité, équipe de direction |
| Paiements | Exiger une double validation pour les paiements dépassant un montant défini, sans dérogation en cas d’urgence | Services financiers |
| Paiements | Vérifier toute modification des coordonnées bancaires par un second canal indépendant | Services financiers, achats |
| Service d’assistance | Ne jamais autoriser la réinitialisation d’un mot de passe ou d’un facteur MFA sur la seule foi d’un appel téléphonique | Service informatique |
| Service d’assistance | Poser des questions de vérification dont les réponses ne sont pas accessibles publiquement | Service informatique |
| Accès | Déployer une MFA résistante au phishing, comme les clés FIDO2, pour les comptes à privilèges | Securité |
| Détection | Former les collaborateurs à repérer les indices : intonation monotone, bruits de fond incohérents, réponses tardives aux interruptions, pression liée à l’urgence et demandes de confidentialité | Securité |
| Signalement | Mettre en place un moyen simple de signaler les appels suspects et encourager explicitement les signalements, même lorsqu’ils se révèlent être de fausses alertes | Sécurité, communication |
| Formation | Intégrer des simulations de vishing au programme de formation, par exemple au moyen du module interactif de vishing | Sécurité, ressources humaines |
| Éléments de preuve | Formaliser les procédures de vérification par écrit et consigner les décisions prises dans un registre | Conformité |
| Révision | Comparer deux fois par an les modes opératoires des attaques aux rapports d’incident récents et mettre à jour les procédures en conséquence | Securité |
Vous voulez avoir toujours une longueur d’avance en matière de cybersécurité ?
Inscrivez-vous à notre newsletter pour tout savoir sur les actualités, les événements et les ressources disponibles en matière de cybersécurité. Zéro spam, du contenu 100 % utile.





 Rapports
 Guides
 Blog
 Lexique de la cybersécurité
 Témoignages clients
 Inscription à la newsletter
 Tous les événements
 Signal Security Summit
 Danger Lab
 Webinaires
 Interview d'expert
 Pourquoi SoSafe
 Carrières
 Actu et presse
 Contact
