Vishing: Angriffe am Telefon erkennen und verhindern
Wichtige Erkenntnisse
- Vishing verbindet „Voice“ und „Phishing“ und bezeichnet Anrufe, mit denen Kriminelle Zugangsdaten, MFA-Codes oder Freigaben erschleichen
- Interaktives Voice Phishing verursachte laut M-Trends 2026 elf Prozent der initialen Infektionswege und liegt damit vor E-Mail-Phishing mit sechs Prozent
- Angreifende imitieren meist den IT-Helpdesk, die Geschäftsleitung oder externe Dienstleister und kombinieren den Anruf häufig mit einer E-Mail
- Erkennen lässt sich ein Vishing-Anruf an der Anfrage statt an der Stimme, denn weder Rufnummer noch Stimme weisen eine Identität nach
- Wirksam schützen Verifikation am Helpdesk, Rückruf über hinterlegte Nummern, Freigaben über einen zweiten Kanal, phishingresistente MFA und geübtes Verhalten aus dem Security-Awareness-Training
Bei Telefonaten hört kein technischer Filter mit. Was Vishing-Angriffe trotzdem stoppen kann, sind etablierte Prozesse, die auch bei der überzeugendsten Geschichte am anderen Ende noch schützen.
Inhalt
- Was ist Vishing?
- Wie läuft ein Vishing-Anruf ab?
- Arten von Vishing-Angriffen
- Vishing-Beispiele
- AI-Vishing und Deepfake-Anrufe
- Warum Vishing-Angriffe gefährlich sind
- Vishing-Angriff erkennen
- Vishing verhindern
Was ist Vishing? Voice Phishing am Telefon
Vishing steht in der Cybersecurity für Voice Phishing und bezeichnet Betrugsversuche per Telefon, bei denen Angreifende versuchen, an vertrauliche Informationen zu gelangen, Zugangsdaten abzugreifen oder Überweisungen auszulösen. Das Wort setzt sich aus „Voice“ und „Phishing“ zusammen und meint die gleiche Betrugsmasche über einen anderen Kommunikationsweg. Während Phishing per E-Mail und Smishing per SMS operieren, setzt Vishing auf das direkte Gespräch. Vishing bedient sich derselben psychologischen Mechanismen wie Phishing, verlagert den Angriff jedoch auf das Telefon.
Voice-over-IP-Dienste (VoIP) bilden dafür die technische Grundlage. Damit lassen sich innerhalb kürzester Zeit zahlreiche Telefonate führen, Herkunftsnachweise verschleiern sowie die übermittelte Rufnummer manipulieren. Beim sogenannten Caller-ID-Spoofing erscheint auf dem Display der angerufenen Person eine vertraute Vorwahl, die Nummer der Firmenzentrale oder die Durchwahl des internen Helpdesks. Beim gezielten Spear-Vishing richtet sich die Kontaktaufnahme gegen ein bestimmtes Individuum und basiert auf einer gezielten Recherche. Kriminelle spähen im Vorfeld Rollen, Projekte und Vorgesetzte aus, um ihren Anruf glaubwürdig zu machen. Das Gespräch wirkt dadurch wie eine legitime interne Anfrage aus der eigenen Organisation.
Zahlen aus der Incident-Response-Praxis belegen, wie stark diese Methode an Bedeutung gewonnen hat. Der genutzte Übertragungsweg hat sich verlagert. Im M-Trends-Report 2026 von Mandiant untersucht das Incident-Response-Team weltweite Sicherheitsvorfälle des Jahres 2025. Darin gingen 11 Prozent der ersten Kompromittierungen auf direktes Voice Phishing zurück, das somit hinter dem Ausnutzen von Sicherheitslücken zum zweithäufigsten registrierten Angriffsvektor wurde. Herkömmliches E-Mail-Phishing lag im gleichen Zeitraum bei sechs Prozent der Fälle. Angreifende weichen zunehmend auf das Telefon aus, weil Organisationen ihre E-Mail-Filter aufgerüstet haben.
Der Unterschied zu Phishing und Smishing liegt im Übertragungsweg und in der Reaktionszeit. Vishing ist in der Cybersecurity Teil einer Angriffsfamilie, deren Varianten sich lediglich über das gewählte Medium voneinander abgrenzen. Eine verdächtige E-Mail lässt sich prüfen, weiterleiten oder ignorieren. Ein Anruf verlangt eine Antwort im selben Moment, Prüfen und Rückfragen kosten sichtbar Zeit.
Häufig verknüpfen Kriminelle diese Kanäle miteinander, da eine telefonische Ankündigung einer späteren Nachricht mehr Glaubhaftigkeit verschafft. Ein Angreifer kündigt beispielsweise eine Nachricht am Telefon an oder nimmt per E-Mail Bezug auf ein anstehendes Telefonat. Die Kombination beider Medien erschwert es den Beschäftigten, den Betrugsversuch rechtzeitig zu durchschauen.

Wie läuft ein Vishing-Anruf ab? Die Angriffskette in fünf Schritten
Gezielte Vishing-Angriffe folgen im Unternehmensumfeld einer klaren Abfolge. Über LinkedIn sowie Firmenwebsites beschaffen sich Angreifende Informationen zu Aufgabenbereichen und Zuständigkeiten, ergänzt um Führungskräftenamen, Abwesenheitsmeldungen und Projekttitel. Die US-Sicherheitsbehörden CISA und FBI beschreiben in ihrem gemeinsamen Advisory AA23-320A die Angriffskette, wie sie bei Vorfällen gegen IT-Helpdesks und ausgelagerte Dienstleister beobachtet wurde.
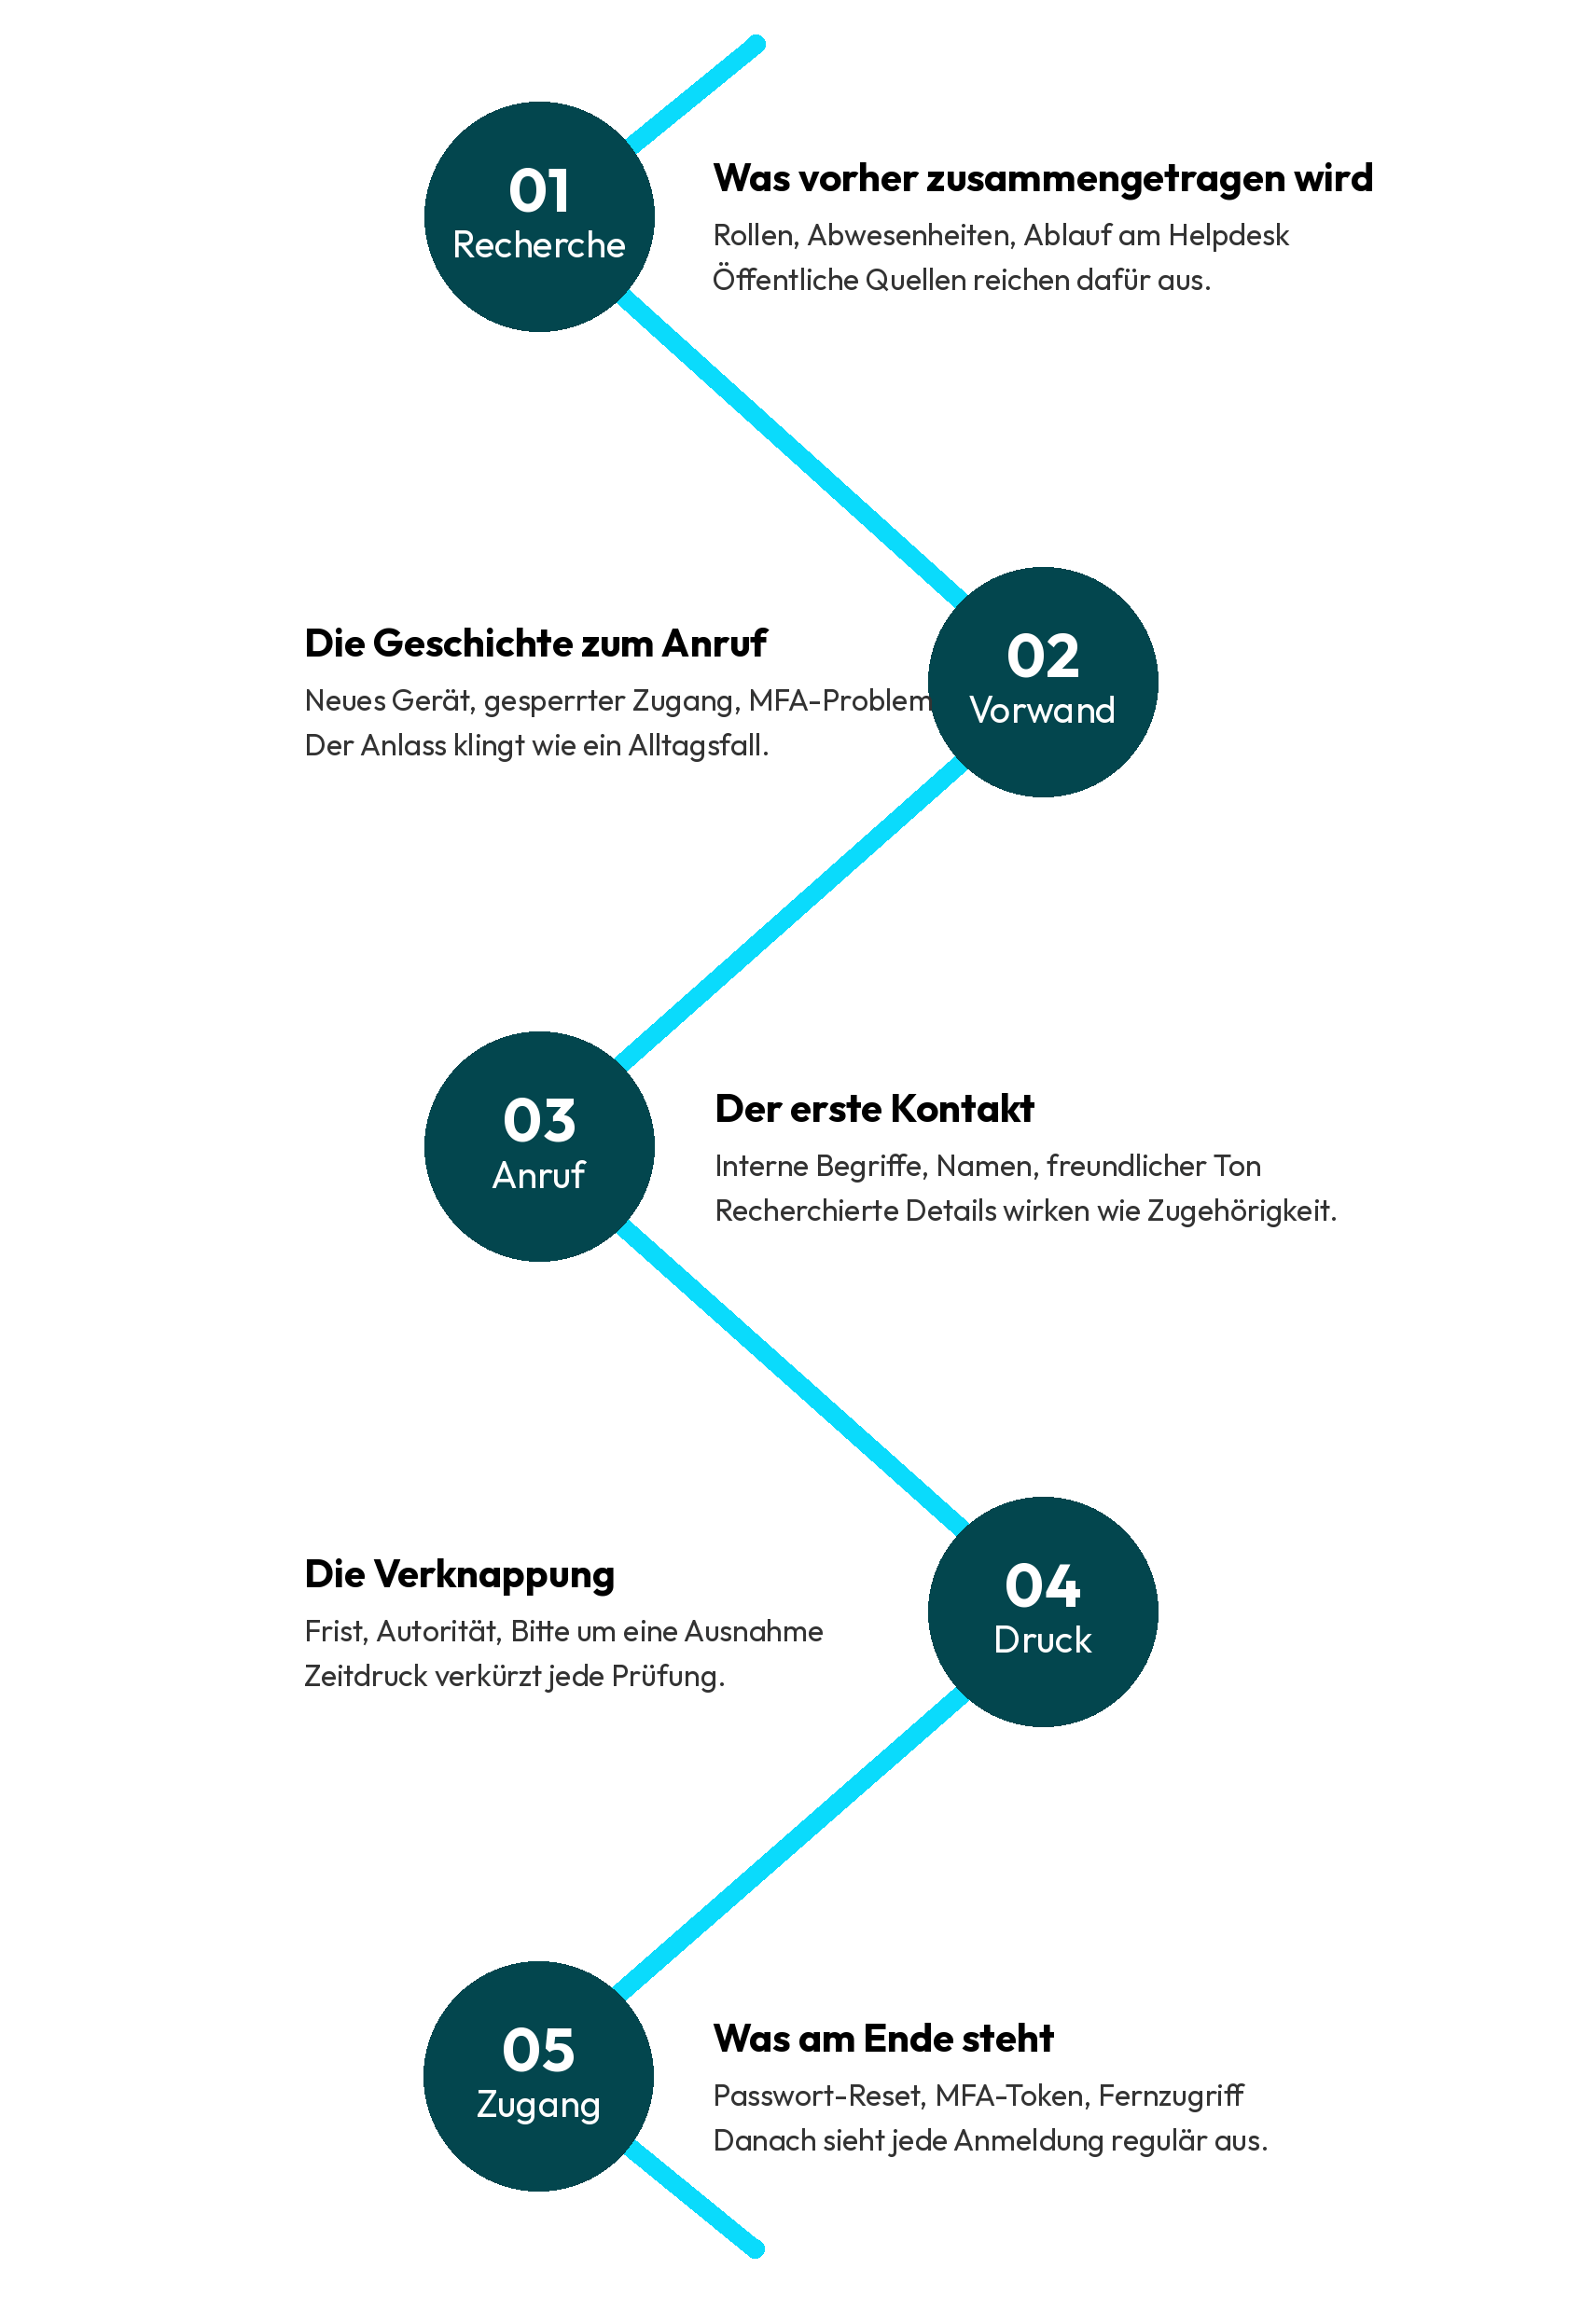
Für die Abwehr ist entscheidend, dass kein Schritt isoliert verdächtig wirken muss. Die Mitarbeiterin, welche im Gespräch lediglich die Namen ihrer Vorgesetzten nennt, wähnt sich in Sicherheit und teilt vermeintlich unkritische Daten mit. Der Helpdesk-Mitarbeitende, der nach Nennung korrekter Stammdaten ein Passwort zurücksetzt, befolgt scheinbar Routine. Vishing nutzt die Lücken zwischen Zuständigkeiten gezielt aus. Erst die Kette aus Vorbereitung, Vorwand und Handlungsdruck macht den Angriff erfolgreich.
Arten von Vishing-Angriffen im Unternehmen
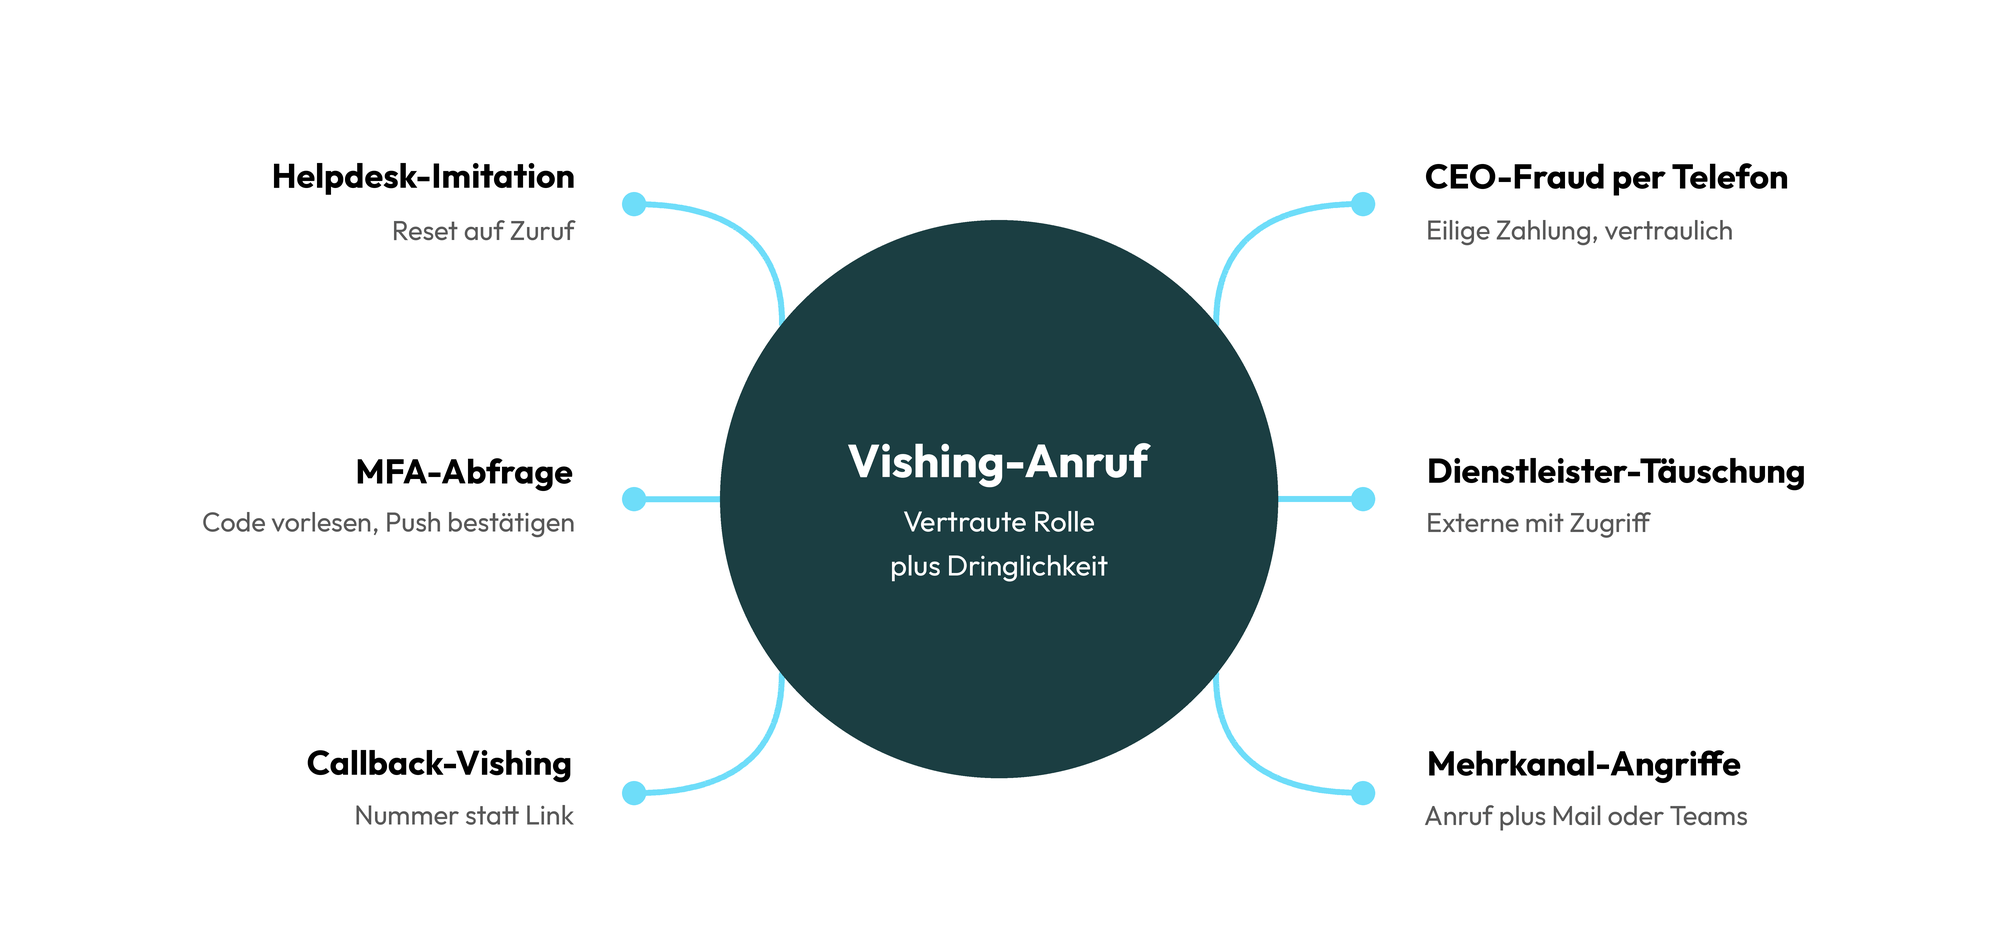
Der Anrufer schlüpft in eine im Berufsalltag bereits vertraute Rolle und untermauert sein Anliegen mit einer scheinbar akuten Dringlichkeit. Vishing Tactics zeigen nahezu immer demselben Grundmuster:
- Eine vertraute Rolle im Betrieb, zum Beispiel IT-Support, Geschäftsführung, Dienstleister oder Behörde
- Eine Ausnahmesituation, die den üblichen Ablauf unmöglich macht
- Zeitdruck, der die Sicherheitsprüfung als überflüssig und verzichtbar erscheinen lässt
- Eine kleine Bitte mit konkreten Auswirkungen: Ein MFA-Code, ein Freigabe-Klick oder ein zurückgesetzter Account
Im Geschäftsumfeld lassen sich sechs wiederkehrende Muster unterscheiden:
Helpdesk-Imitation
Die Kontaktaufnahme zielt dabei nicht auf das eigentliche Opfer ab, sondern direkt auf den IT-Support. Die anrufende Person gibt sich als Beschäftigter aus, dessen Zugang gesperrt ist, und bittet um einen Passwort-Reset oder die Neuregistrierung eines MFA-Tokens. Da Support-Teams auf schnelle Hilfe getrimmt sind, nutzen Angreifende diese Hilfsbereitschaft gezielt aus.
MFA-Fatigue und MFA-Abfrage
Angreifende fordern den Einmalcode direkt am Telefon an („Ich habe Ihnen gerade den Freigabecode geschickt, bitte lesen Sie ihn mir vor“) oder leiten parallel Login-Versuche ein. Eine andere Vorgehensweise verbindet das Telefonat gezielt mit einer MFA-Fatigue-Attacke. Die Person am Telefon erzeugt Stress, während das Smartphone wiederholt Push-Nachrichten anzeigt, bis die Freigabe erfolgt.
CEO-Fraud per Telefon
Im Fall von CEO-Fraud kontaktieren Kriminelle die Finanzabteilung oder Assistenzkräfte unter dem Deckmantel der Unternehmensführung. Der Anruf verlangt eine dringende, vertrauliche Überweisung oder die Weitergabe sensibler Geschäftsdaten für eine angebliche Übernahme, die aktuell selbstverständlich ebenfalls noch streng vertraulich ist. Häufig wird das Telefonat durch gefälschte E-Mails vorbereitet oder von gefälschten Stimmen begleitet.
Dienstleister- und Lieferanten-Täuschung
Der Anruf kommt angeblich von einem IT-Dienstleister, einem Wirtschaftsprüfungsunternehmen oder einem Logistikpartner. Dieser Ansatz gelingt, da Partnerbeziehungen meist öffentlich einsehbar sind und Zugriffe durch Dritte im Betriebsalltag als gewöhnlich gelten. Oft zielt der Anruf auf ausgelagerte Helpdesks ab, die für mehrere Kunden arbeiten. Sie betreuen Benutzerkonten, sind mit den internen Unternehmensstrukturen jedoch kaum vertraut.
Callback-Vishing
Angreifende senden eine Phishing-E-Mail mit einer gefälschten Rechnung oder Sicherheitswarnung, die keinen bösartigen Link enthält, sondern lediglich eine Telefonnummer. Ruft das Opfer die angegebene Nummer an, landet es im Callcenter der Angreifenden. Da die Kontaktaufnahme vom Opfer ausgeht, ist das Vertrauen zu Beginn des Gesprächs besonders hoch. Während des Anrufs leitet der angebliche Support-Mitarbeitende Schritt für Schritt zur Einrichtung einer Fernwartungssoftware an.
Multi-Channel-Angriffe
Vishing tritt selten allein auf. So kündigen Angreifende zum Beispiel eine Benachrichtigung vorab an oder liefern die Erklärung direkt nach: „Ich habe Ihnen soeben eine Nachricht gesendet, bitte bestätigen Sie diese kurz.“ Dafür nutzen sie SMS (Smishing), E-Mail und Kollaborationstools wie Microsoft Teams oder Slack, um den Druck zu erhöhen und die Geschichte abzusichern. Die Kombination mehrerer Kommunikationskanäle lässt den Vorwand für die Betroffenen noch plausibler erscheinen.
Vishing-Beispiele: drei dokumentierte Fälle und eine Ausnahme
Reale Vishing-Beispiele zeigen, dass Vishing weder anspruchsvolle Software noch technische Schwachstellen im Code benötigt.
Marks & Spencer (Frühjahr 2025): der externe Dienstleister
Im Frühjahr 2025 geriet das britische Handelsunternehmen Marks & Spencer ins Visier eines Angriffs. Kriminelle riefen beim ausgelagerten IT-Helpdesk an, gaben sich als Mitarbeitende aus und ließen Passwörter sowie MFA-Faktoren zurücksetzen. Laut einem Bericht der BBC veranlassten die Täter dort das Zurücksetzen der Anmeldedaten betroffener Beschäftigter. Der Vorfall veranlasste das britische National Cyber Security Centre (NCSC) zu einer ausdrücklichen Warnung vor Angriffen auf Identity- und Service-Desk-Funktionen.
Clorox gegen Cognizant (August 2023): Klage über 380 Millionen US-Dollar
Im August 2023 drangen Angreifende in die Systeme des US-Konsumgüterkonzerns Clorox ein. Nach Darstellung der im Juli 2025 eingereichten Klageschrift rief eine Person beim indischen Service-Desk des Dienstleisters Cognizant an und bat unter Angabe des Namens eines Clorox-Mitarbeitenden um einen Passwort-Reset. Die Klageschrift beruft sich auf Tonaufzeichnungen der Telefongespräche aus dem August 2023. Der Service-Desk-Agent setzte demnach das Passwort ohne die vorgeschriebene Identitätsprüfung zurück. Am selben Tag ließ derselbe Anrufer laut Klageschrift zusätzlich die Multi-Faktor-Authentifizierung und die für MFA-Codes hinterlegte Telefonnummer zurücksetzen. Cognizant bestreitet die Vorwürfe und verweist auf die Gesamtverantwortung für die Sicherheitsarchitektur. Der Superior Court of California wies den Antrag von Cognizant auf Klageabweisung im März 2026 überwiegend ab und eröffnete die Beweisaufnahme. Der Fall belegt das finanzielle und juristische Risiko, das aus unzureichend verifizierten Support-Anrufen entstehen kann. Dieses Beispiel verdeutlicht den geringen Aufwand eines solchen Vorhabens, sobald ein wirksamer Prüfschritt fehlt.
Microsoft Incident Response: zwei sagten Nein, die dritte nicht
Das Microsoft Incident Response Team dokumentierte im März 2026 einen Angriff aus November 2025, der über Microsoft Teams initiiert wurde. Ein Angreifer trat als IT-Support auf und wandte sich via Microsoft Teams an diverse Angestellte. Die ersten beiden kontaktierten Personen lehnten die Hilfe ab und meldeten den Vorfall. Die dritte Person ließ sich auf das Gespräch ein und installierte eine Quick-Assist-Sitzung, über die der Angreifer administrative Zugriffe erlangte. Der Vorfall zeigt, dass Angreifende mehrere Personen nacheinander ansprechen, bis sie Erfolg haben. Microsoft rät dazu, eingehende Teams-Nachrichten von organisationsfremden Konten zu blockieren und nicht zwingend erforderliche Fernwartungsprogramme wie Quick Assist konsequent zu deinstallieren.
Bereiten Sie Ihr Team auf solche Anrufe vor
Awareness-Training baut Reflexe auf, die im Gespräch greifen: 90 % Wissenserhalt nach 12 Monaten.
TDK Electronics: der Anruf, der auffiel
Dass ein Vishing-Versuch scheitert, wird selten dokumentiert. Thomas Zeulner, CISO und Global Head of Security bei TDK Electronics, hat einen solchen Fall im Human Firewall Podcast geschildert. Eine Mitarbeiterin in Spanien erhielt einen Anruf von jemandem, der sich als Präsident des Konzerns ausgab. Sie saß gerade in einem Meeting, ging heraus, bat um einen Rückruf auf dem Festnetz und zeichnete das zweite Gespräch auf. Der Anrufer reagierte gereizt darauf, ein zweites Mal anrufen zu müssen, baute Druck auf und versuchte, an Informationen zu kommen. Sie gab nichts heraus.
Aufgefallen war ihr nicht die Stimme, denn geklont war sie nicht, sondern das Verhalten: Der angebliche Präsident trat anders auf, als sie es von ihm kannte. Der Rückruf selbst war dabei keine Identitätsprüfung, worauf Zeulner im Gespräch ausdrücklich hinweist, weil sich Rufnummern auch im Festnetz fälschen lassen. Geholfen hat in der Situation etwas anderes: die gewonnene Zeit und eine Kultur, in der es möglich ist, gegenüber der Konzernspitze eine Rückfrage zu stellen. Die Aufzeichnung nutzt TDK inzwischen als internes Schulungsmaterial. Damit wird aus einem abgewehrten Angriff ein Lernmoment für alle anderen.
AI-Vishing und Deepfake-Anrufe verändern das Gespräch
Generative KI und Voice Cloning haben die Dynamik von Vishing grundlegend verändert. Was früher geübten Schauspielern vorbehalten war, lässt sich heute mit wenigen Sekunden Audiomaterial automatisieren.
Angreifende benötigen kurze Stimmproben aus Podcasts, Vorträgen, Social-Media-Videos oder Sprachnachrichten, um eine Stimme täuschend echt nachzubilden. Für Angerufene verändert AI-Vishing in erster Linie einen entscheidenden Faktor. Die Merkmale, an denen Beschäftigte sich bisher orientiert haben, greifen nicht mehr. Ein vertrauter Klang der Stimme, die gewohnte Sprechweise oder die passende Anrede bildeten zwar nie eine echte Legitimation, dienten in der Praxis jedoch stets als verlässliches Indiz. Wenn die Stimme der Geschäftsleitung am Telefon unverwechselbar klingt, greift dieser Orientierungspunkt nicht mehr. Sicherheitsentscheidungen dürfen sich deshalb nicht mehr auf das Gehör stützen.
Technisch kommen zwei Verfahren zum Einsatz: vortrainierte Stimmprofile für gezielte Angriffe und Text-to-Speech-Systeme mit KI-gesteuerter Dialogführung für breit gestreute Kampagnen. Die Stimmengenerierung erfolgt live, wodurch sich ein dynamischer Dialog mit Rückfragen führen lässt. KI-Systeme übersetzen zudem Akzente und Sprachen in Echtzeit, was internationalen Angreifenden den Zugang zu deutschsprachigen Zielen erleichtert. Täuschungen, die früher an einer unpassenden Stimme scheiterten, lassen sich nun beliebig oft und gegenüber verschiedensten Zielpersonen anwenden. Das macht AI-Vishing für Kriminelle besonders skalierbar und gefährlich. Die Eintrittsbarrieren für diese Art von Angriffen sind durch frei verfügbare Werkzeuge drastisch gesunken.
Für Sicherheitsverantwortliche bedeutet das: Die Stimme ist kein Authentifizierungsfaktor. Wie diese Technik im Einzelnen funktioniert, welche Auffälligkeiten sich dennoch heraushören lassen und welche Angriffsvarianten daraus resultieren, beleuchtet unser gesondertes Thema zum AI-Voice-Cloning.
Warum Vishing-Angriffe für Unternehmen so gefährlich sind
Das Risiko von Vishing liegt in der Asymmetrie zwischen Aufwand und Wirkung. Der technische Aufwand bleibt gering: manipulierte Rufnummernanzeigen, VoIP-Verbindungen und frei zugängliche Recherchedaten. Der Hebel ist dagegen maximal: Ein erfolgreicher Anruf liefert administrative Zugangsdaten, umgeht MFA oder setzt Freigaben in Gang.
Anders als eine Phishing-E-Mail durchläuft ein Telefonanruf keine vorgeschalteten Security Gateways. Kein Spamfilter analysiert den Inhalt des Gesprächs in Echtzeit, kein Endpoint-Schutz blockiert die Stimme. Maßgeblich sind die Konsequenzen, die sich an das Telefongespräch anschließen. Da der initiale Zugriff über reguläre Zugangsdaten erfolgt, schlagen nachgelagerte Erkennungssysteme oft erst spät an. Infolgedessen agieren Kriminelle im Netzwerk vorerst wie ganz normale Anwender. Sie melden sich über offizielle VPN-Zugänge an und bewegen sich unbemerkt in den Systemen. Bis der unberechtigte Zugriff auffällt, vergehen im Schnitt mehrere Tage oder Wochen.
Hinzu kommt die Verlagerung der Angriffsfläche. Mittlerweile nutzen laut Verizon Data Breach Investigations Report 2026 Angreifer bei 41 Prozent der Social-Engineering-Angriffe andere Medien als E-Mails, wobei rund ein Viertel über Social-Media-Kanäle oder per Telefon erfolgt. Organisationen, die ihr Abwehrtraining allein auf E-Mail-Phishing ausrichten, lassen diese Kanäle ungeschult. Wer lediglich E-Mail-Klickraten erfasst, jedoch über keine Zahlen zu auffälligen Telefonkontakten im Betrieb verfügt, blendet ein zunehmendes Sicherheitsrisiko datenseitig völlig aus. Ein umfassendes Risikomanagement muss auch diese telefonischen Einfallstore systematisch erfassen. Nur wer Vorfälle über alle Kanäle hinweg misst, kann seine Schutzmaßnahmen gezielt steuern.
Schließlich berührt Vishing auch regulatorische Anforderungen. Ein Einfallstor, das allein auf zwischenmenschlicher Manipulation beruht, wird damit auch für Audits und aufsichtsrechtliche Nachweise zum relevanten Prüffeld. Die NIS2-Richtlinie verlangt in Artikel 21 angemessene Maßnahmen für das Risikomanagement im Bereich der Cybersicherheit, einschließlich Schulungen zur Cyberhygiene. Die EU-Verordnung DORA schreibt Finanzunternehmen in Artikel 13 regelmäßige Sensibilisierungsprogramme für alle Beschäftigten vor.
Vishing-Angriff erkennen: vier Signale im Gespräch
Im laufenden Gespräch sollten vier wesentliche Warnzeichen sofort hellhörig machen.
• Unerwartete Dringlichkeit
Die anrufende Person setzt eine extrem kurze Frist: Ein System wird abgeschaltet, ein Audit schlägt fehl, die Geschäftsleitung benötigt die Freigabe innerhalb der nächsten halben Stunde. Dringlichkeit ist sehr wirksam, um eingespielte Prüfroutinen auszuhebeln.
• Abfrage von Zugangsdaten und Codes
Der Anruf zielt darauf ab, dass die angerufene Person ein Passwort nennt, einen Einmalcode aus einer Authenticator-App vorliest oder eine Push-Benachrichtigung auf ihrem Gerät bestätigt. Keine interne IT-Abteilung benötigt zur Problemlösung das persönliche Kennwort und kein berechtigtes Anliegen rechtfertigt das Abfragen von Einmalkennungen.
• Umgehung festgelegter Prozesse
Die anrufende Person bittet darum, von der Standardprozedur abzuweichen: das Ticket später anzulegen, die Vier-Augen-Freigabe zu überspringen oder eine Überweisung ausnahmsweise ohne Gegenzeichnung auszuführen. Wird gefordert, einen Autorisierungsschritt „ausnahmsweise“ auszulassen oder auf eine Protokollierung zu verzichten, wird damit exakt die Schutzmaßnahme ausgeschaltet, die den Übergriff verhindern würde.
• Unüberprüfbare Autorität
Der Anrufer beruft sich auf Personen oder Positionen, die Respekt oder Gehorsam einfordern: externe Prüfer, Rechtsanwälte, Behörden oder die oberste Führungsebene. Oft wird betont, dass die Angelegenheit streng vertraulich sei und Rücksprachen untersagt seien.
Wichtig für die Einschätzung: Keines dieser Signale hängt an der technischen Qualität des Anrufs. Die auf dem Telefon angezeigte Nummer liefert keinen Nachweis über die tatsächliche Identität des Anrufers. Das New York State Department of Financial Services wies im Februar 2026 in einem Advisory zu einer laufenden Vishing-Kampagne ausdrücklich darauf hin, dass Angreifende Rufnummern fälschen, und empfahl, statt auf die Anrufkennung auf definierte Verifikationsverfahren zu setzen. Gleiches trifft mittlerweile uneingeschränkt auf die Stimmlage zu.
Vishing verhindern mit Verfahren, die unter Druck standhalten
Vishing verhindern bedeutet nicht, Anrufe zu filtern. Es bedeutet, Prozesse so zu gestalten, dass ein betrügerischer Anruf ins Leere läuft, selbst wenn die angerufene Person getäuscht wird.
Technische und organisatorische Schutzmaßnahmen
Die wirksamsten Maßnahmen setzen an den Schnittstellen an, die Angreifende am häufigsten ansteuern:
- Out-of-Band-Verifikation: Das Zurücksetzen von Kennwörtern und MFA erfordert eine Prüfung, die sich telefonisch nicht manipulieren lässt: eine Freigabe durch Vorgesetzte, automatisierte Prozesse im Identity-Management-System oder Kontrollfragen mit nicht öffentlich auffindbaren Antworten.
- Rückruf-Prinzip: Bei Anrufen mit sensiblen Anliegen, wie Passwort-Resets, MFA-Änderungen oder Zahlungsanweisungen, legt die angerufene Person auf und ruft die anfragende Person über die im Unternehmensverzeichnis hinterlegte Nummer zurück. Gegenprüfung über zuvor intern hinterlegte Rufnummern.
- Gleiche Standards für Dienstleister: Wer IT-Support an externe Dienstleister auslagert, muss die Verifikationsprozesse vertraglich vorschreiben und auditieren. Ein Dienstleister, der Passwörter einfach am Telefon zurücksetzt, gefährdet das gesamte Unternehmen.
- Vier-Augen-Prinzip und Betragsgrenzen: Keine Einzelperson darf kritische Prozesse allein freigeben. Überweisungen werden nur bis zu festgelegten Schwellenwerten durchgeführt, Aktualisierungen von Bankdaten sowie neue MFA-Einrichtungen bedürfen stets der Verifikation über einen zweiten, separaten Kommunikationskanal.
- Phishingresistente Multi-Faktor-Authentifizierung: SMS-Codes und einfache Push-Benachrichtigungen lassen sich per Social Engineering abfangen oder erschleichen. FIDO2-Sicherheitsschlüssel (Passkeys) und zertifikatsbasierte Authentifizierung widerstehen Vishing, weil das Token an die Domain gebunden ist und sich nicht telefonisch weitergeben lässt.
- Schneller, straffreier Meldeweg: Beschäftigte, die einen verdächtigen Anruf erhalten, müssen diesen innerhalb weniger Klicks oder über eine feste Kurzwahl an das Security-Team melden können. Die Meldung muss ohne Angst vor Sanktionen möglich sein, auch wenn der Anruf zunächst angenommen wurde. Schnelle Meldungen ermöglichen es dem Sicherheitsteam, andere Beschäftigte und den Helpdesk rechtzeitig zu warnen. Das bloße Beenden des Anrufs ersetzt kein förmliches Melden des Vorfalls. Nur durch eine zeitnahe Weitergabe können gezielte Angriffswellen gestoppt werden. Irrtümliche Verdachtsmeldungen müssen ausdrücklich erwünscht sein, damit Mitarbeitende im Zweifelsfall nicht aus Verunsicherung schweigen.
Awareness-Training gegen Vishing
Vishing Awareness beginnt, wo das Wissen endet und Beschäftigte die vorgesehenen Prozesse im entscheidenden Moment anwenden. Unter sozialem Druck, wenn zum Beispiel die angebliche Geschäftsleitung am Telefon wartet oder der Support dringend Zugriff verlangt, greifen antrainierte Verhaltensmuster schneller als theoretisches Wissen.
Genau hier setzt Security Awareness an. Zeitgemäße Trainingskonzepte verzichten auf isolierte Einzelschulungen und bieten stattdessen adaptives Awareness-Training: kontinuierliche, verhaltensbasierte Mikro-Lerneinheiten, die belastbare Routinen etablieren, anstatt bloße Anwesenheitslisten zu füllen. Wer Vishing-Szenarien erlebt und durchgespielt hat, reagiert im Ernstfall mit der gelernten Routine: nachfragen, verifizieren, melden. Auch für Compliance-Nachweise gewinnt der Telefonkanal entscheidend an Bedeutung. Unternehmen müssen gegenüber Auditoren belegen, dass ihre Mitarbeitenden gegen Social-Engineering-Angriffe über alle relevanten Kanäle geschult sind. Das betrifft besonders Organisationen im Geltungsbereich von NIS2 und DORA.
Vishing-Simulationen im Training
Simulationen sind eine wirksame Methode, um Verhalten messbar zu verändern. Telefonische Angriffsversuche lassen sich gezielt trainieren. Bei Vishing standen viele Organisationen bisher vor einer praktischen Hürde: Herkömmliche Ansätze kontaktieren Mitarbeitende direkt auf Diensttelefonen, was jedoch die fortlaufende Pflege und Erfassung interner Rufnummernverzeichnisse erfordert. Das erfordert Rufnummernlisten, wirft Datenschutzfragen auf und bindet erhebliche Ressourcen.
Moderne Trainingsplattformen lösen dieses Problem über interaktive Formate. SoSafe integriert mit der Interactive Vishing Lesson ein simulationsbasiertes Telefonszenario direkt in die E-Learning-Plattform. Im Anschluss an ein E-Learning-Modul zu Social Engineering absolvieren die Teilnehmenden unmittelbar im Webbrowser eine KI-basierte Gesprächssimulation. Das System simuliert einen realistischen Angriffsanruf, auf den die Lernenden per Spracheingabe oder Klick reagieren. Diese Lerneinheit vertieft gezielt den Schulungskontext und fungiert nicht als separates Simulationswerkzeug mit eigener Klick- und Fehlerquotenmessung, wie es SoSafe für E-Mail-Phishing anbietet. Es trainiert das Verhalten im Moment des Angriffs und vermittelt sofortiges Feedback. Der Vorteil: keine Verwaltung von Telefonnummern, kein administrativer Aufwand, sofortiger Rollout für alle Mitarbeitenden.
Die Wirkung von verhaltensbasiertem Awareness-Training ist messbar. Auch nach einem Zeitraum von zwölf Monaten bleibt das erlernte Wissen zu 90 Prozent abrufbar. Organisationen senken ihr menschliches Sicherheitsrisiko nachhaltig und bauen eine Sicherheitskultur auf, die auch bei neuen Angriffsformen wie AI-Vishing besteht.
Vishing üben, ohne Rufnummern zu verwalten
Die Interactive Vishing Lesson läuft im Browser, als Teil des Awareness-Trainings. Einsatzbereit innerhalb von maximal 2 Tagen.
Checkliste gegen Vishing für Helpdesk, Finanzen und Security
Die folgende Checkliste fasst die wichtigsten Maßnahmen für Organisationen zusammen, die Vishing-Risiken systematisch reduzieren wollen. Bei Organisationen mit einem kleinen Sicherheitsteam liegen mehrere dieser Punkte häufig bei derselben Person.
| Bereich | Maßnahme | Prüffrage |
| Helpdesk | Identitätsprüfung vor jedem Passwort- oder MFA-Reset, unabhängig von der angezeigten Rufnummer | Ist der Verifikationsschritt im Ticket dokumentiert? |
| Helpdesk | Rückruf über die im Verzeichnis hinterlegte Nummer bei Zweifeln an der Identität | Wird der Rückruf protokolliert? |
| Dienstleister | Dieselben Verifikationsregeln für ausgelagerte Service Desks, vertraglich verankert | Stehen die Vorgaben in der Arbeitsanweisung des Dienstleisters? |
| Zugänge | Phishingresistente MFA wie FIDO2 für privilegierte Konten | Welche privilegierten Konten nutzen noch SMS oder Push? |
| Zugänge | Vier-Augen-Prinzip bei der Neuregistrierung von MFA-Faktoren | Wer darf MFA zurücksetzen, und wird das überprüft? |
| Zahlungen | Freigabe über einen zweiten Kanal ab definiertem Betrag, ohne Verkürzung bei Dringlichkeit | Gab es in den letzten zwölf Monaten dokumentierte Ausnahmen? |
| Zahlungen | Änderungen von Bankverbindungen ausschließlich über einen unabhängigen Kanal bestätigen | Ist der Bestätigungsweg schriftlich festgelegt? |
| Meldung | Niedrigschwelliger Meldeweg für verdächtige Anrufe, Falschmeldungen ausdrücklich erwünscht | Wie viele Anrufmeldungen gab es im letzten Quartal? |
| Erkennung | Monitoring auf auffällige Anmeldevorgänge nach Passwort- oder MFA-Resets | Löst ein Reset mit anschließender Anmeldung aus neuer Umgebung eine Warnung aus? |
| Training | Vishing in E-Learning und Simulation aufnehmen, mit Schwerpunkt auf exponierten Rollen | Haben Helpdesk, Finanzen und Assistenzen ein spezifisches Modul? |
Bleiben Sie Cyberkriminellen immer einen Schritt voraus
Melden Sie sich für unseren Newsletter an, um die neuesten Beiträge zum Thema Informationssicherheit sowie News zu Events und Security-Ressourcen zu erhalten.
Immer up-to-date – immer sicher!





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
