What’s New: Richten Sie Ihre Awareness an echten Bedrohungen aus
Diesen Monat helfen wir Security-Teams dabei, echte Phishing-Angriffe in praxisnahe Simulationen zu verwandeln. Sie können maßgeschneiderte Szenarien mit weniger Aufwand erstellen. Wir bereiten Mitarbeitende auf neue Bedrohungen wie ClickFix vor und unterstützen den Wechsel zur passwortlosen Authentifizierung. Zudem wird die tägliche Verwaltung Ihres Awareness-Programms besser skalierbar.
Was gibt es Neues?
- Recreate Attack: Echte Phishing-Beispiele schneller in praxisnahe Simulationen verwandeln
- Ein neues Template Studio zur Erstellung und Anpassung von Simulationen
- Neues Lernmodul: ClickFix-Angriffe erkennen und richtig reagieren
- Neues Lernmodul: Passkeys sicher nutzen und Betrug erkennen
- Fortschrittsübernahme beim Personalised Learning zwischen Kampagnen
- Massenklassifizierung und lückenlose Audit-Historie in der Threat Inbox
- Detaillierte Admin-Rollen für eine sichere Aufgabenverteilung
- Litauisch und Lettisch für die wichtigsten Funktionen verfügbar
- Ein überarbeitetes Design für E-Learning Analytics
Passen Sie Simulationen an Ihre reale Risikolage an
Machen Sie Phishing-Angriffe zu einer echten Lernchance für Ihre Organisation.
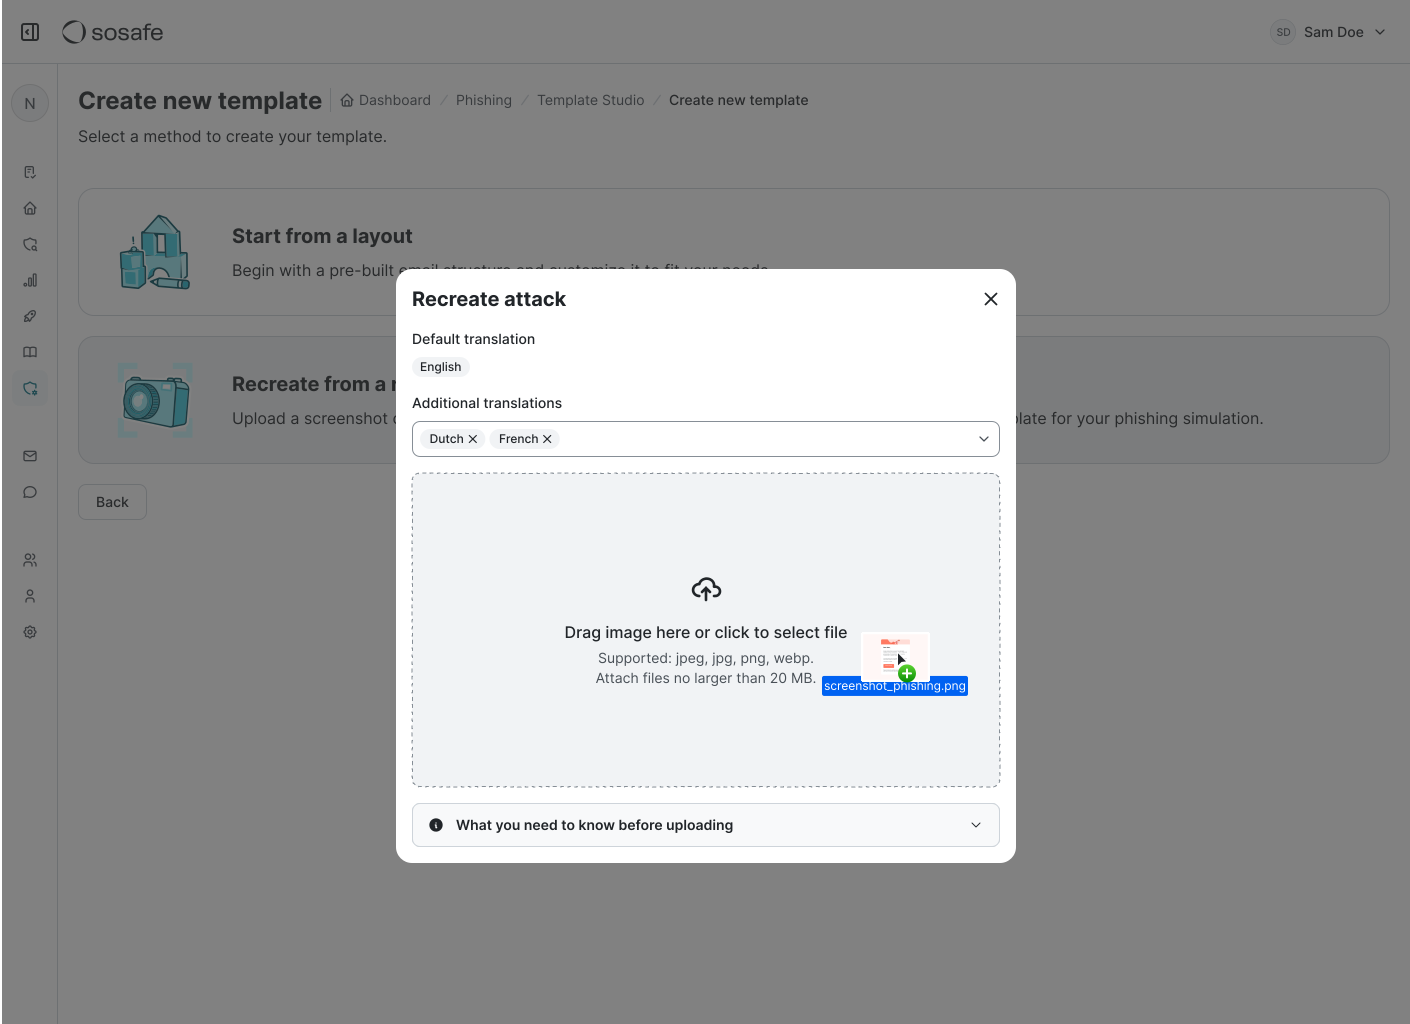
Mit Recreate Attack laden Sie einfach einen Screenshot einer echten Phishing-E-Mail hoch. Daraus erstellen Sie in wenigen Minuten eine anpassbare Simulation. Nutzen Sie diese direkt in Ihren laufenden Simulationen. So können Mitarbeitende genau die Angriffe trainieren, die auf Ihre Organisation abzielen.
Aus echten Bedrohungsdaten wird ein praktisches Training. Mitarbeitende lernen aus vergangenen Vorfällen. Das schützt sie aktiv, bevor ein ähnlicher Angriff das nächste Postfach erreicht.
Verfügbar ab den Paketen Premium und Advanced.
Relevante Simulationen effizient und skalierbar erstellen
Praxisnahe Simulationen funktionieren am besten, wenn sie bekannte Marken, Lieferanten und Alltagssituationen aufgreifen. Die manuelle Erstellung solcher Szenarien kostet jedoch oft viel Zeit.
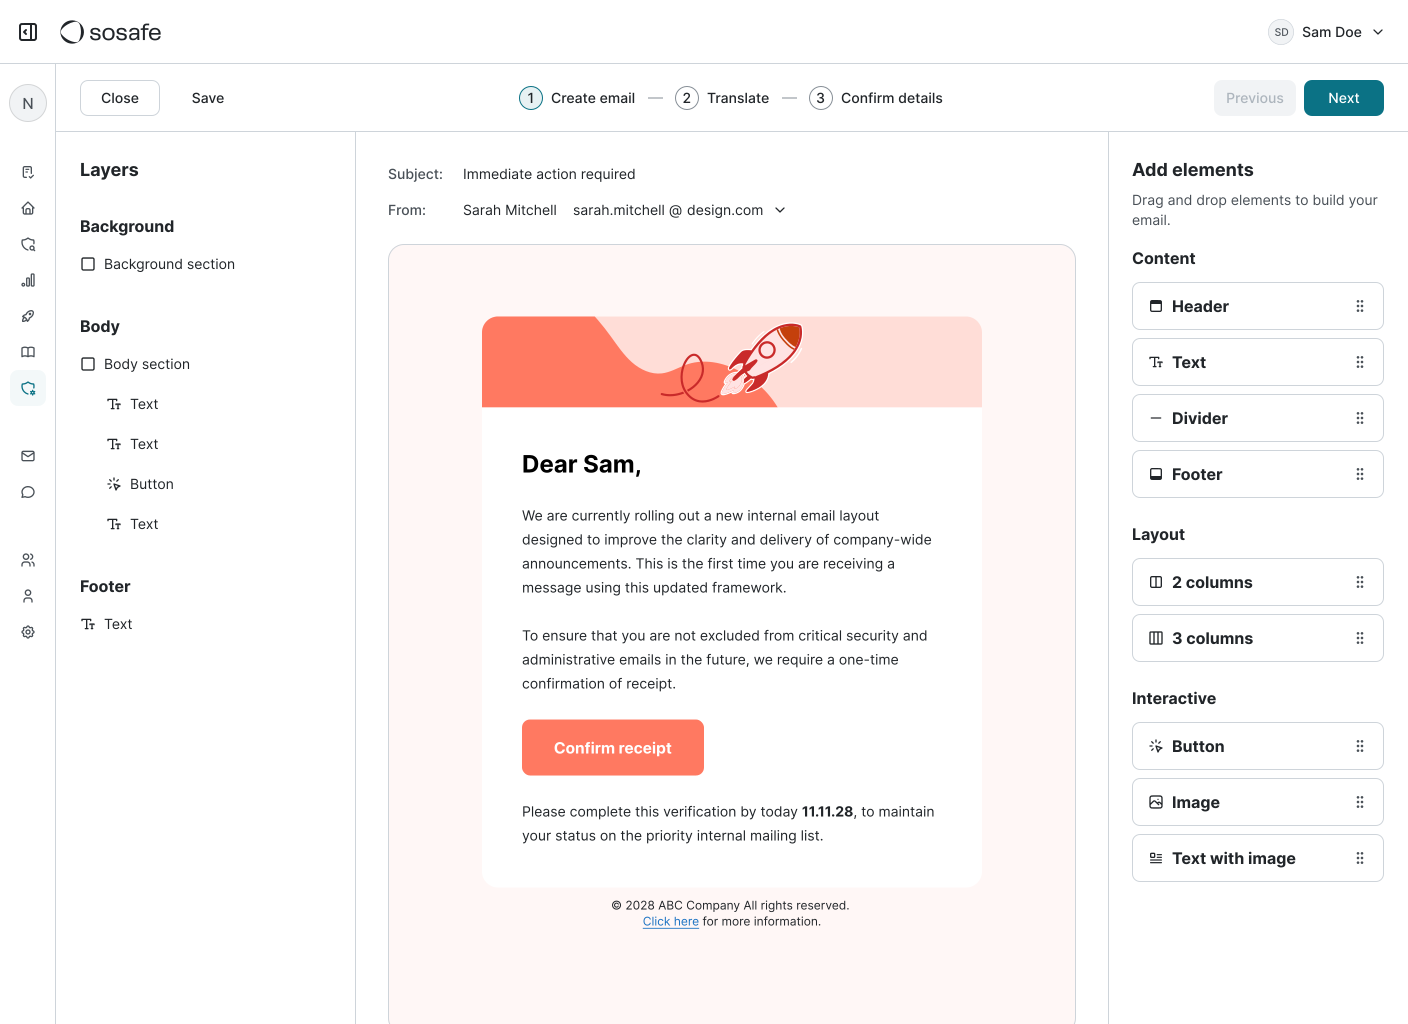
Das Template Studio ersetzt den bisherigen Editor durch einen intuitiven Drag-and-Drop-Builder. Damit erstellen und passen Sie Simulationen ganz einfach an Ihre Organisation an. Das spart wertvolle Zeit in der Verwaltung.
Recreate Attack und das Template Studio helfen Teams gemeinsam dabei, schnell auf echte Angriffe zu reagieren. Gleichzeitig können Sie maßgeschneiderte Szenarien für Ihre spezifischen Risiken aufbauen.
Verfügbar ab den Paketen Professional und Core.
Helfen Sie Mitarbeitenden dabei, als Routineprüfungen getarnte Angriffe zu erkennen
Viele Angriffe beginnen unauffällig und kommen ohne verdächtige Anhänge oder offensichtlich schädliche Links aus.
ClickFix-Angriffe nutzen gefälschte Browser-Checks oder CAPTCHA-Aufforderungen. Sie bringen Nutzende dazu, schädliche Befehle selbst zu kopieren oder auszuführen. Diese Interaktionen wirken wie alltägliche Sicherheitsüberprüfungen. Wir zeigen Ihren Mitarbeitenden, wie sie auch solche subtilen Bedrohungen zuverlässig abwehren.
Das neue Lernmodul „ClickFix-Angriffe erkennen und richtig reagieren“ erklärt die Funktionsweise dieser Angriffe. Mitarbeitende lernen, ungewöhnliche Anweisungen zu erkennen. So stoppen sie den Vorgang rechtzeitig und handeln sicher.
Das Thema gewinnt zunehmend an Relevanz. ClickFix wurde mit jüngsten Angriffen auf Berliner Behörden in Verbindung gebracht. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat dazu bereits eine offizielle Warnung herausgegeben.
Verfügbar ab den Paketen Professional und Core.
Bereiten Sie Mitarbeitende auf sichere Authentifizierung ohne Passwörter vor
Immer mehr Organisationen setzen auf Passkeys und passwortlose Authentifizierung. Dadurch erleben Mitarbeitende neue Anmelde- und Wiederherstellungsverfahren. Diese unterscheiden sich deutlich von der klassischen Passworteingabe.
Das neue Lernmodul „Passkeys sicher nutzen und Betrug erkennen“ zeigt, wie echte passwortlose Authentifizierung aussieht. Mitarbeitende lernen, verdächtige Anfragen bei Logins, Freigaben oder der Kontowiederherstellung sicher zu identifizieren.
IT- und Security-Teams profitieren hiervon bei der Einführung passwortloser Initiativen. Sie stellen so sicher, dass das Wissen der Mitarbeitenden mit der neuen Technologie Schritt hält.
Verfügbar ab den Paketen Professional und Core.
Lernfortschritte bei Änderungen von Personalised-Learning-Kampagnen beibehalten
Der Lernfortschritt bleibt nun erhalten, wenn Sie Mitarbeitende einer neuen Personalised-Learning-Kampagne zuweisen. Sie können Kampagnen bei neuen Prioritäten einfach aktualisieren oder umstrukturieren.
Beschleunigen Sie die Sichtung gemeldeter Bedrohungen
Das Volumen gemeldeter Bedrohungen steigt nach Phishing-Wellen oder größeren Vorfällen oft rasant an. Admins der Threat Inbox können nun mehrere gemeldete E-Mails gleichzeitig klassifizieren. Sie müssen nicht mehr jeden Bericht einzeln bearbeiten. Teams bewältigen große Warteschlangen so viel schneller. Sie verbringen weniger Zeit mit wiederkehrenden Aufgaben. Der Fokus bleibt auf den Meldungen, die eine genaue Untersuchung erfordern.
Verfügbar ab den Paketen Premium und Advanced.
Lückenlose Audit-Trails für Ihre Threat-Entscheidungen
Gelöste Fälle bleiben nun mit ihrer vollständigen Klassifizierungshistorie in der Threat Inbox. Sie sehen genau, was gemeldet wurde, wie es klassifiziert wurde und welche Änderungen es gab. Liegen neue Informationen vor, können Sie Berichte ohne Wiedereröffnung neu klassifizieren. Die Antwort auf Fragen von Auditoren oder Incident-Response-Teams ist somit immer dokumentiert.
Verfügbar ab den Paketen Premium und Advanced.
Administration sicher und kontrolliert delegieren
Große Awareness-Programme werden selten von einer einzigen Person verwaltet. Neue, detailliertere Admin-Rollen erleichtern die Aufteilung von Verantwortlichkeiten. Dazu gehören etwa das Nutzermanagement, das Kampagnenmanagement und der Zugriff auf Analysen. Organisationen können die tägliche Programmverantwortung so sicherer verteilen. Teams erhalten genau den Zugriff, den sie benötigen.
Erreichen Sie mehr Mitarbeitende in ihrer bevorzugten Sprache
Awareness-Programme entfalten ihre volle Wirkung, wenn Mitarbeitende in einer ihnen vertrauten Sprache lernen. Litauisch und Lettisch sind ab sofort für unsere neuen interaktiven E-Learning-Lektionen, Phishing-Templates und den Phishing Report Button verfügbar.
Mitarbeitende im Baltikum erhalten die gleiche Nutzererfahrung wie ihre Kolleginnen und Kollegen weltweit. Sie benötigen keine Workarounds oder Behelfssprachen mehr.
Ein einheitlicher Blick auf den Lernfortschritt
E-Learning Analytics nutzt nun das gleiche Design-System wie die restliche Plattform. Diagramme, Farben und Beschriftungen haben einen neuen Look. Ihre KPIs, Daten, Filter und Exporte bleiben jedoch unverändert. Ihr bestehendes Reporting funktioniert wie gewohnt weiter. Das neue Design schafft zudem die Grundlage für eine noch einheitlichere Analytics-Erfahrung.
Awareness, die mit Ihrer Organisation Schritt hält
Das zentrale Thema der September-Releases ist Relevanz. Security-Teams benötigen Trainings, die die realen Bedrohungen der Mitarbeitenden widerspiegeln. Die Inhalte müssen mit neuen Sicherheitsstandards Schritt halten. Zudem erfordern wachsende Programme operative Workflows, die den Verwaltungsaufwand gering halten.
Bei Fragen zu diesen Updates wenden Sie sich gerne an Ihre Kontaktperson bei SoSafe. Besuchen Sie alternativ unsere Knowledge Base.
SoSafe Produkt News
Bleiben Sie Cyberkriminellen immer einen Schritt voraus
Melden Sie sich für unseren Newsletter an, um die neuesten Beiträge zum Thema Informationssicherheit sowie News zu Events und Security-Ressourcen zu erhalten.
Immer up-to-date – immer sicher!





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
