Vishing: cómo reconocer y evitar ataques telefónicos
Puntos clave
- En ciberseguridad, el vishing une «voz» y «phishing»: llamadas en las que los delincuentes obtienen credenciales, códigos MFA o aprobaciones haciéndose pasar por otra persona
- El phishing de voz interactivo representó el 11 % de los vectores de infección iniciales en el informe M-Trends 2026 de Mandiant, por delante del phishing por correo electrónico, con un 6 %
- La mayoría de quienes llaman se hacen pasar por el soporte técnico en línea, la alta dirección o un proveedor de servicios externo, y la llamada rara vez llega sola: suele ir acompañada de un correo electrónico o un mensaje
- Un ataque de vishing se delata por lo que pide, no por la voz, ya que ni el identificador de llamadas ni un tono conocido demuestran quién está al otro lado de la línea
- La verificación en el soporte técnico en línea, devolver la llamada a los números del directorio de la empresa, la aprobación mediante un segundo canal, la MFA resistente al phishing y los comportamientos practicados en la formación en ciberseguridad son lo que reduce el riesgo en la práctica
Ningún filtro de seguridad escucha las llamadas telefónicas. Lo que frena un ataque de vishing es un proceso establecido que ningún interlocutor pueda evadir con excusas.
Contenido
- ¿Qué es el vishing en ciberseguridad?
- ¿Cómo funciona el vishing?
- Tipos de ataques de vishing
- Ejemplos de vishing
- Vishing con IA y llamadas deepfake
- Por qué son peligrosos los ataques de vishing
- Detectar un ataque de vishing
- Cómo evitar el vishing
¿Qué es el vishing en ciberseguridad? Phishing de voz por teléfono
En ciberseguridad, el vishing significa phishing de voz y describe el intento de fraude por teléfono, en el que los atacantes pretenden obtener información confidencial, hacerse con credenciales o provocar un pago. El término une «voz» y «phishing», y la mecánica es idéntica: el phishing funciona por correo electrónico, el smishing por mensaje de texto y el vishing traslada la misma presión psicológica a una conversación en directo.
La tecnología de voz sobre IP (VoIP) proporciona la base técnica. Permite a los atacantes realizar muchas llamadas en poco tiempo, ocultar su procedencia y manipular el número que aparece en la pantalla. Con la suplantación de identidad telefónica, quien descuelga ve un prefijo conocido, el número de la sede central o la extensión del soporte técnico en línea interno. Una llamada de spear vishing dirigido va más allá y apunta a una sola persona, tras investigar sobre sus roles, proyectos y líneas de jerarquía. Esta investigación es lo que hace que la petición suene como un trámite interno habitual.
Los datos de respuesta a incidentes demuestran cuánto terreno ha ganado este método. Para el informe M-Trends 2026, el equipo de respuesta a incidentes de Mandiant analizó los incidentes de seguridad que gestionó en 2025 y atribuyó el 11 % de las brechas de seguridad iniciales al phishing de voz directo, solo superado por la explotación de vulnerabilidades. El phishing convencional por correo electrónico representó el 6 % de los casos en el mismo periodo. Las pasarelas de correo electrónico han mejorado mucho en los últimos años, y una lectura de este cambio es que los atacantes se están pasando a un canal que carece de estos filtros.
La diferencia entre el phishing, el smishing y el vishing radica en el canal y en el tiempo disponible para reaccionar. Los tres pertenecen a la misma familia de ataques y se distinguen principalmente por el medio que utilizan. Un correo electrónico sospechoso se puede comprobar, reenviar o ignorar. Una llamada exige una respuesta en el acto, y cada paso de verificación consume un tiempo que el interlocutor percibe al instante.
Los delincuentes suelen combinar estos canales, porque una llamada anunciada de antemano da más credibilidad a un mensaje posterior. El atacante menciona un correo electrónico próximo durante la conversación o hace referencia por escrito a una llamada que aún está por llegar. Cuando dos canales se corroboran mutuamente, detectar a tiempo un ataque de vishing resulta mucho más difícil.

¿Cómo funciona el vishing? La cadena de ataque en cinco pasos
En el entorno empresarial, un ataque de vishing sigue una secuencia reconocible. Antes de que nadie descuelgue el teléfono, los atacantes se hacen una idea del objetivo a partir de perfiles de LinkedIn y páginas web de la empresa, y añaden nombres de directivos, respuestas automáticas de ausencia y títulos de proyectos. Las autoridades estadounidenses CISA y el FBI describen la cadena que sigue en un aviso conjunto, basándose en incidentes contra los servicios de soporte técnico en línea y proveedores de servicios externos.
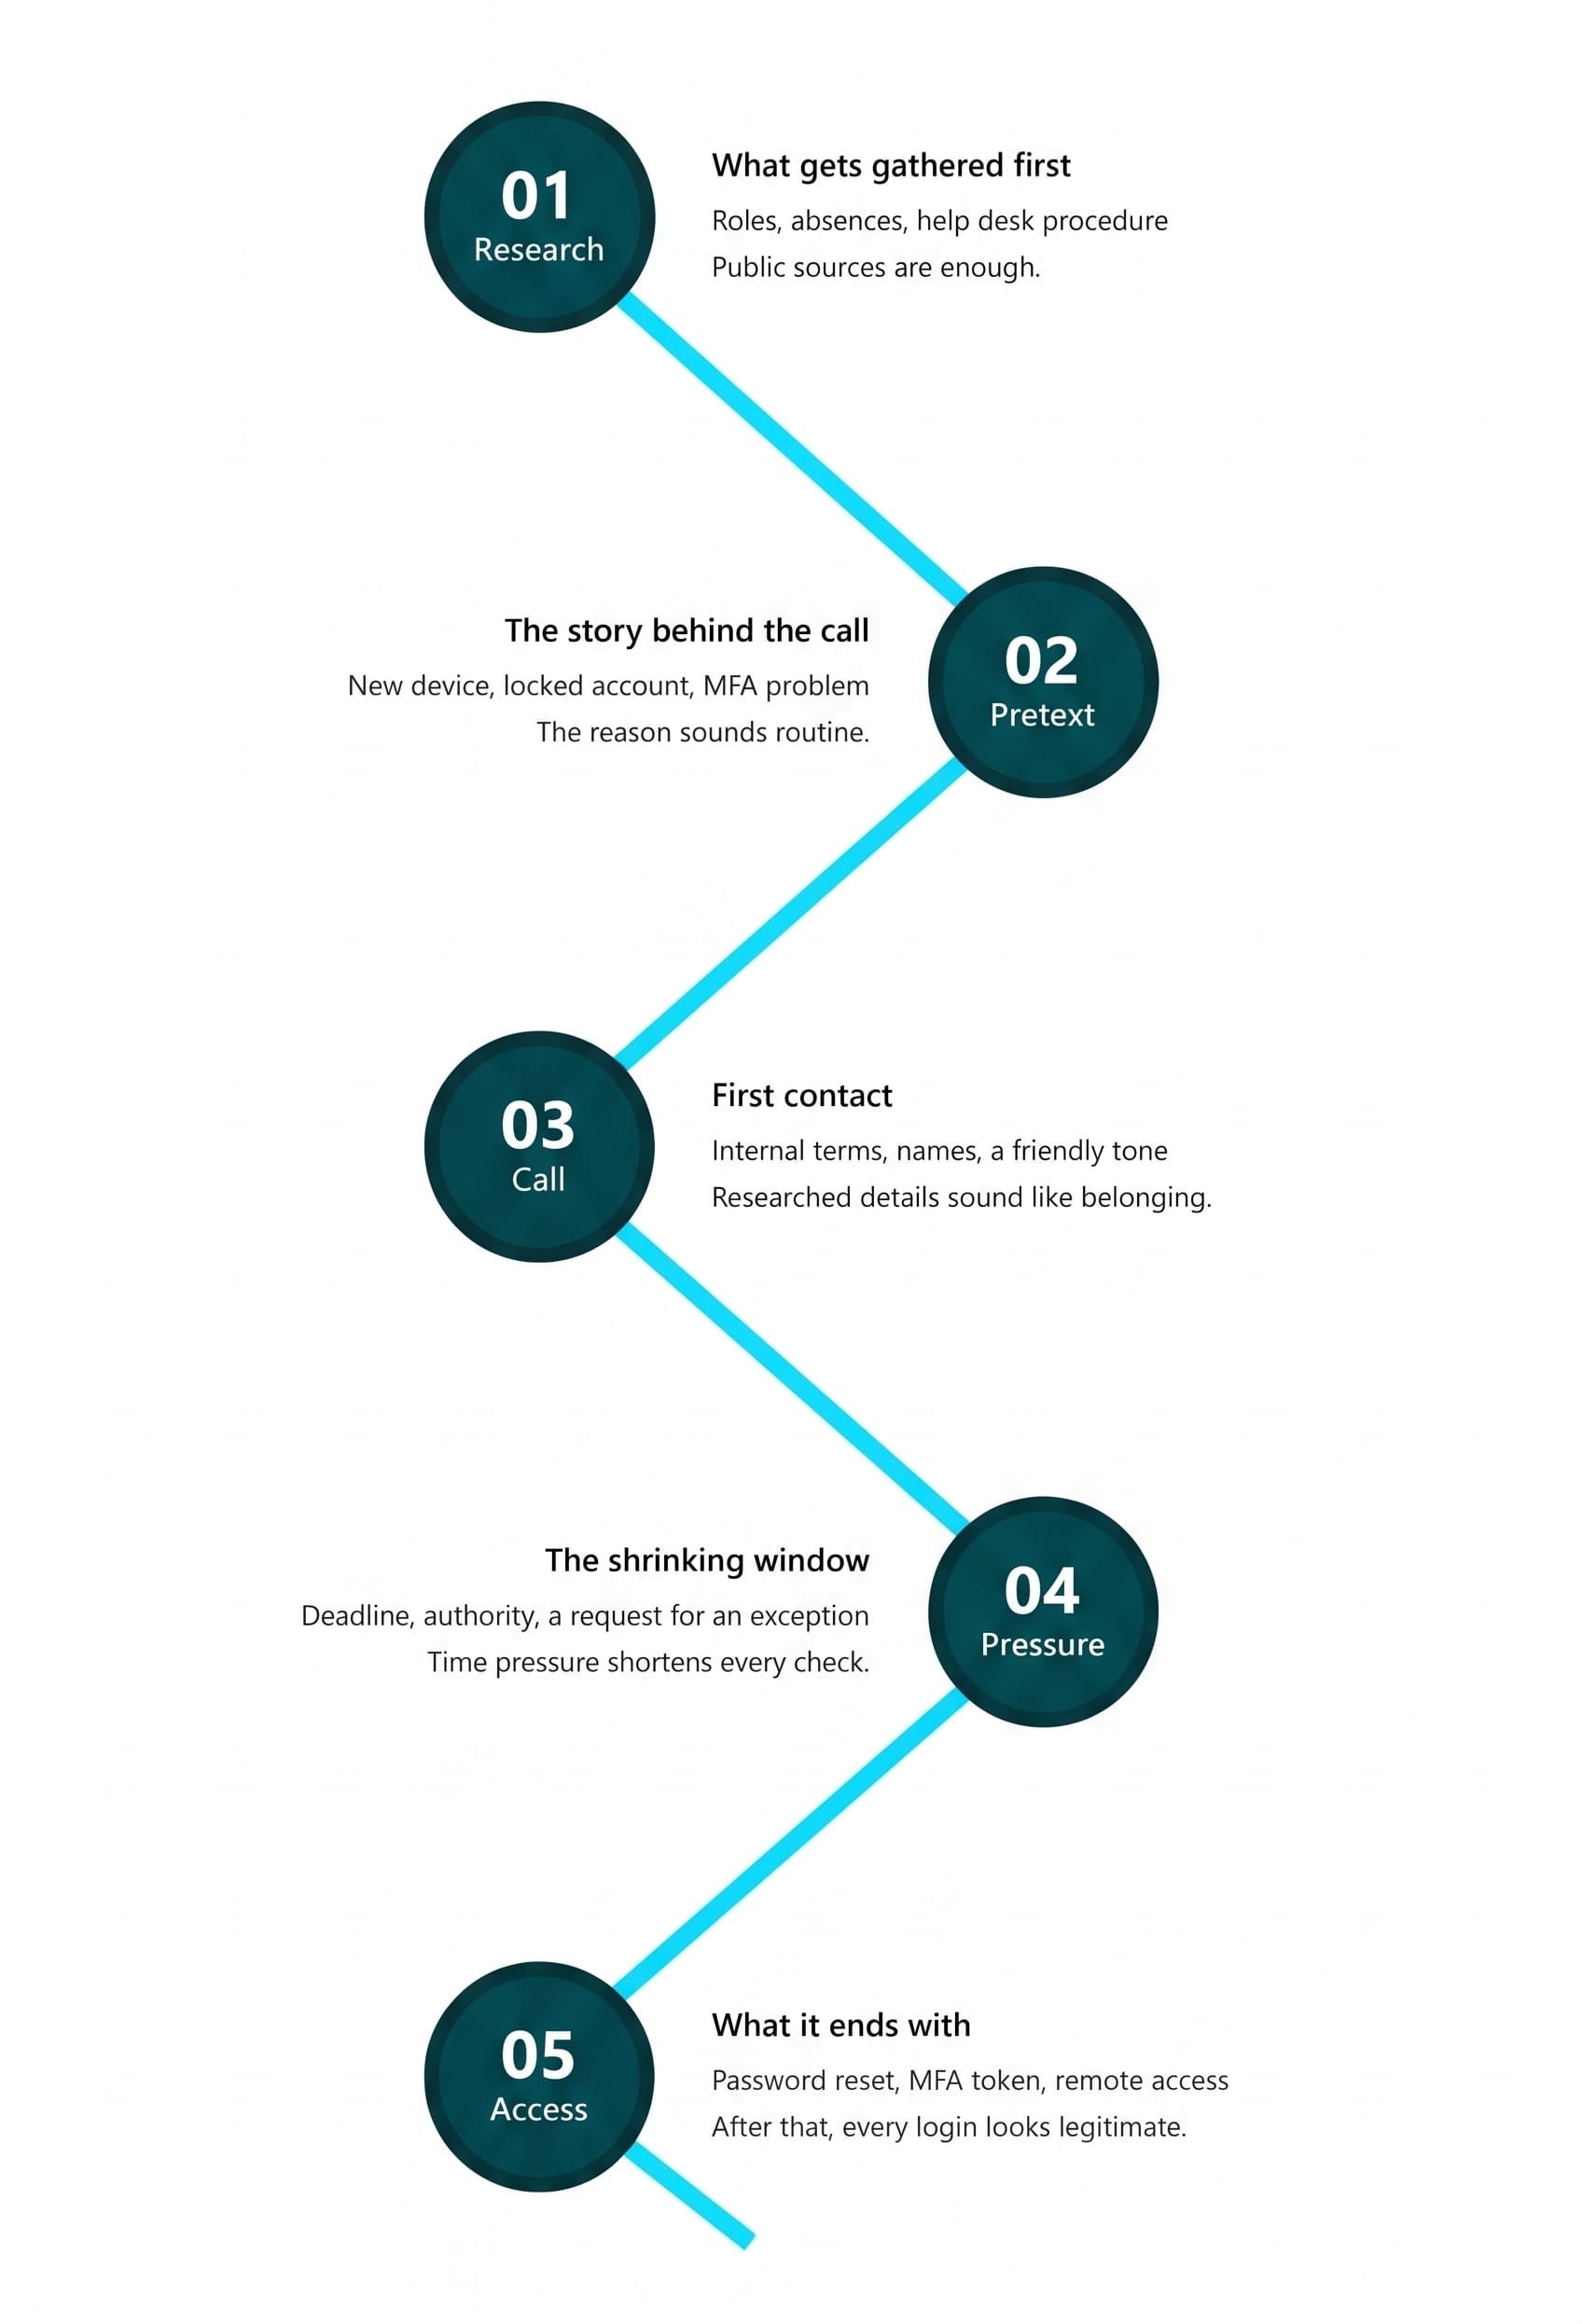
Lo importante para la defensa es que ningún paso individual tiene por qué parecer sospechoso por sí solo. Una empleada que menciona los nombres de sus jefes asume que no está compartiendo nada secreto. Un agente del soporte técnico en línea que restablece una contraseña después de oír los datos personales correctos está siguiendo lo que parece un proceso rutinario. El vishing funciona en las lagunas entre las diferentes responsabilidades, y solo la cadena completa de preparación, pretexto y presión convierte esas lagunas en un incidente.
Tipos de ataques de vishing en el entorno corporativo
¿Cuáles son las tácticas de vishing más habituales? La mayoría de las llamadas siguen el mismo patrón básico: quien llama asume un rol que ya forma parte de la jornada laboral y añade un motivo por el que el asunto no puede esperar. La táctica que subyace a casi todos los ataques de vishing es la misma combinación: un rol de confianza y una urgencia que hace que la verificación parezca un obstáculo.
- Un rol conocido, como el soporte técnico, la alta dirección, un proveedor de servicios o una autoridad pública
- Una situación excepcional que descarta el procedimiento habitual
- Presión de tiempo, que hace que el control de seguridad parezca un trámite que merece la pena omitir
- Una pequeña petición con consecuencias reales: un código MFA, un clic de aprobación o el restablecimiento de una cuenta
Las estafas de vishing más habituales en el entorno empresarial siguen seis patrones recurrentes.
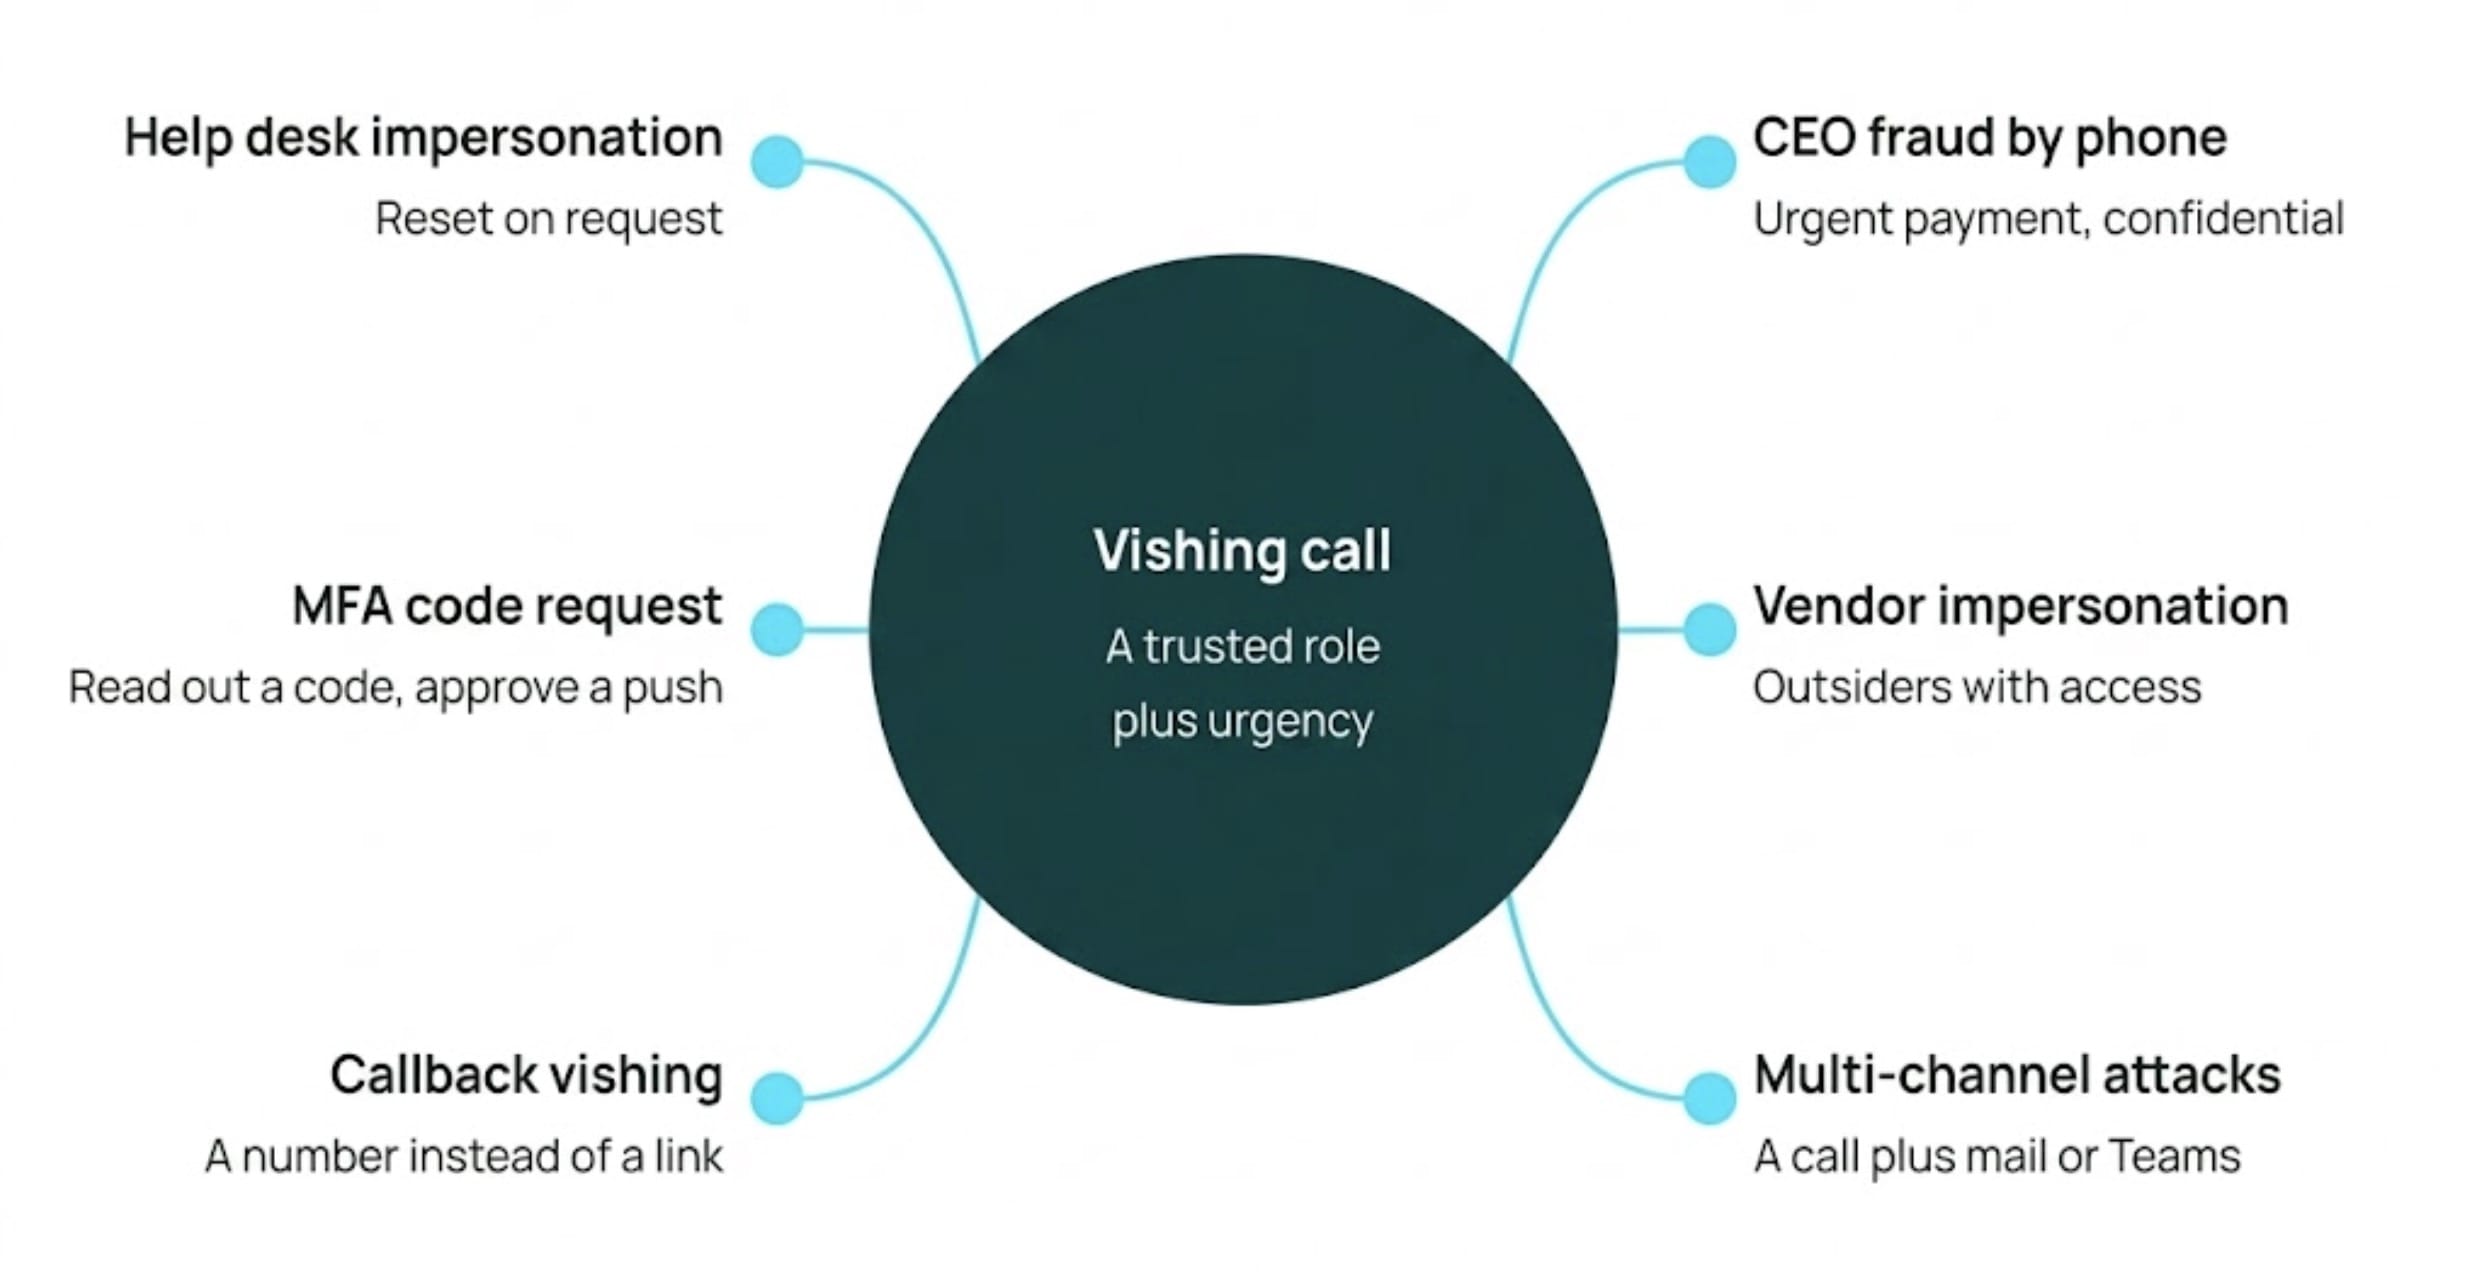
Suplantación del soporte técnico en línea
Aquí la llamada no se dirige a la víctima prevista, sino directamente al soporte técnico. El interlocutor se hace pasar por un empleado que no puede acceder a su cuenta y pide que se le restablezca la contraseña o que se vuelva a registrar un token de MFA. El rendimiento de los equipos de soporte técnico se mide por la rapidez con la que resuelven los tickets, y esa disposición a ayudar es exactamente con lo que cuenta el atacante.
Peticiones de códigos y fatiga de MFA
Algunos atacantes piden el código de un solo uso durante la propia llamada: «Acabo de enviarte el código de aprobación, ¿podrías leérmelo?». Otros hacen intentos de inicio de sesión de forma paralela. Un tercer enfoque combina la conversación con un ataque de fatiga de MFA: la voz al otro lado mantiene la presión mientras el teléfono muestra una notificación emergente tras otra, hasta que el usuario aprueba una para que dejen de molestarle.
Fraude del CEO por teléfono
En el fraude del CEO, la llamada se dirige al equipo financiero o a un asistente de dirección en nombre de la alta dirección. Lo que pide es una transferencia urgente y confidencial, o datos empresariales necesarios para una adquisición que, por supuesto, es igual de confidencial. A menudo, correos electrónicos falsos preparan el terreno de antemano y, a veces, una voz clonada acompaña a la llamada.
Suplantación de proveedores de TI y de otros servicios
Quien llama afirma ser de un proveedor de TI, una empresa de auditoría o un socio logístico. Esto funciona porque las colaboraciones suelen ser de dominio público y el acceso de terceros no es nada inusual en las operaciones del día a día. Los servicios de soporte técnico en línea externos son un objetivo frecuente: administran cuentas de usuario para varios clientes a la vez, lo que, por su propio diseño, los sitúa a cierta distancia de las estructuras internas de un cliente en concreto.
Vishing de devolución de llamada
Los atacantes envían un correo electrónico de phishing con una factura falsa o una alerta de seguridad que no contiene ningún enlace malicioso, solo un número de teléfono. Cualquiera que lo marque llega al propio centro de llamadas de los atacantes. Como la víctima inició el contacto, el escepticismo habitual ante una llamada inesperada nunca entra en juego, y el supuesto agente de soporte técnico puede guiarla paso a paso en la instalación de un software de acceso remoto.
Ataques multicanal
Un ataque de vishing rara vez llega solo. Los atacantes anuncian un mensaje antes de que llegue o dan la explicación justo después: «Acabo de enviarte algo, ¿podrías confirmármelo?». Utilizan mensajes de texto (smishing), correos electrónicos y herramientas de colaboración como Microsoft Teams o Slack para generar presión y corroborar la historia. Cuando dos canales coinciden, el pretexto resulta mucho más difícil de cuestionar.
Ejemplos de vishing: tres casos documentados y una excepción
Los ejemplos reales de ataques de vishing demuestran que este tipo de ataque no necesita ni software sofisticado ni una vulnerabilidad en el código.
Marks & Spencer (primavera de 2025): el proveedor externo
La cadena minorista británica Marks & Spencer sufrió un ataque en la primavera de 2025. Los atacantes llamaron al servicio de soporte técnico en línea externo de la empresa, se hicieron pasar por empleados y consiguieron que se restablecieran contraseñas y factores de MFA. Según informó la BBC, los atacantes consiguieron que se restablecieran las credenciales de las cuentas de los empleados afectados. El incidente llevó al Centro Nacional de Ciberseguridad del Reino Unido a emitir una advertencia explícita sobre los ataques a las identidades y a las funciones de los servicios de soporte técnico.
Clorox contra Cognizant (agosto de 2023): una demanda de 380 millones de dólares
En agosto de 2023, los atacantes consiguieron acceder a los sistemas de la empresa estadounidense de productos de consumo Clorox. La denuncia presentada en julio de 2025 alega que alguien llamó al servicio de soporte técnico en la India gestionado por su proveedor Cognizant, dio el nombre de un empleado de Clorox y solicitó que se restableciera su contraseña. Clorox afirma basarse en las grabaciones de esas llamadas. Según la denuncia, el agente restableció la contraseña sin llevar a cabo la comprobación de identidad obligatoria, y esa misma persona consiguió que se restableciera la autenticación multifactor y el número de teléfono registrado para los códigos MFA más tarde ese mismo día. Cognizant niega las acusaciones y señala que Clorox es el responsable principal de su propia arquitectura de seguridad. Decida lo que decida el tribunal, el caso demuestra el poco esfuerzo que requiere un ataque cuando falta un solo paso de verificación, y lo costosa que puede llegar a ser la disputa por ese paso.
Respuesta a incidentes de Microsoft: dos dijeron que no, el tercero cayó
En marzo de 2026, el equipo de respuesta a incidentes de Microsoft publicó su análisis de un ataque de noviembre de 2025. Un agente de amenazas que se hizo pasar por el soporte técnico se puso en contacto con varios empleados a través de Microsoft Teams. Los dos primeros rechazaron la oferta de ayuda y lo denunciaron. El tercero aceptó, inició una sesión de Quick Assist y dio al atacante acceso administrativo. Lo que hace que el caso sea instructivo es la secuencia: los atacantes repasan una lista hasta que alguien dice que sí. Microsoft recomienda bloquear los mensajes entrantes de Teams de cuentas ajenas a la organización y eliminar herramientas de soporte técnico remoto como Quick Assist allí donde no sean necesarias.
Prepara a tu equipo para llamadas como estas
La formación en concienciación desarrolla los reflejos que las personas necesitan en plena conversación, con una retención de conocimientos del 90 % tras 12 meses.
TDK Electronics: la llamada que destacó
Rara vez queda constancia de un intento de vishing fallido. Thomas Zeulner, director de ciberseguridad y responsable mundial de ciberseguridad de TDK Electronics, describió uno en el pódcast Human Firewall (en alemán). Una empleada en España recibió una llamada de alguien que afirmaba ser el presidente del grupo. Estaba en una reunión, salió, le pidió que la volviera a llamar a un teléfono fijo y grabó la segunda conversación. El interlocutor se irritó por tener que llamar dos veces, insistió más e intentó sonsacarle información. Ella no le reveló nada.
Lo que le delató no fue la voz, que no había sido clonada, sino el comportamiento: el supuesto presidente no sonaba como el hombre que ella conocía. Devolver la llamada en sí no sirvió como comprobación de identidad, como señala Zeulner en el episodio, porque los números de teléfono fijo también se pueden falsificar. Lo que ayudó fue el tiempo que la empleada ganó y una cultura en la que es posible cuestionar a alguien de la cúpula de la empresa. Ahora TDK utiliza la grabación como material de formación interna, lo que convierte una llamada rechazada en algo de lo que puede aprender el resto de la organización.
El vishing con IA y las llamadas deepfake cambian la conversación
La IA generativa y la clonación de voz han cambiado el funcionamiento de las llamadas de vishing. Lo que antes requería un actor hábil ahora se puede producir a partir de una breve grabación de la persona a la que se imita.
El material público proporciona esa grabación: una aparición en un pódcast, una charla en una conferencia, un vídeo en redes sociales o un mensaje de voz reenviado. Para quien responde a la llamada, el vishing con IA, o AI vishing, cambia una cosa por encima de todo. Un sonido familiar, una frase habitual o la forma de trato adecuada nunca fueron pruebas de identidad, pero en la práctica funcionaban como un primer filtro. Cuando la voz del CEO es indistinguible de la real, ese filtro desaparece, y las decisiones de seguridad ya no pueden basarse en cómo suena alguien.
Se han observado dos enfoques. Los perfiles de voz previamente entrenados sirven para ataques dirigidos a personas concretas; los sistemas de conversión de texto a voz con diálogos basados en IA gestionan campañas dirigidas a muchas personas a la vez. Dado que la voz se genera en directo, quien llama puede responder a las preguntas en lugar de leer un guion. Algunos sistemas también traducen acentos e idiomas en tiempo real, lo que elimina la barrera del idioma que solía alejar a los atacantes de determinados objetivos. Lo que antes fallaba porque la voz no cuadraba ahora se puede repetir en cualquier cantidad de llamadas. Las herramientas a disposición de todo el mundo han reducido la barrera de entrada en consecuencia.
Para los equipos de ciberseguridad, la conclusión es breve: una voz no es un factor de autenticación. Cómo funciona la tecnología en detalle, qué artefactos pueden seguir delatando a una voz sintética y qué variantes de ataque se derivan de ella es algo que tratamos en nuestro artículo aparte sobre la clonación de voz IA.
Por qué son tan peligrosos los ataques de vishing para las organizaciones
El riesgo reside en la brecha entre el esfuerzo y el efecto. Por parte del atacante hay muy poco: un número falsificado, una conexión VoIP y una investigación que cualquiera puede hacer. Al otro lado hay una credencial administrativa, una petición de MFA eludida o un pago aprobado.
A diferencia de un correo electrónico de phishing, una llamada de teléfono no atraviesa ninguna pasarela de seguridad al entrar. Ningún filtro de spam lee la conversación, ninguna protección de endpoints bloquea una voz. Y dado que el acceso que le sigue utiliza credenciales legítimas, los sistemas de detección posteriores apenas tienen nada que señalar: el atacante inicia sesión a través de la VPN oficial y se mueve por el entorno como cualquier otro usuario. Ese tipo de acceso no autorizado suele durar un tiempo antes de que algo parezca sospechoso.
La superficie de ataque ha cambiado con esto. Según el Informe de investigaciones de fugas de datos de Verizon de 2026, el 41 % de los ataques de ingeniería social utilizan ahora un canal distinto del correo electrónico, y alrededor de una cuarta parte se lleva a cabo a través de las redes sociales o por teléfono. Una organización que forma solo contra el phishing por correo electrónico deja esos canales desprotegidos. Lo mismo ocurre con la medición: los porcentajes de clics en correos electrónicos simulados no dice nada sobre cómo reaccionan los empleados ante una llamada inesperada, y una imagen de riesgo construida solo a partir de datos de correo electrónico tiene un punto ciego donde debería estar el teléfono.
El vishing también entra en el terreno normativo. Un punto de entrada que depende totalmente de la manipulación psicológica sigue teniendo que justificarse en las auditorías y en las pruebas de supervisión. Dentro de la UE, la Directiva NIS2 exige en su artículo 21 medidas adecuadas de gestión de riesgos de ciberseguridad, incluida la formación en higiene cibernética, y el reglamento DORA obliga a las entidades financieras en su artículo 13 a ejecutar programas de concienciación periódicos para todos los empleados.
Detectar un ataque de vishing: cuatro señales en la conversación
Vale la pena reaccionar de inmediato a cuatro señales de alarma en una llamada en directo.
• Urgencia inesperada
La urgencia es la forma más fiable de desactivar una rutina de comprobación, y los atacantes la utilizan deliberadamente. Un sistema está a punto de apagarse, una auditoría va a fracasar, la dirección necesita la aprobación en la próxima media hora. El plazo siempre es lo bastante corto como para descartar preguntar a nadie.
• Peticiones de credenciales y códigos
La llamada busca una de estas tres cosas: una contraseña dictada en voz alta, un código de un solo uso leído desde una aplicación de autenticación o una notificación emergente aprobada en el dispositivo. Ningún departamento de informática interno debería necesitar nunca una contraseña personal para resolver un problema, y ninguna petición legítima depende de que alguien revele un código de un solo uso.
• Eludir los procesos establecidos
El interlocutor pide que te desvíes del procedimiento estándar: crear el ticket más tarde, saltarse la segunda aprobación, autorizar una transferencia por esta vez sin la firma conjunta… Siempre que se pide omitir un paso de autorización «solo por esta vez» o no dejar constancia de un registro, lo que se está desactivando es precisamente el control que habría detenido el ataque.
• Autoridad que no se puede comprobar
La confidencialidad suele formar parte del guion, junto con la instrucción de no consultar a nadie. Quien llama invoca a personas o cargos que imponen respeto: auditores externos, abogados, una autoridad pública o la junta directiva.
Ninguna de estas señales depende de la calidad técnica de la llamada, y por eso precisamente resultan útiles. El número que aparece en pantalla no demuestra quién llama. En un aviso de febrero de 2026 sobre el vishing dirigido, el Departamento de Servicios Financieros del Estado de Nueva York incidió en este mismo punto y aconsejó a las organizaciones que se basaran en procedimientos de comprobación definidos en lugar de en el identificador de llamadas. Lo mismo vale ahora para la voz que está al otro lado.
Cómo evitar el vishing con procedimientos que resistan bajo presión
Prevenir el vishing no es cuestión de filtrar llamadas. Significa diseñar procesos para que una llamada fraudulenta no llegue a ninguna parte, incluso cuando la persona que la atiende caiga en el engaño.
Medidas técnicas y organizativas
Las medidas eficaces abordan los puntos que los atacantes aprovechan con mayor frecuencia.
- Verificación fuera de banda: Los restablecimientos de contraseñas y MFA exigen una comprobación que no se pueda manipular por teléfono, como la aprobación de un responsable, un proceso automatizado en el sistema de gestión de identidades o preguntas de control cuyas respuestas no sean de dominio público.
- El principio de devolución de llamada: En aquellas llamadas que impliquen solicitudes delicadas, como restablecimientos de contraseñas, cambios de MFA o instrucciones de pago, la persona que atiende la llamada cuelga y devuelve la llamada al solicitante al número que figura en el directorio de la empresa.
- Los mismos estándares para los proveedores de servicios: Las organizaciones que externalizan el soporte técnico deben especificar los procedimientos de verificación por contrato y auditarlos. Un proveedor que restablezca contraseñas por teléfono pone en riesgo a toda la empresa.
- Control dual y límites de pago: Ninguna persona debería poder aprobar un proceso crítico por su cuenta. Las transferencias solo se realizan hasta unos límites definidos, y los cambios en los datos bancarios o los nuevos registros de MFA siempre exigen una verificación mediante un segundo canal independiente.
- Autenticación multifactor resistente al phishing: Los códigos por SMS y las notificaciones emergentes simples se pueden interceptar o extraer mediante la ingeniería social. Las llaves de seguridad FIDO2 (passkeys) y la autenticación basada en certificados bloquean esta vía, ya que el token está vinculado al dominio y no se puede transmitir por teléfono.
- Una vía de notificación rápida y sin represalias: Quien reciba una llamada sospechosa debe poder notificarla al equipo de ciberseguridad con unos pocos clics o en un número fijo de marcación rápida, sin temor a sanciones e incluso si llegó a atender la llamada. Las notificaciones inmediatas permiten al equipo de ciberseguridad advertir al resto de compañeros y al soporte técnico en línea mientras el ataque aún está en curso. El simple hecho de colgar la llamada no equivale a notificar el incidente, y las notificaciones que resulten ser falsas alarmas deben aceptarse de forma explícita para que nadie guarde silencio por la incertidumbre.
Formación en concienciación sobre el vishing
La concienciación sobre el vishing empieza donde acaba el conocimiento y los empleados aplican los procesos previstos en el momento decisivo. Bajo presión social, cuando la supuesta junta directiva está al teléfono o el soporte técnico exige acceso urgente, los comportamientos interiorizados entran en juego más rápido que los conocimientos teóricos.
Para esto sirve la concienciación en ciberseguridad. Los conceptos de formación actuales evitan las sesiones aisladas y puntuales, y en su lugar ofrecen una formación en concienciación adaptativa: un microaprendizaje continuo basado en el comportamiento que establece rutinas duraderas en lugar de limitarse a rellenar hojas de asistencia. Cualquier persona que haya practicado situaciones de vishing responderá ante un incidente real con la rutina que ha aprendido: preguntar, verificar y notificar. El canal telefónico también está ganando peso en las pruebas de cumplimiento de las normativas, ya que las organizaciones deben demostrar a los auditores que sus empleados reciben formación sobre ingeniería social en todos los canales pertinentes. Dentro de la UE, esto afecta en particular a las organizaciones sometidas a la Directiva NIS2 y al Reglamento DORA.
Simulaciones de vishing en la formación
Las simulaciones son una forma eficaz de cambiar el comportamiento de manera cuantificable y los intentos de ataque por teléfono se pueden entrenar de forma específica. En el caso del vishing, muchas organizaciones se han enfrentado a un obstáculo práctico: los enfoques convencionales llaman a los empleados directamente a sus teléfonos de trabajo, lo que supone recopilar directorios de números internos y mantenerlos actualizados. Esto plantea cuestiones sobre la protección de datos y consume una cantidad considerable de recursos.
Las plataformas de formación modernas resuelven este problema con formatos interactivos de vishing simulation. Con la lección interactiva de vishing, SoSafe integra una situación telefónica basada en simulaciones directamente en la plataforma de formación en línea. Después de finalizar un módulo de formación en línea sobre ingeniería social, los participantes pasan directamente a una simulación de conversación basada en IA en el navegador. El sistema reproduce una llamada de ataque realista y los alumnos responden con su propia voz o haciendo clic. La lección profundiza en el contexto de la formación y no actúa como una herramienta de simulación independiente con su propia medición del porcentaje de clics y fallos, tal y como ofrece SoSafe para el phishing por correo electrónico. Entrena el comportamiento en el momento del ataque y proporciona feedback inmediato. La ventaja: no hay números de teléfono que administrar, no hay carga de trabajo administrativa y el despliegue es inmediato para todos los usuarios.
El efecto de la formación en concienciación basada en el comportamiento se puede medir. Según SoSafe, el 90 % de lo que aprenden los participantes sigue a su disposición pasados doce meses. Las organizaciones reducen su riesgo humano de ciberseguridad con el tiempo y desarrollan una cultura de ciberseguridad que también resiste a las nuevas formas de ataque, como el vishing con IA, o AI vishing.
Entrénate contra el vishing sin gestionar números de teléfono
La lección interactiva de vishing se ejecuta en el navegador como parte de la formación en concienciación. Lista para su implementación en un plazo de dos días, según SoSafe.
Una lista de tareas sobre el vishing para soporte técnico en línea, finanzas y seguridad
La siguiente lista de tareas reúne las medidas más importantes para las organizaciones que quieren reducir el riesgo de vishing de forma sistemática. En los equipos de ciberseguridad más pequeños, varios de estos puntos suelen recaer en la misma persona.
| Área | Medida | Preguntas que formular |
| Soporte técnico en línea | Comprobación de identidad antes de cada restablecimiento de contraseña o MFA, independientemente del número que aparezca en pantalla | ¿Está documentado el paso de verificación en el ticket? |
| Soporte técnico en línea | Devolución de llamada al número que figura en el directorio siempre que haya dudas sobre la identidad | ¿Queda registrada la devolución de llamada? |
| Proveedores | Las mismas reglas de verificación para los servicios de soporte externos, fijadas por contrato | ¿Están estipulados por escrito los requisitos en las instrucciones de trabajo del proveedor? |
| Cuentas | MFA resistente al phishing como FIDO2 para las cuentas con privilegios | ¿Qué cuentas con privilegios siguen utilizando SMS o notificaciones emergentes? |
| Cuentas | Control dual para el registro de nuevos factores de MFA | ¿Quién tiene permiso para restablecer la MFA? ¿Se revisa este proceso? |
| Pagos | Aprobación a través de un segundo canal a partir de un importe definido, sin atajos en caso de urgencia | ¿Se han documentado excepciones en los últimos doce meses? |
| Pagos | Cambios en los datos bancarios confirmados únicamente a través de un canal independiente | ¿Está establecida por escrito la vía de confirmación? |
| Notificación | Una vía accesible para notificar las llamadas sospechosas, en la que las falsas alarmas se acepten de forma explícita | ¿Cuántas notificaciones de llamadas se recibieron el trimestre pasado? |
| Detección | Supervisión de inicios de sesión inusuales tras el restablecimiento de contraseñas o MFA | ¿Genera una alerta un restablecimiento seguido de un inicio de sesión desde un entorno nuevo? |
| Formación | Vishing incluido en la formación en línea y en la simulación, con especial atención a los roles más expuestos | ¿Tienen el soporte técnico en línea, el departamento de finanzas y los asistentes de dirección un módulo específico? |
¿Quieres saber lo último en ciberseguridad?
Suscríbete a nuestra newsletter para recibir los artículos, eventos y recursos más recientes sobre ciberseguridad. No recibirás spam, solo contenido relevante.





 Informes
 Guías
 Blog
 Glosario
 Casos de éxito
 Suscripción a la newsletter
 Todos los eventos
 Signal Security Summit
 Danger Lab
 Por qué SoSafe
 Trabaja en SoSafe
 Contacto
