Vishing : comment repérer et prévenir les attaques par téléphone
Points clés
- En cybersécurité, le terme « vishing » associe « voice » et « phishing ». Il désigne des appels au cours desquels des cybercriminels usurpent une identité pour obtenir des identifiants, des codes MFA ou des autorisations
- Selon le rapport M-Trends 2026 de Mandiant, le phishing vocal interactif représentait 11 % des vecteurs de compromission initiale observés en 2025, contre 6 % pour le phishing par e-mail
- La plupart des fraudeurs se font passer pour l’assistance informatique, la direction ou un prestataire de services externe. Leurs appels sont rarement isolés : ils s’accompagnent généralement d’un e-mail ou d’un message
- Une attaque de vishing se reconnaît à la demande formulée, et non à la voix de l’appelant : ni le numéro affiché ni une voix familière ne permettent de vérifier son identité
- La vérification d’identité par l’assistance informatique, les rappels aux numéros figurant dans l’annuaire de l’entreprise, les validations par un second canal, la MFA résistante au phishing et les réflexes acquis grâce à uneune formation de sensibilisation à la cybersécurité contribuent concrètement à réduire le risque
Aucun filtre de sécurité ne surveille les conversations téléphoniques. Pour déjouer une attaque de vishing, il faut des procédures bien établies qu’aucun interlocuteur ne peut vous convaincre de contourner.
Sommaire
- Qu’est-ce que le vishing en cybersécurité ?
- Comment fonctionne le vishing ?
- Types d’attaques de vishing
- Exemples de vishing
- Vishing par IA et appels deepfake
- Pourquoi les attaques de vishing sont dangereuses
- Comment repérer une attaque de vishing
- Prévention des attaques de vishing
Qu’est-ce que le vishing en cybersécurité ? Le phishing vocal (voice phishing) par téléphone
En cybersécurité, le vishing signifie « phishing vocal » et décrit des tentatives de fraude par téléphone, dans lesquelles les attaquants cherchent à obtenir des informations confidentielles, à dérober des identifiants de connexion ou à déclencher un paiement. Le mot est formé à partir des termes anglais « voice » et « phishing ». Le mécanisme est le même : le phishing passe par e-mail, le smishing par SMS, tandis que le vishing transpose cette même pression psychologique dans une conversation téléphonique en direct.
La voix sur IP (VoIP) fournit la base technique de ces attaques. Cette technologie permet aux attaquants de passer un grand nombre d’appels en peu de temps, de masquer l’origine de ces appels et de modifier le numéro affiché à l’écran. En usurpant un numéro de téléphone, les attaquants peuvent faire apparaître sur l’écran de leur cible un indicatif géographique familier, le numéro du siège de l’entreprise ou celui d’un poste du service d’assistance informatique interne. Un appel de vishing ciblé (spear vishing) va encore plus loin : il vise une personne en particulier et repose sur des recherches préalables concernant les fonctions, les projets et les liens hiérarchiques au sein de l’entreprise. Ce sont ces recherches qui donnent à la demande l’apparence d’une demande interne ordinaire.
Les données relatives à la réponse aux incidents montrent à quel point cette méthode a gagné du terrain. Pour son rapport M-Trends 2026, l’équipe de réponse aux incidents de Mandiant a analysé les incidents de sécurité sur lesquels elle est intervenue en 2025. Elle a constaté que 11 % des compromissions initiales étaient dues à des attaques de phishing vocal direct, juste derrière l’exploitation de vulnérabilités. Sur la même période, le phishing classique par e-mail ne représentait que 6 % des cas. Les passerelles de sécurité des e-mails se sont considérablement améliorées ces dernières années. Cette évolution pourrait donc s’expliquer par le fait que les attaquants se tournent vers un canal qui ne dispose pas de passerelle de filtrage.
La différence entre le phishing, le smishing et le vishing réside dans le canal utilisé et le temps de réaction disponible. Ces trois menaces appartiennent à la même famille d’attaques et se distinguent principalement par le moyen de communication utilisé. Un e-mail suspect peut être vérifié, transféré ou ignoré. Un appel exige une réponse immédiate, et chaque étape de vérification entraîne un délai perceptible par l’attaquant.
Les criminels combinent fréquemment ces canaux, car un appel annoncé à l’avance donne davantage de crédibilité à un message ultérieur. Un attaquant peut mentionner un e-mail à venir au cours d’une conversation téléphonique ou annoncer par écrit un prochain appel. Lorsque les informations transmises par deux canaux semblent se confirmer mutuellement, il devient beaucoup plus difficile de détecter une attaque de vishing à temps.

Comment fonctionne le vishing ? Les cinq étapes de la chaîne d’attaque
Dans le contexte d’une entreprise, une attaque de vishing suit un enchaînement d’étapes bien identifiable. Avant même que la personne ciblée ne décroche son téléphone, les attaquants recueillent des informations à son sujet à partir de profils LinkedIn et de sites web d’entreprises. Ils y ajoutent notamment les noms de responsables hiérarchiques, des réponses automatiques d’absence et des intitulés de projets. Les autorités américaines CISA et FBI décrivent les étapes suivantes dans un avis de sécurité conjoint, fondé sur des incidents ayant visé des services d’assistance informatique et des prestataires de services externalisés.
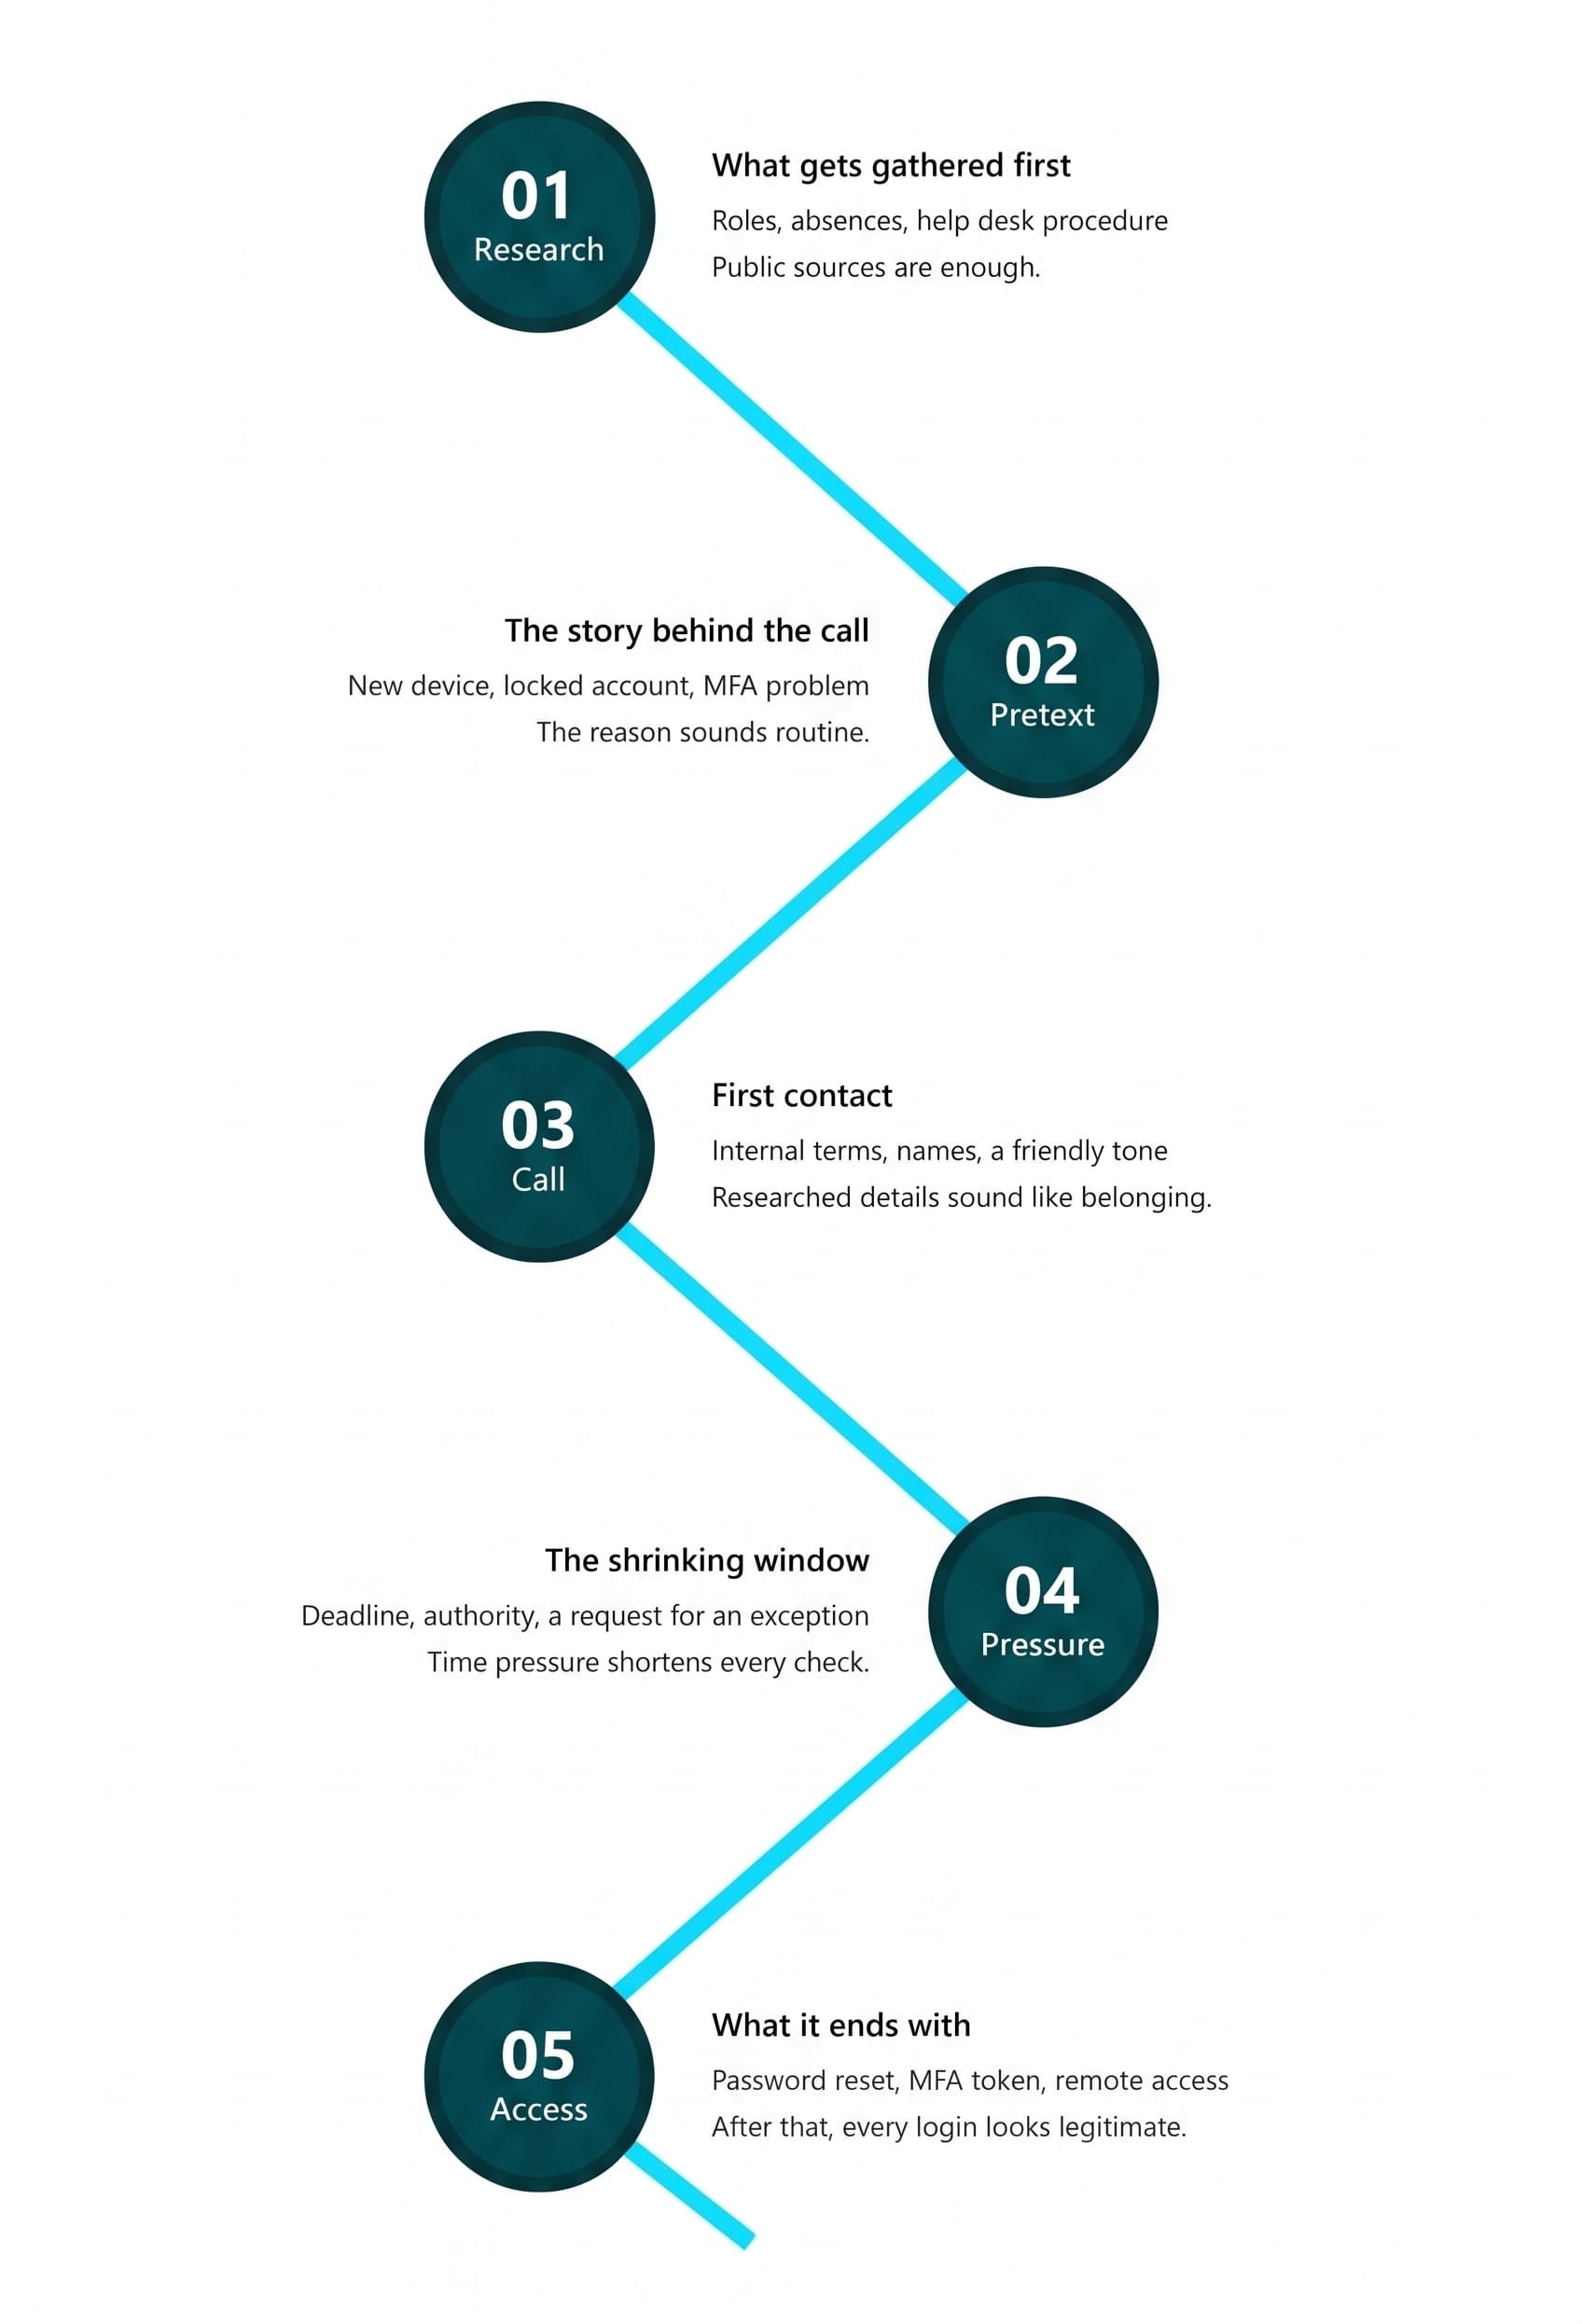
Toute la difficulté, pour se protéger, tient au fait qu’aucune de ces étapes ne semble forcément suspecte lorsqu’on la considère séparément. Une collaboratrice qui communique les noms de ses responsables hiérarchiques ne pense pas révéler d’informations importantes. De même, un agent de l’assistance informatique qui réinitialise un mot de passe après avoir obtenu les renseignements personnels attendus semble simplement suivre une procédure habituelle. Le vishing exploite les zones de flou dans la répartition des responsabilités, et c’est l’enchaînement des étapes de préparation, de prétexte et de pression qui permet aux attaquants d’en tirer parti jusqu’à provoquer un incident.
Les différents types d’attaques de vishing en entreprise
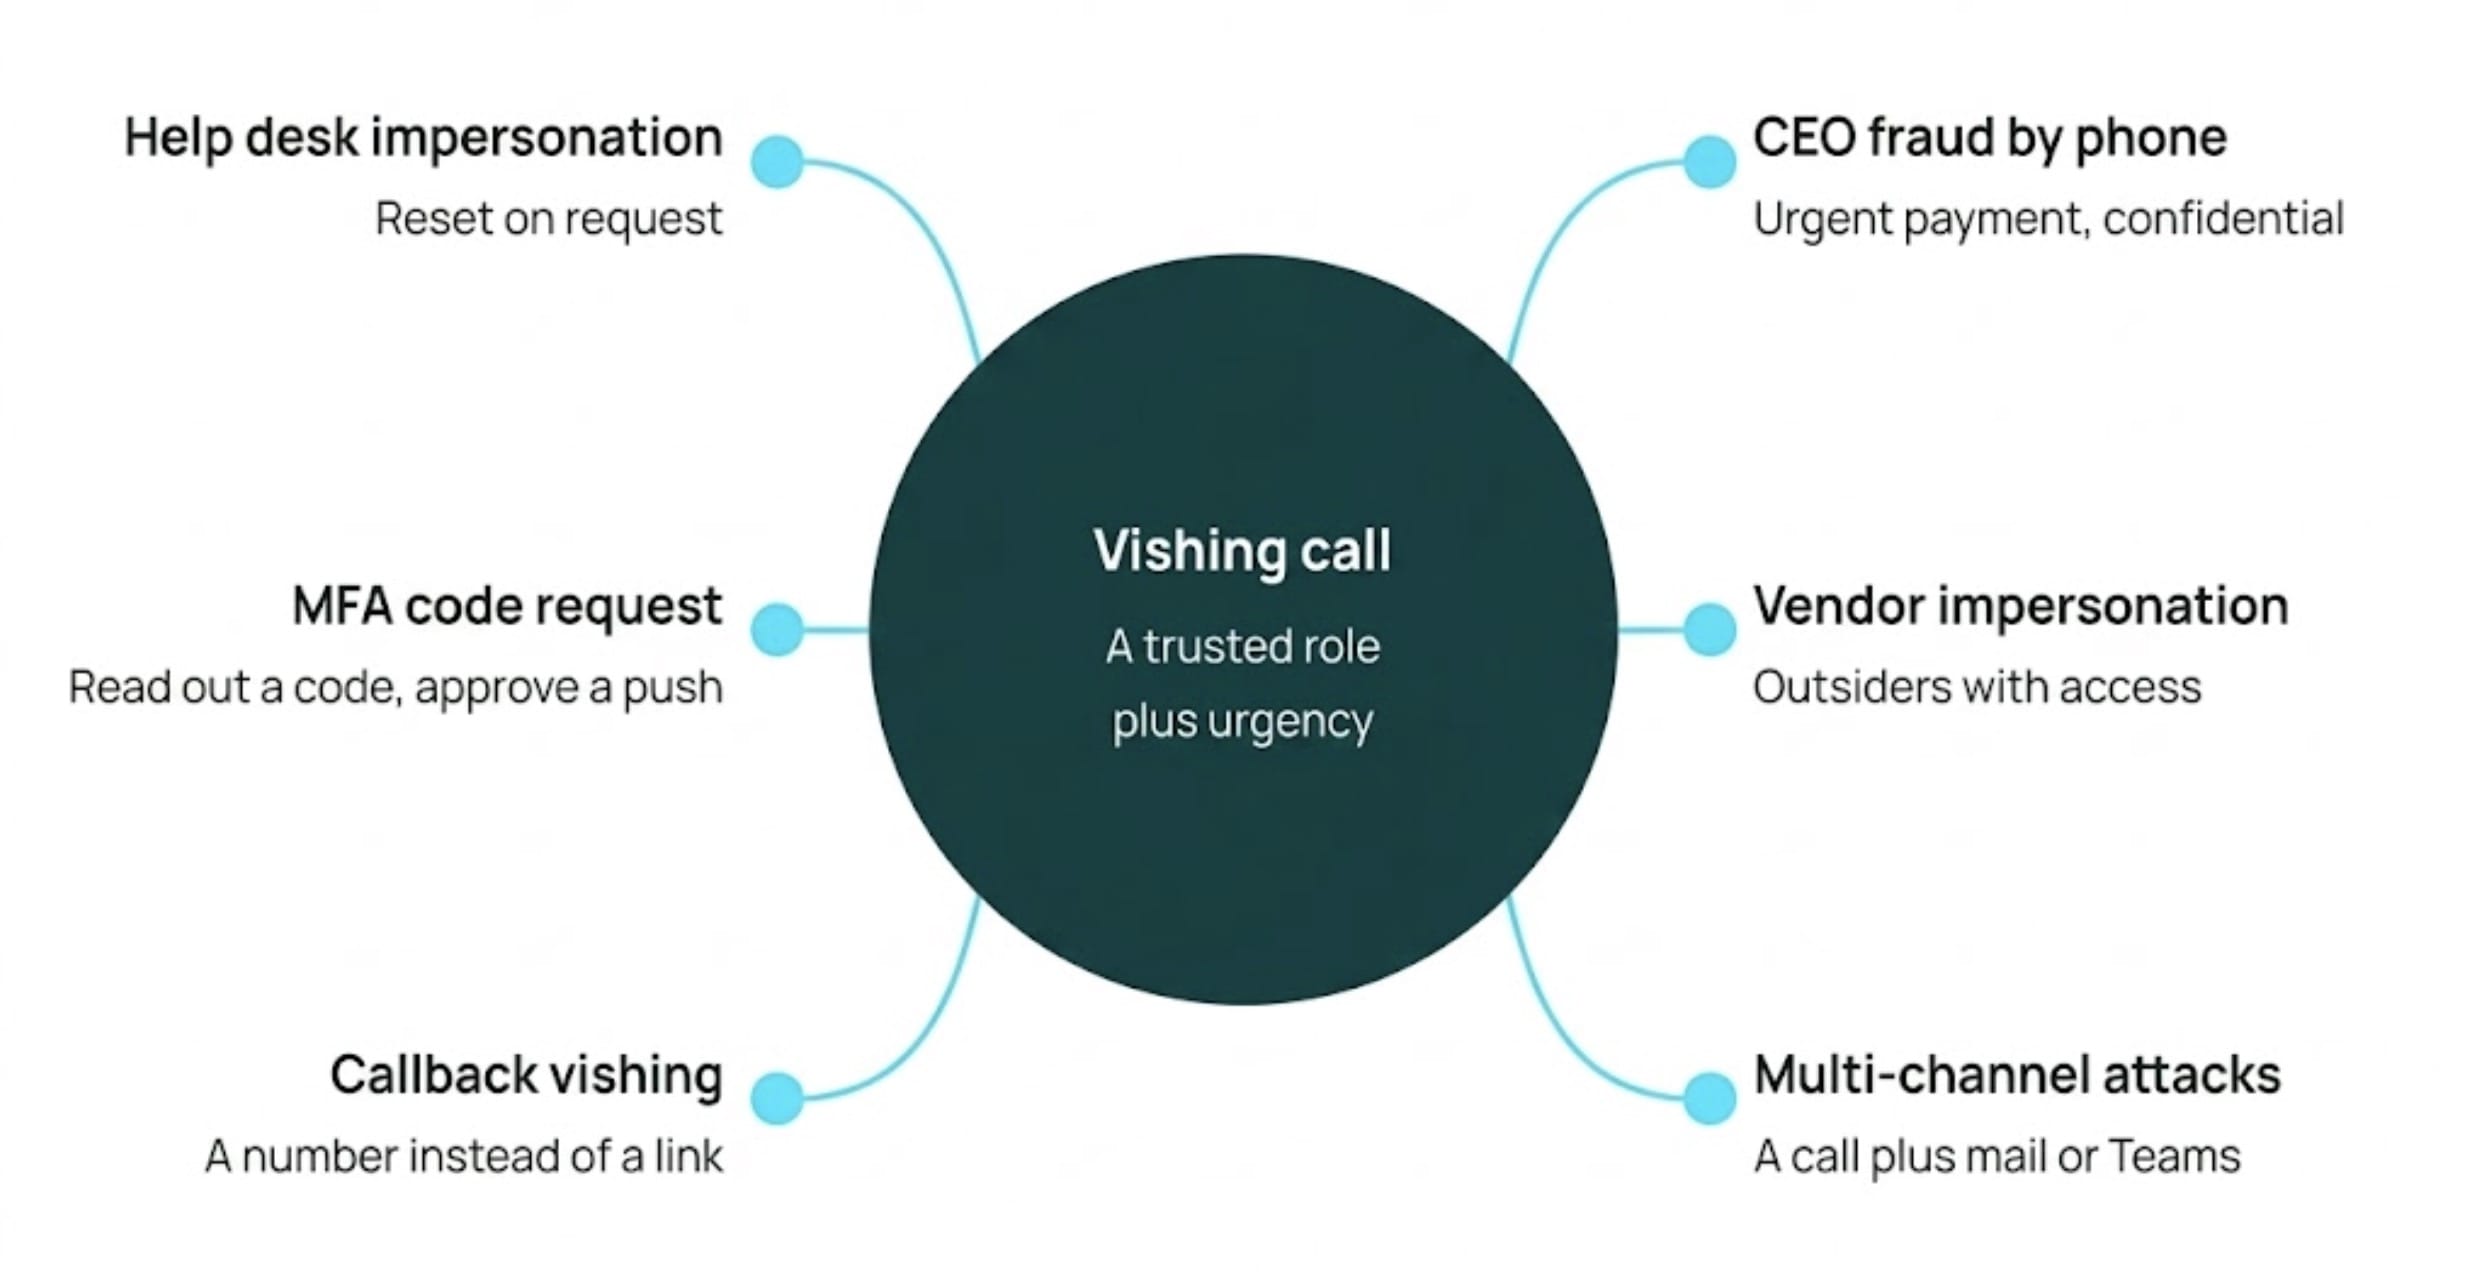
Quelle tactique les attaquants utilisent-ils couramment lors d’une attaque de vishing ? La plupart des appels suivent le même schéma : l’interlocuteur se fait passer pour une personne avec laquelle il est normal d’échanger dans le cadre du travail et explique pourquoi sa demande ne peut pas attendre. Presque toutes les attaques de vishing reposent sur la même combinaison : une identité qui inspire confiance, associée à un sentiment d’urgence qui fait apparaître la vérification comme un obstacle.
- un rôle familier, comme celui d’un membre de l’assistance informatique, d’un dirigeant, d’un prestataire de services ou d’un représentant d’une autorité publique
- une situation exceptionnelle qui empêcherait de suivre la procédure habituelle
- une pression temporelle qui fait passer le contrôle de sécurité pour une formalité superflue
- une demande apparemment anodine, mais aux conséquences bien réelles : communiquer un code MFA, valider une demande en un clic ou réinitialiser un compte
Les arnaques au vishing les plus courantes dans un cadre professionnel suivent six scénarios récurrents.
Usurpation d’identité auprès de l’assistance informatique
Dans ce cas, l’attaquant ne contacte pas le collaborateur visé, mais directement le service d’assistance informatique. Il se fait passer pour ce collaborateur, prétend ne plus avoir accès à son compte et demande la réinitialisation de son mot de passe ou le réenregistrement d’un jeton MFA. Les équipes d’assistance sont évaluées sur leur rapidité à résoudre les tickets, et l’attaquant compte précisément sur leur volonté de rendre service.
Fatigue MFA et demandes de code
Certains attaquants cherchent à obtenir un code à usage unique directement pendant l’appel : « Je viens de vous envoyer un code de validation. Pouvez-vous me le communiquer ? » D’autres lancent simultanément des tentatives de connexion. Une troisième technique consiste à combiner l’appel avec une attaque par fatigue MFA: la voix au bout du fil maintient la pression tandis que le téléphone affiche une notification push après l’autre, jusqu’à ce que la personne appelée finisse par en approuver une pour les faire cesser.
Fraude au président par téléphone
Dans le cas d’une fraude au président, l’attaquant appelle le service financier ou un assistant de direction en prétendant agir au nom de la direction. Il demande alors un virement urgent et confidentiel, ou des données commerciales nécessaires à une acquisition qui serait, bien sûr, tout aussi confidentielle. De faux e-mails préparent souvent le terrain, et une voix clonée est parfois utilisée lors de l’appel.
Usurpation d’identité de fournisseurs et de prestataires informatiques
L’appelant prétend travailler pour un prestataire informatique, un cabinet d’audit ou un partenaire logistique. Cette méthode fonctionne parce que les partenariats sont généralement rendus publics, et que l’accès accordé à des tiers n’a rien d’inhabituel dans le fonctionnement quotidien d’une entreprise. Les services d’assistance informatique externalisés sont fréquemment ciblés : ils administrent les comptes utilisateurs de plusieurs clients à la fois, et ne sont donc pas directement intégrés à l’organisation interne de chacun d’eux.
Vishing par rappel
Les attaquants envoient un e-mail de phishing contenant une fausse facture ou une fausse alerte de sécurité. Ce message ne contient aucun lien malveillant, mais uniquement un numéro de téléphone. Toute personne qui compose ce numéro est mise en relation avec le centre d’appels des attaquants. Comme c’est la victime qui prend l’initiative de l’appel, elle n’éprouve pas la méfiance habituelle face à un appel inattendu. Le faux agent d’assistance peut alors la guider étape par étape pour lui faire installer un logiciel d’accès à distance.
Attaques multicanales
Une attaque de vishing survient rarement de manière isolée. Les attaquants annoncent à l’avance l’arrivée d’un message ou fournissent une explication juste après : « Je viens de vous envoyer quelque chose, pouvez-vous me confirmer que c’est bon ? » Ils combinent les SMS (smishing), les e-mails et les outils collaboratifs tels que Microsoft Teams ou Slack pour accentuer la pression et rendre leur scénario plus crédible. Lorsque les messages semblent se confirmer d’un canal à l’autre, il devient beaucoup plus difficile de remettre en question le prétexte.
Exemples de vishing : trois cas documentés et une exception
Les exemples de vishing présentés ci-dessous montrent que ce type d’attaque ne nécessite ni logiciels sophistiqués ni exploitation d’une vulnérabilité dans du code informatique..
Marks & Spencer (printemps 2025) : le prestataire externe
L’enseigne britannique Marks & Spencer a été victime d’une attaque au printemps 2025. Les attaquants ont contacté le service d’assistance informatique externalisé de l’entreprise, se sont fait passer pour des collaborateurs et ont fait réinitialiser des mots de passe et des facteurs MFA. Selon les informations rapportées par la BBC (en anglais) les attaquants ont ainsi obtenu la réinitialisation des identifiants de connexion du personnel concerné. Cet incident a conduit le Centre national de cybersécurité du Royaume-Uni (NCSC) à mettre explicitement en garde contre les attaques visant les fonctions de gestion des identités et d’assistance informatique.
Clorox contre Cognizant (août 2023) : un litige à 380 millions de dollars
En août 2023, des attaquants ont réussi à accéder aux systèmes de Clorox, une entreprise américaine de produits de grande consommation. Selon la plainte déposée en juillet 2025 (en anglais), une personne aurait appelé le service d’assistance informatique situé en Inde et géré par Cognizant, le prestataire de Clorox. Elle aurait donné le nom d’un collaborateur de Clorox et demandé la réinitialisation de son mot de passe. Clorox indique qu’elle s’appuie sur les enregistrements de ces appels. D’après la plainte, l’agent aurait réinitialisé le mot de passe sans effectuer la vérification d’identité requise. Plus tard dans la journée, le même appelant aurait également obtenu la réinitialisation de la MFA et la modification du numéro de téléphone utilisé pour recevoir les codes de vérification. Cognizant conteste ces accusations et souligne que Clorox reste globalement responsable de son architecture de sécurité. Quelle que soit l’issue judiciaire, cette affaire montre à quel point une attaque peut être facile à mener lorsqu’une seule étape de vérification est omise, et combien un litige portant sur cette omission peut coûter cher.
Réponse aux incidents Microsoft : deux refus, puis une acceptation
En mars 2026, l’équipe de réponse aux incidents de Microsoft a publié son analyse d’une attaque survenue en novembre 2025 (en anglais). Un acteur malveillant se faisant passer pour un membre du support informatique a contacté plusieurs collaborateurs via Microsoft Teams. Les deux premiers ont refusé son offre d’assistance et signalé la tentative. Le troisième a accepté, ouvert une session Quick Assist et accordé à l’attaquant un accès avec des droits d’administrateur. Ce qui rend ce cas instructif, c’est le déroulement de l’attaque : les attaquants contactent successivement plusieurs personnes jusqu’à ce que l’une d’elles accepte. Microsoft recommande de bloquer les messages Teams entrants provenant de comptes extérieurs à l’entreprise et de supprimer les outils d’assistance à distance tels que Quick Assist lorsqu’ils ne sont pas nécessaires.
Préparez vos équipes à ce type d’appels
La formation de sensibilisation à la cybersécurité permet aux collaborateurs d’acquérir les bons réflexes pour réagir pendant un appel, avec 90 % de rétention des connaissances après 12 mois.
TDK Electronics : l’appel qui a éveillé les soupçons
Les tentatives de vishing qui échouent sont rarement documentées. Thomas Zeulner, RSSI et responsable mondial de la sécurité chez TDK Electronics, a raconté l’une d’elles dans le podcast Human Firewall (en allemand). Une collaboratrice en Espagne a reçu un appel d’une personne prétendant être le président du groupe. Comme elle était en réunion, elle est sortie de la salle et a demandé à son interlocuteur de la rappeler sur une ligne fixe. Elle a enregistré cette seconde conversation. L’interlocuteur, irrité d’avoir dû appeler deux fois, s’est montré plus insistant et a tenté de lui soutirer des informations. Mais elle ne lui a rien révélé.
Ce qui l’a trahi n’était pas sa voix, qui n’avait pas été clonée, mais son comportement : le prétendu président n’avait pas l’attitude de l’homme qu’elle connaissait. Comme le souligne Thomas Zeulner dans le podcast, le rappel ne constituait pas en lui-même une vérification d’identité, puisque les numéros de téléphone fixe peuvent eux aussi être usurpés. Ce qui a fait la différence, c’est le temps qu’elle a gagné et une culture d’entreprise dans laquelle il est possible de remettre en question les demandes d’un haut dirigeant. TDK utilise désormais cet enregistrement comme support de formation interne, transformant ainsi une tentative déjouée en un enseignement dont toute l’entreprise peut tirer parti.
Le vishing par IA et les appels utilisant des deepfakes vocaux changent la donne
L’IA générative et le clonage vocal ont changé la manière dont se déroulent les appels de vishing. Autrefois, reproduire la voix d’une personne nécessitait un imitateur talentueux. Désormais, un court enregistrement de cette voix peut suffire.
Cet enregistrement peut provenir de contenus accessibles au public : une participation à un podcast, une intervention lors d’une conférence, une vidéo publiée sur les réseaux sociaux ou un message vocal transféré.. Pour la personne qui décroche, le vishing par IA change avant tout une chose. Une voix familière, une tournure de phrase habituelle ou la bonne formule d’adresse n’ont jamais constitué une preuve d’identité, mais dans la pratique, elles faisaient office de premier filtre. Désormais, si une voix clonée est indiscernable de celle du PDG, ce filtre disparaît. Les décisions de sécurité ne peuvent donc plus reposer sur la seule voix de l’interlocuteur.
Deux approches ont été observées. Des profils vocaux pré-entraînés sont utilisés pour mener des attaques ciblées contre des personnes identifiées, tandis que des systèmes de synthèse vocale intégrant des capacités de dialogue pilotées par l’IA permettent de mener des campagnes visant simultanément un grand nombre de personnes. Comme la voix est générée en direct, l’appelant peut répondre aux questions plutôt que de lire un script. Certains systèmes peuvent également adapter les accents et traduire les échanges en temps réel, éliminant ainsi la barrière linguistique qui empêchait auparavant les attaquants de cibler certaines personnes. Les attaques qui échouaient autrefois parce que la voix ne correspondait pas peuvent désormais être reproduites à grande échelle. Les outils librement accessibles ont également facilité le recours à ces techniques.
Pour les équipes de sécurité, la conclusion est claire : une voix ne constitue pas un facteur d’authentification. Le fonctionnement détaillé de la technologie, les éléments pouvant encore trahir une voix de synthèse et les différentes variantes d’attaque qui en découlent sont abordés dans notre article consacré au clonage vocal par IA.
Pourquoi les attaques de vishing sont-elles si dangereuses pour les entreprises ?
Le risque réside dans la disproportion entre les ressources nécessaires à l’attaque et les conséquences possibles. Pour l’attaquant, quelques moyens suffisent : un numéro de téléphone usurpé, une connexion VoIP et des recherches à la portée de tous. Pourtant, ces moyens peuvent lui permettre d’obtenir des identifiants d’accès à un compte administrateur, de contourner une demande d’authentification multifacteur ou de faire valider un paiement.
Contrairement au phishing par e-mail,, le voice phishing ne passe par aucune passerelle de sécurité avant de parvenir à son destinataire. Aucun filtre antispam n’analyse la conversation, et aucune solution de protection des terminaux ne bloque une voix. Comme l’accès qui s’ensuit utilise des identifiants légitimes, les systèmes de détection situés plus loin dans la chaîne ont peu d’anomalies à signaler : l’attaquant se connecte par le VPN officiel et évolue dans l’environnement informatique comme tout autre utilisateur. Ce type d’accès non autorisé peut ainsi se prolonger un certain temps avant que quelque chose ne paraisse suspect.
La surface d’attaque a elle aussi évolué. Selon le rapport Data Breach Investigations Report 2026 de Verizon (en anglais), 41 % des attaques par ingénierie sociale utilisent désormais un canal autre que l’e-mail, environ un quart passant par les réseaux sociaux ou le téléphone. Une entreprise qui forme ses collaborateurs uniquement à se protéger du phishing par e-mail néglige donc ces autres canaux. Le même constat s’applique à l’évaluation des résultats : les taux de clic sur les e-mails de simulation ne permettent pas de savoir comment les collaborateurs réagissent face à un appel inattendu. Une analyse des risques établie uniquement à partir de données relatives aux e-mails présente donc un angle mort : les appels téléphoniques.
Le vishing entre également dans le champ des obligations réglementaires. Même lorsqu’une attaque repose uniquement sur la manipulation humaine, ce risque doit être pris en compte lors des audits et dans les justificatifs présentés aux autorités de contrôle. Au sein de l’UE, l’article 21 de la directive NIS2 exige des mesures appropriées de gestion des risques en matière de cybersécurité, notamment des formations à la cyberhygiène. L’article 13 du règlement DORA impose aux entités financières de mettre en place des programmes réguliers de sensibilisation destinés à l’ensemble du personnel.
Repérer une attaque de vishing : quatre signes d’alerte pendant l’appel
Quatre signes d’alerte doivent susciter une réaction immédiate au cours d’un appel.
• Une urgence inattendue
L’urgence est le moyen le plus sûr de court-circuiter les vérifications habituelles, et les appelants l’exploitent délibérément. Un système est sur le point d’être arrêté, un audit risque d’échouer ou la direction attend une validation dans la demi-heure. Le délai annoncé est toujours suffisamment court pour empêcher la personne appelée de demander conseil.
• Des demandes d’identifiants et de codes
L’appel vise à obtenir l’un de ces trois éléments : un mot de passe communiqué oralement, un code à usage unique lu depuis une application d’authentification ou la validation d’une notification push sur un appareil. Aucun service informatique interne ne devrait jamais avoir besoin d’un mot de passe personnel pour résoudre un problème, et aucune demande légitime ne nécessite la divulgation d’un code à usage unique.
• Le contournement des procédures établies
L’interlocuteur demande à s’écarter de la procédure standard : créer le ticket plus tard, ignorer la seconde validation, ou autoriser exceptionnellement un virement sans contre-signature. Dès lors qu’il est demandé d’omettre une étape d’autorisation « juste pour cette fois » ou de ne pas conserver de trace, c’est précisément le contrôle qui aurait empêché l’attaque qui se trouve ainsi neutralisé.
• Une autorité impossible à vérifier
La confidentialité fait généralement partie du scénario, de même que la consigne de ne consulter personne. L’attaquant invoque des personnes ou des fonctions susceptibles d’imposer le respect : auditeurs externes, avocats, autorité publique ou comité de direction.
Aucun de ces signes d’alerte ne dépend de la qualité technique de l’appel, ce qui les rend particulièrement utiles. Le numéro affiché à l’écran ne prouve en rien l’identité de la personne qui appelle. Dans un avis (en anglais) publié en février 2026 sur les attaques de vishing ciblées, le Département des services financiers de l’État de New York a formulé le même constat et recommandé aux entreprises de s’appuyer sur des procédures de vérification définies plutôt que sur le numéro de l’appelant. Ce principe s’applique désormais aussi à la voix entendue au téléphone.
Prévenir le vishing grâce à des procédures qui résistent à la pression
Prévenir le vishing ne consiste pas à filtrer les appels. Il s’agit de concevoir des procédures qui empêchent un appel frauduleux d’aboutir, même lorsque la personne qui décroche se laisse tromper.
Mesures de protection techniques et organisationnelles
Les mesures efficaces ciblent les étapes que les attaquants cherchent le plus souvent à exploiter.
- Vérification hors bande : les réinitialisations de mots de passe et de facteurs MFA nécessitent une vérification qui ne peut pas être manipulée par téléphone, comme la validation d’un manager, un processus automatisé dans le système de gestion des identités ou des questions de contrôle dont les réponses ne sont pas accessibles publiquement.
- Principe du contre-appel : lorsqu’un appel concerne une demande sensible, comme la réinitialisation d’un mot de passe, la modification de la MFA ou des instructions de paiement, la personne appelée raccroche et rappelle le demandeur au numéro figurant dans l’annuaire de l’entreprise.
- Mêmes exigences pour les prestataires de services : Les entreprises qui externalisent leur support informatique doivent définir contractuellement les procédures de vérification et les auditer. Un prestataire qui réinitialise des mots de passe par téléphone met en danger l’ensemble de l’entreprise.
- Double contrôle et plafonds de paiement : aucune personne ne devrait pouvoir valider seule une opération critique. Les virements doivent respecter des plafonds prédéfinis, et toute modification de coordonnées bancaires ou nouvelle inscription à la MFA doit systématiquement faire l’objet d’une vérification par un second canal indépendant.
- Authentification multifacteur résistante au phishing : les codes SMS et les simples notifications push peuvent être interceptés ou exploités par ingénierie sociale. Les clés de sécurité FIDO2 (passkeys) et l’authentification par certificat permettent de contrer ce type d’attaque, car le jeton est lié au domaine et ne peut pas être communiqué par téléphone.
- Un canal de signalement rapide, sans culpabilisation : toute personne qui reçoit un appel suspect doit pouvoir le signaler à l’équipe de sécurité en quelques clics ou en composant un numéro court prédéfini, sans craindre de sanctions, même si elle a répondu à l’appel. Un signalement rapide permet à l’équipe de sécurité d’alerter les collègues et le service d’assistance informatique pendant qu’une vague d’attaques est encore en cours. Raccrocher ne revient pas à signaler l’incident. Il faut également accueillir favorablement les signalements qui se révèlent être de fausses alertes, afin que personne ne renonce à signaler un appel par crainte de se tromper.
Formation de sensibilisation au vishing
Une démarche de vishing awareness prend tout son sens lorsque les connaissances se traduisent en actions et que les collaborateurs appliquent les procédures prévues au moment décisif. Sous la pression, lorsque le prétendu comité de direction attend au téléphone ou que le support exige un accès en urgence, les réflexes acquis par la pratique se manifestent plus rapidement que les connaissances théoriques.
C’est précisément le rôle de la sensibilisation à la cybersécurité. Les approches actuelles privilégient, plutôt que des formations ponctuelles et isolées, uneformation adaptative de sensibilisation : un micro-apprentissage continu, fondé sur les comportements, qui vise à ancrer des habitudes durables plutôt qu’à simplement remplir des feuilles de présence. Les collaborateurs qui se sont exercés à différents scénarios de vishing peuvent ainsi adopter, face à une attaque réelle, les réflexes acquis : poser des questions, vérifier et signaler. Le canal téléphonique occupe également une place croissante dans les justificatifs de conformité, puisque les entreprises doivent démontrer aux auditeurs que leur personnel est formé à faire face aux attaques par ingénierie sociale sur tous les canaux pertinents. Dans l’Union européenne, cette exigence concerne notamment les entreprises soumises à la directive NIS2 et au règlement DORA.
Simulations de vishing dans le cadre de la formation
Les simulations constituent un moyen efficace de modifier les comportements de manière mesurable et permettent de s’entraîner spécifiquement à faire face aux tentatives d’attaque par téléphone. Dans le cas du vishing, de nombreuses entreprises se sont heurtées à une difficulté pratique : les méthodes traditionnelles consistent à appeler directement les collaborateurs sur leur téléphone professionnel, ce qui nécessite de constituer et de tenir à jour des listes internes de numéros de téléphone. Cette approche soulève des questions de protection des données et mobilise des ressources considérables.
Les plateformes de formation modernes remédient à cette difficulté grâce à des formats interactifs de vishing simulation. Avec son module interactif de vishing (Interactive Vishing Lesson), SoSafe intègre directement à sa plateforme de formation en ligne un scénario simulant un appel téléphonique. Après avoir suivi un module de formation en ligne sur l’ingénierie sociale, les participants passent directement à une simulation de conversation reposant sur l’IA, dans leur navigateur. Le système reproduit un appel frauduleux réaliste auquel les apprenants répondent à l’oral ou en cliquant. Ce module permet d’approfondir les notions abordées pendant la formation. Contrairement aux simulations de phishing par e-mail proposées par SoSafe, il ne constitue pas un outil de simulation distinct permettant de mesurer ses propres taux de clic et d’échec. Il entraîne les collaborateurs à adopter les bons comportements au moment d’une attaque et leur fournit un retour immédiat. L’avantage : aucun numéro de téléphone à gérer, aucune charge administrative supplémentaire et un déploiement immédiat auprès de tous les collaborateurs.
Les effets d’une formation de sensibilisation basée sur les comportements sont mesurables. Selon SoSafe, les participants conservent 90 % des connaissances acquises après douze mois. Au fil du temps, les entreprises réduisent le risque humain et développent une culture de sécurité capable de résister également aux nouvelles formes d’attaque, comme le vishing par IA.
Entraînement au vishing, sans numéros de téléphone à gérer
Le module interactif de vishing fonctionne directement dans le navigateur et s’intègre à la formation de sensibilisation. Selon SoSafe, il peut être déployé en deux jours.
Checklist de prévention du vishing pour l’assistance informatique, les services financiers et la sécurité
La checklist ci-dessous rassemble les mesures essentielles pour les entreprises qui souhaitent réduire systématiquement les risques liés au vishing. Dans les petites équipes de sécurité, plusieurs de ces responsabilités incombent souvent à une même personne.
| Domaine | Mesure | Question à se poser |
| Assistance informatique | Vérification de l’identité avant toute réinitialisation de mot de passe ou de MFA, quel que soit le numéro affiché | L’étape de vérification est-elle documentée dans le ticket ? |
| Assistance informatique | Contre-appel au numéro figurant dans l’annuaire en cas de doute sur l’identité | Le contre-appel est-il consigné ? |
| Prestataires | Application des mêmes procédures de vérification aux services d’assistance externalisés, avec des exigences inscrites au contrat | Ces exigences figurent-elles dans les consignes de travail du prestataire ? |
| Comptes | MFA résistante au phishing, notamment FIDO2, pour les comptes à privilèges | Quels comptes à privilèges utilisent encore des codes SMS ou des notifications push ? |
| Comptes | Double contrôle lors de l’enregistrement de nouveaux facteurs MFA | Qui est autorisé à réinitialiser la MFA ? Ces autorisations sont-elles réexaminées ? |
| Paiements | Validation par un second canal au-delà d’un montant défini, sans dérogation au motif de l’urgence | Des exceptions ont-elles été documentées au cours des douze derniers mois ? |
| Paiements | Confirmation de toute modification de coordonnées bancaires uniquement par un canal indépendant | La procédure de confirmation est-elle définie par écrit ? |
| Signalement | Un canal simple et accessible pour signaler les appels suspects, en précisant explicitement que les fausses alertes sont les bienvenues | Combien de signalements d’appels ont été reçus au dernier trimestre ? |
| Détection | Surveillance des connexions inhabituelles après une réinitialisation de mot de passe ou de MFA | Une réinitialisation suivie d’une connexion depuis un nouvel environnement déclenche-t-elle une alerte ? |
| Formation | Intégration du vishing aux formations en ligne et aux simulations, en ciblant les fonctions les plus exposées | Le service d’assistance informatique, les équipes financières et les assistants de direction disposent-ils d’un module dédié ? |
Vous voulez avoir toujours une longueur d’avance en matière de cybersécurité ?
Inscrivez-vous à notre newsletter pour tout savoir sur les actualités, les événements et les ressources disponibles en matière de cybersécurité. Zéro spam, du contenu 100 % utile.





 Rapports
 Guides
 Blog
 Lexique de la cybersécurité
 Témoignages clients
 Inscription à la newsletter
 Tous les événements
 Signal Security Summit
 Danger Lab
 Webinaires
 Interview d'expert
 Pourquoi SoSafe
 Carrières
 Actu et presse
 Contact
