FÜR ENERGIEVERSORGER, STADTWERKE UND WASSERVERSORGER
IT-Sicherheit für Energieversorger und Stadtwerke, von der Leitwarte bis zum Außendienst
- Security Awareness Training und Phishing-Simulationen für Strom, Gas, Fernwärme, Wasser und Abwasser
- Lerneinheiten von ein bis acht Minuten für Leitwarte und Außendienst, auch ohne dienstliche E-Mail-Adresse
- Exportierbare Trainings- und Simulationsergebnisse, mit denen Sie Ihr Programm für NIS2, den IT-Sicherheitskatalog und ISO/IEC 27001 dokumentieren
SO HILFT SOSAFE
Lösungen für mehr IT-Sicherheit bei Energieversorgern
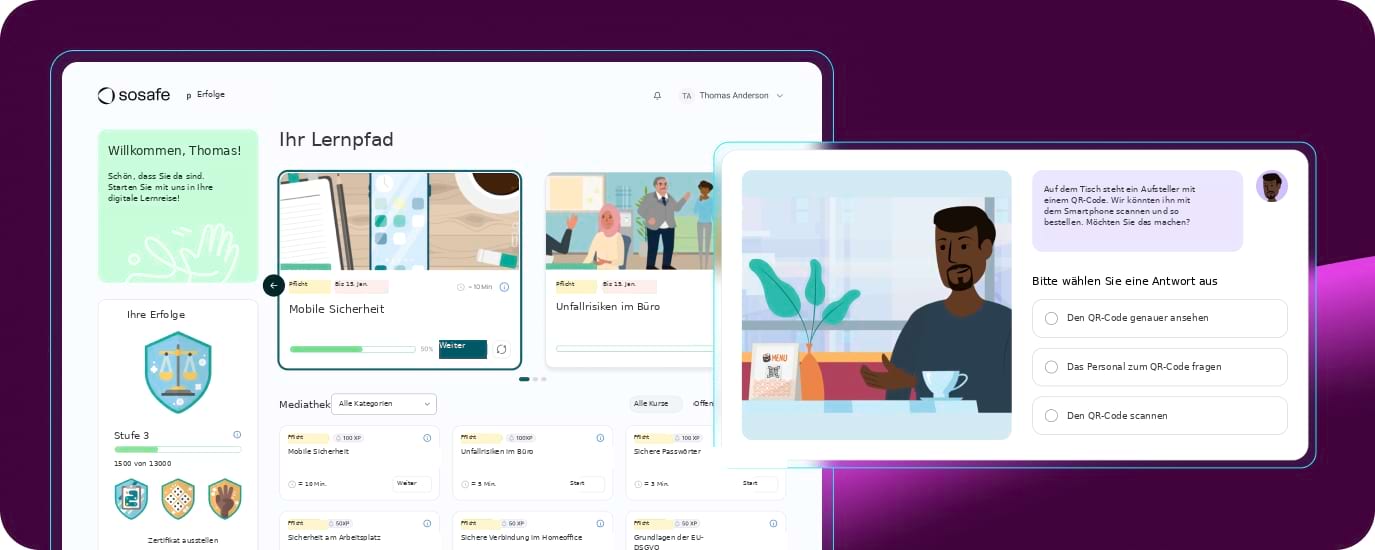
Schulung, die in den Schichtplan passt
Ob jemand in der Leitwarte an einer gemeinsam genutzten Konsole sitzt oder im Servicewagen kurz auf das Smartphone schaut: Die Lerneinheiten laufen auf dem Gerät, das ohnehin zur Hand ist. Eine dienstliche E-Mail-Adresse braucht dafür niemand. So erreicht die IT-Sicherheit bei Energieversorgern auch die Teams, die Strom, Wärme und Wasser liefern, und nicht nur die Verwaltung.
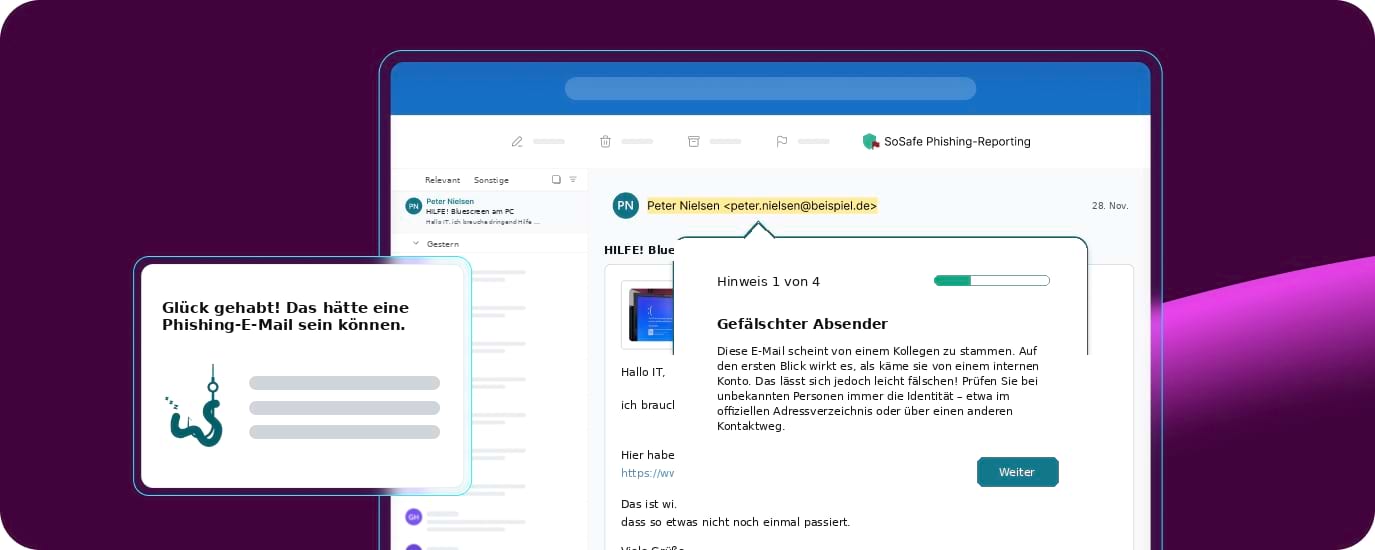
Simulationen, die wie ein gewöhnlicher Arbeitstag aussehen
Die Rechnung eines Wartungsdienstleisters, mit dem Sie tatsächlich zusammenarbeiten, sieht aus wie die vielen anderen, die jede Woche eingehen. Phishing-Simulationen per E-Mail und SMS bauen auf solchen Alltagssituationen auf. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person. Wer Fälschungen zuverlässig erkennt, bekommt anspruchsvollere Szenarien, und wer sich schwertut, erhält zunächst grundlegende Hinweise.
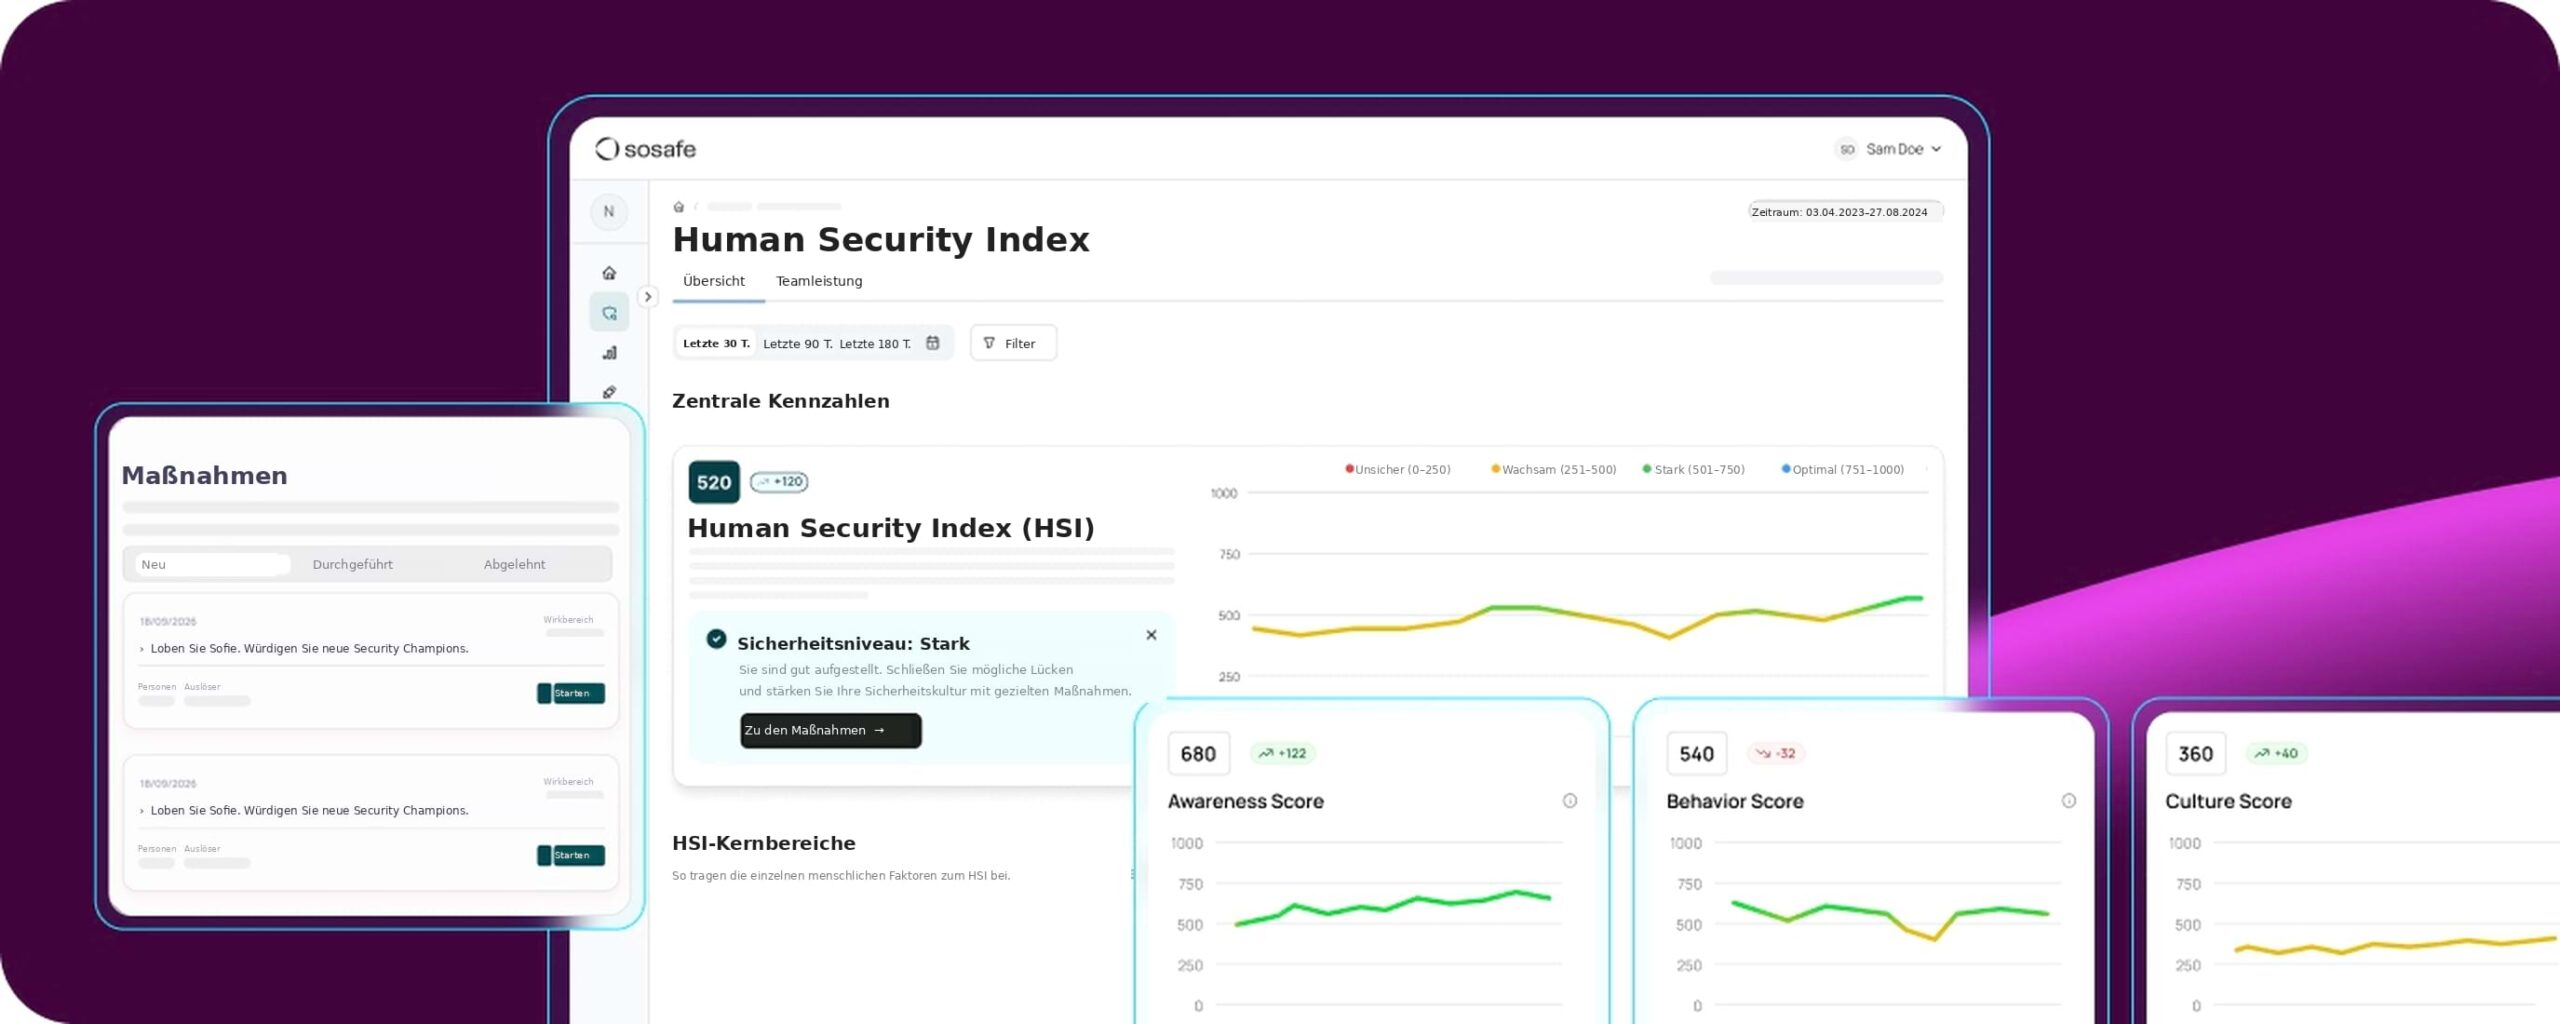
Belege, die Verhalten sichtbar machen
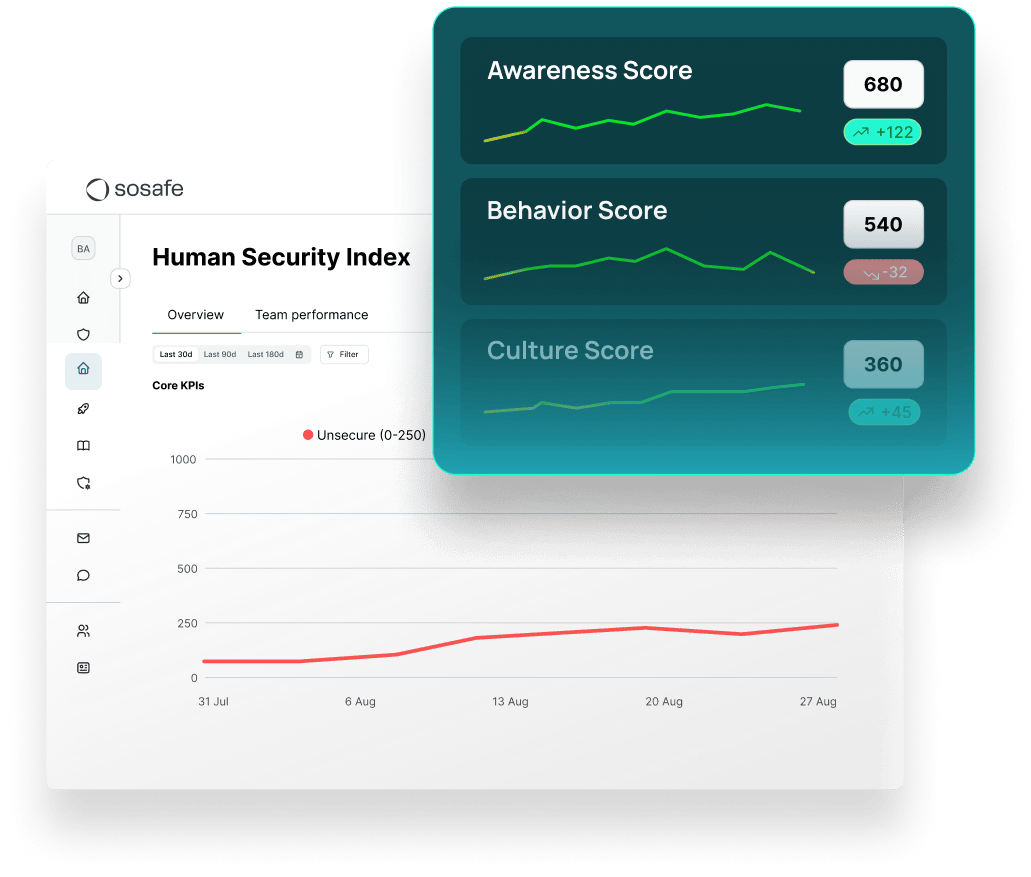
Abgeschlossene Lektionen verraten wenig darüber, wie jemand auf die nächste gefälschte Rechnung reagiert. SoSafe wertet deshalb Simulationsergebnisse und Meldungen zusammen mit dem Lernfortschritt aus und Sie exportieren die Ergebnisse als Dokumentation für Audits, etwa nach NIS2 oder ISO/IEC 27001. Im Human Security Index mit Daten zu Awareness, Verhalten und Kultur verfolgt die Geschäftsleitung den Risikotrend. Das Sicherheitsteam sieht dort, wo es als Nächstes ansetzt.
Schulung, die in den Schichtplan passt
Ob jemand in der Leitwarte an einer gemeinsam genutzten Konsole sitzt oder im Servicewagen kurz auf das Smartphone schaut: Die Lerneinheiten laufen auf dem Gerät, das ohnehin zur Hand ist. Eine dienstliche E-Mail-Adresse braucht dafür niemand. So erreicht die IT-Sicherheit bei Energieversorgern auch die Teams, die Strom, Wärme und Wasser liefern, und nicht nur die Verwaltung.
Simulationen, die wie ein gewöhnlicher Arbeitstag aussehen
Die Rechnung eines Wartungsdienstleisters, mit dem Sie tatsächlich zusammenarbeiten, sieht aus wie die vielen anderen, die jede Woche eingehen. Phishing-Simulationen per E-Mail und SMS bauen auf solchen Alltagssituationen auf. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person. Wer Fälschungen zuverlässig erkennt, bekommt anspruchsvollere Szenarien, und wer sich schwertut, erhält zunächst grundlegende Hinweise.
Belege, die Verhalten sichtbar machen
Abgeschlossene Lektionen verraten wenig darüber, wie jemand auf die nächste gefälschte Rechnung reagiert. SoSafe wertet deshalb Simulationsergebnisse und Meldungen zusammen mit dem Lernfortschritt aus und Sie exportieren die Ergebnisse als Dokumentation für Audits, etwa nach NIS2 oder ISO/IEC 27001. Im Human Security Index mit Daten zu Awareness, Verhalten und Kultur verfolgt die Geschäftsleitung den Risikotrend. Das Sicherheitsteam sieht dort, wo es als Nächstes ansetzt.
TYPISCHE ANGRIFFSWEGE
Womit Stadtwerke, Energie- und Wasserversorger rechnen müssen
Phishing, das nach Routine aussieht
Viele Angriffe beginnen weiterhin mit einer Nachricht. In der Auswertung der ENISA zu Vorfällen in der EU zwischen Juli 2024 und Juni 2025 war Phishing einschließlich Vishing am Telefon in rund 60 % der beobachteten Fälle der Einstieg (Quelle: ENISA Threat Landscape 2025, Oktober 2025). Beim Versorger kann der Köder ein Wartungsauftrag sein, die neue Rechnungsadresse eines Lieferanten, eine Bitte um Bestätigung von Netzanschlussdaten oder die Ankündigung eines Zählerwechsels. Er landet bei jemandem, der jeden Tag Dutzende solcher Nachrichten bearbeitet.
Der Anruf in der Leitwarte
Ein Anrufer gibt sich als Techniker des Anlagenherstellers aus und braucht sofort einen Fernzugang. Ein anderes Mal meldet sich angeblich der IT-Servicedesk und will vor dem Schichtwechsel ein Passwort zurücksetzen. Mit Voice Cloning ist eine vertraute Stimme kein verlässlicher Beleg mehr dafür, wer am Apparat ist. Für die Cybersicherheit im Stromnetz kommt es deshalb darauf an, dass Teams am Telefon, über Funk und am Handy erst prüfen und dann handeln.
Der Weg über Dienstleister
Wartungsfirmen, Messstellenbetreiber und IT-Dienstleister haben oft Fernzugänge zur Leit- und Betriebstechnik. Für die Cyber Security in der Energiewirtschaft ist die Sicherheit der Lieferkette deshalb keine Kür: Das BSI-Gesetz und das Energiewirtschaftsgesetz zählen sie zu den Mindestmaßnahmen. Wird das Konto eines Partners übernommen, sieht die Anmeldung legitim aus. Beschäftigte, die eine ungewöhnliche Anfrage hinterfragen, können den Angriff früh stoppen.
Mehrere Gesellschaften, ein kleines Sicherheitsteam
Netzbetrieb, Vertrieb, Wasserversorgung und weitere kommunale Dienste liegen häufig in getrennten Gesellschaften, beim Netz oft schon wegen der Entflechtungsvorgaben des Energiewirtschaftsgesetzes. Das Sicherheitsteam ist meist klein. Es verantwortet die IT-Sicherheit des Energieversorgers für alle Gesellschaften und braucht für jede einzelne eigene Nachweise.
COMPLIANCE UND AUDITVORBEREITUNG
Ausgerichtet auf die Vorgaben für Energie- und Wasserversorger in Deutschland
Gefragt ist der Nachweis, dass Beschäftigte sicher handeln. Netz- und Anlagenbetreiber setzen den IT-Sicherheitskatalog der Bundesnetzagentur um, Wasserversorger das BSI-Gesetz nach NIS2. Beide sehen Schulungen vor. SoSafe dokumentiert Schulungen und Simulationen und unterstützt Sie beim Nachweis.


SCHULUNG NACH ROLLE
Rollenbasierte Schulung für alle Teams im Versorgungsunternehmen
In der Leitwarte
An der Konsole entscheidet sich ein guter Teil der Cybersicherheit im Stromnetz, in der Wärme- und in der Wasserversorgung. Das Schichtpersonal lernt in Einheiten von wenigen Minuten, am gemeinsam genutzten Terminal oder auf dem eigenen Gerät, wann immer die Schicht es zulässt. Mit eigenen Lerneinheiten greifen Sie Fälle aus dem Leitwartenalltag auf, zum Beispiel den Hersteller, der plötzlich einen Fernzugriff verlangt, oder den Anrufer, der eine Störung meldet und auf eine schnelle Entscheidung drängt.
Im Außendienst
Zählerableserinnen und -ableser, Monteurinnen und Monteure sind einen Großteil des Tages unterwegs und viele von ihnen haben keine dienstliche E-Mail-Adresse. Sie melden sich auf dem Smartphone an und lernen dort. Saison- und Zeitarbeitskräfte nehmen auf demselben Weg teil. Ein Teil der Simulationen kommt als Smishing per SMS, etwa ein neuer Auftrag, der nie vergeben wurde, oder eine Anmeldeanfrage, die niemand selbst ausgelöst hat. Dienstleister mit Zugang zu Ihren Systemen lassen sich ebenfalls einbeziehen.
Wo Zahlungen und Kundendaten bewegt werden
Abrechnung, Kundenservice und Einkauf arbeiten täglich mit Konten und Zahlungen, also mit genau dem, was Angreifer nachahmen. Die Schulung greift Anfragen auf, die jedes Team aus der eigenen Arbeit kennt. In der Abrechnung ist es der Lieferant, der eine neue Bankverbindung mitteilt. Im Kundenservice ruft jemand an und möchte den Vertragsinhaber ändern lassen, und im Einkauf trifft eine Ausschreibungsmitteilung ein, deren Link angeblich zu den vollständigen Vergabeunterlagen führt.
IT, Sicherheit und Geschäftsleitung
Für Administratorinnen und Administratoren gibt es Lerninhalte zum Schutz privilegierter Konten, zur Zugriffsverwaltung und zum Melden von Vorfällen. Die Geschäftsleitung muss regelmäßig an Schulungen teilnehmen, bei Netz- und Anlagenbetreibern nach § 5e Abs. 3 EnWG, bei Wasserversorgern und anderen Einrichtungen nach § 38 Abs. 3 BSIG. Für sie gibt es eigene NIS2-Lerneinheiten, von der Billigung der Risikomanagementmaßnahmen bis zur Verantwortung bei Vorfällen, deren Erstmeldung binnen 24 Stunden fällig ist. Stadtwerke mit mehreren Gesellschaften richten je nach Paket für jede Gesellschaft einen eigenen Mandanten ein und filtern Ergebnisse nach Standort und Abteilung.
Lerneinheiten, die zur Aufgabe passen
Eine Lerneinheit dauert ein bis acht Minuten. Sie weisen Lerninhalte nach Rollen und Gruppen zu, damit in der Leitwarte andere Schwerpunkte gelten als in der Abrechnung. Wer die Grundlagen schon beherrscht, kommt schneller voran.
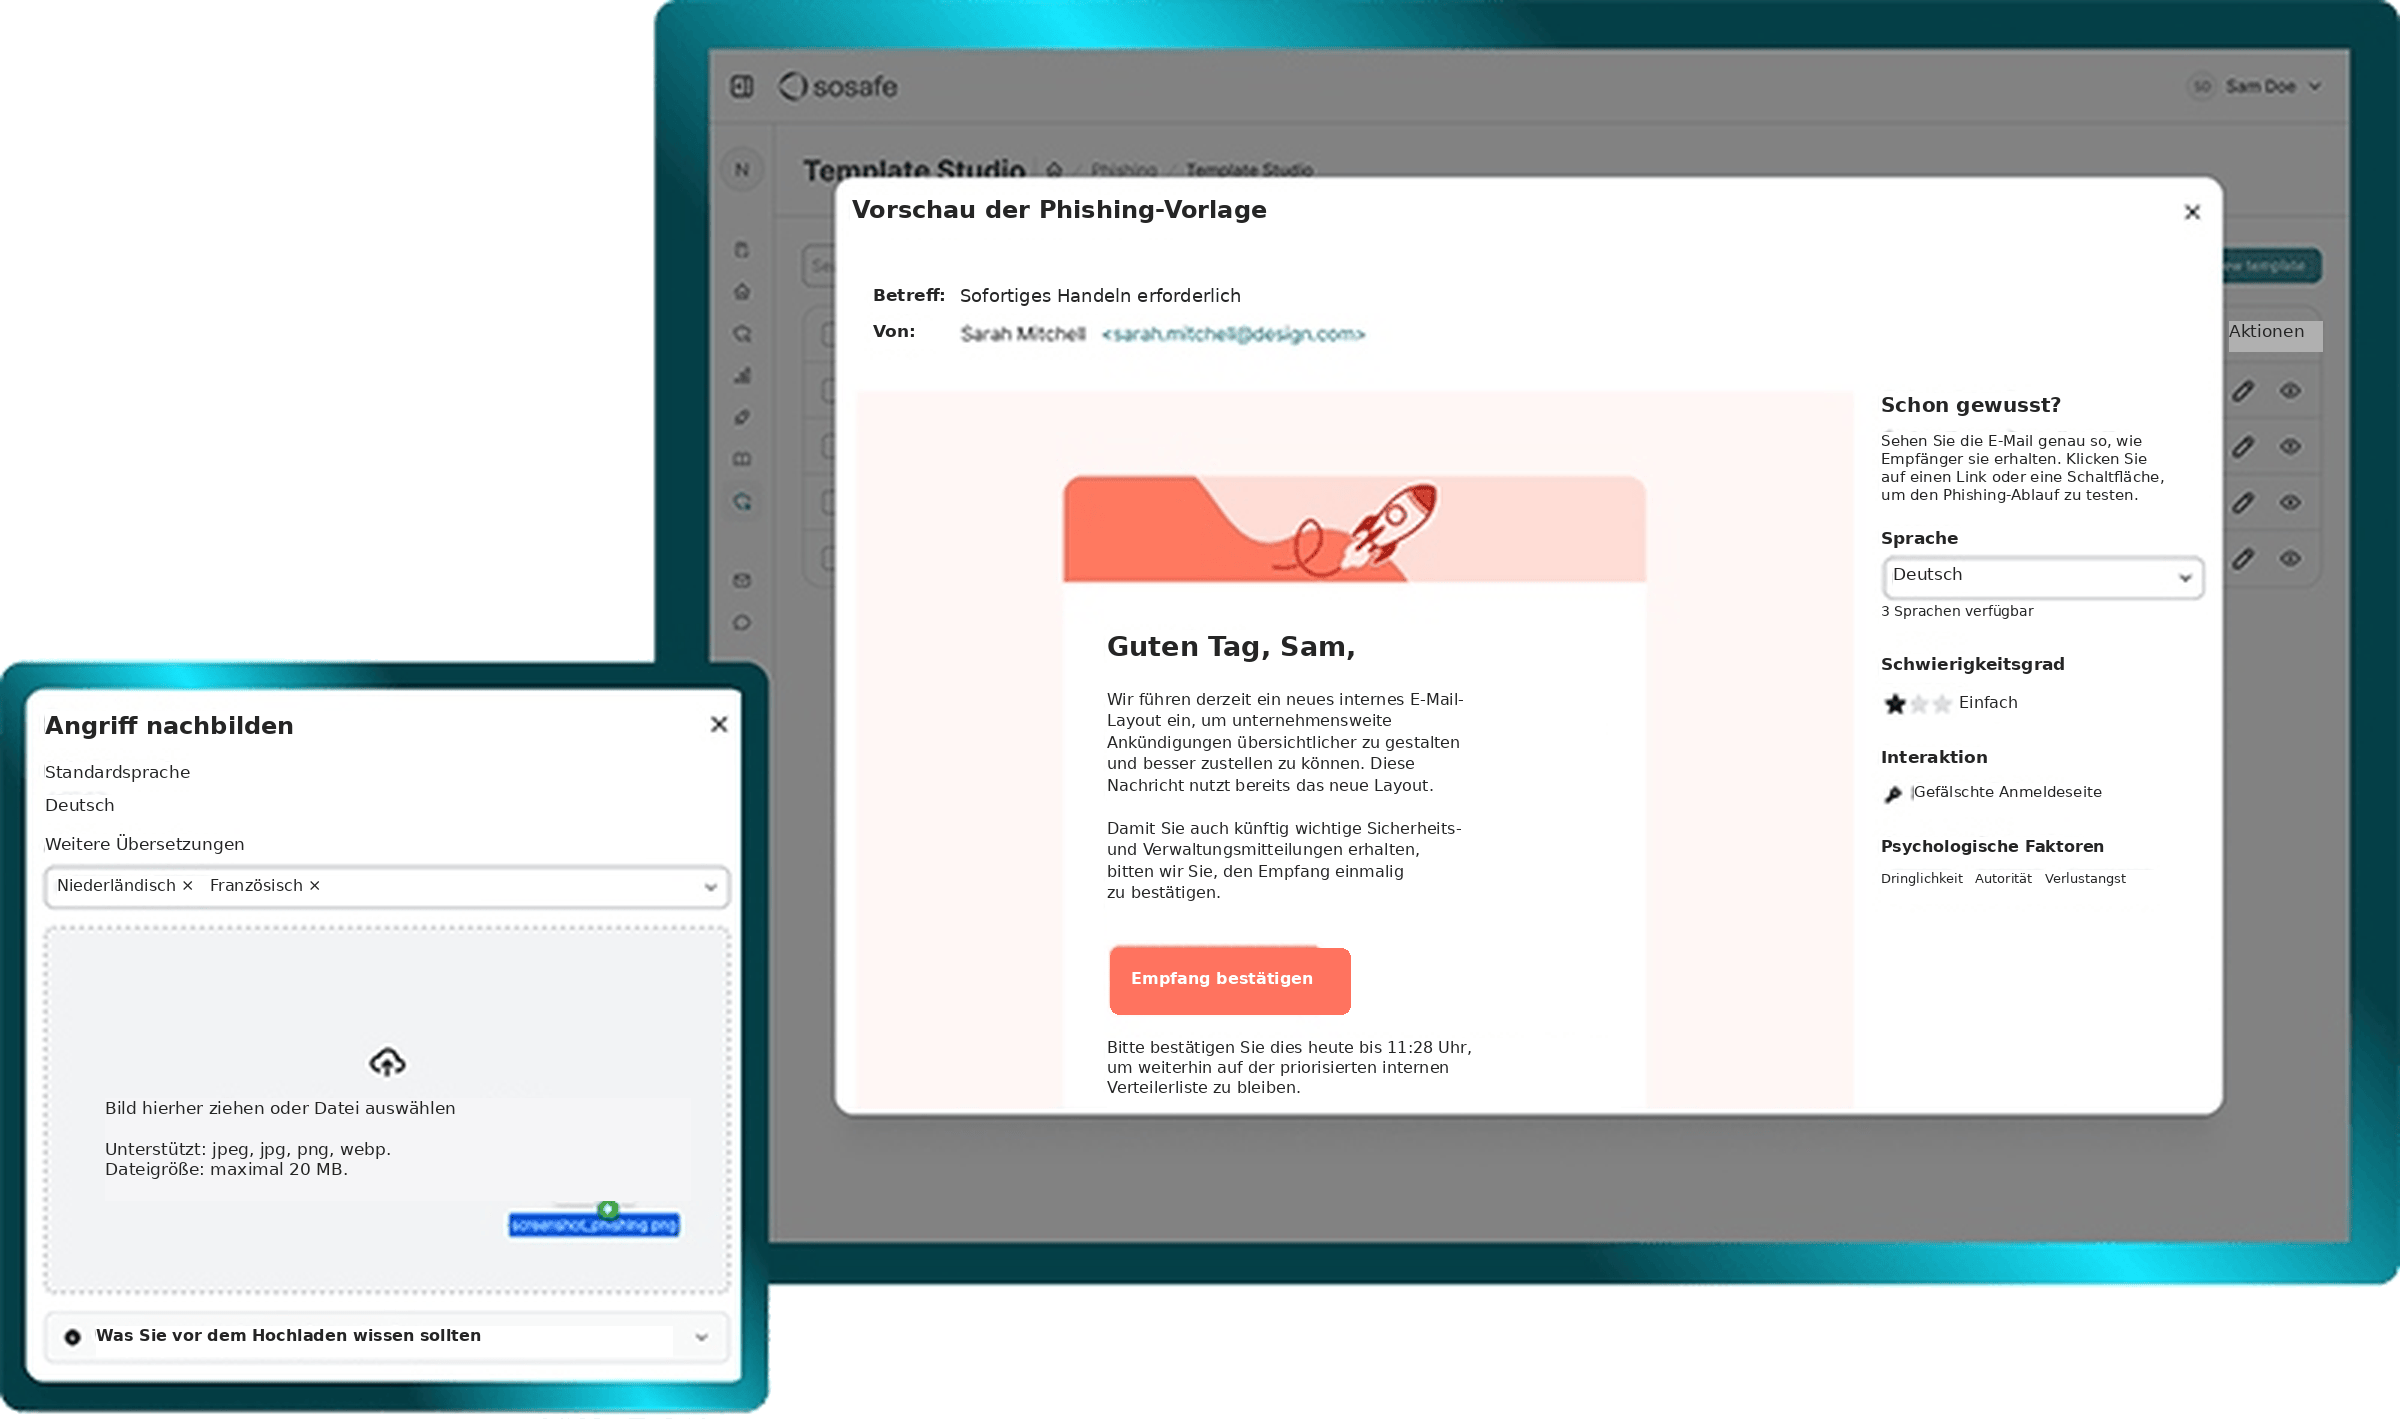
Echte Angriffe als Simulation
Meldet jemand eine verdächtige E-Mail, etwa eine gefälschte Störungsmeldung, lädt Ihr Team sie hoch und baut daraus in wenigen Minuten eine Simulation. Diese geht an die Gruppen, die das Original erhalten haben.
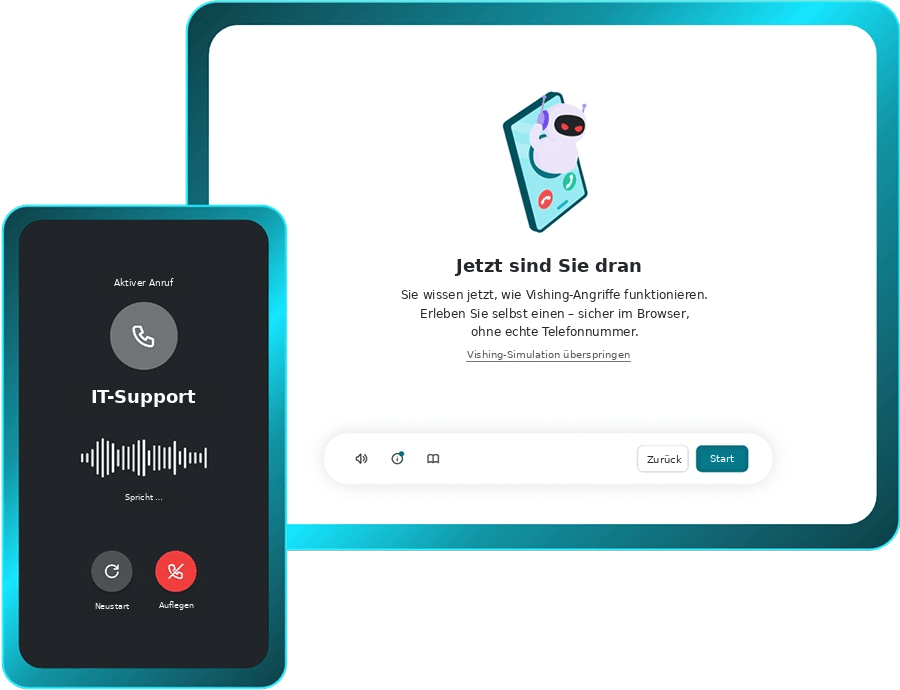
Ein erster Anruf zum Üben
Am Ende der interaktiven Lektion zu Vishing nehmen Beschäftigte im Browser einen realistischen Anruf mit KI-Stimme an und üben, die Identität des Anrufers zu prüfen. Eine Telefonnummer muss dafür niemand angeben. Der Anruf gehört zur Lektion, und anders als bei Phishing-Simulationen per E-Mail wird keine Fehlerquote erfasst.
Ihre Richtlinien als Lerneinheit
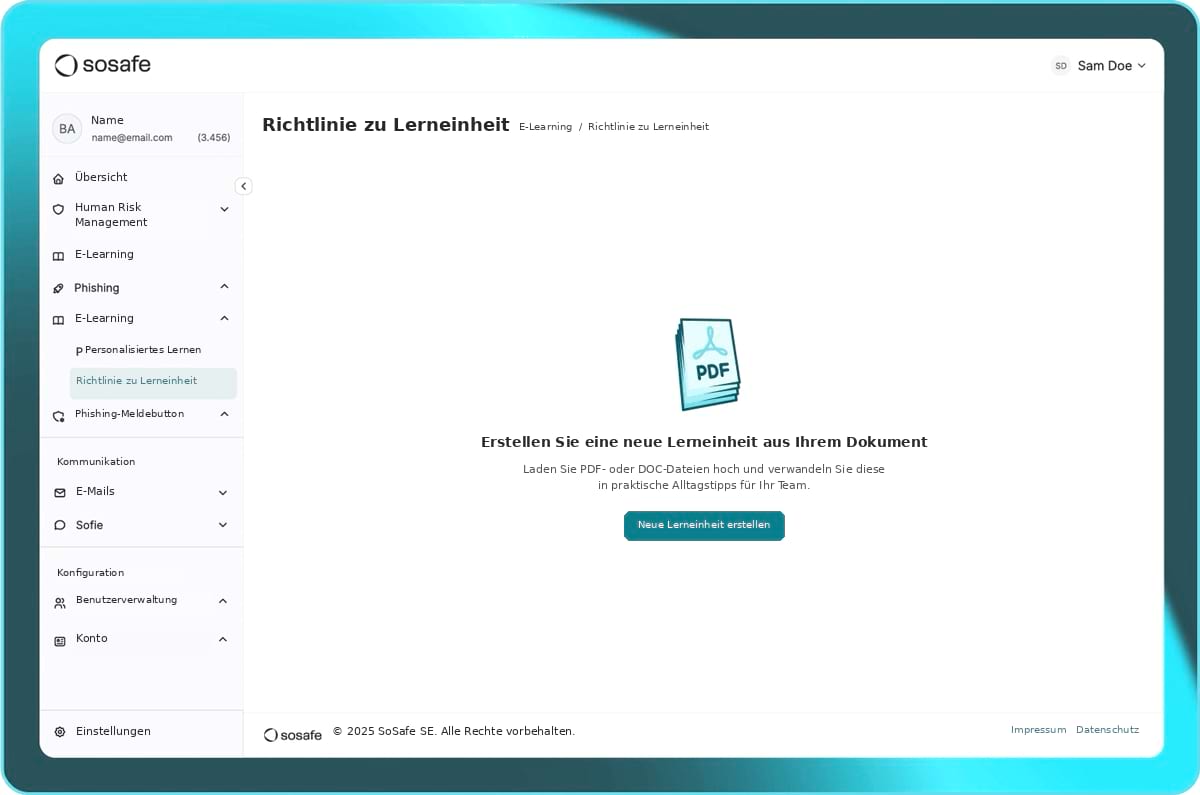
Laden Sie eine bestehende Richtlinie als PDF hoch, etwa die Regeln für Fernzugriffe von Dienstleistern. Daraus entsteht ein bearbeitbarer Entwurf einer Lerneinheit, den Ihr Team prüft, freigibt und in die freigeschalteten Sprachen übersetzen lassen kann.
Verdächtiges mit einem Klick melden
Der Phishing-Meldebutton im E-Mail-Programm schickt verdächtige Nachrichten in eine zentrale Warteschlange. Das Sicherheitsteam sieht alle Meldungen an einem Ort und entscheidet, welche ein Eingreifen erfordern.
Nachweise zum Exportieren
Mit den exportierten Trainings- und Simulationsergebnissen dokumentieren Sie Ihr Programm, etwa für Audits nach ISO/IEC 27001oder für die Dokumentation zum IT-Sicherheitskatalog. Der Human Security Index zeigt, wie sich das Verhalten in Leitwarte, Außendienst und Verwaltung entwickelt.

„Im Krisenfall hilft dir keine Technik, da helfen dir nur resiliente Kolleginnen und Kollegen, die eben auch in so einer Stresssituation einen kühlen Kopf bewahren, das Erlernte anwenden und ihr Bestes geben, um das Unternehmen wieder auf Kurs zu bringen. SoSafe ist der Anbieter, der uns dabei hilft, schnell ans Ziel zu kommen und unsere Mitarbeitenden auf ansprechende Art und Weise einzubinden.“

Jens Feistel
CISO von DEW21, Energieversorger in Dortmund
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung in Leitwarte, Außendienst und Büro
Bei der IT-Sicherheit für Energieversorger zählen Belege. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
IT-Sicherheit für Energieversorger, die mit Ihren Systemen arbeitet
Beschäftigte übernehmen Sie aus Microsoft Entra ID oder aus HR-Systemen wie Personio, gemeldete E-Mails gehen an ServiceNow oder Jira. Die Lerneinheiten öffnen sich im Browser, am Arbeitsplatz in der Verwaltung, am Terminal in der Leitwarte oder auf dem Smartphone. Wer mit einer eigenen Lernplattform arbeitet, stellt die Inhalte als SCORM-Paket bereit, etwa in SAP SuccessFactors oder Moodle.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur IT-Sicherheit für Energieversorger
Erleben Sie SoSafe bei Ihrem Energieversorger oder Stadtwerk





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
