FOR LOGISTICS, RAIL, MARITIME AND AVIATION
IT-Sicherheit in der Logistik für Fahrpersonal, Crews, Depots und Disposition
- Security Awareness Training und Phishing-Simulationen für Transport- und Logistikunternehmen
- Fahrpersonal, Crews und Lagerteams lernen auf dem eigenen Smartphone, ohne dienstliche E-Mail-Adresse
- Trainings- und Simulationsergebnisse zur Dokumentation für Audits nach NIS2 und ISO/IEC 27001, vom Büro bis zur Rampe
SO HILFT SOSAFE
IT-Sicherheit in der Logistik, abgestimmt auf Schichten und Touren
Kein dienstliches Postfach nötig
Viele Fahrerinnen und Fahrer, Beschäftigte an der Rampe und Kabinenpersonal bekommen nie eine dienstliche E-Mail-Adresse. Das hält sie nicht vom Lernen ab: Sie schreiben sich ohne ein und lernen auf dem Smartphone oder am Terminal im Depot, jeweils ein paar Minuten.
Simulationen aus dem Frachtalltag
Mit realistischen Szenarien per E-Mail und SMS üben Beschäftigte, Social Engineering zu erkennen. Bei verhaltensbasierten Phishing-Simulationen per E-Mail richten sich Schwierigkeit und Takt nach dem Verhalten jeder einzelnen Person.
Belege für Geschäftsleitung, Aufsicht und Kunden
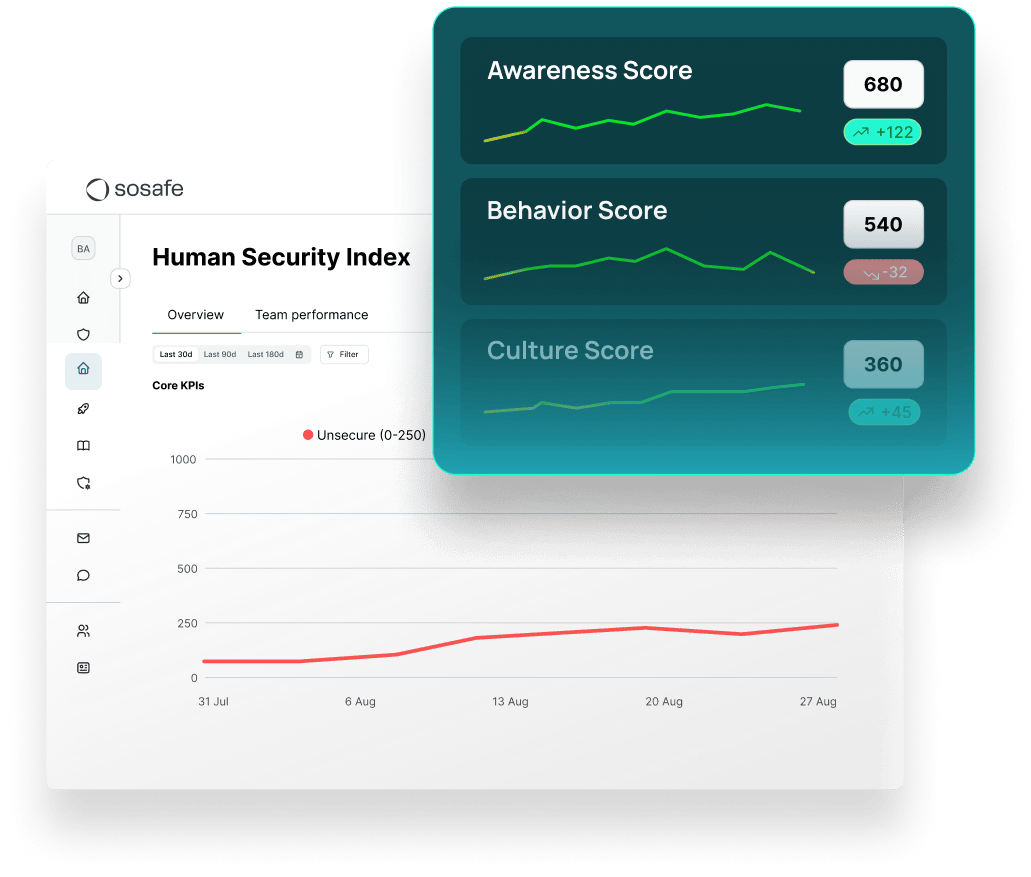
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation für Audits nach NIS2 oder ISO/IEC 27001. Die Geschäftsleitung verfolgt die IT-Sicherheit in der Logistik im Human Security Index über das ganze Jahr. Das Sicherheitsteam sieht dort, welche Teams als Nächstes Unterstützung brauchen.
Kein dienstliches Postfach nötig
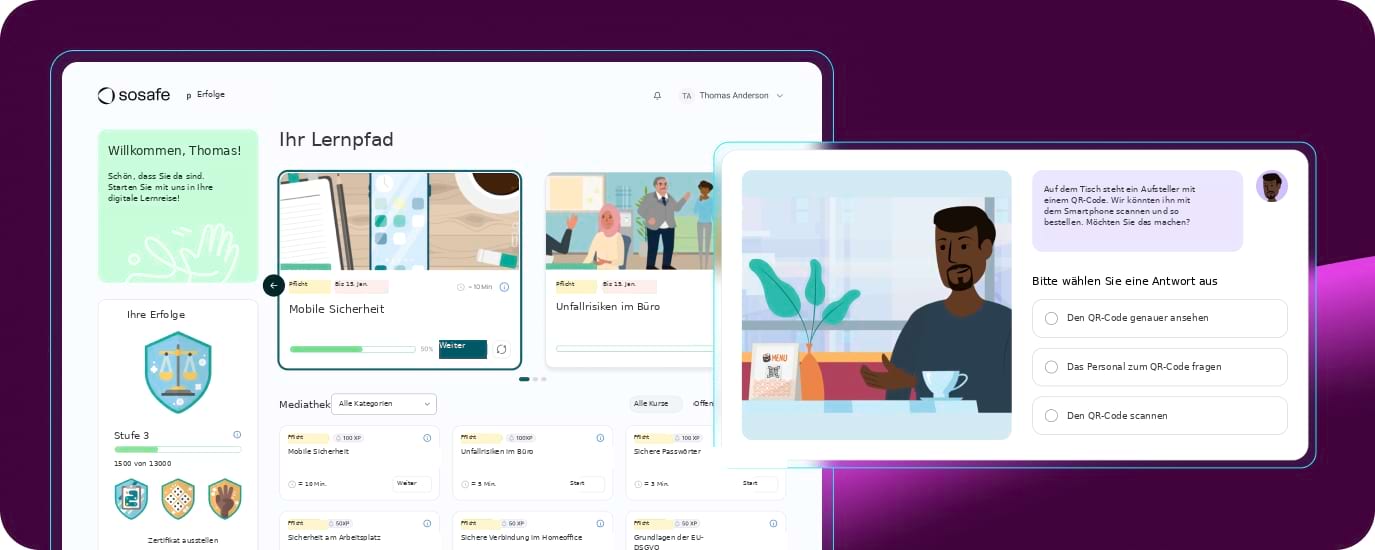
Viele Fahrerinnen und Fahrer, Beschäftigte an der Rampe und Kabinenpersonal bekommen nie eine dienstliche E-Mail-Adresse. Das hält sie nicht vom Lernen ab: Sie schreiben sich ohne ein und lernen auf dem Smartphone oder am Terminal im Depot, jeweils ein paar Minuten.
Simulationen aus dem Frachtalltag
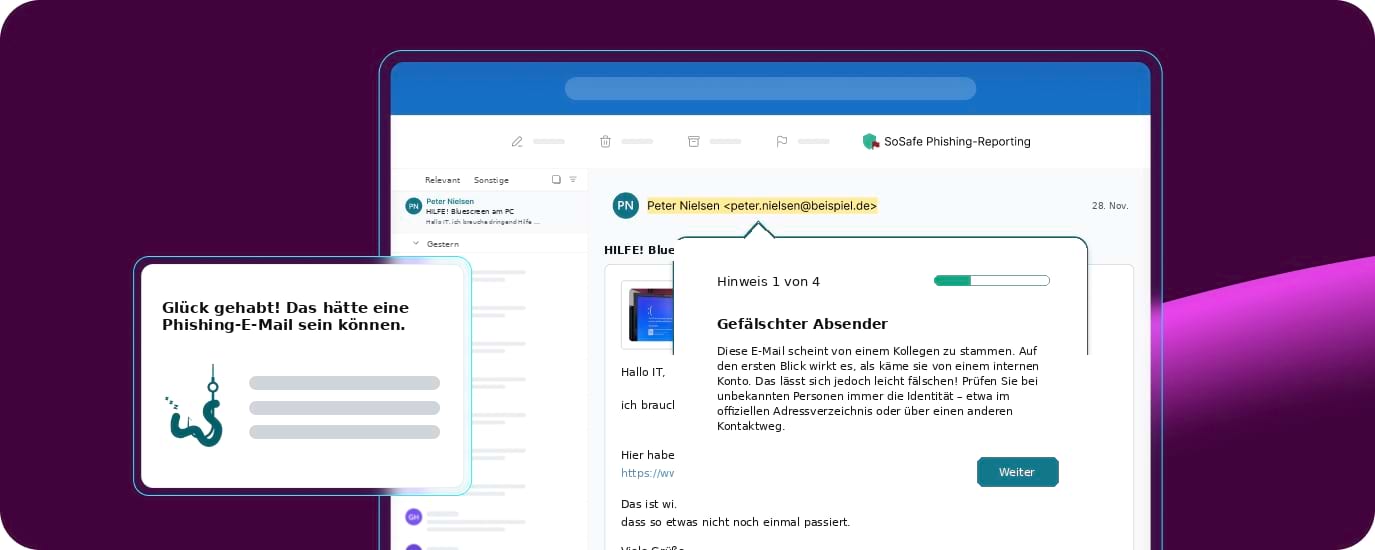
Mit realistischen Szenarien per E-Mail und SMS üben Beschäftigte, Social Engineering zu erkennen. Bei verhaltensbasierten Phishing-Simulationen per E-Mail richten sich Schwierigkeit und Takt nach dem Verhalten jeder einzelnen Person.
Belege für Geschäftsleitung, Aufsicht und Kunden
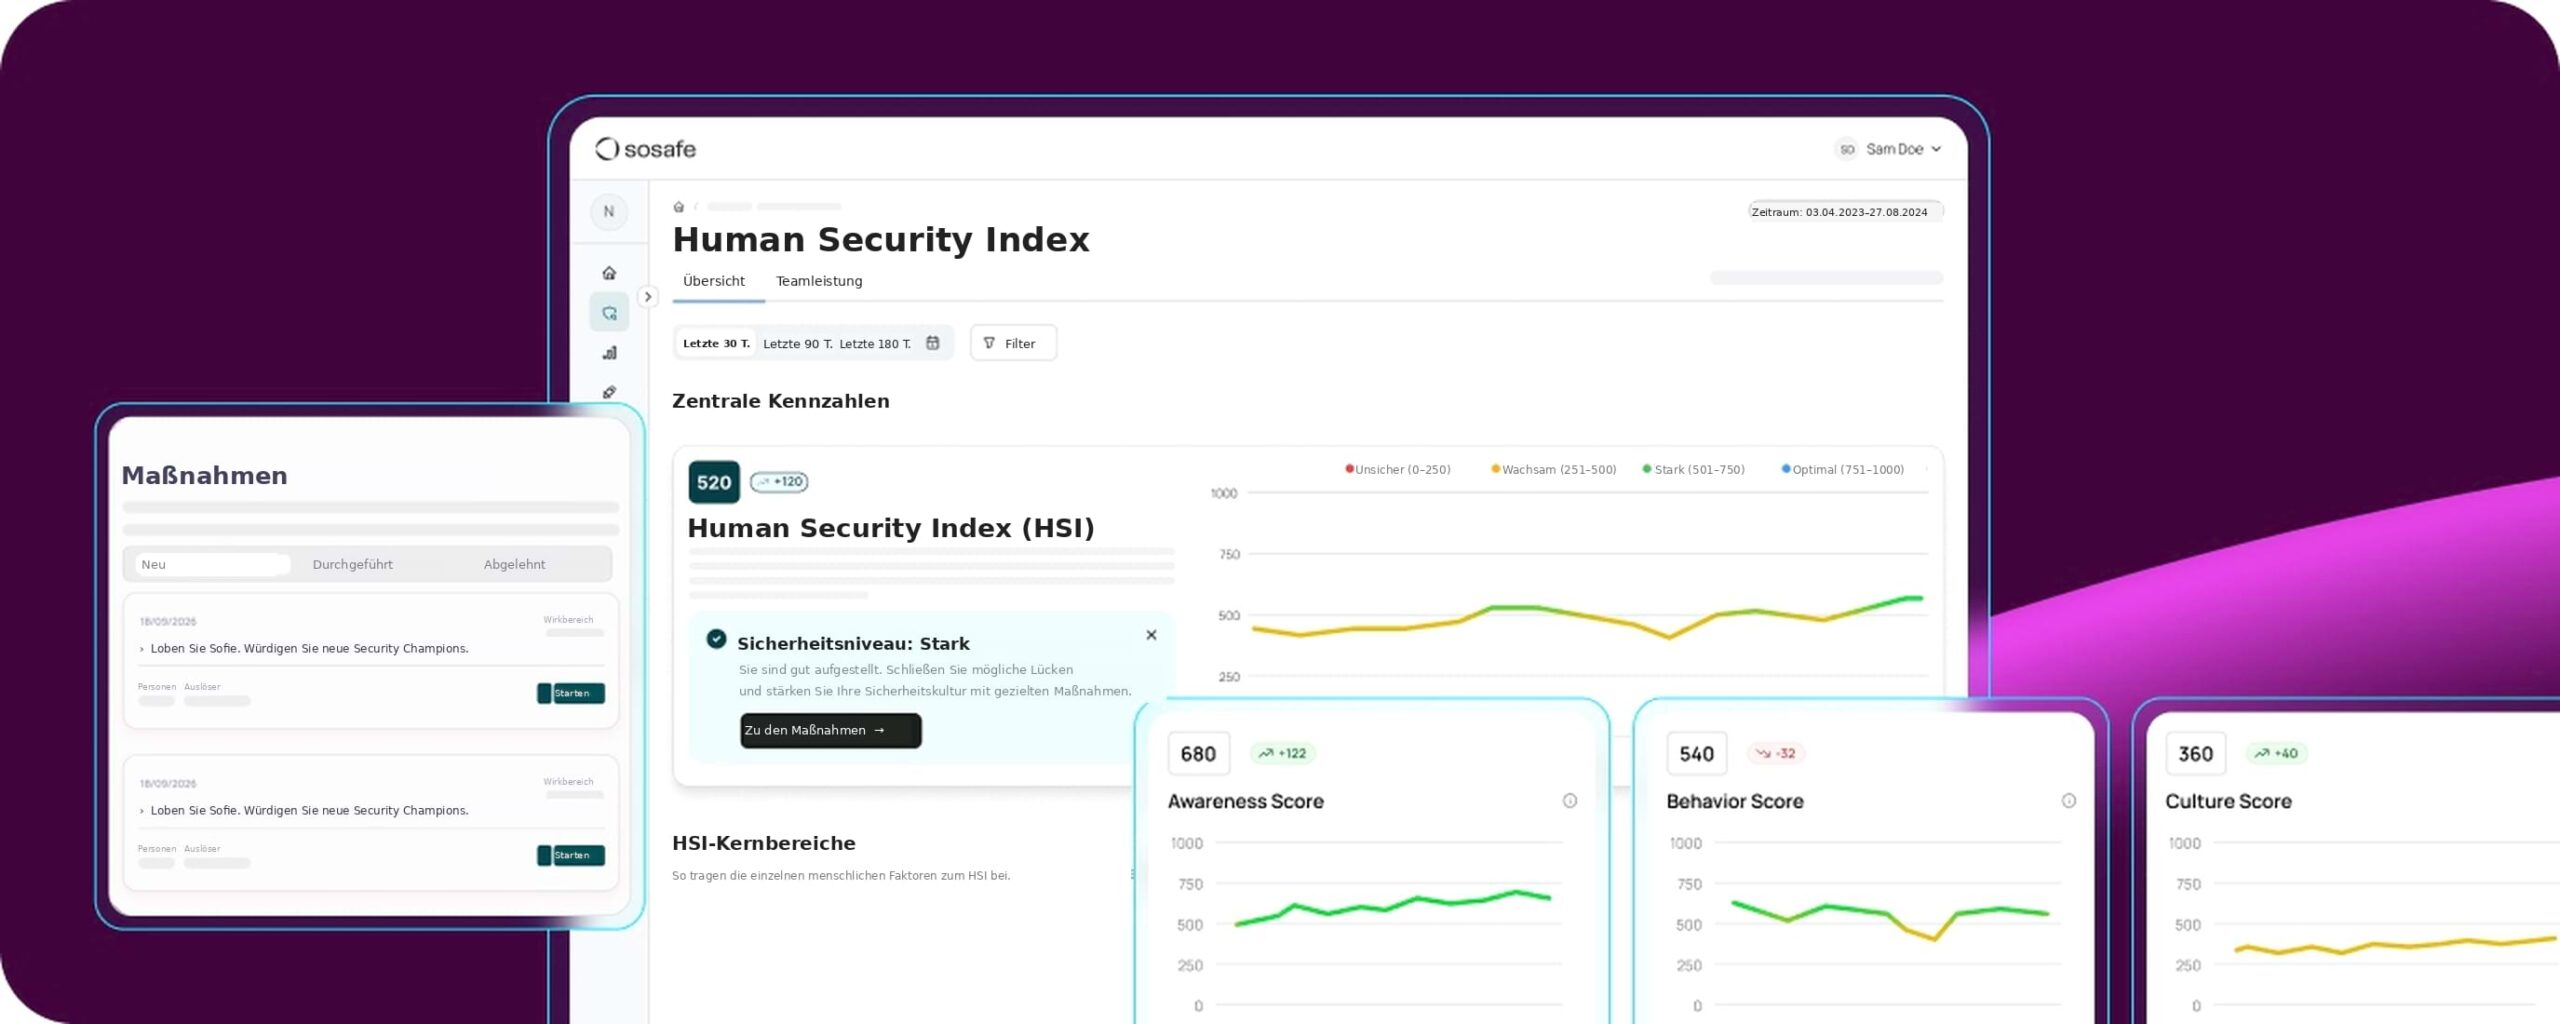
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation für Audits nach NIS2 oder ISO/IEC 27001. Die Geschäftsleitung verfolgt die IT-Sicherheit in der Logistik im Human Security Index über das ganze Jahr. Das Sicherheitsteam sieht dort, welche Teams als Nächstes Unterstützung brauchen.
TYPISCHE ANGRIFFSWEGE
Vier Wege, auf denen Angriffe Teams in Transport und Logistik erreichen
Ransomware, die Waren und Fahrgäste stoppt
Buchungs-, Dispositions- oder Terminalsysteme fallen aus. Lkw stauen sich vor dem Tor, Container warten am Kai und am Check-in wird wieder von Hand gearbeitet. Lieferfenster und Fahrpläne laufen weiter, während die Wiederherstellung Wochen dauert. Oft begann der Angriff mit Ransomware bei einer Nachricht in einem ganz gewöhnlichen Postfach.
Zahlungsbetrug mit Frachtpapieren
Kurz vor der nächsten Rechnung schreibt ein Frachtführer, sein Unternehmen habe die Bank gewechselt. Oder ein neuer Subunternehmer übernimmt über eine Frachtbörse eine Ladung und die Ware verschwindet irgendwo zwischen Abholung und Zustellung. Solche Anfragen sehen genauso aus wie die Papiere, die Disposition und Buchhaltung den ganzen Tag bearbeiten.
Wenn „die Disposition“ anruft
Unterwegs bekommt eine Fahrerin einen Anruf, in dem jemand den Login-Code der Flotten-App verlangt. Beim Servicedesk meldet sich ein Pilot, der angeblich aus dem Crew-Portal ausgesperrt ist. Mit Voice Cloning klingt die Stimme am Telefon vertraut. In den 2025 veröffentlichten Incident-Response-Daten von Unit 42 spielten bei 23 % der Fälle von Social Engineering Rückruf- oder Sprachtechniken eine Rolle (Unit 42, Juli 2025).
Zugang über Partner und vernetzte Systeme
Bodenverkehrsdienste, Hafenkommunikationssysteme, Wartungsfirmen und Telematikanbieter haben Zugangsdaten zu Ihrer Umgebung. In der Luftfahrt, auf See und auf der Schiene gilt dasselbe: Ein gestohlener Partner-Login sieht legitim aus und kann bis zu betrieblichen Systemen führen. Wer eine ungewöhnliche Anfrage bei einem bekannten Kontakt gegenprüft, stoppt sie oft früh.
COMPLIANCE UND AUDITVORBEREITUNG
Cybersecurity in der Logistik, ausgerichtet auf die Vorgaben in Deutschland
Luftfahrt, Schiene, Schifffahrt sowie Post- und Kurierdienste fallen je nach Größe unter das BSI-Gesetz, das NIS2 umsetzt. Es verlangt Schulungen, auch für die Geschäftsleitung. SoSafe dokumentiert Training und Simulationen und unterstützt Sie, Ihr Programm gegenüber Aufsicht und Prüfung zu belegen.


SCHULUNG NACH ROLLE
IT-Sicherheit in der Logistik für jede Rolle im Betrieb
Am Steuer und an Bord
Wer unterwegs ist, braucht für die Teilnahme keine dienstliche E-Mail-Adresse. Die Lerneinheiten öffnen sich auf dem privaten Smartphone, passen in die Wartezeit an der Rampe und stehen in über 30 Sprachen bereit, wenn das Team gemischt ist. Fertige Lerneinheiten zu mobiler Sicherheit und Vishing passen zu diesem Alltag. Mit eigenen Lerneinheiten ergänzen Sie Regeln, etwa wie die Disposition eine Routenänderung bestätigt.
Im Lager und am Terminal
Oft teilen sich mehrere Beschäftigte ein Terminal pro Schicht und in der Hochsaison kommen schnell neue Gesichter dazu. Mit einem Registrierungscode erhalten Saison- und Zeitarbeitskräfte ein eigenes Konto ohne dienstliche E-Mail-Adresse und lernen an diesem Terminal oder auf dem Smartphone. Wie sie sich identifizieren, legen Sie fest; für Zertifikate ist ein Name nötig.
Disposition, Kundenservice und Buchhaltung
Buchungen, Zollpapiere, Rechnungen und geänderte Zahlungsdaten gehen täglich durch diese Teams und genau diese Dokumente fälschen Betrüger. Fertige Trainings behandeln Zahlungsbetrug und CEO-Fraud. Mit eigenen Lerneinheiten und Simulationen zeigen Sie, wie Ihr Team neue Bankverbindungen prüft.
IT, OT und Geschäftsleitung
Für Administratorinnen und Administratoren gibt es Lerninhalte zum Schutz privilegierter Konten und zur Zugriffsverwaltung. Die Geschäftsleitung lernt, welche Pflichten ihr NIS2 zuweist und wie sie auf Vorfälle reagiert. Nach § 38 Abs. 3 BSIG muss sie in wichtigen und besonders wichtigen Einrichtungen regelmäßig an Schulungen teilnehmen. Ihr eigener Meldeweg lässt sich ebenfalls als Lerneinheit anlegen, damit alle wissen, wer was wann meldet.
Lerneinheiten, die in ein Ladefenster passen
Sie weisen Lerninhalte Rollen und Gruppen zu, sodass ein Kurierfahrer andere Schwerpunkte bekommt als die Netzwerkadministratorin. Jede Lerneinheit dauert wenige Minuten, auf dem Smartphone oder am Desktop und in über 30 Sprachen.
Echte Angriffe als Training nachgebaut
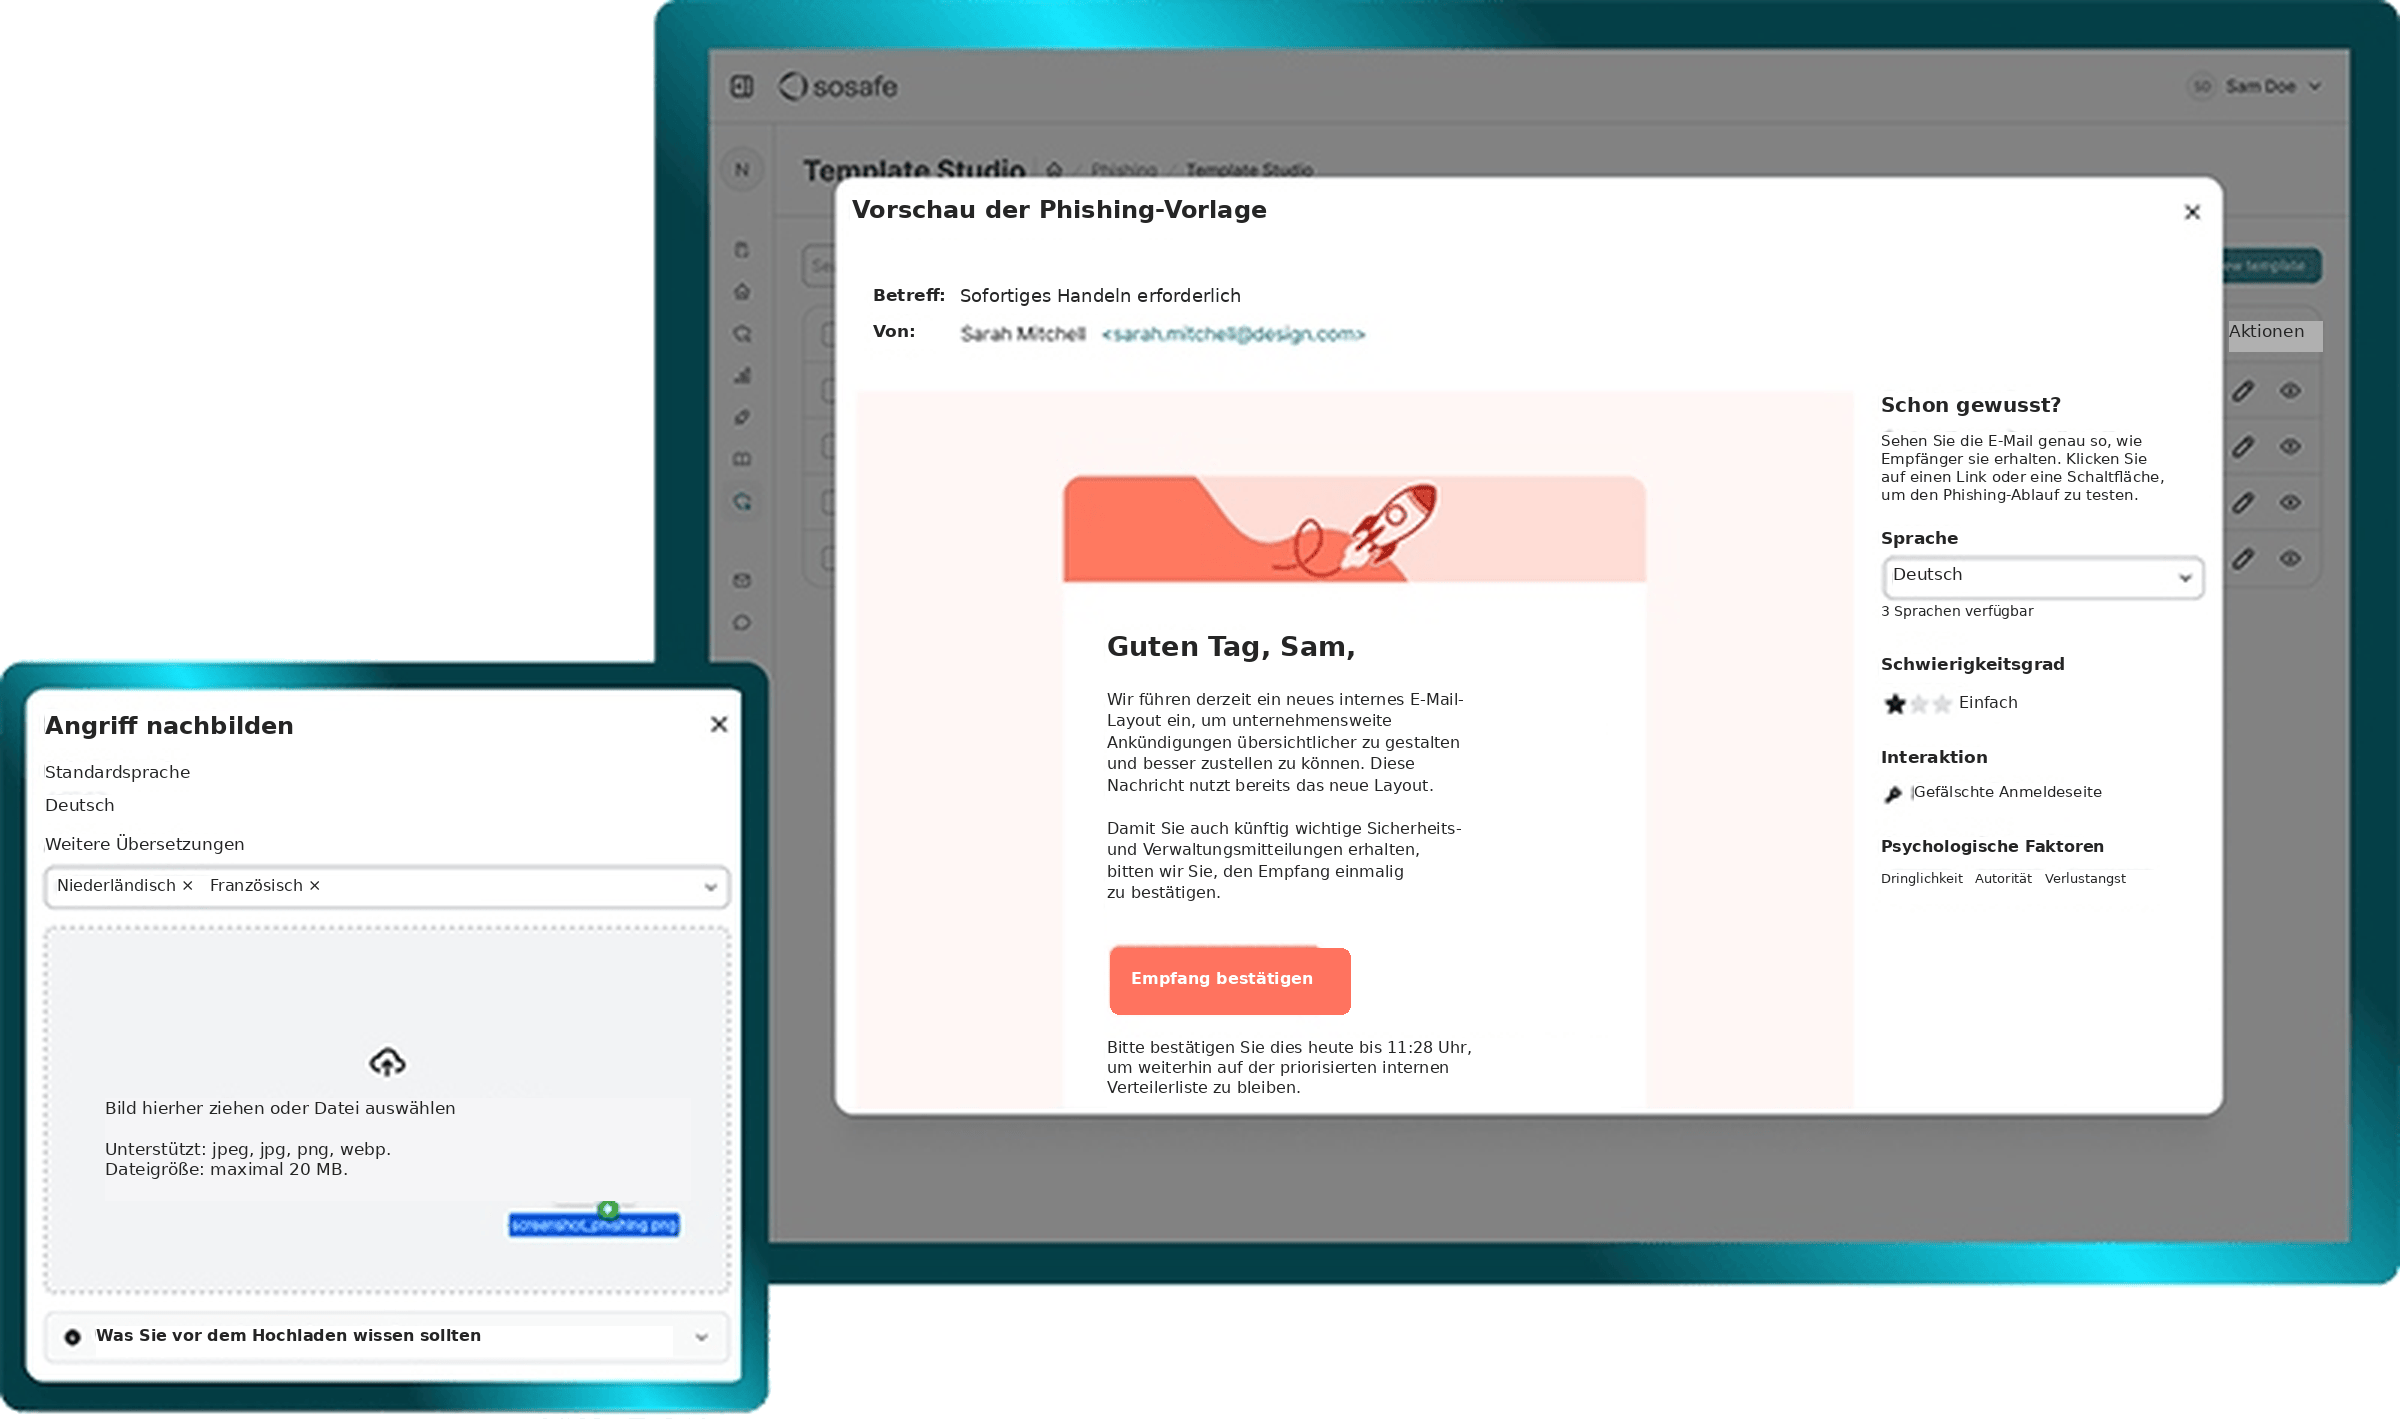
Erreicht eine Phishing-Mail Ihr Unternehmen, etwa ein gefälschtes Lieferavis, baut das Sicherheitsteam sie innerhalb weniger Minuten zu einer Simulation um und schickt sie an die Teams im Visier der Angreifer.
Ein Übungsanruf in der Lektion
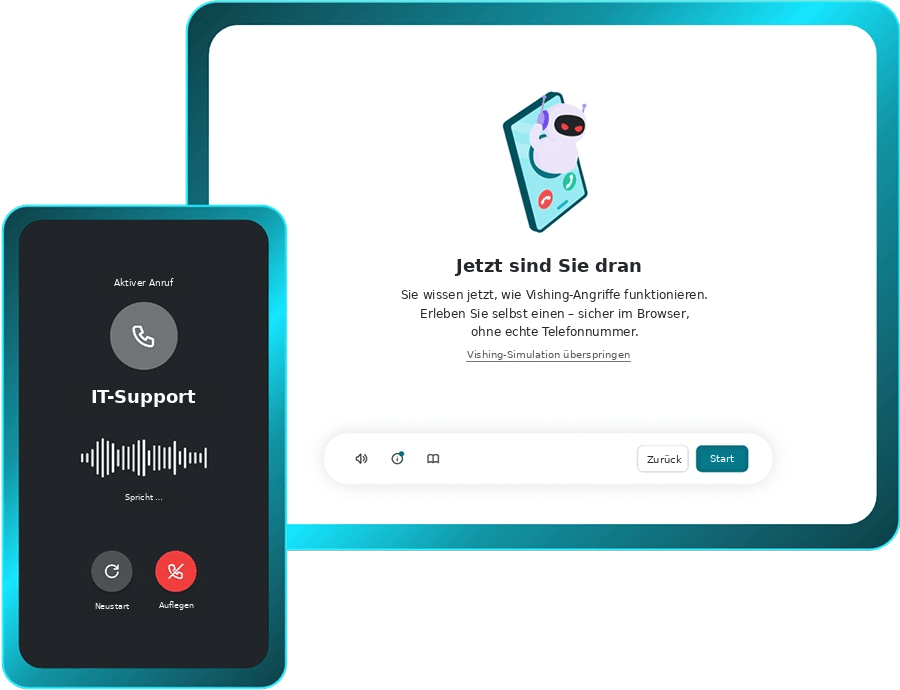
Die interaktive Vishing-Lektion enthält einen realistischen Anruf im Browser, Telefonnummern müssen Sie dafür nicht verwalten. Beschäftigte üben, einen Anrufer zu überprüfen. Anders als die Simulationen erfasst die Lektion keine Fehlerquote.
Melden mit einem Klick
Ein Klick auf den Meldebutton schickt eine verdächtige E-Mail in die Triage-Queue. Das Sicherheitsteam sieht alle Meldungen an einem Ort und entscheidet, welche ein Eingreifen erfordern.
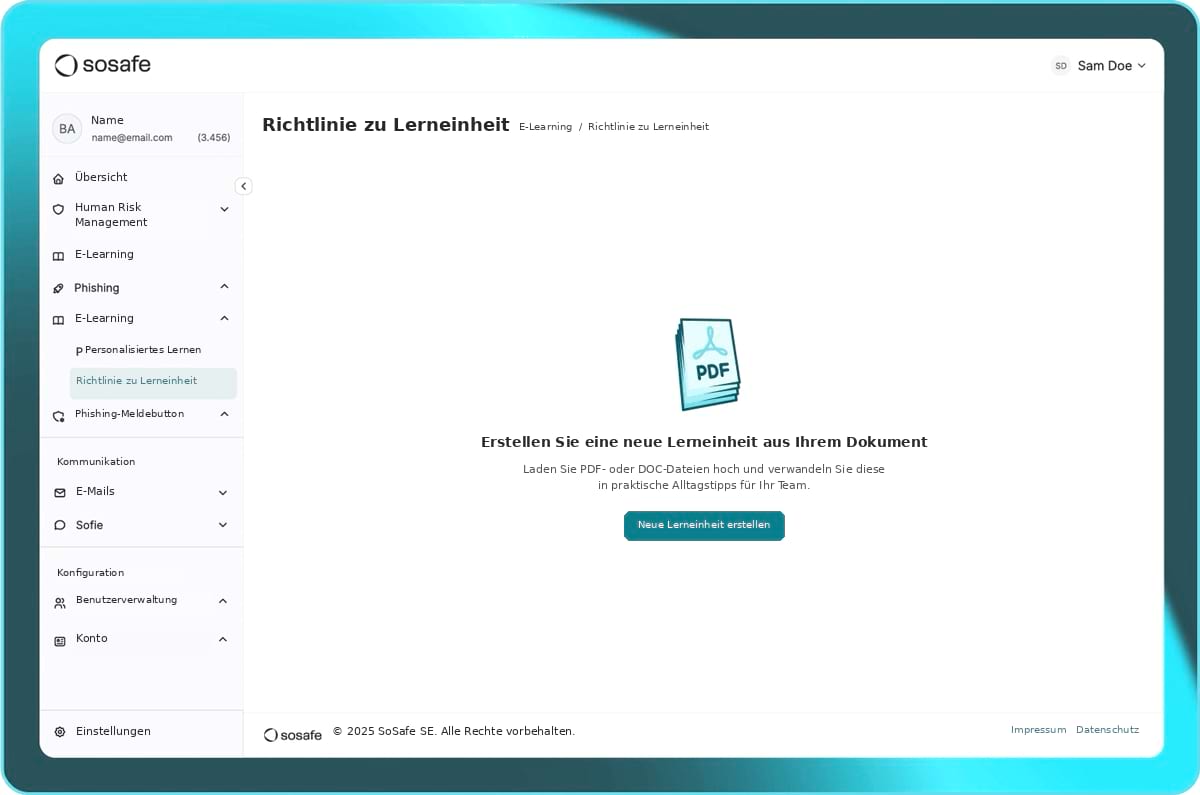
Lerneinheiten aus Ihren eigenen Regeln
Laden Sie eine Richtlinie als PDF hoch, etwa die Regel zur Prüfung neuer Subunternehmer oder zu USB-Sticks an Bord. SoSafe macht daraus den bearbeitbaren Entwurf einer Lerneinheit, den Sie vor der Veröffentlichung prüfen und anpassen.
Belege für Audits und Geschäftsleitung
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation, aus der Sie Ihre Nachweise für Audits nach NIS2 oder ISO/IEC 27001 zusammenstellen. Der Human Security Index zeigt, wie sich das Verhalten über die Zeit entwickelt.

„Als Logistikunternehmen ist das Thema Cybersicherheit und insbesondere das Thema Lieferkettenangriffe brandaktuell, die Methoden entwickeln sich immer weiter. Früher haben wir unsere Mitarbeitenden sehr punktuell geschult, doch das hat nicht die gewünschten Ergebnisse geliefert. Dank des tollen Trainings und vor allem dank der extrem guten und für uns maßgeschneiderten Phishing-Simulationen von SoSafe sind unsere Mitarbeitenden nun dauerhaft auf dem neuesten Stand.“
Denis Karbstein
IT-Projektmanager bei der LGI Logistics Group, Anbieter von Kontraktlogistik und Supply-Chain-Lösungen mit mehr als 45 internationalen Standorten
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Sichere Gewohnheiten in Zahlen
Mehr als 6.000 Organisationen weltweit vertrauen SoSafe, darunter auch Unternehmen aus Transport und Logistik. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Verbunden mit Ihren Systemen für Identitäten, Tickets und Lernen
IT-Sicherheit in der Logistik muss mit den Systemen arbeiten, die an Ihren Standorten bereits laufen. Sie übernehmen Beschäftigte aus Microsoft Entra ID oder aus HR-Systemen wie Personio, gemeldete E-Mails gehen an ServiceNow oder Jira. Wer mit einem eigenen LMS arbeitet, stellt die Inhalte als SCORM-Paket bereit, zum Beispiel in SAP SuccessFactors.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur IT-Sicherheit in der Logistik
Erleben Sie SoSafe in Transport und Logistik





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
