Produkt
Bedrohungsmeldungen in Echtzeitschutz für die Belegschaft verwandeln
Wenn ein Teammitglied eine Phishing-Mail meldet, untersucht das SOC sie, blockiert die schädlichen Elemente und schließt den Vorfall ab. Damit ist die unmittelbare Bedrohung abgewendet.
Aber was passiert, wenn der Angreifer ein paar Details ändert und dieselbe Taktik bei 50 weiteren Mitarbeitenden anwendet? Werden sie es bemerken?
Nicht unbedingt. Das Sicherheitsteam hat gesehen, wie der Angriff funktioniert, der Rest der Belegschaft jedoch nicht. Genau hier muss sich der Workflow ändern. Die Erkenntnisse aus einem realen Angriff sollten nicht mit dem Vorfall enden, sondern dabei helfen, auch alle anderen Personen im Unternehmen auf künftige Angriffe vorzubereiten.
Wertvolle Bedrohungsdaten bleiben in der Triage stecken
Es ist zwar wichtig, Mitarbeitende dazu zu bringen, jede verdächtige E-Mail konsequent zu melden, doch es schafft ein eigenes Problem: Die Mitarbeitenden melden eine große Zahl an Mails, von denen die meisten sich als harmlos erweisen. Kleine Teams müssen sich dennoch durch all die gemeldeten Newsletter, internen Mitteilungen, Spammails und legitimen Lieferantenmails arbeiten, bevor sie die wenigen tatsächlichen Bedrohungen finden.
Drei Zahlen zeigen, wo der Prozess ins Stocken gerät:
- 3 von 100 Meldungen durch Nutzende betreffen tatsächliche Bedrohungen. Die restlichen 97 % betreffen legitime Nachrichten oder alltägliche unwichtige Mails im E-Mail-Postfach, das die Analysten dennoch überprüfen müssen.
- Die mittlere Reaktionszeit beträgt 13 Tage. Eine eingegangene Meldung kann fast 2 Wochen in der Warteschlange liegen, bevor jemand darauf reagiert.
- Bis die Abwehrmaßnahmen für die Belegschaft aktualisiert werden, vergehen 19 Tage. Bis dahin hatte die Taktik möglicherweise fast 3 Wochen Zeit, sich zu verbreiten.
Angreifende haben natürlich keinen Grund zu warten. Wenn eine Imitation, eine Anfrage oder eine Formulierung funktioniert, können sie diese mit einer anderen Domain, bei einer anderen Abteilung oder mit einer leicht verbesserten Geschichte wiederverwenden.
Awareness-Programme reagieren langsamer. Geplante Simulationen und Vorlagenbibliotheken sind nützlich für eine breite Abdeckung und den Aufbau grundlegender Gewohnheiten, aber sie können nicht jede Taktik abdecken, die Angreifer gegen die Mitarbeitenden einsetzen.
Gemeldete tatsächliche Angriffe hingegen bieten Ihnen etwas Konkretes, mit dem Sie arbeiten können. Sie zeigen, welche Marken imitiert werden, welche Autoritäten vorgeschoben werden und welchen Details die Mitarbeitenden nach Einschätzung der Angreifer vertrauen werden.
Die Schwierigkeit besteht darin, dieses Material aus dem SOC in das Training zu überführen, ohne einen weiteren manuellen Arbeitsschritt zu schaffen. Links müssen neutralisiert, personenbezogene Daten entfernt und E-Mails als sichere Version neu erstellt werden. Wenn die Triage ohnehin schon viel Zeit des Teams beansprucht, wird diese Arbeit oft aufgeschoben.
Verwandeln Sie eine bestätigte Bedrohung in einem einzigen Workflow in ein Training
Wenn Ihr aktuelles Triage-Set-up bereits funktioniert, lässt sich SoSafe nahtlos darin integrieren. Der Workflow unterstützt 3 Schritte:
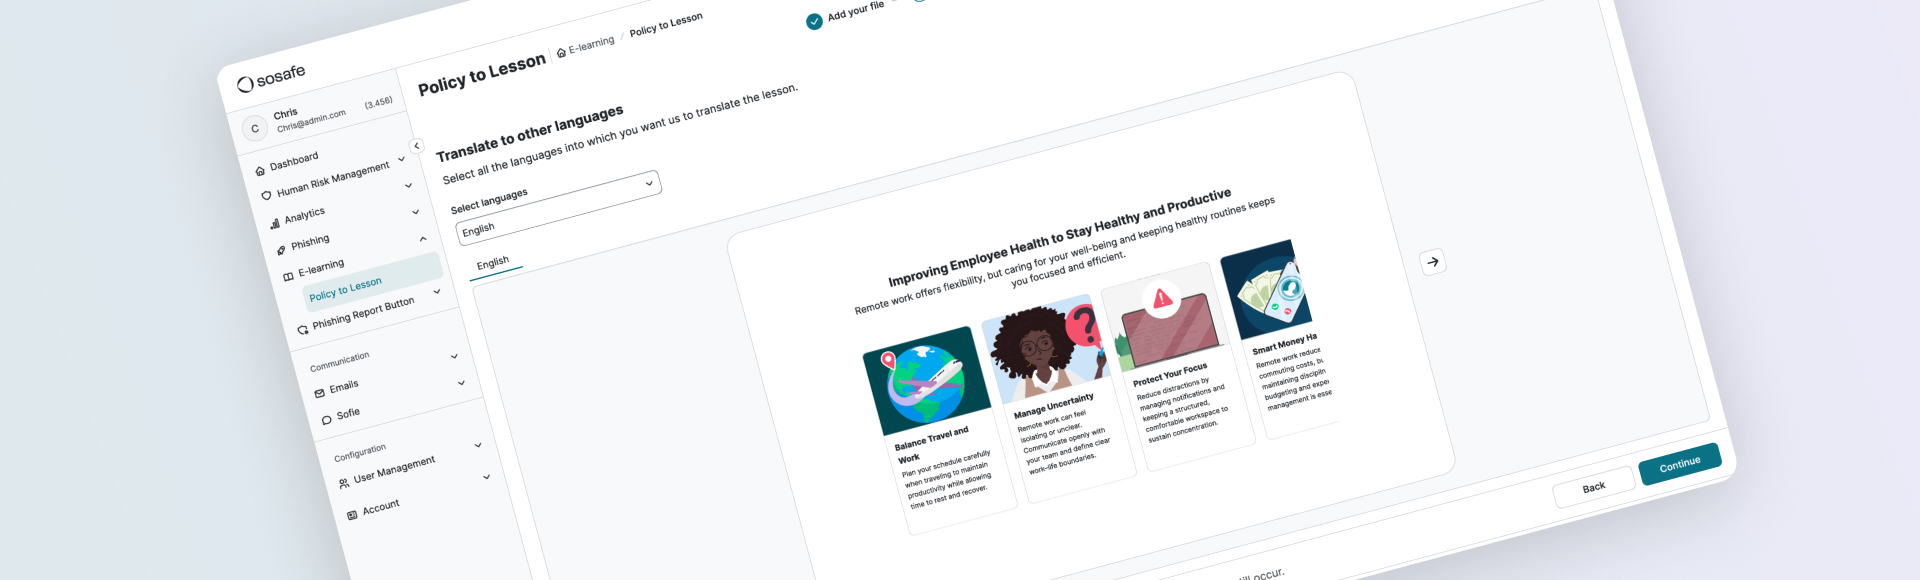
- Finden Sie die Meldungen, bei denen Handlungsbedarf besteht. SoSafe Threat Inbox nutzt KI, um falsch positive Meldungen herauszufiltern und Meldungen mit höherer Priorität hervorzuheben. So können sich Administratoren auf echte Risiken konzentrieren.
- Nutzen Sie Angriffe risikofrei zu Trainingszwecken. SoSafe Recreate Attack verwandelt die untersuchte E-Mail in einen sicheren Ausgangspunkt für eine Simulation und behält dabei den Kontext bei, der das Original so überzeugend gemacht hat.
- Behalten Sie die Kontrolle über die finale Version. In SoSafe Template Studio können Administratoren die Inhalte prüfen, überarbeiten und lokalisieren, bevor sie die Mitarbeitenden erreichen.
Für im Voraus geplante Maßnahmen können Sie weiterhin Vorlagenbibliotheken nutzen. So erhalten Sie eine schnellere, zusätzliche Ebene für Angriffe, die niemand im Voraus planen konnte.
Anstatt eine Nachricht in mehreren separaten Schritten zu kopieren, zu bereinigen und neu zu erstellen, gelangen Teams in etwa einer Stunde von einer bestätigten Bedrohung zu einer einsatzbereiten Simulation.
Genau für den Angriff trainieren, der gerade passiert ist
Das Ziel ist nicht ein umfangreicheres Training, sondern relevanteres Training. Wenn Simulationen die Bedrohungen widerspiegeln, die aktuell in einem Unternehmen auftreten, bleibt die Awareness näher am operativen Risiko. Zudem trainieren die Mitarbeitenden genau das, womit sie in der Realität wahrscheinlich tatsächlich konfrontiert werden.
Wenn Sie sehen möchten, wie SoSafe aktuelle Erkenntnisse aus Vorfällen in ein zeitnahes Training für Mitarbeitende verwandeln kann, buchen Sie eine Demo von SoSafe.
Das könnte Sie auch interessieren:
 7 Min
Bleiben Sie Cyberkriminellen immer einen Schritt voraus
Melden Sie sich für unseren Newsletter an, um die neuesten Beiträge zum Thema Informationssicherheit sowie News zu Events und Security-Ressourcen zu erhalten.
Immer up-to-date – immer sicher!





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
