FÜR BUND, LÄNDER UND KOMMUNEN
IT-Sicherheit in der Verwaltung, die alle Beschäftigten einbezieht
- Security Awareness Training und Phishing-Simulationen für Behörden in Bund, Ländern und Kommunen
- Kurze Lerneinheiten für Büro, Bauhof und Außendienst, auch ohne dienstliche E-Mail-Adresse
- Ein Programm, ausgerichtet auf NIS2 und ISO/IEC 27001, mit Trainingsdaten, die in der EU gehostet werden
SO HILFT SOSAFE
Lösungen für die IT-Sicherheit Ihrer Verwaltung
Vom Bürgerbüro bis zum Bauhof
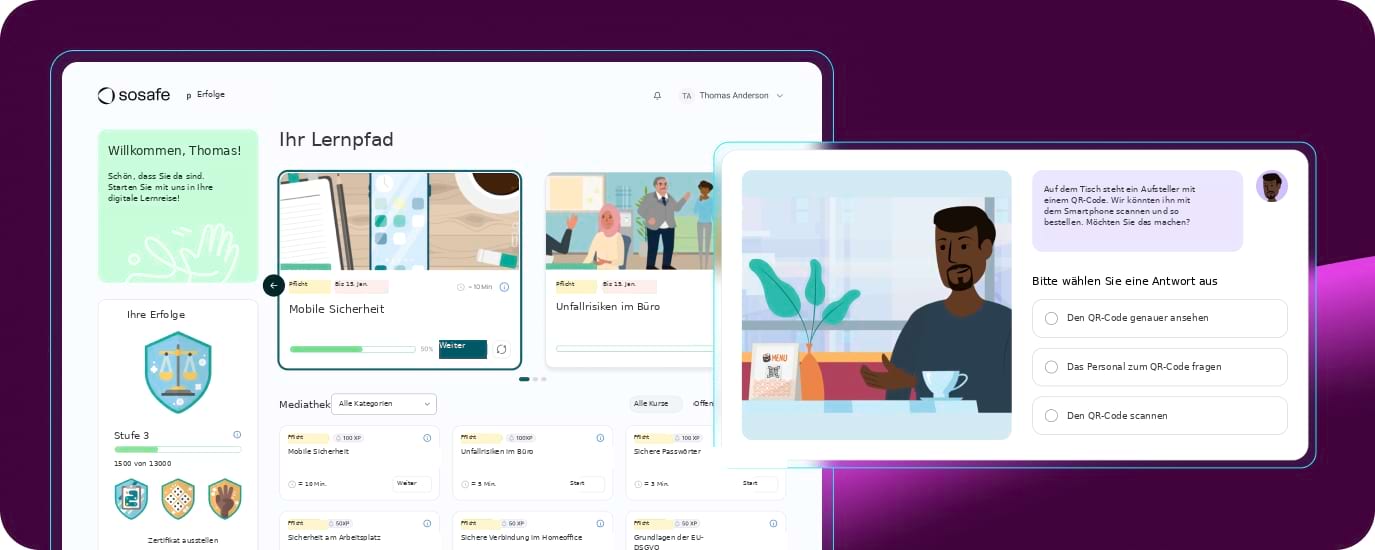
Eine Sachbearbeiterin im Bürgerbüro, ein Mitarbeiter im Bauhof und eine Erzieherin in der städtischen Kita arbeiten für dieselbe Kommune, doch nur eine von ihnen sitzt den ganzen Tag am Schreibtisch. IT-Sicherheit in der Verwaltung muss alle drei erreichen. Sie melden sich ohne dienstliche E-Mail-Adresse an, lernen in ein bis acht Minuten und nutzen eine Plattform, deren Barrierefreiheit unabhängig geprüft und dokumentiert ist.
Simulationen, die wie Behördenpost aussehen
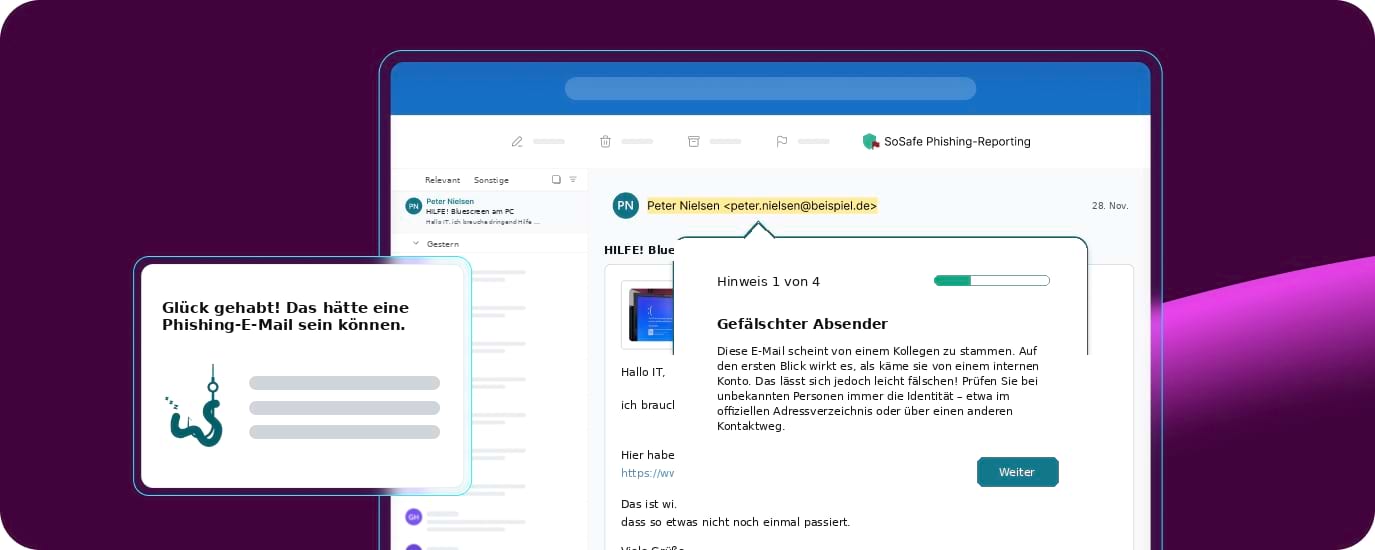
Im Bürgerbüro bleibt kein Antrag liegen und genau darauf setzen Angreifer. Die Phishing-Simulationen von SoSafe ahmen solche Nachrichten nach, etwa einen Antrag mit Anhang. Bei E-Mail-Simulationen richten sich Schwierigkeit und Takt danach, wie jede Person bisher reagiert hat. Wer klickt, sieht eine Lernseite mit den Merkmalen, an denen die Nachricht zu erkennen war.
Belege, dass sich Verhalten ändert
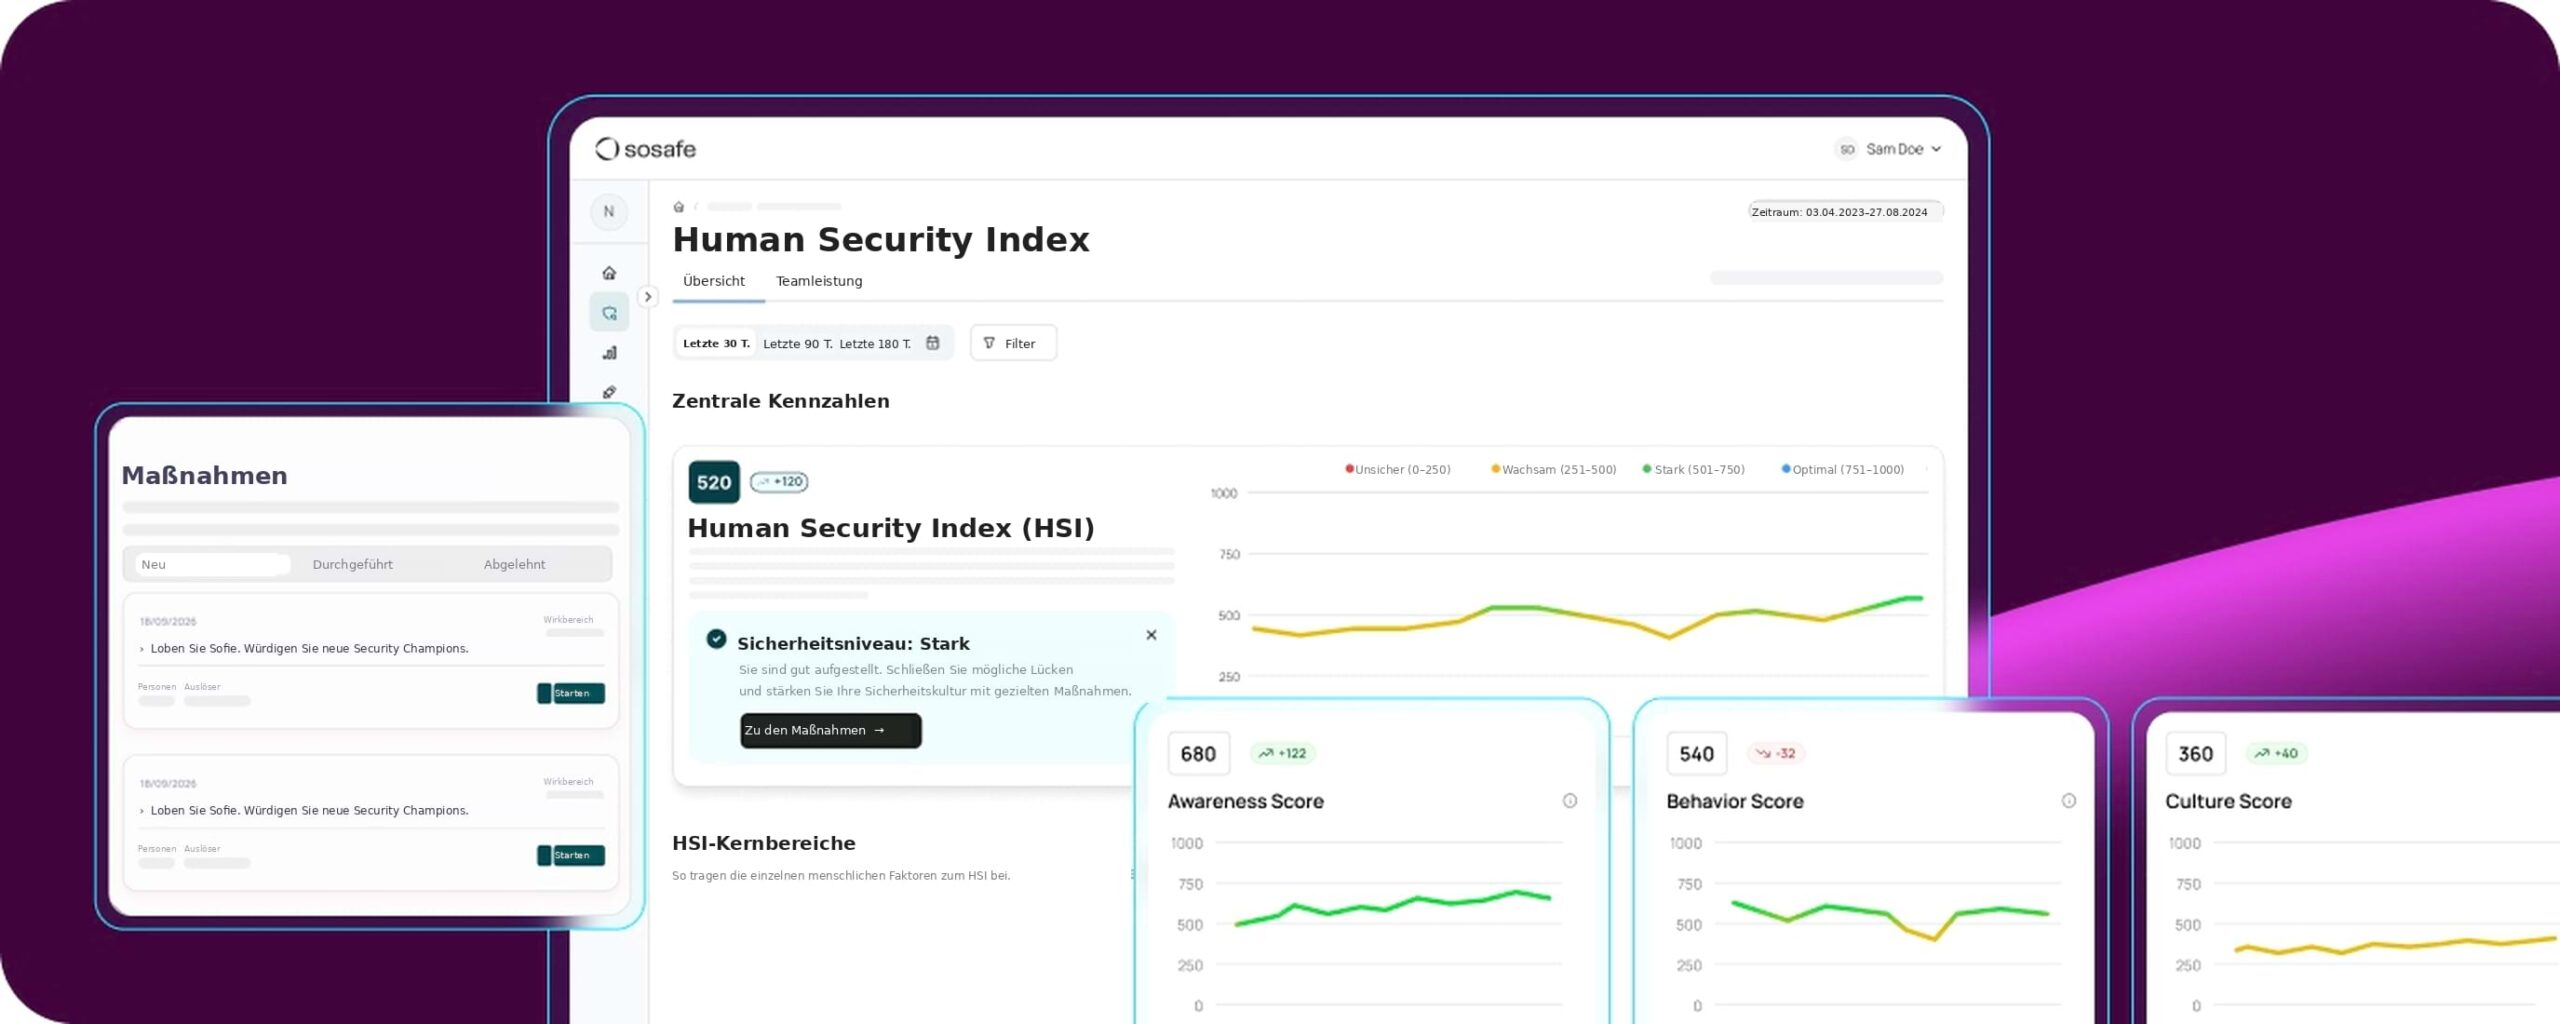
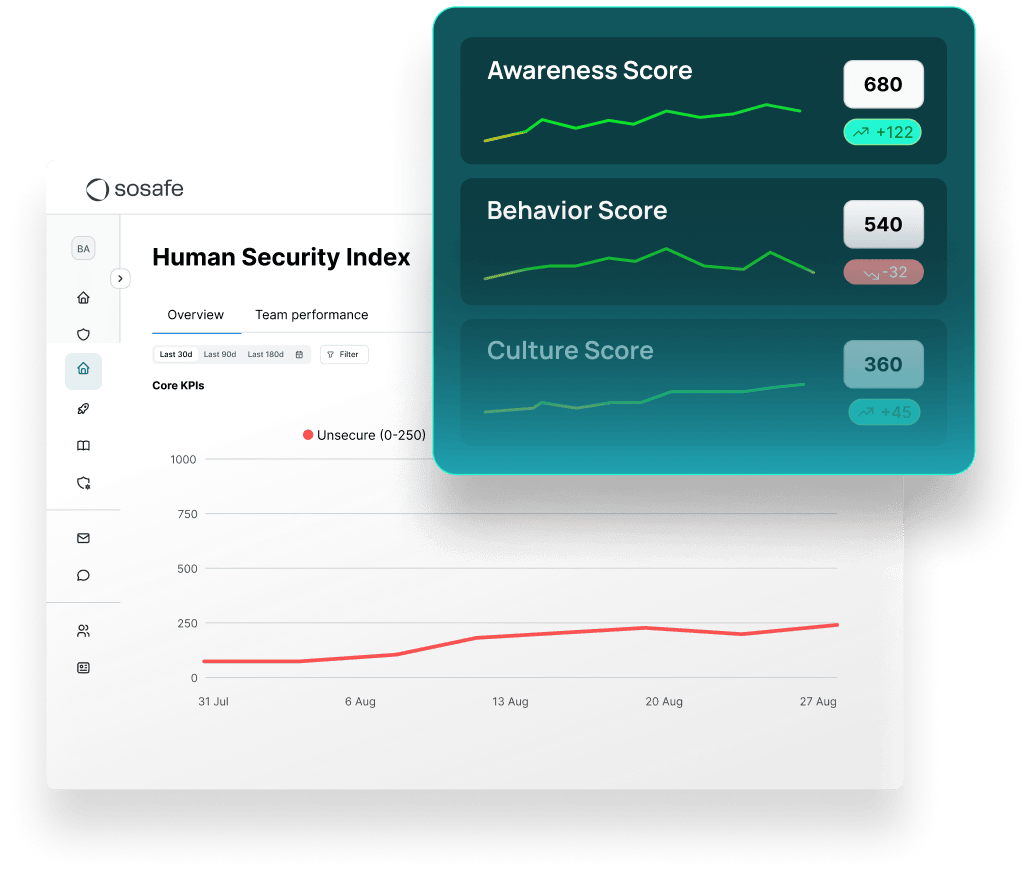
Eine Teilnehmerliste zeigt, wer einen Kurs abgeschlossen hat, aber nicht, wer morgen eine verdächtige E-Mail meldet. Für die IT-Sicherheit in Behörden fasst der Human Security Index Reaktionen auf Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf die Verwaltungsleitung über das Jahr verfolgen kann.
Vom Bürgerbüro bis zum Bauhof
Eine Sachbearbeiterin im Bürgerbüro, ein Mitarbeiter im Bauhof und eine Erzieherin in der städtischen Kita arbeiten für dieselbe Kommune, doch nur eine von ihnen sitzt den ganzen Tag am Schreibtisch. IT-Sicherheit in der Verwaltung muss alle drei erreichen. Sie melden sich ohne dienstliche E-Mail-Adresse an, lernen in ein bis acht Minuten und nutzen eine Plattform, deren Barrierefreiheit unabhängig geprüft und dokumentiert ist.
Simulationen, die wie Behördenpost aussehen
Im Bürgerbüro bleibt kein Antrag liegen und genau darauf setzen Angreifer. Die Phishing-Simulationen von SoSafe ahmen solche Nachrichten nach, etwa einen Antrag mit Anhang. Bei E-Mail-Simulationen richten sich Schwierigkeit und Takt danach, wie jede Person bisher reagiert hat. Wer klickt, sieht eine Lernseite mit den Merkmalen, an denen die Nachricht zu erkennen war.
Belege, dass sich Verhalten ändert
Eine Teilnehmerliste zeigt, wer einen Kurs abgeschlossen hat, aber nicht, wer morgen eine verdächtige E-Mail meldet. Für die IT-Sicherheit in Behörden fasst der Human Security Index Reaktionen auf Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf die Verwaltungsleitung über das Jahr verfolgen kann.
TYPISCHE ANGRIFFSWEGE
Wo Angriffe auf Verwaltungen meist beginnen
Bürgerdienste, die von der IT abhängen
Auf keinen Sektor in der EU zielten 2025 so viele der von der ENISA erfassten Angriffe wie auf die öffentliche Verwaltung: Sie kam auf 31,8 % aller Ereignisse. Die meisten davon waren ideologisch motivierte DDoS-Angriffe auf Websites und Portale. Nur ein kleiner Teil der Vorfälle war finanziell motiviert. Darunter entfielen 36 % auf Angriffe mit Ransomware, zu denen sich die Täter bekannten und betroffen waren vor allem Kommunen (Quelle: ENISA Threat Landscape 2026, September 2026). Sind die Systeme verschlüsselt, stehen Leistungen wie Ummeldungen oder Auszahlungen still, bis die Wiederherstellung abgeschlossen ist.
Post, die nicht warten kann
In der Verwaltung gehört es zum Arbeitsalltag, Nachrichten von Unbekannten zu öffnen. Bürgerinnen und Bürger schicken Anträge und Widersprüche mit Anhang, andere Behörden senden Bescheide mit Fristen. Unter den Social-Engineering-Techniken, die die ENISA 2025 erfasst hat, entfielen 77,8 % auf Phishing. Nachrichten, die mit KI-Werkzeugen geschrieben sind, treffen den Ton amtlicher Schreiben inzwischen fast fehlerfrei.
Zahlungen, Vergaben und eine neue Bankverbindung
Kämmerei und Vergabestelle bearbeiten Rechnungen, Vergabeunterlagen und geänderte Lieferantendaten. Als Köder taugt ein Schreiben, das die neue Bankverbindung eines Lieferanten ankündigt, ebenso eine eilige Zahlungsanweisung im Namen einer Amtsleitung. Das ist ein typisches Muster von CEO-Fraud, und meist ist das Geld weg, bevor jemand zur Kontrolle zurückruft.
Ein Dienstleister, viele Kommunen
Viele Verwaltungen teilen sich einen IT-Dienstleister. Als Ende Oktober 2023 Ransomware die Systeme der Südwestfalen-IT verschlüsselte, traf das die 72 Mitgliedskommunen des Zweckverbands: Rund 160 Fachverfahren fielen aus, und erst nach elf Monaten lief der Betrieb wieder normal (Quelle: Südwestfalen-IT, Oktober 2024). Angreifer rufen Beschäftigte außerdem als angeblicher Servicedesk eines solchen Dienstleisters an und fragen nach Anmeldecodes. Mit Voice Cloning wird Vishing dieser Art noch überzeugender.
COMPLIANCE UND AUDITVORBEREITUNG
Was BSI-Gesetz, Landesrecht und IT-Grundschutz für die IT-Sicherheit in der Verwaltung bedeuten
Bundesbehörden fallen unter das BSI-Gesetz nach NIS2, ihre Leitung muss regelmäßig geschult werden. Länder und Kommunen folgen Landesrecht, der IT-Grundschutz enthält einen Baustein zur Schulung. SoSafe ist auf NIS2 und ISO/IEC 27001 ausgerichtet und unterstützt Sie, Verhaltensänderung zu belegen.


SCHULUNG NACH ROLLE
Schulung zur IT-Sicherheit in der öffentlichen Verwaltung für jeden Fachbereich
Am Schalter und in der Sachbearbeitung
Beschäftigte in Bürgerbüro, Meldewesen, Bauaufsicht und Sozialamt arbeiten täglich mit personenbezogenen Daten und öffnen Anhänge von Bürgerinnen und Bürgern. Die Simulationen greifen solche Situationen auf. In den Lerneinheiten üben sie, kurz zu prüfen, bevor sie eine Datei öffnen oder Daten weitergeben, auch wenn am Schalter schon jemand wartet.
Kämmerei, Vergabe und Personal
Eine E-Mail bittet das Personalamt, das Gehalt dieses Monats auf ein neues Konto zu überweisen, und scheint von einer Kollegin zu kommen. Kämmerei und Vergabestelle erhalten ähnliche Anfragen im Namen eines Lieferanten. Bevor etwas bezahlt oder geändert wird, lernen diese Teams, über eine Nummer oder einen Kontakt nachzufragen, den sie bereits kennen.
Fern vom Schreibtisch
Viele Beschäftigte in Bauhof, Kita, Grünflächenpflege und kommunalem Ordnungsdienst hatten nie eine dienstliche E-Mail-Adresse und können trotzdem teilnehmen. Eine Lerneinheit läuft auf dem Smartphone oder auf einem gemeinsam genutzten Tablet im Pausenraum. Simulationen per SMS bereiten sie auf Smishing vor, also auf Betrug über den Kanal, den sie im Arbeitsalltag tatsächlich nutzen. Für Teams, die bei der Arbeit selten vor einem Bildschirm sitzen, gibt es Material zum Ausdrucken.
Verwaltungsspitze, Rat und IT
In Bundesbehörden verpflichtet das BSI-Gesetz die Leitung zu regelmäßigen Schulungen. Auch wo kein Gesetz das vorschreibt, entscheidet die Verwaltungsspitze über Budget und Prioritäten für die IT-Sicherheit der Verwaltung. Für Bürgermeisterinnen und Bürgermeister, Landrätinnen und Landräte oder Amtsleitungen legen Sie eigene Lerneinheiten an, und Mitglieder von Rat oder Kreistag, die die Systeme der Verwaltung nutzen, können ebenfalls teilnehmen. IT-Teams mit privilegierten Zugängen erhalten Inhalte zum Schutz privilegierter Konten, zur Zugriffsverwaltung und zum Melden von Vorfällen.
Lerneinheiten zwischen zwei Terminen
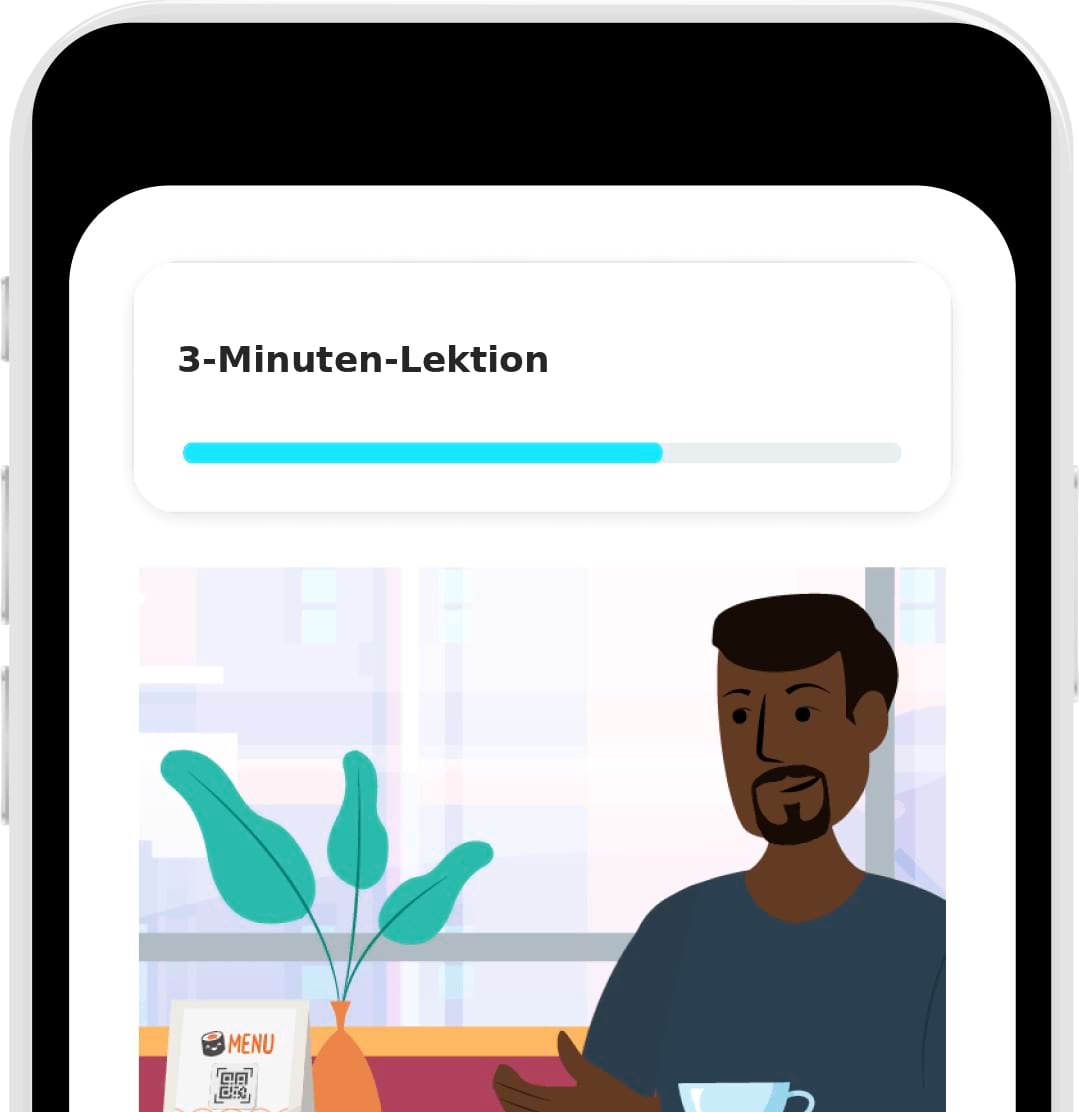
Die Inhalte passen sich an Vorwissen und Risikoprofil an, und Sie weisen sie nach Rolle oder Gruppe zu. So bekommen eine Sachbearbeiterin und ein Mitarbeiter im Bauhof unterschiedliche Lerneinheiten, jeweils ein bis acht Minuten lang und in über 34 Sprachen.
Ein echter Angriff als Übung
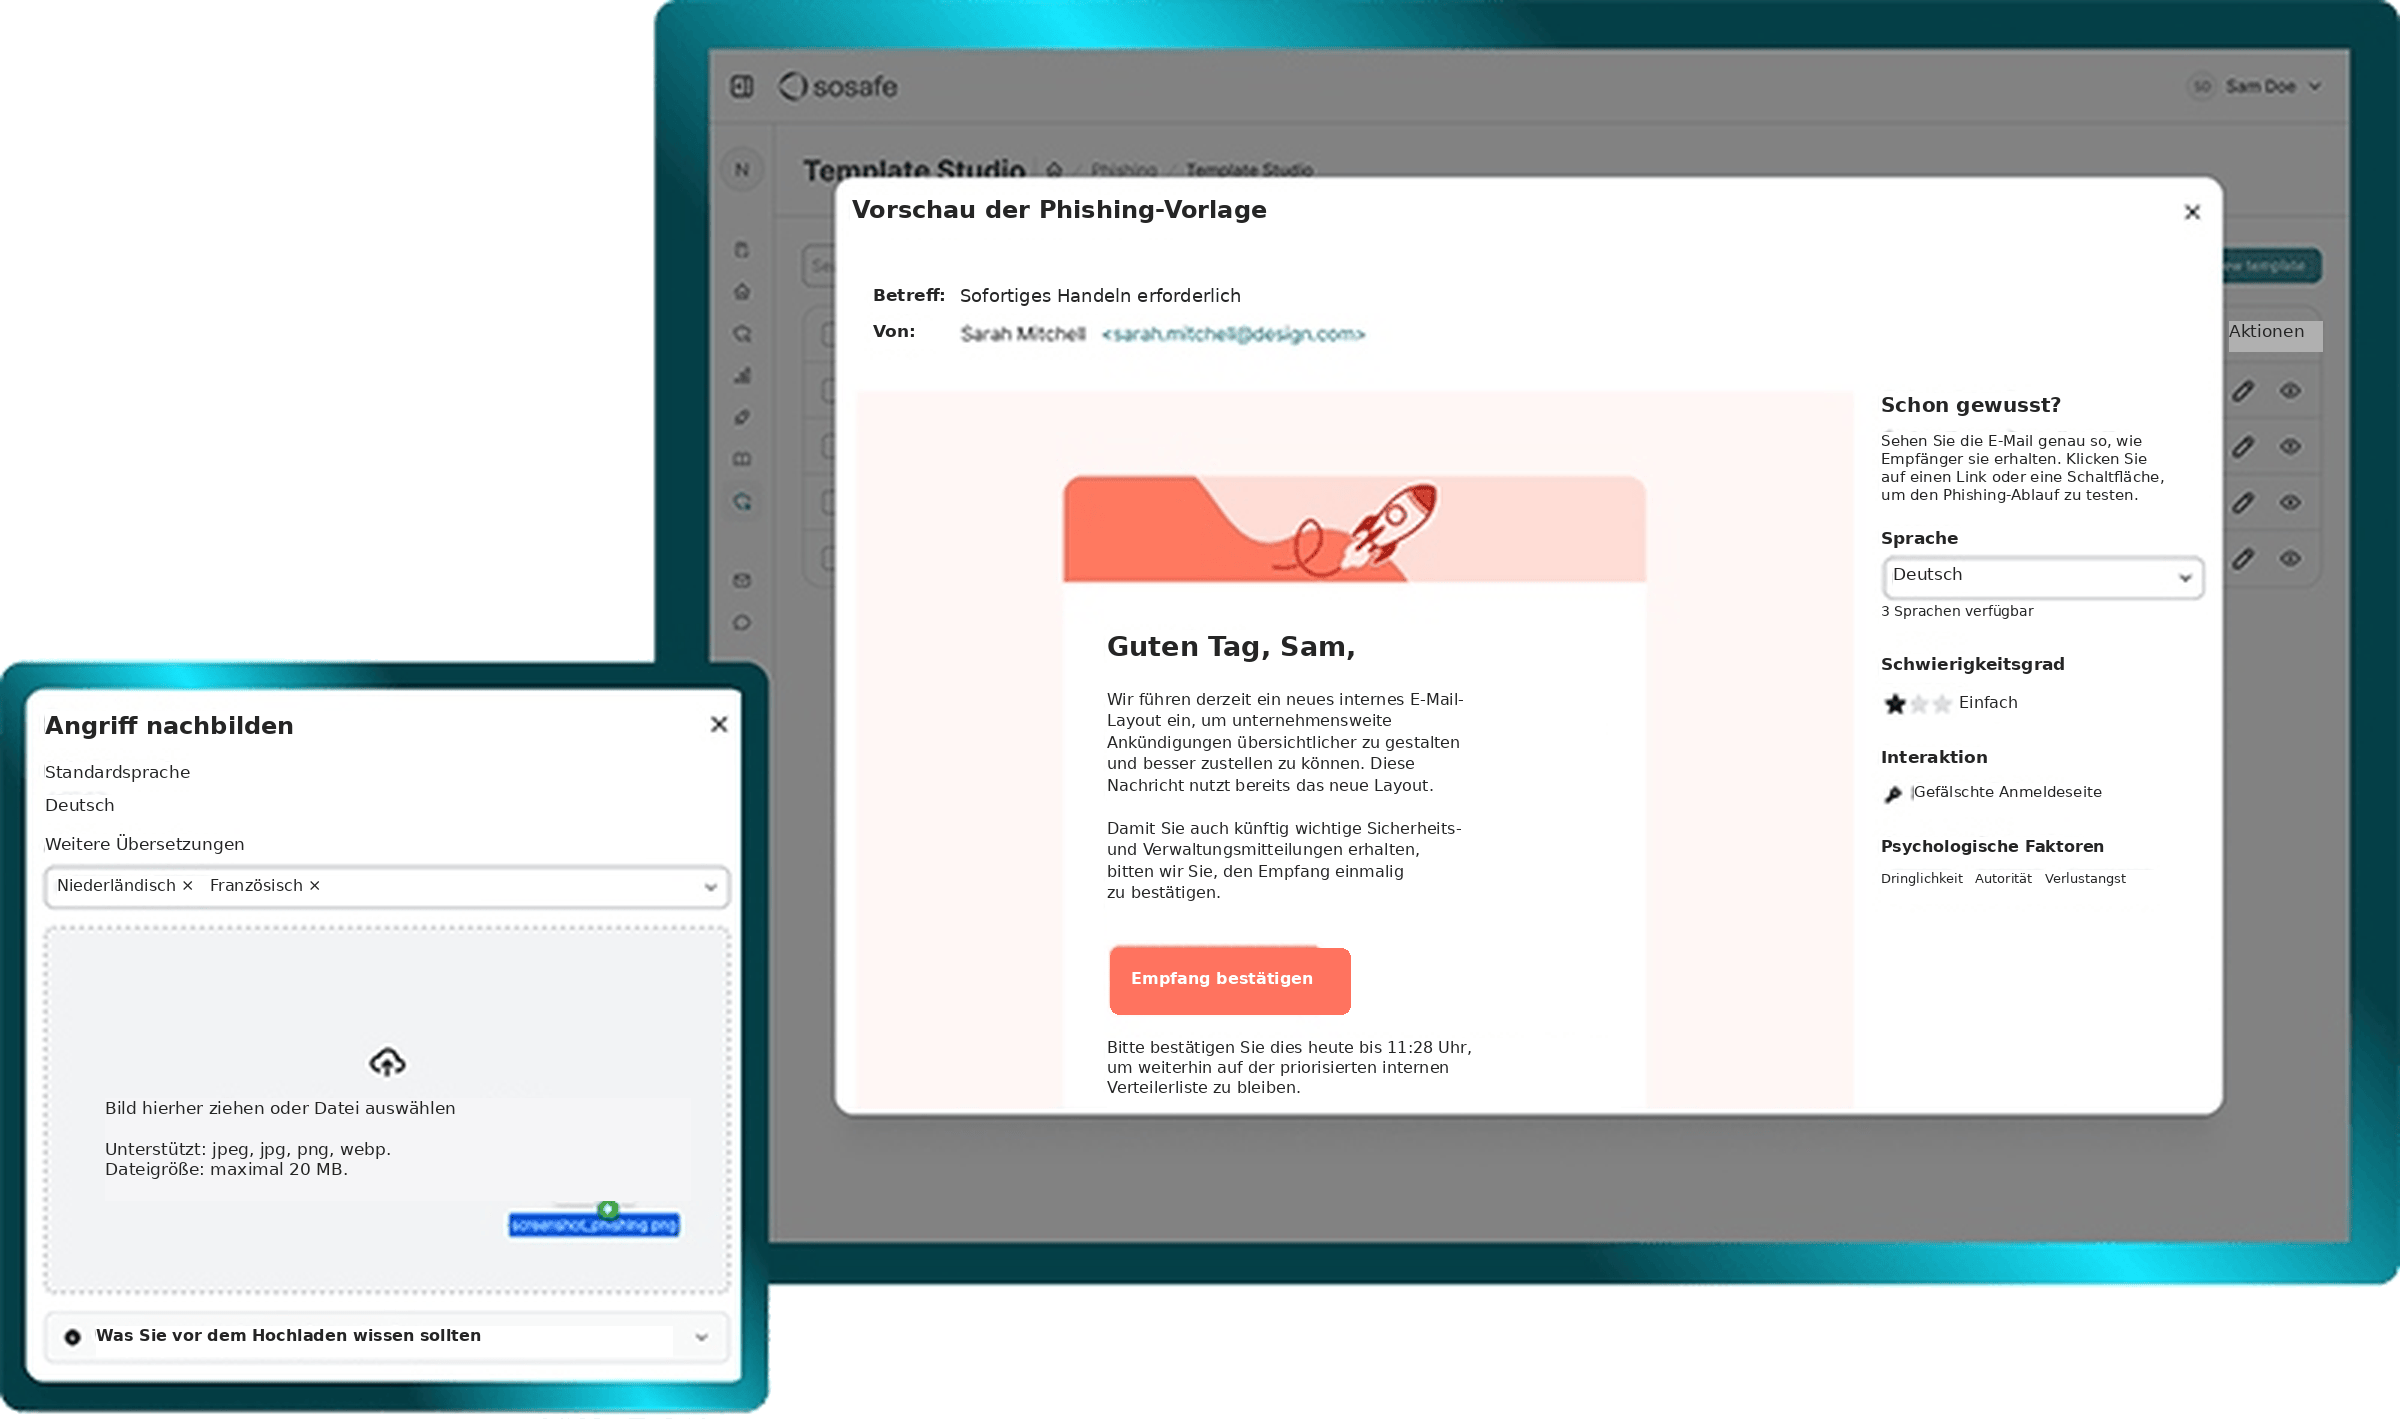
Erreicht eine Phishing-Mail Ihre Verwaltung, etwa ein gefälschter Bescheid einer anderen Behörde, baut das Sicherheitsteam sie in wenigen Minuten als Simulation nach und schickt sie an die Personen, auf die sie zielte.
Ein Übungsanruf ohne Telefonnummern
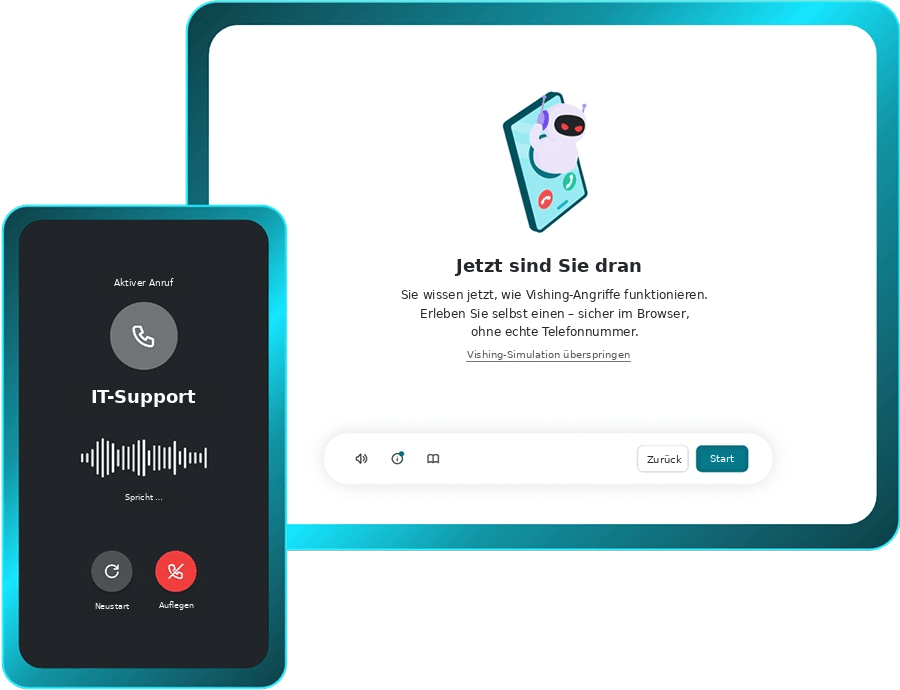
Für Angriffe am Telefon gibt es eine interaktive Lektion. Sie endet mit einem realistischen Anruf im Browser, etwa vom angeblichen Servicedesk Ihres IT-Dienstleisters, der nach einem Anmeldecode fragt. Telefonnummern müssen Sie dafür weder anlegen noch verwalten. Die Lektion trainiert die Gewohnheit, Anrufe zu überprüfen, erfasst aber anders als Simulationen per E-Mail keine Fehlerquote.
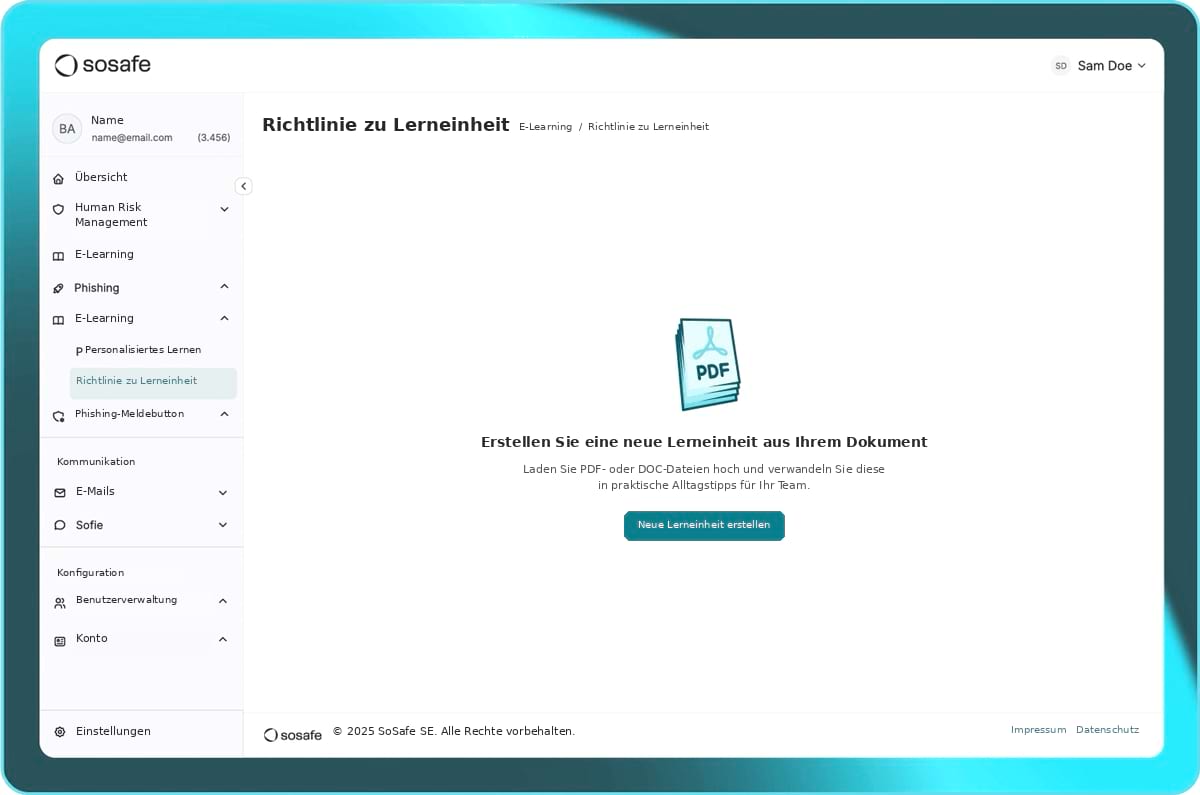
Dienstanweisungen als Lerneinheiten
Laden Sie eine Regelung als PDF hoch, zum Beispiel Ihre Dienstanweisung zu KI-Werkzeugen und Bürgerdaten. Policy-to-Lesson erstellt daraus den bearbeitbaren Entwurf einer Lerneinheit, den Sie vor der Veröffentlichung prüfen und in Ihre freigeschalteten Sprachen übersetzen lassen.
Ein Klick für verdächtige E-Mails
Der Meldebutton sitzt im E-Mail-Programm. Mit einem Klick geht eine verdächtige Nachricht an eine zentrale Stelle, an der auch ein kleines Sicherheitsteam alle Meldungen gemeinsam sichtet und entscheidet, was zu tun ist.
Belege für Prüfungen und Verwaltungsleitung
Trainings- und Simulationsergebnisse exportieren Sie, um Ihr Programm für Prüfungen, etwa nach ISO/IEC 27001, und für die Verwaltungsleitung zu dokumentieren. Der Human Security Index zeigt, wie sich das menschliche Risiko im Zeitverlauf entwickelt.
„Die Zeit, die wir im Monat investieren, ist sehr, sehr gering. […] Wir sehen im Arbeitsalltag, dass das Thema angekommen ist und dass die Kampagnen von SoSafe uns auch wirklich im operativen Geschäft helfen können.“

Daniel Kramer
Leiter des Fachdienstes IT und Digitalisierung der Stadt Oelde in Nordrhein-Westfalen
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung für die IT-Sicherheit in der Verwaltung
Wer die IT-Sicherheit in der öffentlichen Verwaltung verantwortet, braucht Belege, dass sich Verhalten ändert, und nicht nur Teilnehmerlisten. Mehr als 6.000 Organisationen weltweit vertrauen SoSafe. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Verbunden mit den Systemen, die Verwaltungen bereits nutzen
IT-Sicherheit für Behörden muss in eine IT-Landschaft passen, die oft ein kleines Team oder ein kommunaler Dienstleister betreibt. SoSafe übernimmt die Beschäftigten aus Ihrem Verzeichnisdienst, etwa Microsoft Entra ID, und meldet sie per Single Sign-on an. Betreibt Ihre Verwaltung eine eigene Lernplattform wie ILIAS oder Moodle, stellen Sie die Lerneinheiten dort als SCORM-Pakete bereit.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur IT-Sicherheit in der Verwaltung
Erleben Sie, wie SoSafe die IT-Sicherheit Ihrer Verwaltung stärkt





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Karriere
 News & Presse
 Kontakt
