FÜR IT-DIENSTLEISTER UND BERATUNGSUNTERNEHMEN
Cybersicherheit für IT-Dienstleister, deren Teams in Kundensystemen arbeiten
- Security Awareness Training und Phishing-Simulationen für IT-Dienstleister und Systemhäuser
- Lerninhalte, die Sie nach Rolle zuweisen: Administration, Entwicklung, Servicedesk und Führung
- Ein Programm, ausgerichtet auf NIS2 und ISO/IEC 27001, mit weniger manuellen Verwaltungsschritten
SO HILFT SOSAFE
Lösungen für die typischen Risiken von IT-Dienstleistern
Kampagnen ohne Handarbeit
Phishing-Kampagnen von Hand aufzusetzen kostet Zeit, die insbesondere kleinere Sicherheitsteams selten haben. Bei den verhaltensbasierten Phishing-Simulationen per E-Mail richten sich Schwierigkeit und Takt danach, wie jede Person reagiert. Für ein eigenes Szenario entwirft Simulation Studio mit KI eine Vorlage aus einem Prompt.
Lerninhalte für jede Rolle und jedes Land
Eine Administratorin, ein Entwickler und eine Führungskraft sind unterschiedlichen Angriffen ausgesetzt. Deshalb weisen Sie Lerninhalte nach Rollen und Gruppen zu, passend zur jeweiligen Arbeit. Die Inhalte gibt es in über 34 Sprachen, auch für Teams, die über mehrere Länder verteilt sind.
Belege, die über Abschlussquoten hinausgehen
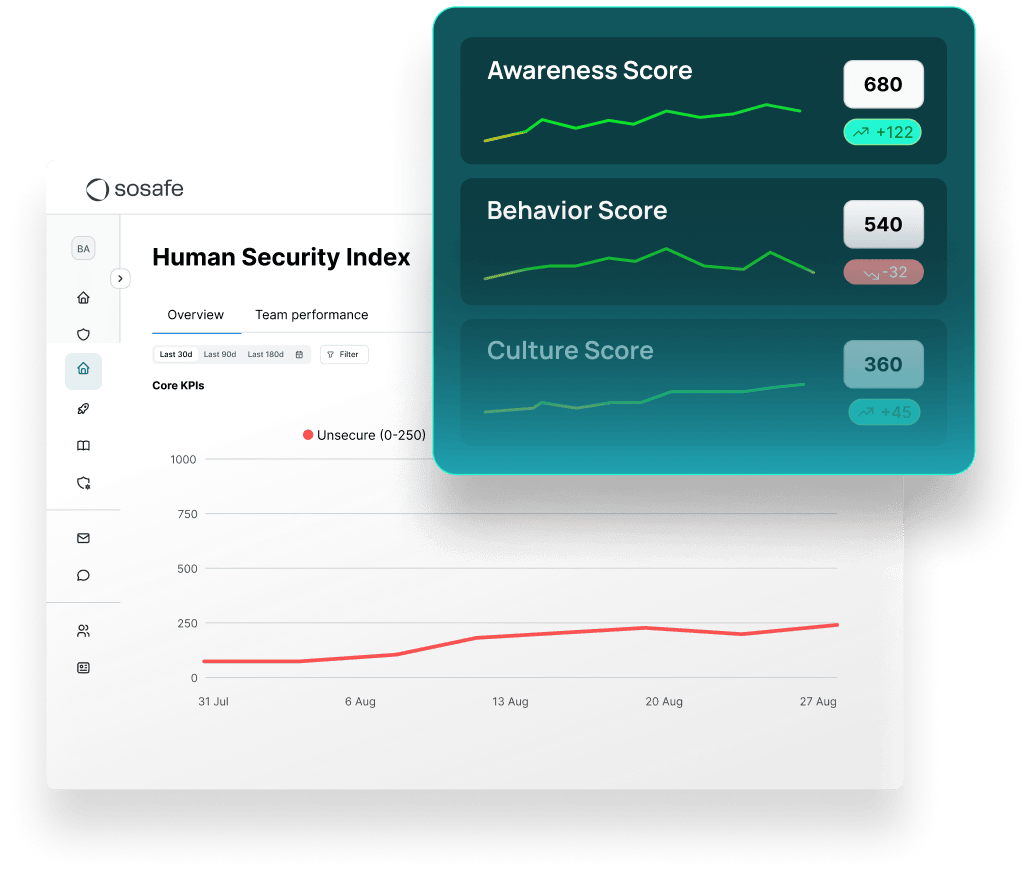
Prüfende und Kunden wollen wissen, ob sich Beschäftigte sicher verhalten, und nicht nur, ob sie einen Kurs abgeschlossen haben. Der Human Security Index fasst Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf Sie über das ganze Jahr verfolgen.
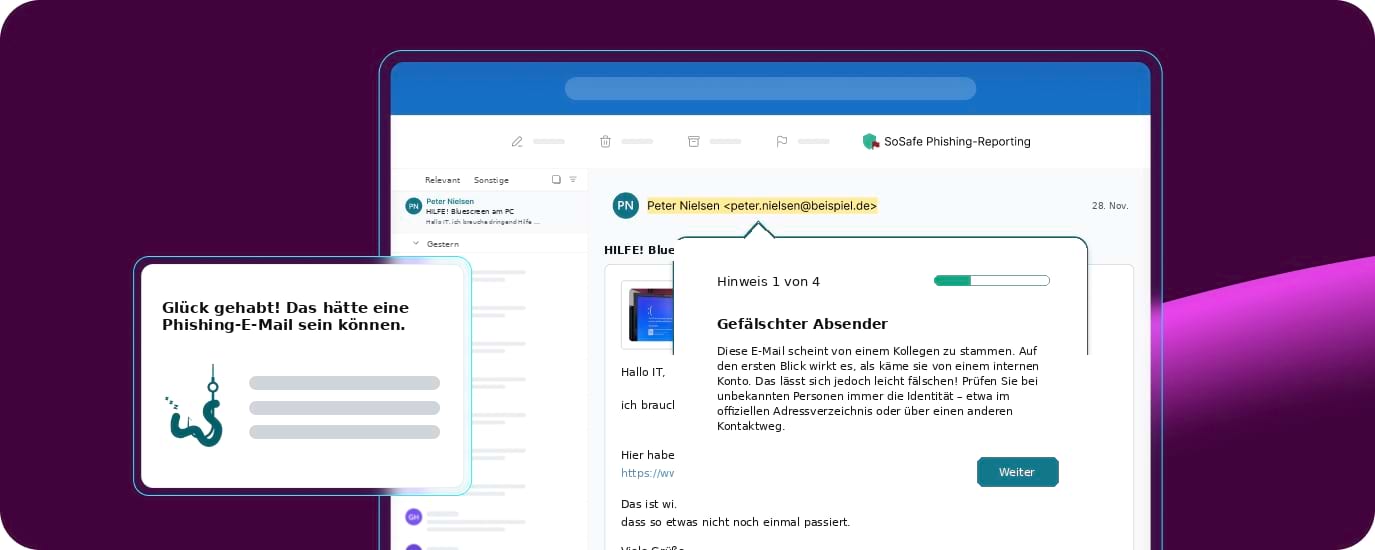
Kampagnen ohne Handarbeit
Phishing-Kampagnen von Hand aufzusetzen kostet Zeit, die insbesondere kleinere Sicherheitsteams selten haben. Bei den verhaltensbasierten Phishing-Simulationen per E-Mail richten sich Schwierigkeit und Takt danach, wie jede Person reagiert. Für ein eigenes Szenario entwirft Simulation Studio mit KI eine Vorlage aus einem Prompt.
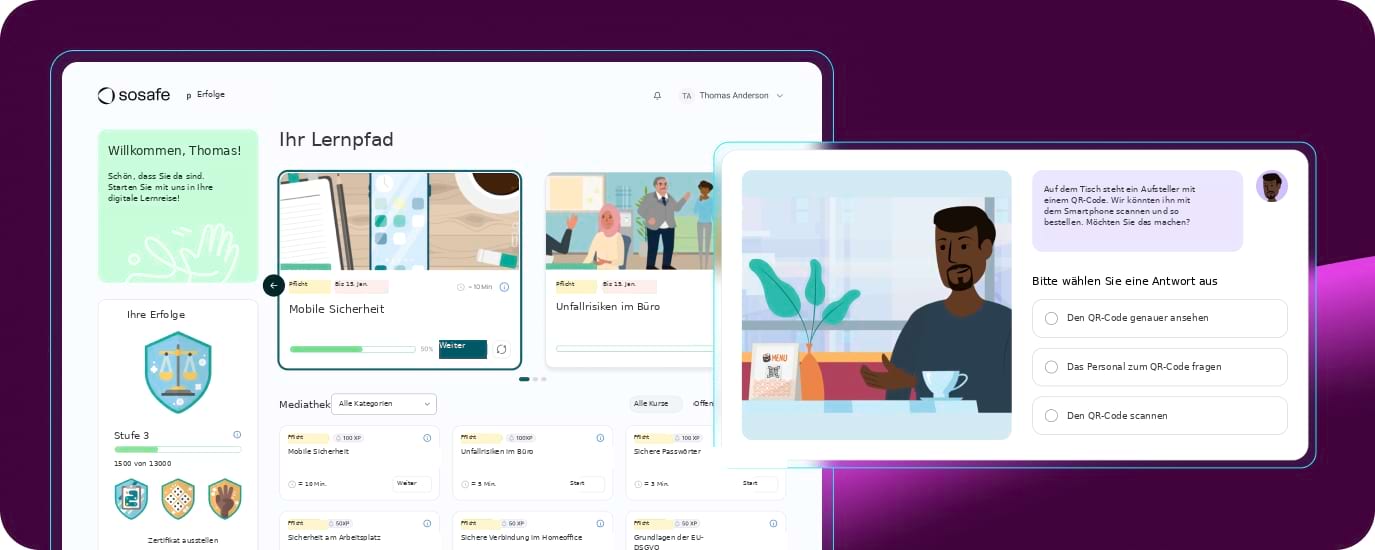
Lerninhalte für jede Rolle und jedes Land
Eine Administratorin, ein Entwickler und eine Führungskraft sind unterschiedlichen Angriffen ausgesetzt. Deshalb weisen Sie Lerninhalte nach Rollen und Gruppen zu, passend zur jeweiligen Arbeit. Die Inhalte gibt es in über 34 Sprachen, auch für Teams, die über mehrere Länder verteilt sind.
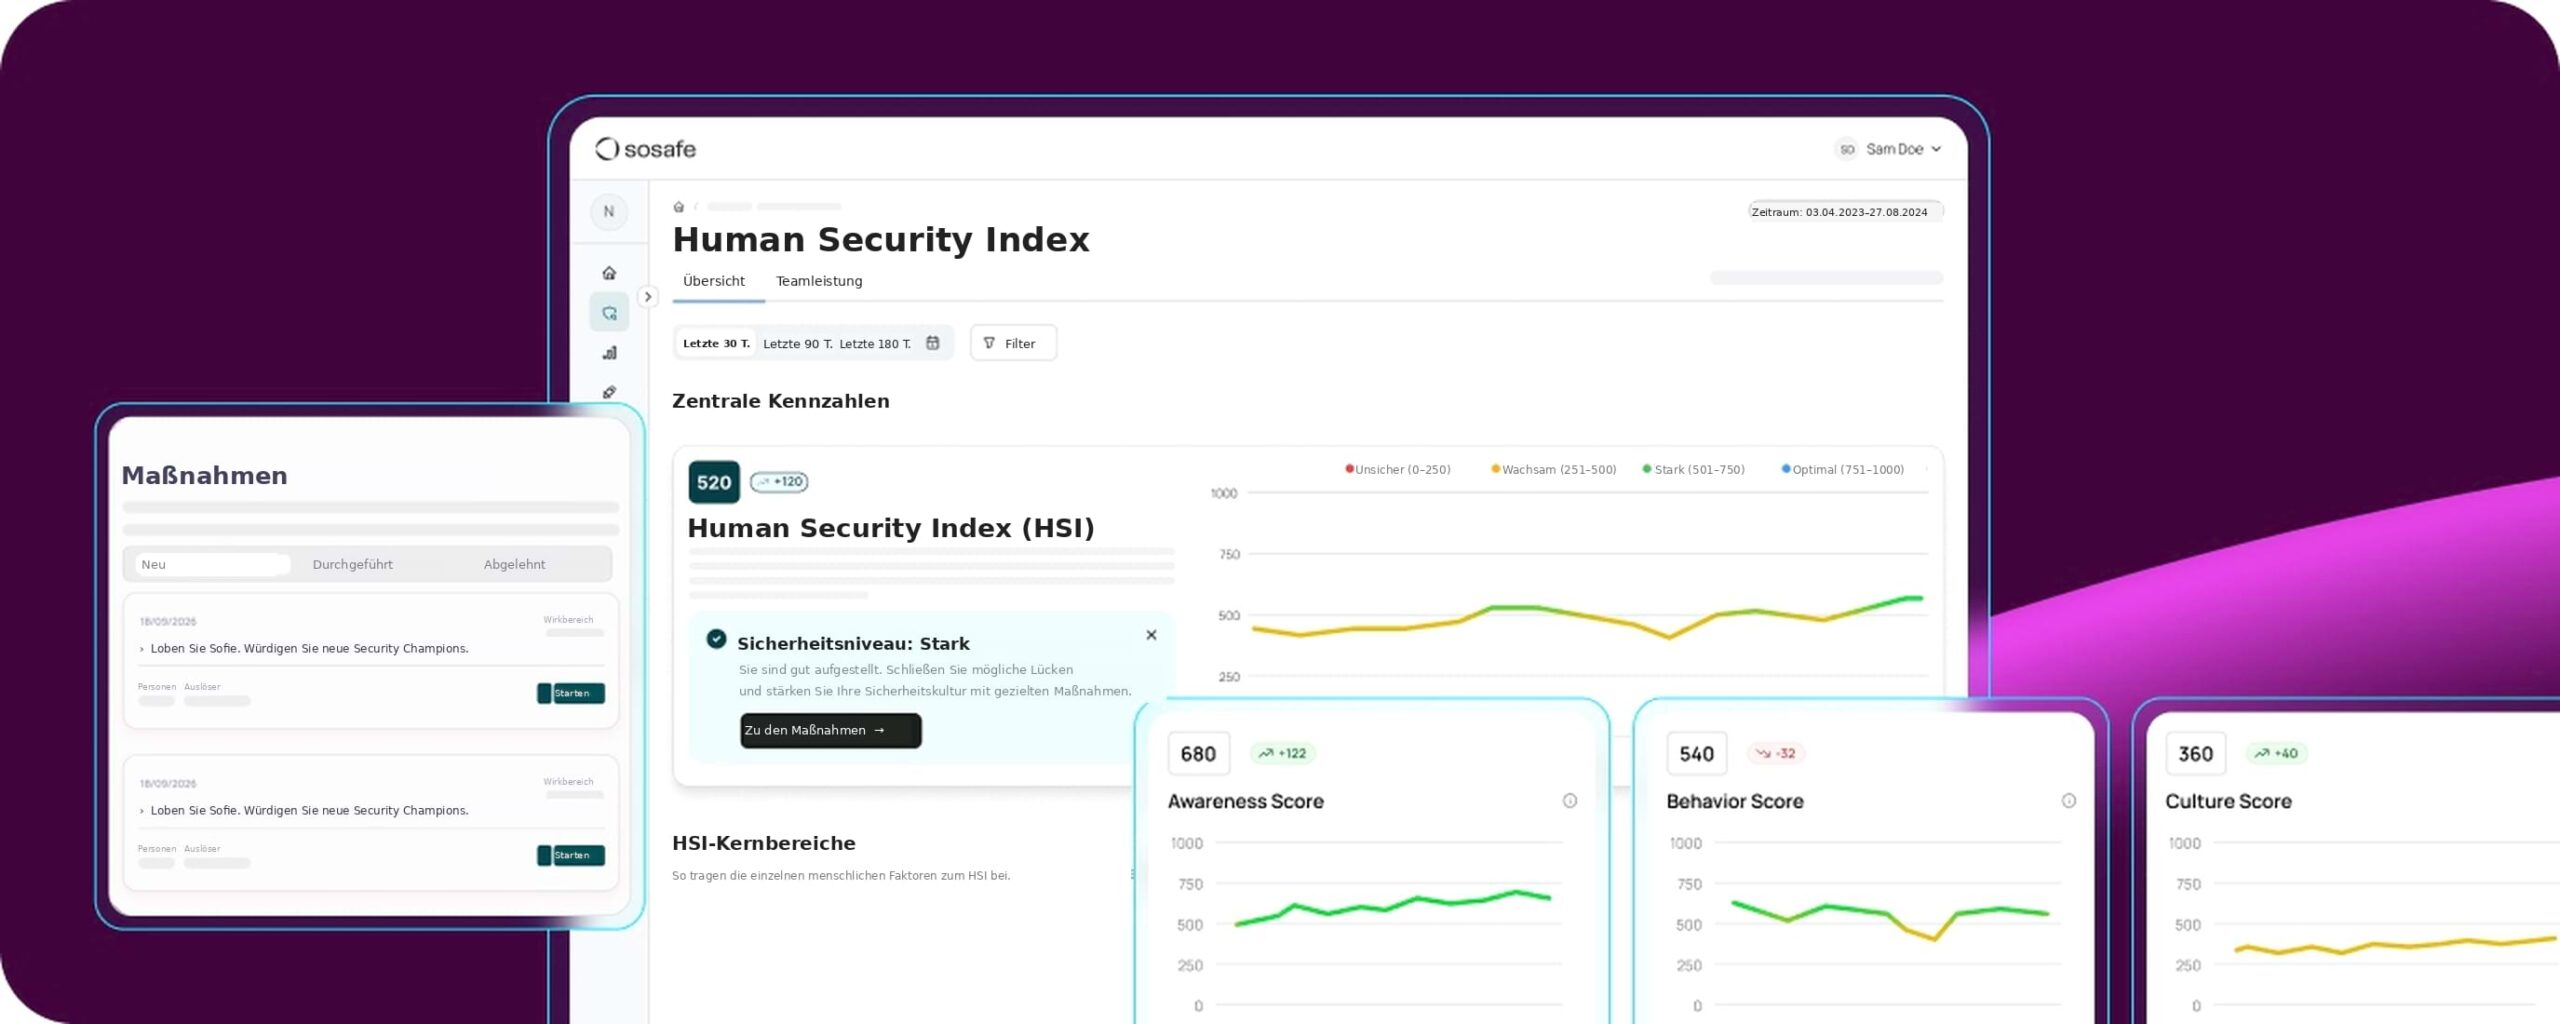
Belege, die über Abschlussquoten hinausgehen
Prüfende und Kunden wollen wissen, ob sich Beschäftigte sicher verhalten, und nicht nur, ob sie einen Kurs abgeschlossen haben. Der Human Security Index fasst Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf Sie über das ganze Jahr verfolgen.
TYPISCHE ANGRIFFSWEGE
Wo Angriffe auf IT-Dienstleister meist beginnen
Ein Konto, viele Organisationen
Die ENISA hat die Vorfälle in der EU im Jahr 2025 ausgewertet. Danach griffen Cyberkriminelle zunehmend Drittanbieter wie digitale Dienste an, sehr wahrscheinlich, um ihre Angriffe effizienter zu machen (Quelle: ENISA Threat Landscape 2026, September 2026). IT-Dienstleister haben genau diese Stellung. Ein einziger gestohlener Admin-Login kann in die Systeme mehrerer Kunden führen.
Der Anruf vom angeblichen IT-Support
Im selben Bericht beschreibt die ENISA Angriffe per Vishing, bei denen sich die Täter als IT-Personal ausgeben und Zugangsdaten für Single Sign-on sowie Codes für die Multi-Faktor-Authentifizierung erbeuten. Ein Advisory der US-Behörde CISA und ihrer Partner, zuletzt im Juli 2025 aktualisiert, schildert außerdem Anrufer, die Helpdesk-Beschäftigte dazu bringen, Passwörter oder MFA zurückzusetzen. Ein Servicedesk, der solche Anfragen für Kunden bearbeitet, erlebt diese Anrufe im normalen Arbeitsalltag.
Code und Zugangsdaten am falschen Ort
Entwicklerinnen und Entwickler arbeiten mit Zugängen zu Repositorys, Cloud-Konsolen und Tokens, auf die es Angreifer abgesehen haben. Um sie abzugreifen, genügt eine nachgebaute Anmeldeseite eines vertrauten Tools. Ein anderes Risiko entsteht, wenn Kundencode in einem nicht freigegebenen KI-Tool landet: Daraus wird Schatten-IT, die niemand geprüft hat.
Köder, die wie Arbeit aussehen
Mal ist es eine Ticketbenachrichtigung, mal die Einladung zu einem geteilten Dokument oder eine Lizenzverlängerung. Angriffe auf IT-Teams ahmen die Tools nach, mit denen diese Teams den ganzen Tag arbeiten. Bei einem MFA-Fatigue-Angriff kommen so lange Anmeldeanfragen, bis jemand aus Gewohnheit zustimmt.
COMPLIANCE UND AUDITVORBEREITUNG
Was NIS2, der Cyber Resilience Act und ISO/IEC 27001 von Beschäftigten erwarten
Viele IT-Dienstleister müssen mehrere Regelwerke zugleich erfüllen und ihre Kunden verlangen Belege.
Teil der Lieferkette Ihrer Kunden
Das BSI-Gesetz nennt Managed Service Provider sowie Anbieter von Cloud- und Rechenzentrumsdiensten ausdrücklich. Ab einer bestimmten Größe gelten für sie die Pflichten nach NIS2, Schulungen eingeschlossen. Kunden, die selbst unter NIS2 oder DORA fallen, prüfen zudem, wie ihre Dienstleister schulen.
24 Stunden für die Frühwarnung
Wer eigene Software oder Hardware vertreibt, gilt nach dem Cyber Resilience Act als Hersteller. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb von 24 Stunden melden. Dafür braucht es Beschäftigte, die Probleme sofort weitergeben.
Awareness steht auf jeder Checkliste
ISO/IEC 27001 und ISO/IEC 27701, ISO 22301 und ISO/IEC 42001 verlangen alle, dass Beschäftigte sensibilisiert sind. SoSafe ist auf NIS2, DORA und ISO/IEC 27001 ausgerichtet und unterstützt Sie dabei, Verhaltensänderung zu belegen.


SCHULUNG NACH ROLLE
Rollenbasierte Schulung für alle Teams eines IT-Dienstleisters
Administration und Engineering
Wer privilegierte Zugänge hat, bekommt mehr Tiefe, mit Lerninhalten zum Schutz privilegierter Konten, zur Zugriffsverwaltung und zum Melden von Vorfällen. Ihre eigenen Regeln für den Fernzugriff auf Kundensysteme machen Sie mit Policy-to-Lesson zu Lerneinheiten. Die kurzen Einheiten passen zwischen zwei Tickets oder Deployments.
Entwicklung
Für Angreifer ist ein Repository-Login oder ein Access Token so viel wert wie ein Admin-Passwort. Entwicklungsteams erhalten die Lerninhalte, die Sie ihrer Gruppe zuweisen, ergänzt um eigene Lerneinheiten, etwa zum Umgang mit Tokens. Wer eine vermutete Schwachstelle früh meldet, verschafft dem Team Zeit zu handeln.
Im Servicedesk
Die Schulung behandelt Betrugsversuche, bei denen sich Anrufende als technischer Support ausgeben, und gefälschte Anfragen zur Kontowiederherstellung. Auch Ihr eigenes Verfahren, mit dem der Servicedesk Anrufende vor dem Zurücksetzen eines Passworts oder der MFA überprüft, kann zur Lerneinheit werden.
Beratung, Freelancer und Geschäftsleitung
Beraterinnen und Berater arbeiten beim Kunden und unterwegs mit Kundendaten. Freelancerinnen, Freelancer und Subunternehmen nehmen auch ohne dienstliche E-Mail-Adresse teil. Nach § 38 Abs. 3 BSIG muss die Geschäftsleitung wichtiger und besonders wichtiger Einrichtungen regelmäßig an Schulungen teilnehmen; dafür gibt es eigene NIS2-Lerneinheiten für die Geschäftsleitung.
Lerneinheiten in wenigen Minuten
Die Inhalte passen sich an Vorwissen und Risikoprofil an, und Sie weisen sie nach Rolle oder Gruppe zu. Eine Lerneinheit dauert ein bis acht Minuten, am Rechner oder auf dem Smartphone.
Von der gemeldeten Mail zur Simulation
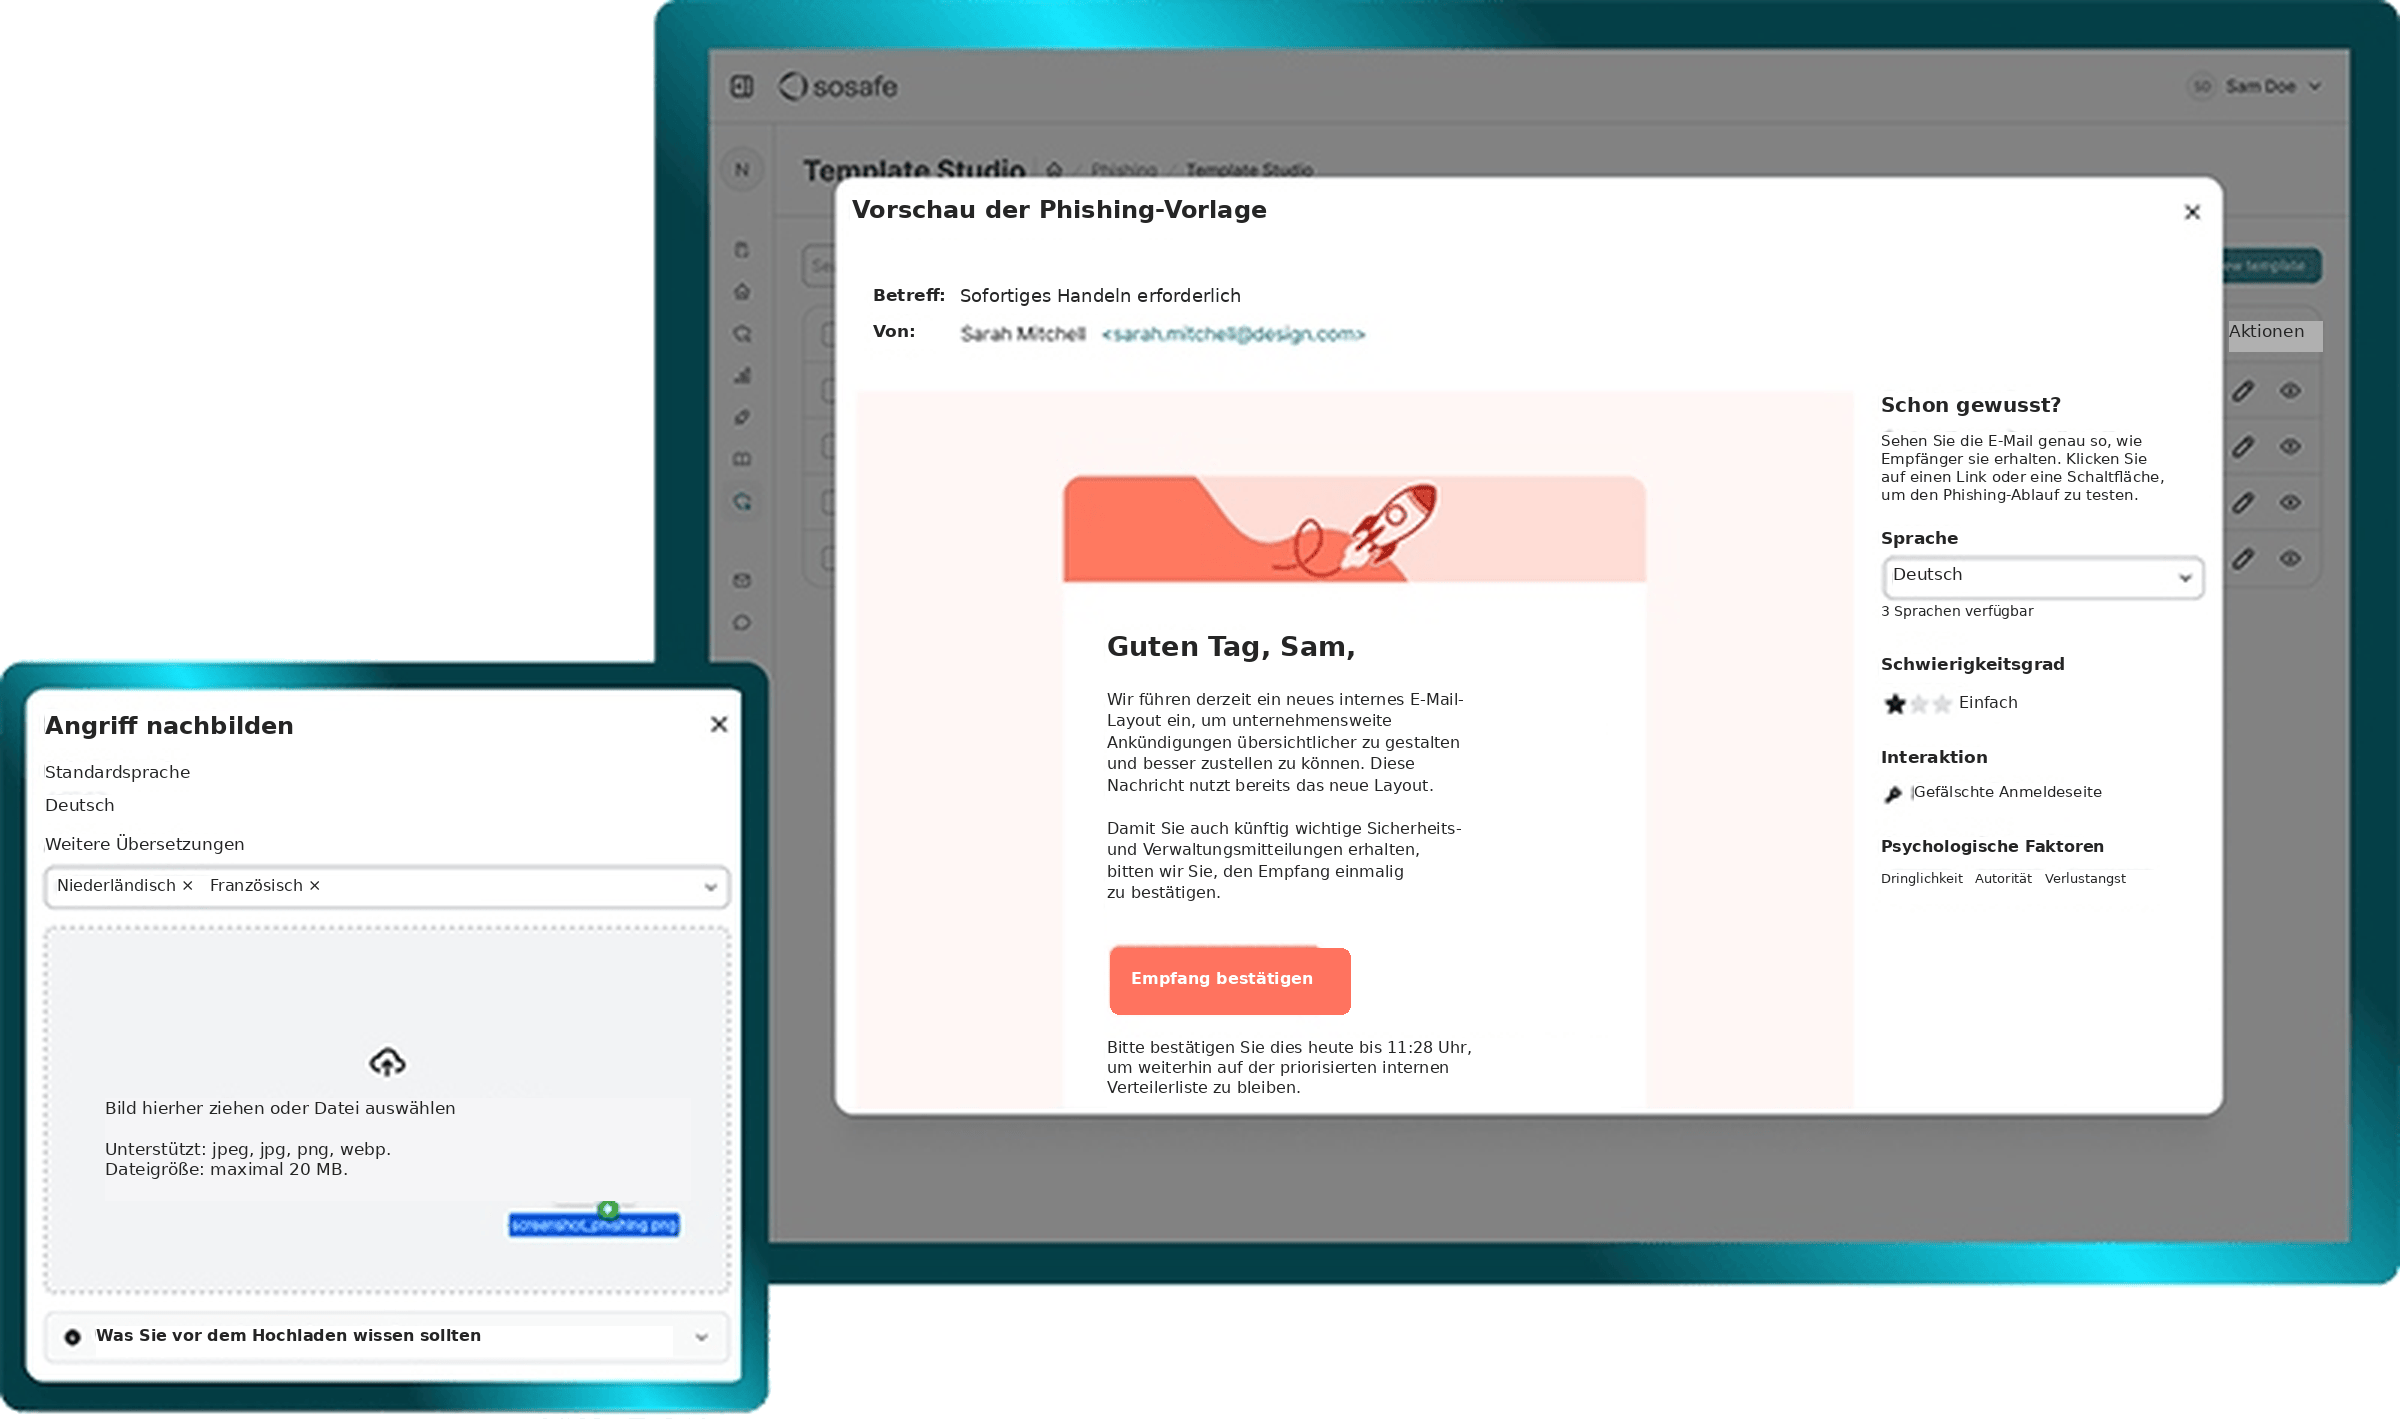
Erreicht eine Phishing-Mail Ihr Unternehmen, etwa eine gefälschte Ticketbenachrichtigung, baut das Sicherheitsteam sie in wenigen Minuten als Simulation nach und schickt sie an die Personen, auf die sie abzielte.
Ein Übungsanruf im Browser
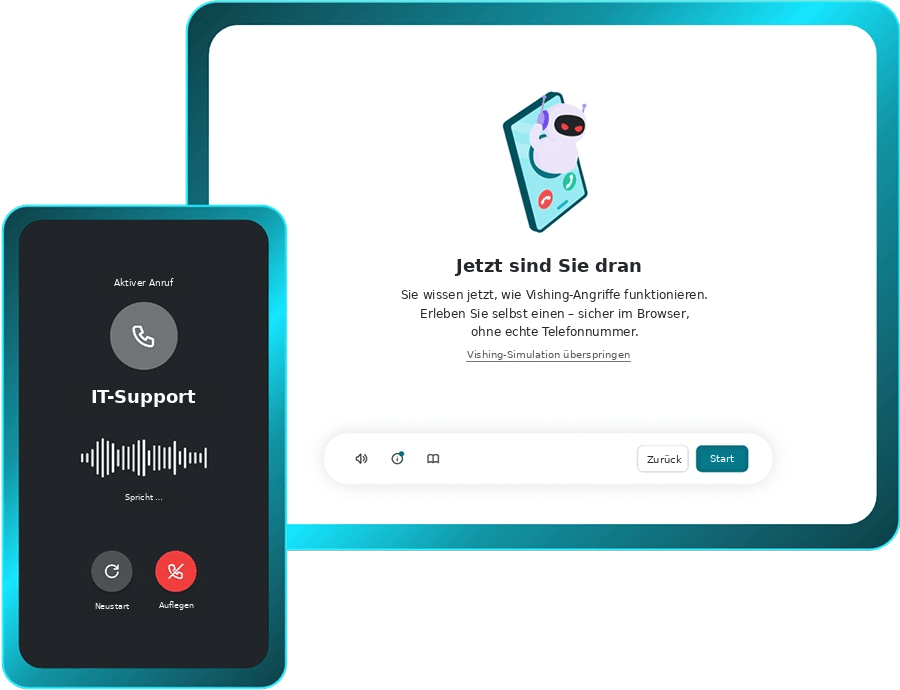
Für Angriffe am Telefon gibt es eine interaktive Lektion. Sie endet mit einem realistischen Anruf im Browser, etwa von einer angeblichen Kollegin, die dringend ein neues Passwort braucht. Telefonnummern müssen Sie dafür nicht verwalten. Die Lektion trainiert die Gewohnheit, Anrufe zu überprüfen, erfasst aber anders als Simulationen per E-Mail keine Fehlerquote.
Verdächtiges mit einem Klick melden
Der Meldebutton sitzt im E-Mail-Programm. Mit einem Klick geht eine verdächtige Nachricht an eine zentrale Stelle, an der das Sicherheitsteam alle Meldungen gemeinsam sichtet und entscheidet, was zu tun ist.
Eigene Regeln als Lerneinheiten
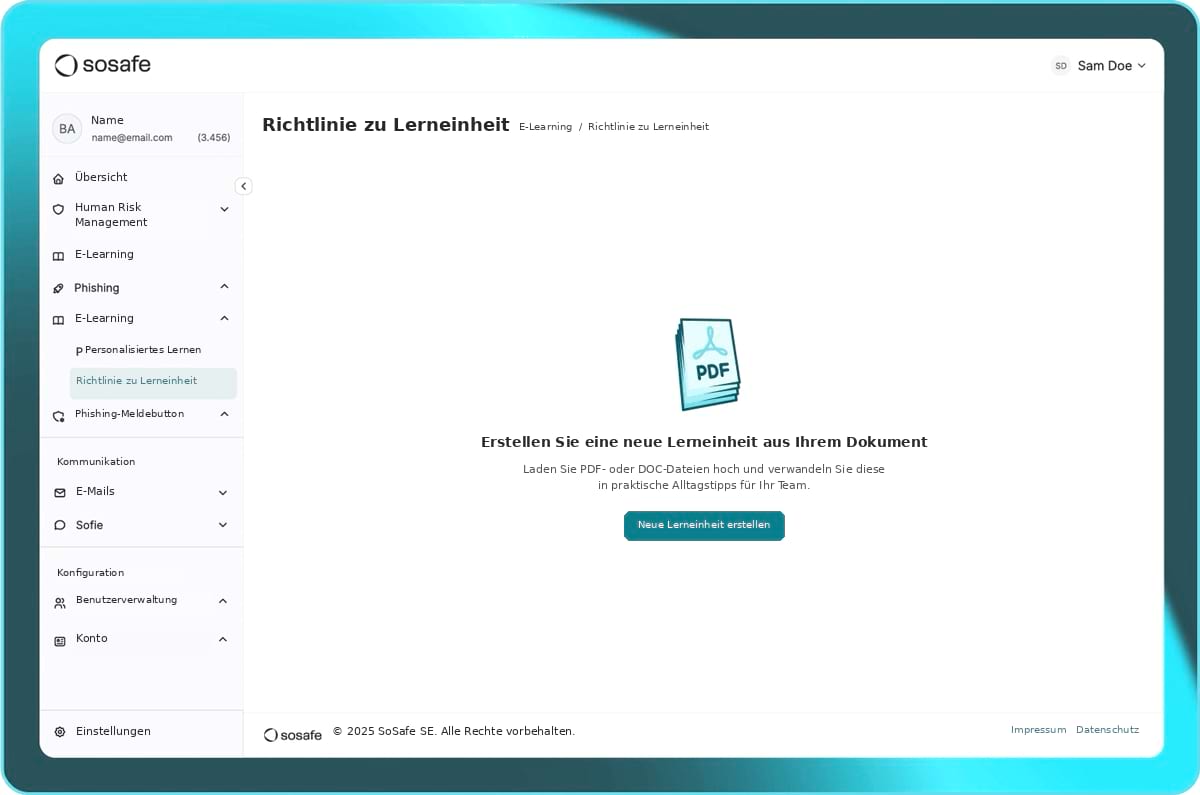
Laden Sie eine Richtlinie als PDF hoch, zum Beispiel Ihre Regel für Kundendaten in KI-Tools. Policy-to-Lesson erstellt daraus den bearbeitbaren Entwurf einer Lerneinheit, den Sie vor der Veröffentlichung prüfen und in Ihre freigeschalteten Sprachen übersetzen lassen.
Belege für Audits und Kunden
Trainings- und Simulationsergebnisse exportieren Sie, um Ihr Programm für Audits und Kundenprüfungen zu dokumentieren. Der Human Security Index zeigt, wie sich das menschliche Risiko im Lauf der Zeit entwickelt.

„Indem wir alles in einer Lösung vereinten, haben wir eine Effizienzsteigerung von mindestens 30 % erzielt und die Einrichtung war aus technischer Sicht viel einfacher. […] Anstatt stundenlange Vorträge über die Sicherheitskultur zu halten, ist es viel wertvoller, von Experten erstellte Lektionen und Templates zu haben. Solche Materialien selbst zu erstellen, würde unglaublich viel Zeit in Anspruch nehmen und die Qualität, die SoSafe mit Gamification, Tests und Videos bietet, könnten wir nicht ansatzweise erreichen.“

Roald Roos
CISO von Fellowmind, Full-Service-Microsoft-Partner mit über 2.000 Expertinnen und Experten in fünf europäischen Ländern
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung für IT-Dienstleister
Kunden und Prüfende erwarten Belege, dass sich Verhalten ändert, und nicht nur, dass geschult wurde. Mehr als 6.000 Organisationen weltweit vertrauen SoSafe. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Verbunden mit den Systemen, die IT-Dienstleister ohnehin nutzen
SoSafe arbeitet mit den Systemen zusammen, die Ihr IT-Team schon für Anmeldung, Tickets und Schulungen nutzt.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur Cybersicherheit bei IT-Dienstleistern
Erleben Sie SoSafe im Alltag von IT-Dienstleistern





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Karriere
 News & Presse
 Kontakt
