FÜR PHARMA, LIFE SCIENCES UND MEDIZINPRODUKTEHERSTELLER
Cybersecurity in der Pharma-Branche beginnt bei Ihren Teams
- Security Awareness Training und Phishing-Simulationen für Pharma-Unternehmen
- Lerninhalte nach Abteilung für Labor, klinische Teams, GMP-Produktion, Qualität und Außendienst
- Ein Programm, ausgerichtet auf NIS2 und ISO/IEC 27001, das neben den GxP-Pflichtschulungen läuft
SO HILFT SOSAFE
Lösungen für die Cybersecurity in der Pharma-Branche
Platz neben den GxP-Pflichtschulungen
Cybersecurity in der Pharma-Industrie muss in einen Schulungskalender passen, der schon voll ist. Wer in Forschung, Qualität oder Produktion arbeitet, absolviert eine lange Reihe von GxP- und Pharmakovigilanz-Pflichtschulungen. SoSafe läuft daneben als ergänzendes Programm. Die Lerneinheiten dauern ein bis acht Minuten und bauen sichere Gewohnheiten auf, ohne den Kalender zu übernehmen.
Simulationen, die wie regulierte Arbeit aussehen
Erstellen oder bearbeiten Sie Phishing-Simulationen mit Ködern aus dem regulierten Alltag, etwa der angeblichen Datei eines Prüfzentrums oder dem Analysenzertifikat eines Lieferanten. Bei E-Mail-Simulationen richten sich Schwierigkeit und Takt danach, wie jede Person reagiert und wie hoch ihr Risiko ist. Simulationen per SMS trainieren den Außendienst darin, Smishing zu erkennen.
Verhalten, das sich messen lässt
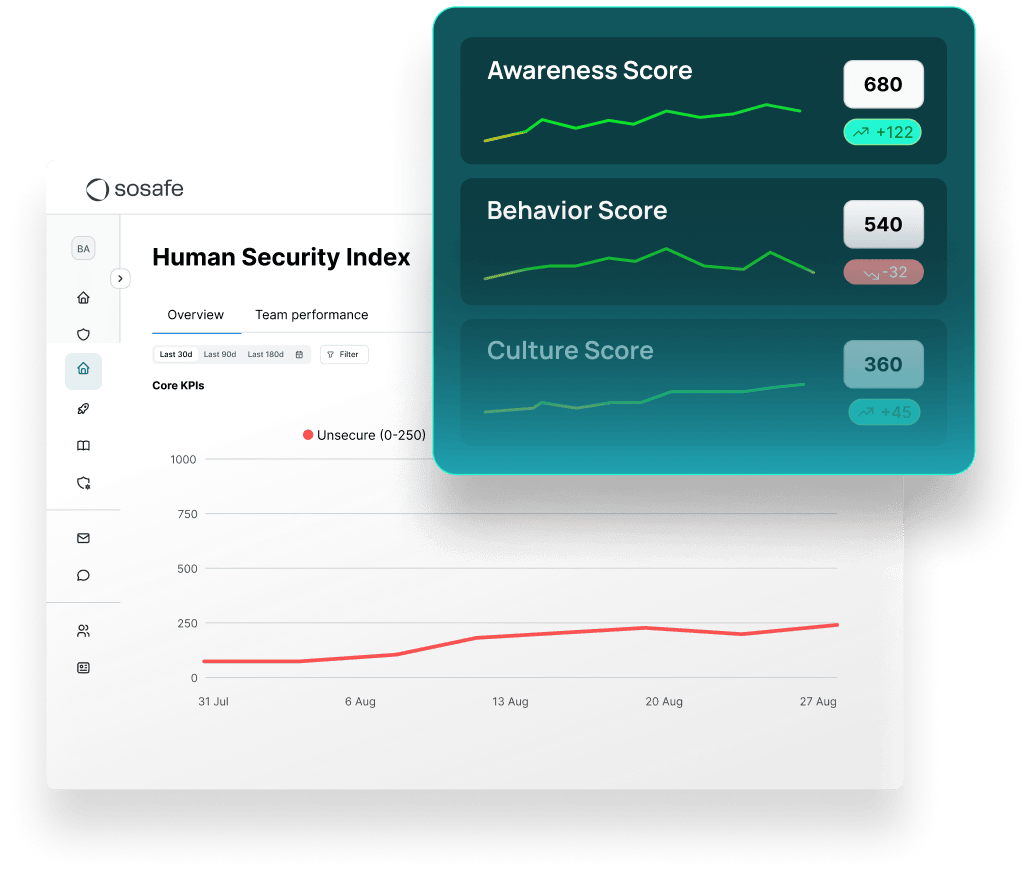
Eine Abschlussquote sagt wenig darüber, ob jemand morgen eine verdächtige E-Mail meldet. Für die Cybersecurity in der Pharma-Branche erfasst der Human Security Index deshalb, was Beschäftigte tatsächlich tun. Er fasst Reaktionen auf Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf Qualität, Sicherheit und Geschäftsleitung über das Jahr verfolgen.
Platz neben den GxP-Pflichtschulungen
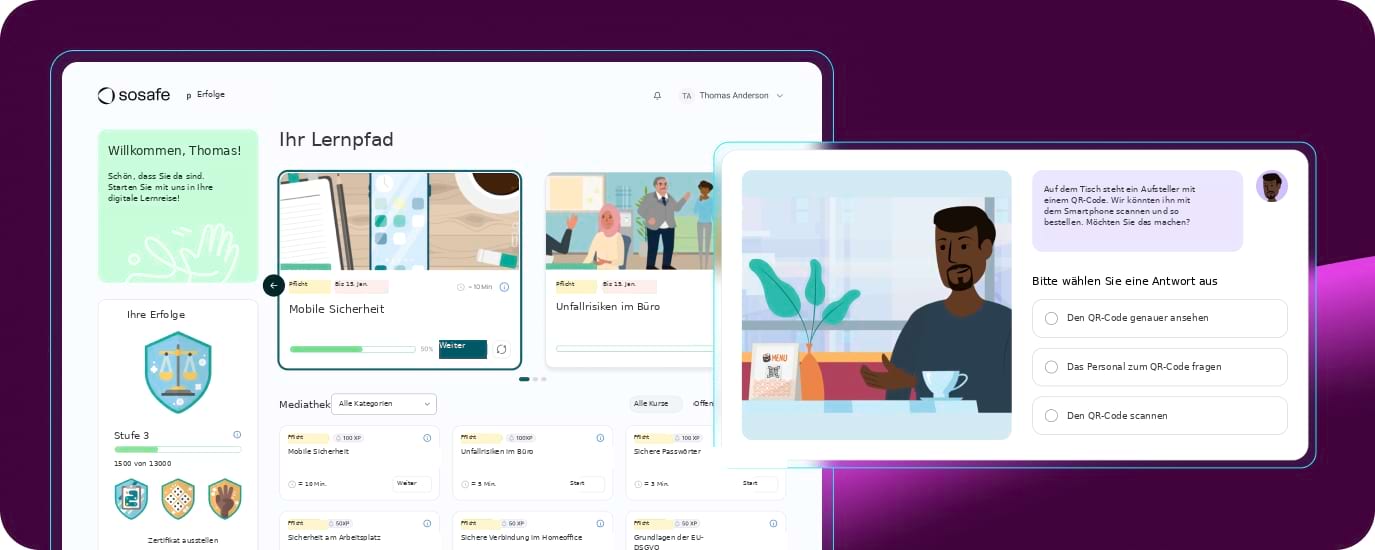
Cybersecurity in der Pharma-Industrie muss in einen Schulungskalender passen, der schon voll ist. Wer in Forschung, Qualität oder Produktion arbeitet, absolviert eine lange Reihe von GxP- und Pharmakovigilanz-Pflichtschulungen. SoSafe läuft daneben als ergänzendes Programm. Die Lerneinheiten dauern ein bis acht Minuten und bauen sichere Gewohnheiten auf, ohne den Kalender zu übernehmen.
Simulationen, die wie regulierte Arbeit aussehen
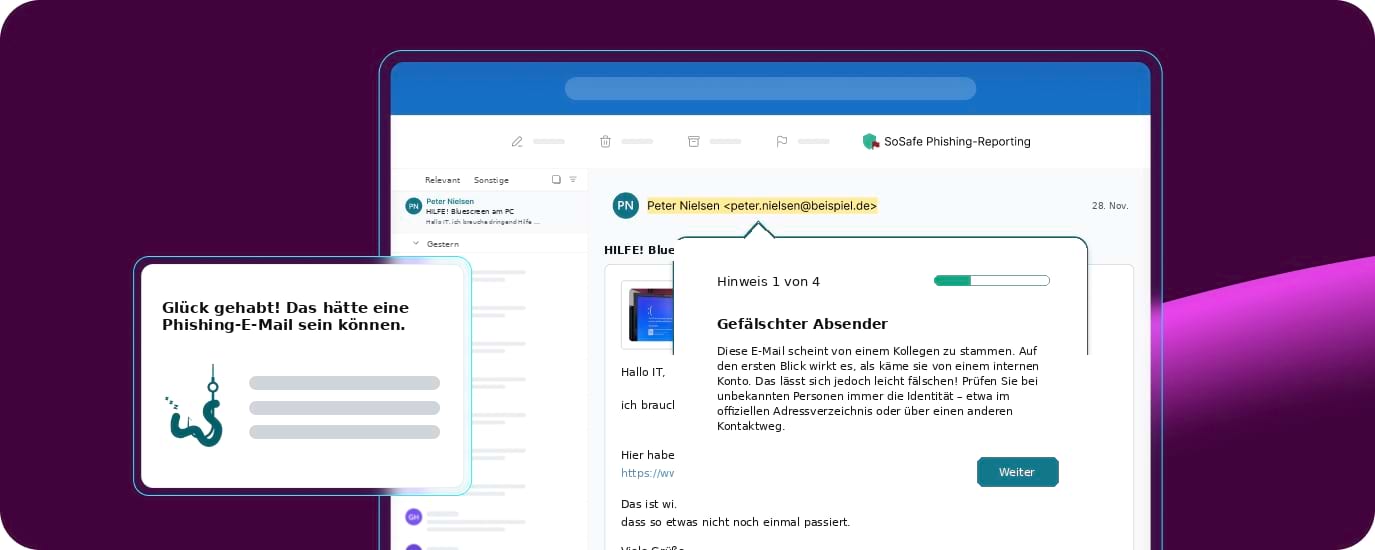
Erstellen oder bearbeiten Sie Phishing-Simulationen mit Ködern aus dem regulierten Alltag, etwa der angeblichen Datei eines Prüfzentrums oder dem Analysenzertifikat eines Lieferanten. Bei E-Mail-Simulationen richten sich Schwierigkeit und Takt danach, wie jede Person reagiert und wie hoch ihr Risiko ist. Simulationen per SMS trainieren den Außendienst darin, Smishing zu erkennen.
Verhalten, das sich messen lässt
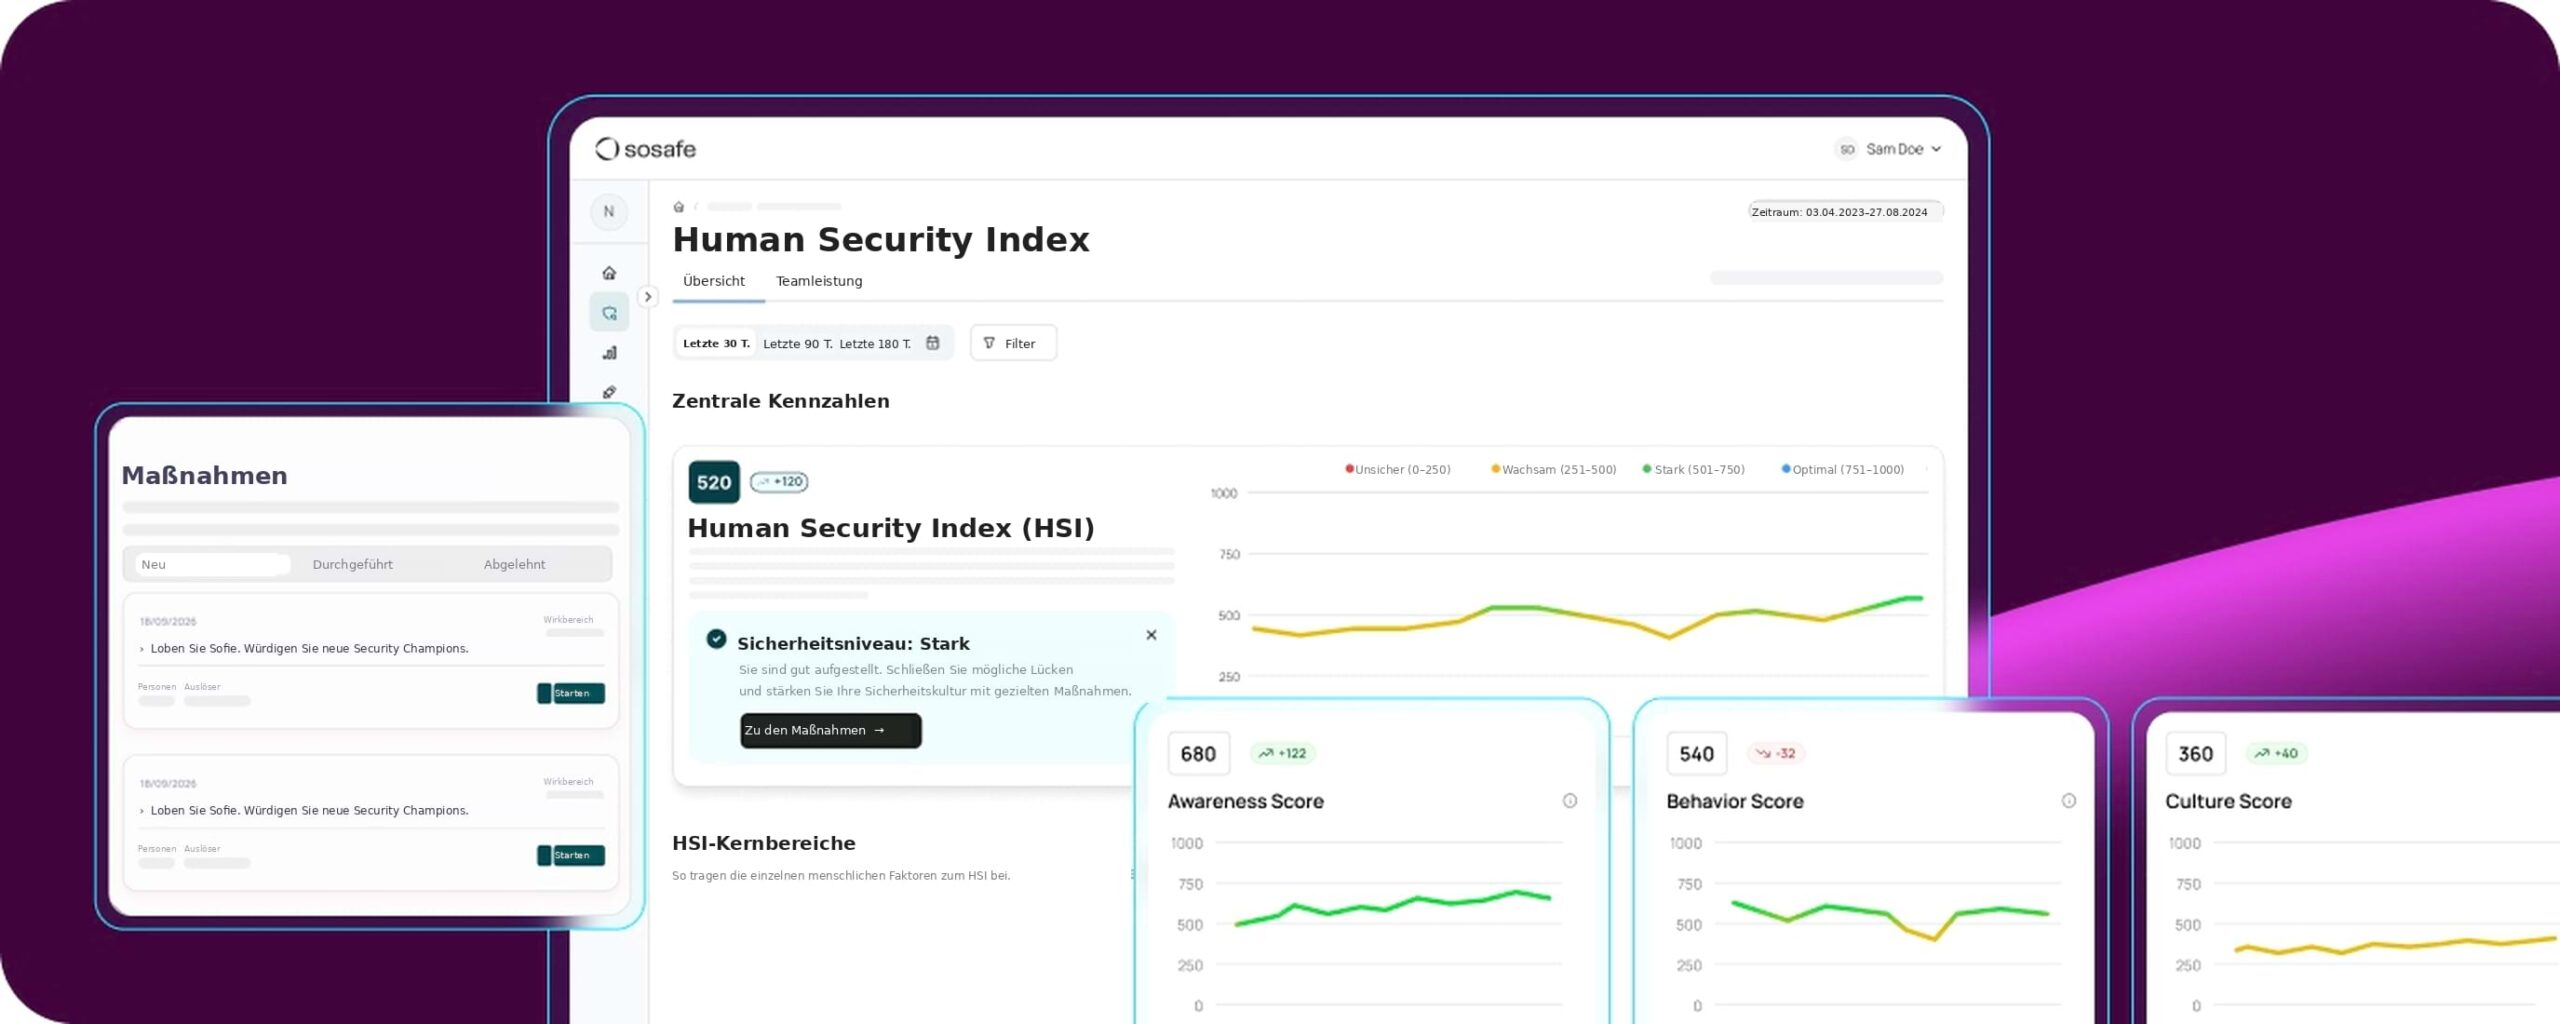
Eine Abschlussquote sagt wenig darüber, ob jemand morgen eine verdächtige E-Mail meldet. Für die Cybersecurity in der Pharma-Branche erfasst der Human Security Index deshalb, was Beschäftigte tatsächlich tun. Er fasst Reaktionen auf Simulationen, gemeldete Bedrohungen und Lernfortschritt in einer Kennzahl zusammen, deren Verlauf Qualität, Sicherheit und Geschäftsleitung über das Jahr verfolgen.
TYPISCHE ANGRIFFSWEGE
Wo Angriffe auf Pharma- und Medtech-Unternehmen meist beginnen
Forschungs- und Zulassungsdaten
Für ihren aktuellen Lagebericht hat die ENISA die Vorfälle des Jahres 2025 in der EU ausgewertet. Im Gesundheitssektor prägte vor allem unbefugter Zugriff das Lagebild, und auf Ransomware entfielen 26,8 % der finanziell motivierten Angriffe (Quelle: ENISA Threat Landscape 2026, September 2026). Bei einem Pharma-Unternehmen haben es solche Angreifer auf unveröffentlichte Studienergebnisse, Formulierungen und die Korrespondenz mit Behörden abgesehen. Im Juni 2026 meldete Novo Nordisk einen unbefugten Zugriff auf eine begrenzte Zahl interner IT-Systeme. Dabei wurden pseudonymisierte Daten von Studienteilnehmenden extern kopiert, darunter Gesundheits- und Biomarkerdaten (Quelle: Novo Nordisk, Juni 2026).
Post von Behörden, die niemand liegen lässt
Jeden Tag erreichen Pharma-Teams Anfragen von Behörden, Dokumente von Prüfzentren und Forschungspartnern oder die Ankündigung eines Audits. Angreifer kopieren genau diese Formate, weil es sich niemand leisten kann, sie zu übergehen. Wird das Phishing mit KI-Tools geschrieben, ist die Fälschung vom echten Schreiben kaum noch zu unterscheiden.
Aufzeichnungen, auf die Verlass sein muss
In der GMP-Herstellung und im Labor halten Systeme fest, wer wann was getan hat. Wer sich mit gestohlenen Zugangsdaten anmeldet, greift deshalb nicht nur Daten ab. Einträge verlieren ihre Verlässlichkeit und eine Chargenfreigabe kann stocken, bis geklärt ist, was passiert ist. An dieser Stelle trifft Cybersecurity in der Pharma-Industrie auf Datenintegrität.
Vertrauliches in KI-Tools und am Telefon
Studiendaten oder Angaben zu einer Formulierung, die jemand in ein öffentliches KI-Tool kopiert, verlassen die Kontrolle des Unternehmens. Eine vertraut klingende Stimme am Telefon, die eine dringende Freigabe verlangt, kann mit Voice Cloning erzeugt sein. Beide Risiken beginnen mit einer Routineentscheidung, die in wenigen Sekunden fällt.
COMPLIANCE UND AUDITVORBEREITUNG
Was NIS2, GMP und ISO/IEC 27001 von Beschäftigten erwarten
Ob Schulungen zur Cybersecurity in der Pharma-Branche wirken, wird zur Pflichtfrage. Das BSI-Gesetz verlangt, die Wirksamkeit von Sicherheitsmaßnahmen zu bewerten, der Annex-11-Entwurf nennt dafür etwa Simulationen. SoSafe unterstützt diesen Nachweis, ausgerichtet auf NIS2 und ISO/IEC 27001.


SCHULUNG NACH ROLLE
Rollenbasierte Schulung zur Cybersecurity für Pharma-Unternehmen
Forschung und Labor
Forschende und Laborbeschäftigte arbeiten mit unveröffentlichten Ergebnissen und tauschen Daten mit Partnern in aller Welt aus. Simulationen können Köder angeblicher Kooperationspartner oder Dateifreigaben unbekannter Absender nachahmen, und Lerneinheiten zu generativer KI klären, was in ein KI-Tool darf. Wer an einem gemeinsam genutzten Laborrechner arbeitet, nimmt auch ohne dienstliche E-Mail-Adresse teil.
Klinische Entwicklung und Pharmakovigilanz
Teams in der klinischen Entwicklung und der Pharmakovigilanz müssen Nachrichten von Prüfzentren, Patientinnen und Patienten sowie Fachkreisen öffnen, oft mit Anhang. Die Schulung hilft ihnen, einen Link oder Anhang schnell zu prüfen, damit Sicherheit fristgebundene Meldungen nicht aufhält.
In Produktion und Qualitätssicherung
Für Produktion und Qualität stellen Sie einen Lernpfad zusammen, der Lerneinheiten zur Sicherheit mit Ihren eigenen Verfahrensanweisungen verbindet. Beschäftigte im Schichtbetrieb und Zeitarbeitskräfte nehmen auch ohne dienstliche E-Mail-Adresse teil. Die Lerneinheiten erklären die Multi-Faktor-Authentifizierung ohne Fachjargon, bis hin zu der Frage, was bei einer Anmeldeanfrage zu tun ist, die niemand ausgelöst hat.
Im Außendienst, in der Geschäftsleitung und in der IT
Im Außendienst und bei Medical Science Liaisons werden Nachrichten oft auf dem Smartphone gelesen, im Auto vor dem nächsten Termin. Genau dort setzen Smishing-Simulationen an. Nach § 38 Abs. 3 BSIG muss die Geschäftsleitung wichtiger und besonders wichtiger Einrichtungen regelmäßig an Schulungen teilnehmen; dafür gibt es eigene NIS2-Lerneinheiten für die Geschäftsleitung. Wer in der IT privilegierte Zugänge hat, lernt mehr über den Schutz dieser Konten, die Zugriffsverwaltung und das Melden von Vorfällen.
Lerneinheiten in wenigen Minuten
Die Inhalte passen sich an Rolle, Vorwissen und Risikoprofil an. Weisen Sie dem Labor einen Lernpfad zu und dem Außendienst einen anderen, jeweils in Einheiten von ein bis acht Minuten, am Rechner oder auf dem Smartphone.
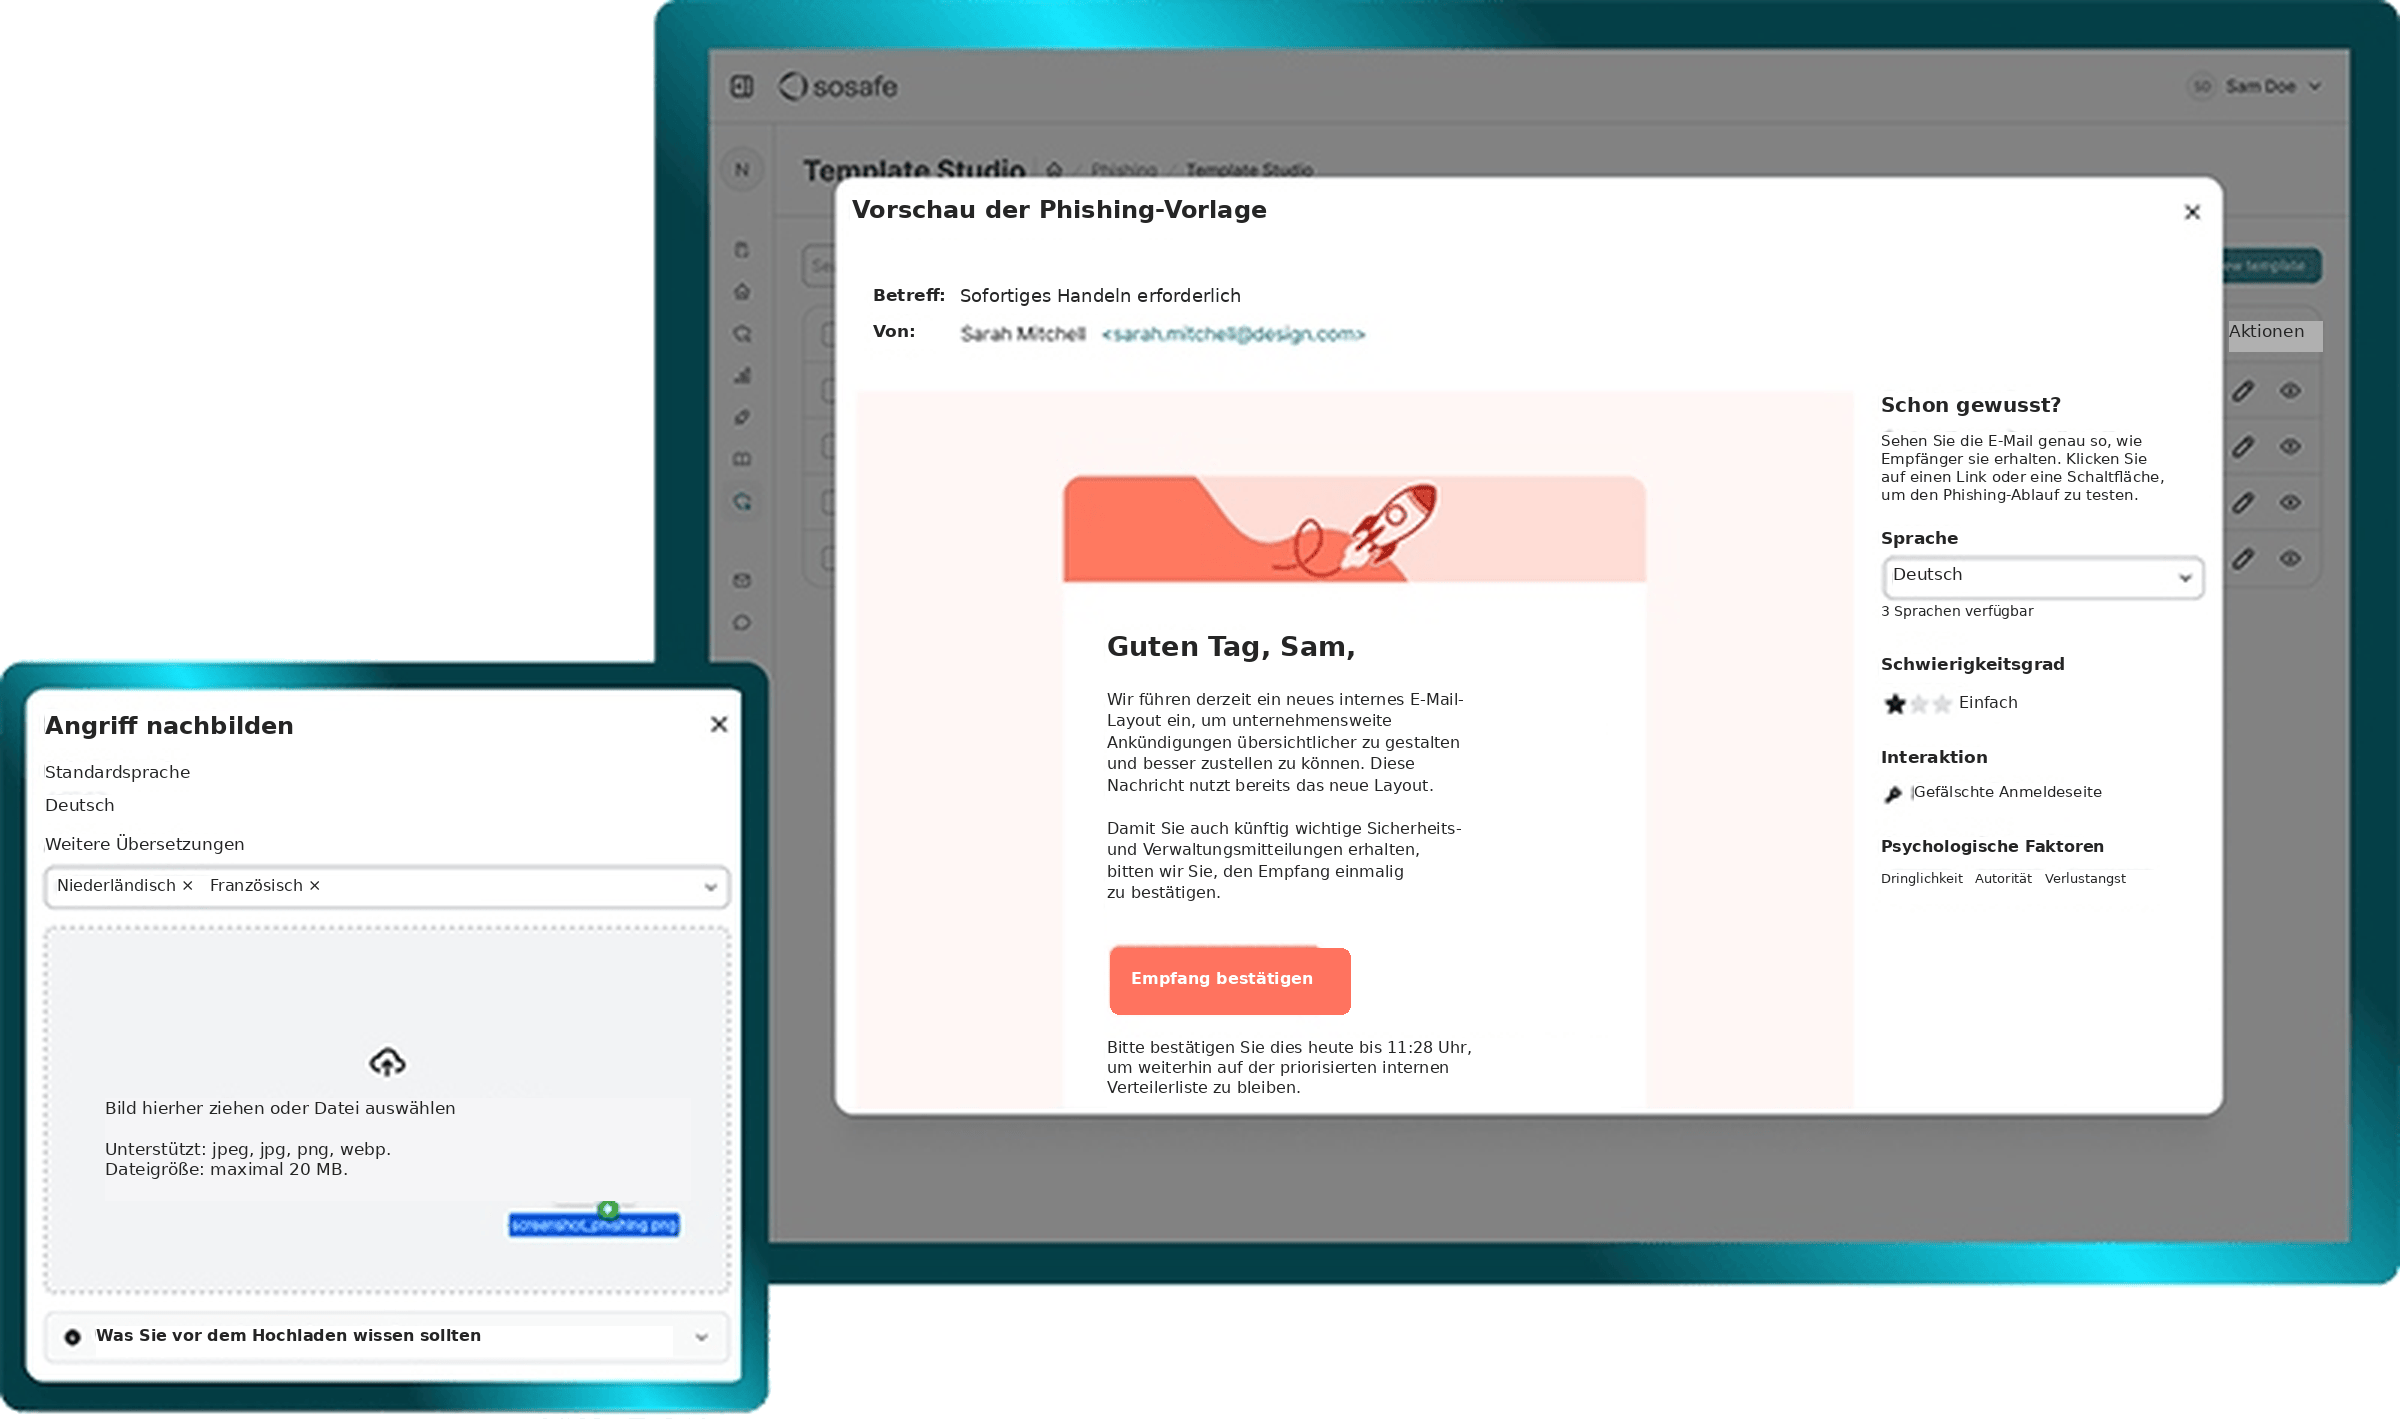
Von der gemeldeten Mail zur Simulation
Erreicht eine Phishing-Mail Ihr Unternehmen, etwa eine gefälschte Anfrage einer Behörde, baut das Sicherheitsteam sie in wenigen Minuten als Simulation nach und schickt sie an die Personen, auf die sie zielte.
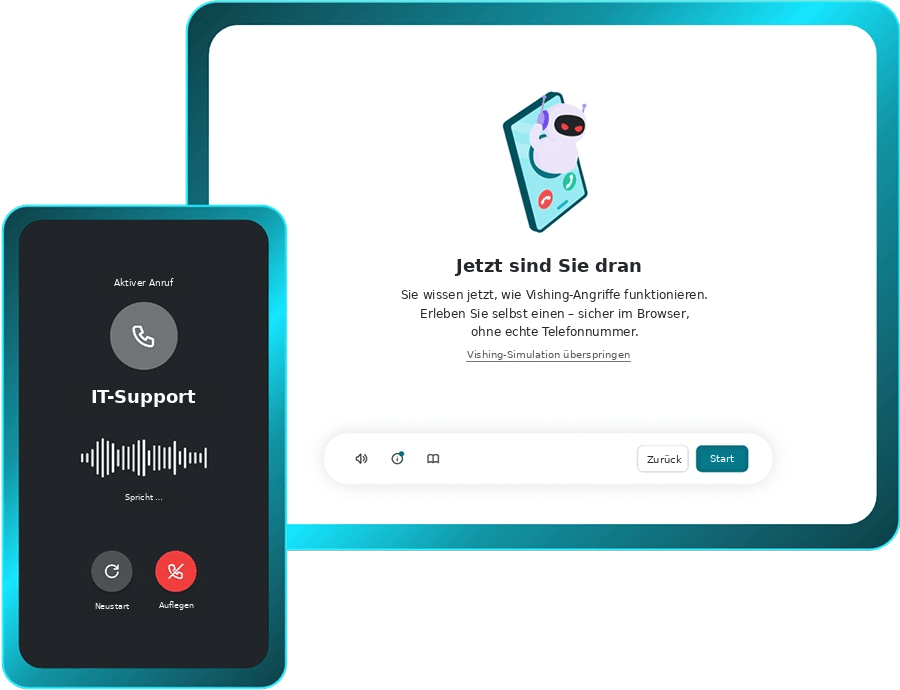
Ein Übungsanruf im Browser
Für Angriffe am Telefon gibt es eine interaktive Lektion. Am Ende steht ein realistischer Anruf im Browser, zum Beispiel vom angeblichen IT-Support, der nach einem Anmeldecode fragt. Telefonnummern müssen Sie dafür nicht verwalten. Die Lektion übt die Gewohnheit, Anrufe zu überprüfen, erfasst aber anders als Simulationen per E-Mail keine Fehlerquote.
Verdächtiges mit einem Klick melden
Der Meldebutton sitzt im E-Mail-Programm. Mit einem Klick geht eine verdächtige Nachricht an eine zentrale Stelle, an der das Sicherheitsteam alle Meldungen gemeinsam sichtet und entscheidet, was zu tun ist.
Eigene Regeln als Lerneinheiten
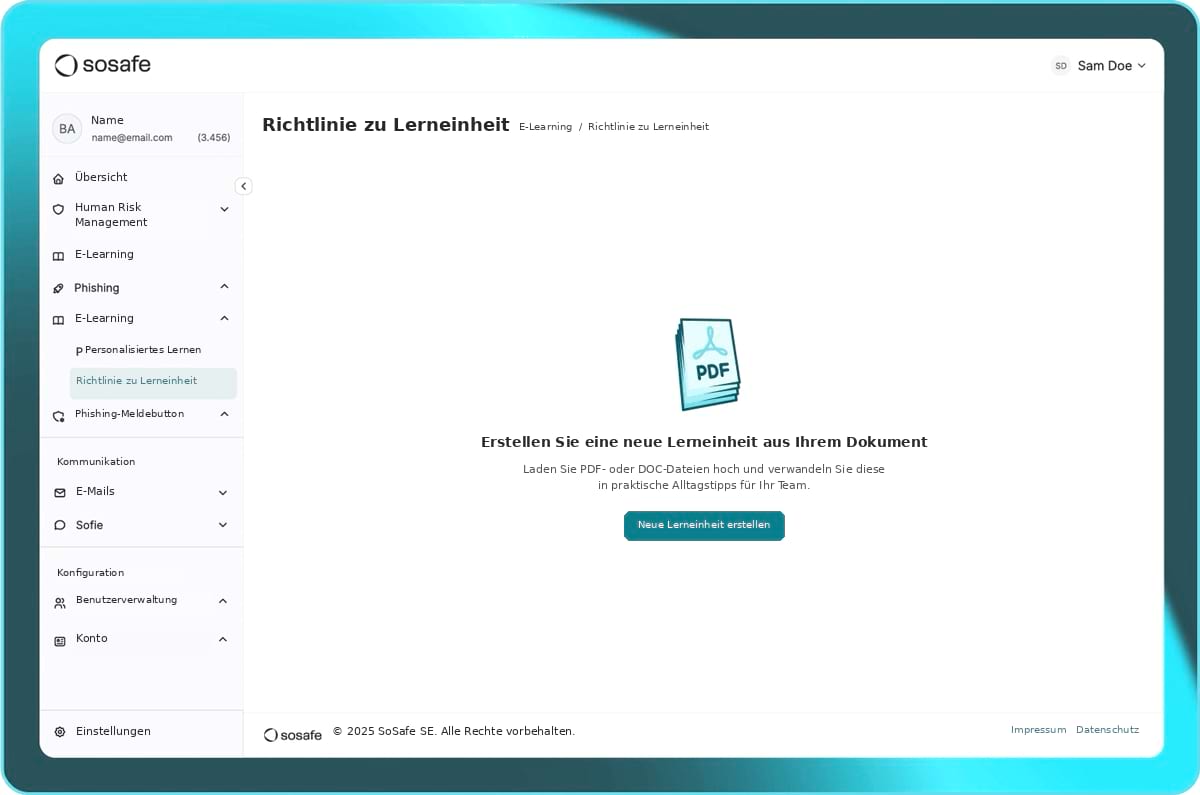
Laden Sie eine SOP als PDF hoch, zum Beispiel Ihre Regel für KI-Tools und Studiendaten. Policy-to-Lesson erstellt daraus den bearbeitbaren Entwurf einer Lerneinheit. Ihr Team prüft ihn vor der Veröffentlichung und lässt ihn in die freigeschalteten Sprachen übersetzen.
Belege für Audits und Geschäftsleitung
Trainings- und Simulationsergebnisse exportieren Sie, um Ihr Programm für Audits zu dokumentieren. Der Human Security Index zeigt, wie sich das Verhalten in den einzelnen Teams im Lauf der Zeit entwickelt.
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung für Pharma- und Medtech-Teams
Ob Pharma, Biotech oder Medizintechnik: Für die Cybersecurity in den Life Sciences brauchen Qualitäts- und Sicherheitsteams Belege, dass sich Verhalten ändert und nicht nur, dass geschult wurde. Mehr als 6.000 Organisationen weltweit vertrauen SoSafe. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Verbunden mit den Systemen, die Pharma-Unternehmen bereits nutzen
Damit Cybersecurity in der Pharma-Industrie keine weitere Insellösung wird, arbeitet SoSafe mit den Systemen zusammen, die Ihr Unternehmen schon für Anmeldung, Personalverwaltung und Schulungsnachweise nutzt.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur Cybersecurity in der Pharma-Branche
Erleben Sie SoSafe im Alltag von Pharma- und Medtech-Unternehmen





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Karriere
 News & Presse
 Kontakt
