FÜR BANKEN, FINANZDIENSTLEISTER UND VERSICHERER
IT-Sicherheit in Banken, wenn eine Anfrage täuschend echt wirkt
- Security Awareness Training und Phishing-Simulationen für Banken, Sparkassen, Finanzdienstleister und Versicherer
- Lerneinheiten von wenigen Minuten im Monat, zugewiesen nach Rollen wie Zahlungsverkehr, IT und Vorstand
- Ein Programm, ausgerichtet auf DORA, ISO/IEC 27001 und die DSGVO, das Verhaltensänderung über die Zeit sichtbar macht
SO HILFT SOSAFE
Lösungen für mehr IT-Sicherheit in Banken
Schulungszeit, die ins Jahr passt
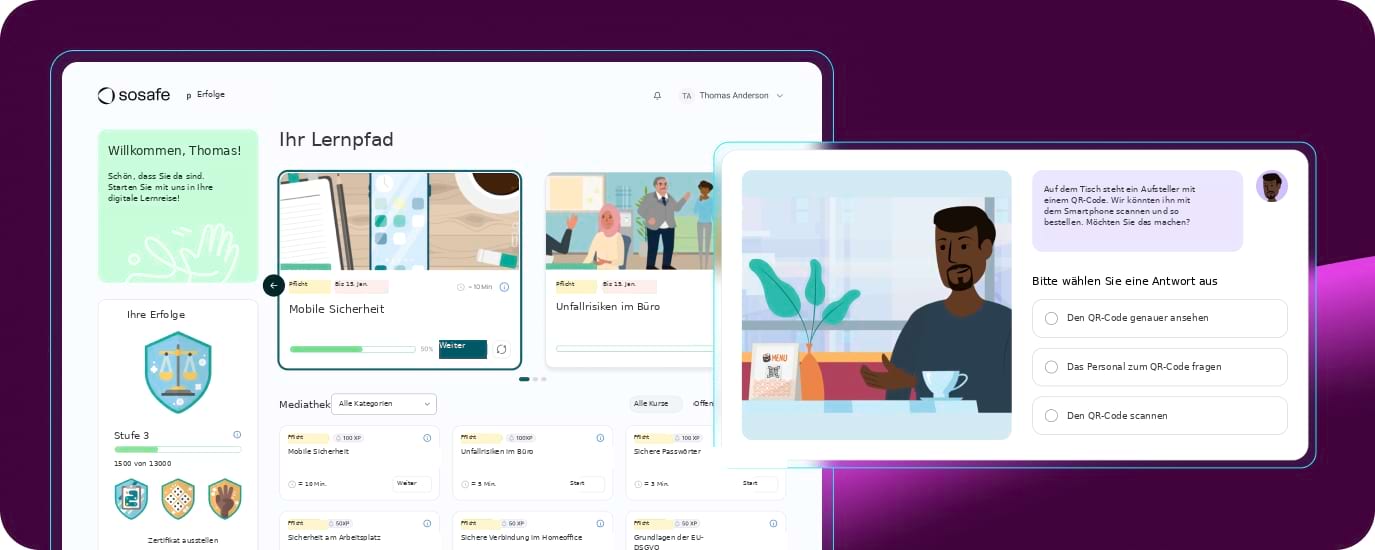
Für Schulungen zur Cybersicherheit bleiben oft nur wenige Stunden im Jahr. Lerneinheiten von ein bis acht Minuten verteilen diese Zeit auf die Monate, sodass niemand lange den Schalter, das Beratungsgespräch oder die Telefonleitung verlassen muss. So wird IT-Sicherheit in Banken zur Gewohnheit und bleibt kein jährlicher Pflichttermin.
Simulationen nach dem Muster echter Zahlungsbetrügereien
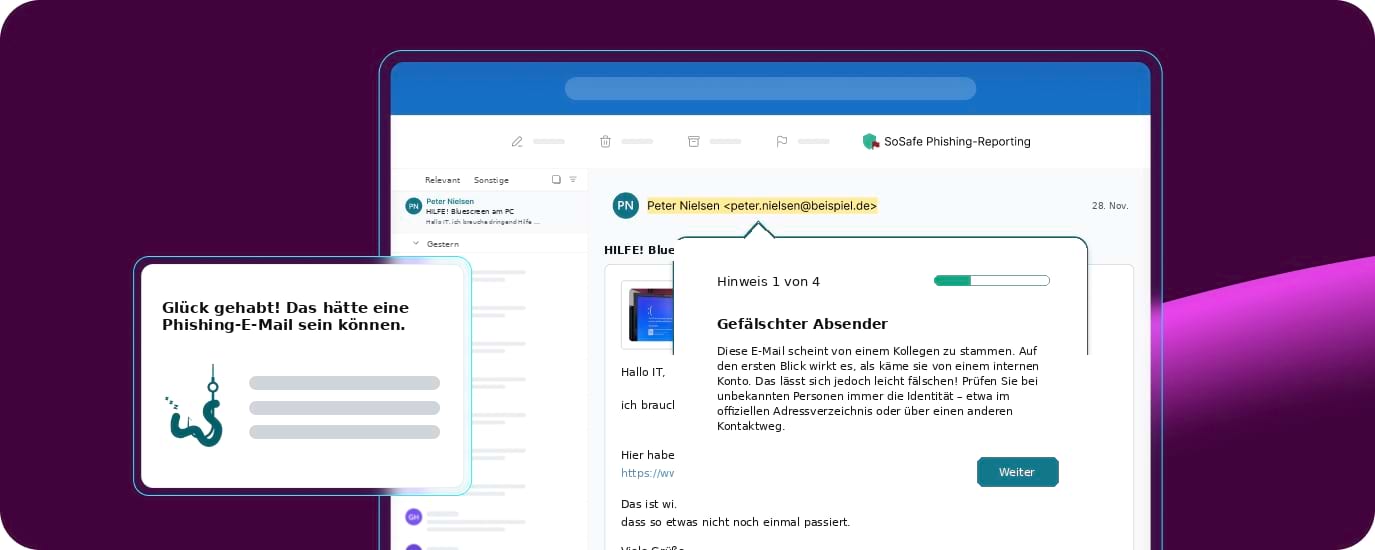
Ein Lieferant meldet eine neue Bankverbindung, ein angeblicher Kollege braucht eine Überweisung noch vor dem Annahmeschluss. Unsere Phishing-Simulationen per E-Mail und SMS greifen solche Muster auf. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person.
Kennzahlen, die der Vorstand verfolgen kann
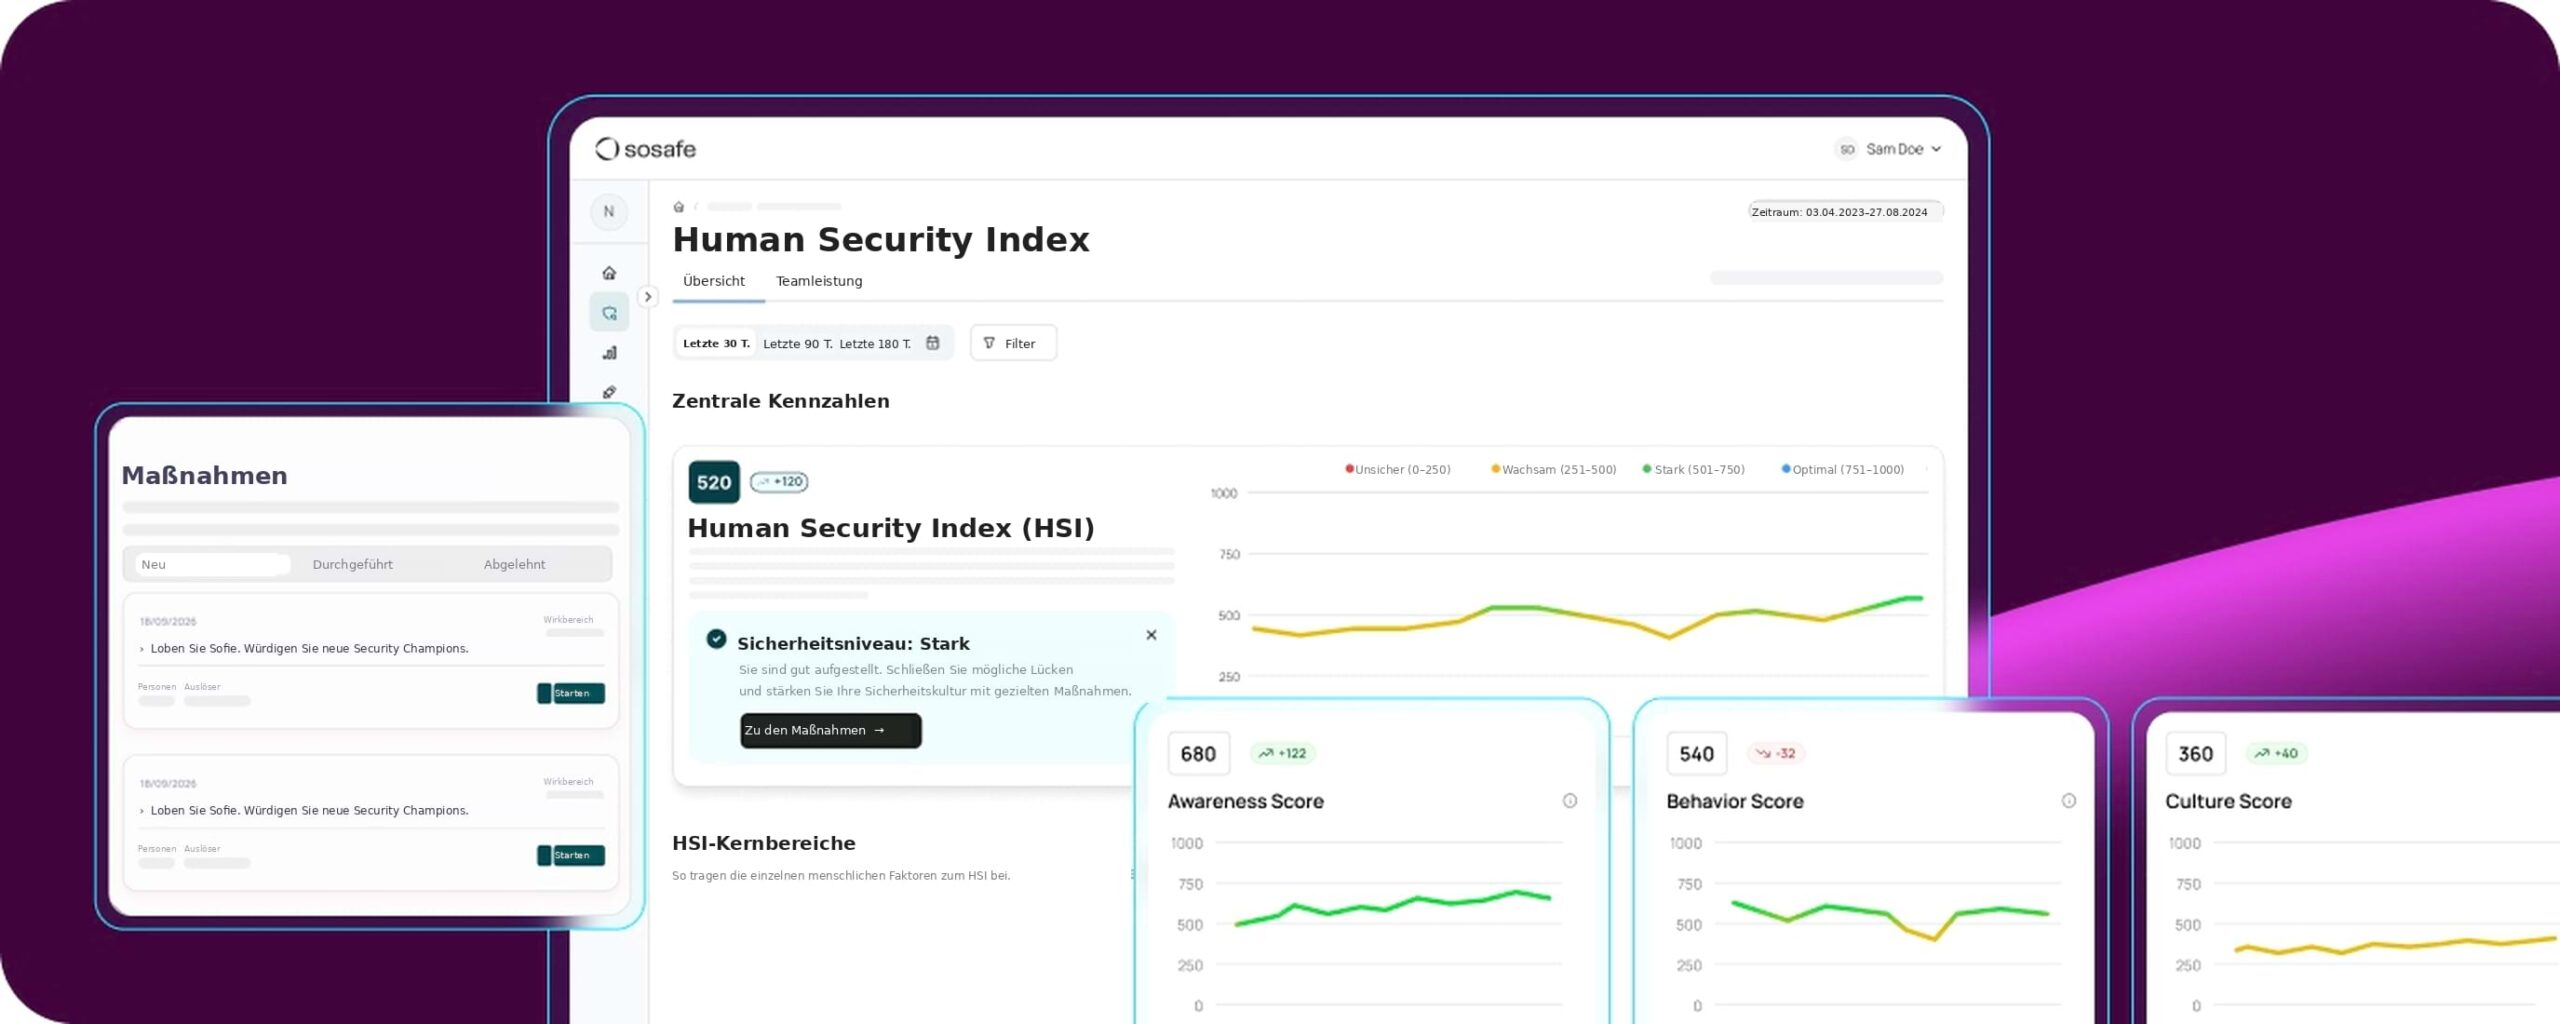
Nach DORA trägt das Leitungsorgan die letzte Verantwortung für das Management der IKT-Risiken. Der Human Security Index fasst Simulationsergebnisse, gemeldete Bedrohungen und Lernfortschritt zu einer Kennzahl zusammen, die Vorstand und Geschäftsleitung über das Jahr verfolgen.
Schulungszeit, die ins Jahr passt
Für Schulungen zur Cybersicherheit bleiben oft nur wenige Stunden im Jahr. Lerneinheiten von ein bis acht Minuten verteilen diese Zeit auf die Monate, sodass niemand lange den Schalter, das Beratungsgespräch oder die Telefonleitung verlassen muss. So wird IT-Sicherheit in Banken zur Gewohnheit und bleibt kein jährlicher Pflichttermin.
Simulationen nach dem Muster echter Zahlungsbetrügereien
Ein Lieferant meldet eine neue Bankverbindung, ein angeblicher Kollege braucht eine Überweisung noch vor dem Annahmeschluss. Unsere Phishing-Simulationen per E-Mail und SMS greifen solche Muster auf. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person.
Kennzahlen, die der Vorstand verfolgen kann
Nach DORA trägt das Leitungsorgan die letzte Verantwortung für das Management der IKT-Risiken. Der Human Security Index fasst Simulationsergebnisse, gemeldete Bedrohungen und Lernfortschritt zu einer Kennzahl zusammen, die Vorstand und Geschäftsleitung über das Jahr verfolgen.
TYPISCHE ANGRIFFSWEGE
Wo Angriffe auf Banken und Finanzdienstleister meist beginnen
Eine Zahlungsanforderung, die nach Routine aussieht
Von den Vorfällen im Finanzsektor, die ENISA für 2025 in der EU ausgewertet hat, betrafen 61,9 % Kreditinstitute und 14,8 % entfielen auf Betrug und Identitätstäuschung (Quelle: ENISA Threat Landscape 2026, September 2026). Oft genügt eine glaubwürdige Anfrage, etwa eine Rechnung mit neuer Kontoverbindung oder die Mail des angeblichen Vorstands, der eine vertrauliche Überweisung verlangt. CEO-Fraud funktioniert, weil er wie gewöhnliche Arbeit im Zahlungsverkehr aussieht.
Der Anruf, der echt klingt
Ein angeblicher Kunde ruft im Kundenservice an und will kurz vor einer größeren Überweisung seine Telefonnummer ändern. Jemand aus der vermeintlichen IT bittet den Servicedesk, die Multi-Faktor-Authentifizierung zurückzusetzen. Laut demselben ENISA-Bericht nutzten Angreifer Vishing, gaben sich als IT-Personal aus und erbeuteten so Zugangsdaten für Single Sign-on und MFA-Codes. Mit Voice Cloning wird es noch schwerer, solche Anrufe zu hinterfragen. Ein Rückruf über die bekannte Nummer deckt sie oft auf.
Ransomware und gestohlene Kundendaten
Ransomware kann Kernbankensystem, Schadenbearbeitung oder Zahlungsverkehr tagelang lahmlegen. Werden Kundendaten gestohlen, drohen aufsichtsrechtliche Folgen und ein Vertrauensverlust. Am Anfang steht oft eine E-Mail, die jemand an einem gewöhnlichen Arbeitstag geöffnet hat.
Zugang über IKT-Dienstleister
Zentrale IT-Dienstleister, Cloud-Anbieter, Softwarehäuser und Auslagerungspartner haben oft Zugang zu kritischen Systemen. DORA widmet dem IKT-Drittparteienrisiko ein eigenes Kapitel. Für die IT-Sicherheit in Banken ist ein gestohlener Partnerzugang besonders heikel, weil er legitim aussieht. Wer bei einer ungewöhnlichen Anfrage nachhakt, kann einen Angriff früh stoppen.
COMPLIANCE UND AUDITVORBEREITUNG
Was DORA von den Beschäftigten erwartet und wie SoSafe unterstützt
DORA löst die BAIT, VAIT und KAIT der BaFin ab und macht Sensibilisierung für IKT-Sicherheit zur Pflicht für alle Beschäftigten und die Geschäftsleitung. Mitglieder des Leitungsorgans schulen sich regelmäßig selbst. SoSafe unterstützt Sie mit einem Programm, das auf DORA ausgerichtet ist.


SCHULUNG NACH ROLLE
Rollenbasierte Schulung für die Informationssicherheit in Banken
In Filialen und im Kundenservice
Wer Kundinnen und Kunden berät, hört die überzeugendsten Geschichten. Ein Anrufer will die Telefonnummer zu einem fremden Konto ändern, eine Besucherin drängt im Namen eines Angehörigen auf eine eilige Barauszahlung. Hier entscheidet sich die IT-Sicherheit in Banken oft am Schalter oder am Telefon. Ihre Regeln zur Legitimationsprüfung machen Sie mit Policy-to-Lesson zur Lerneinheit.
In Zahlungsverkehr, Treasury und Rechnungswesen
Diese Teams geben Geld frei, deshalb kopieren Angreifer genau die Dokumente, mit denen sie täglich arbeiten. Das kann eine geänderte IBAN auf einer Lieferantenrechnung sein oder eine vertrauliche Überweisung, die kurz vor Annahmeschluss angefordert wird. Simulationen greifen solche Muster auf, und Ihre eigenen Freigaberegeln werden zur Lerneinheit.
In der IT und am Servicedesk
Für Administratorinnen und Administratoren gibt es Lerninhalte zum Schutz privilegierter Konten, zur Zugriffsverwaltung und zum Melden von Vorfällen. Am Servicedesk zählt vor allem eine Frage: Ist die Person, die ein Passwort oder einen zweiten Faktor zurücksetzen lassen will, wirklich die, für die sie sich ausgibt? Ihr Verfahren für solche Rücksetzungen bereiten Sie ebenfalls als Lerneinheit auf.
Im Vorstand und in der Geschäftsleitung
Nach Art. 5 Abs. 4 DORA halten die Mitglieder des Leitungsorgans ihr Wissen zu IKT-Risiken aktiv auf dem neuesten Stand, unter anderem durch regelmäßige Schulungen. Für sie legen Sie eigene Lerneinheiten an, zum Beispiel aus Ihren Unterlagen dazu, was DORA vom Leitungsorgan erwartet und wie Ihr IKT-Risikomanagementrahmen im Alltag funktioniert.
Lerneinheiten in monatlichen Dosen
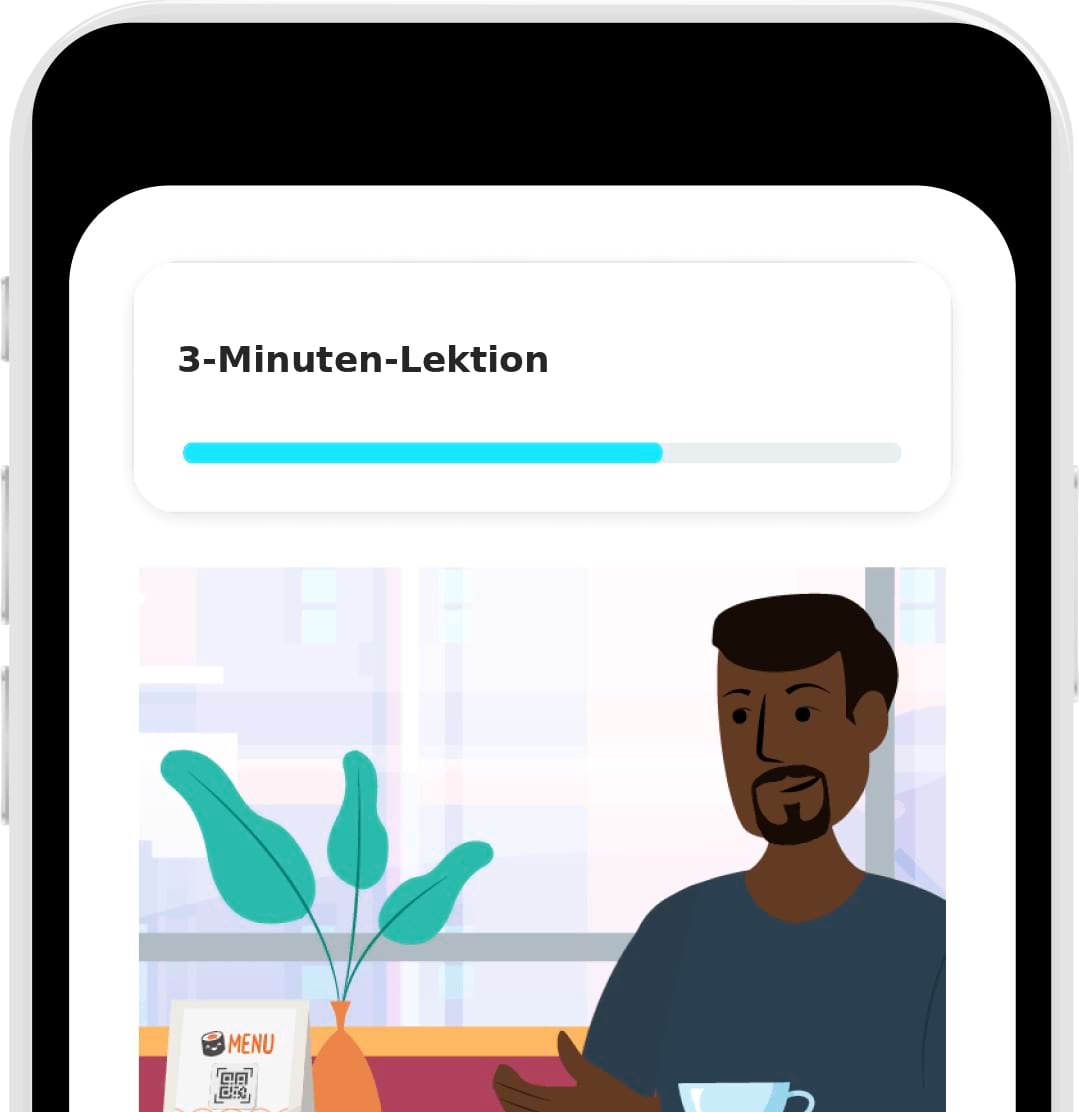
Eine Lerneinheit dauert ein bis acht Minuten und läuft am Arbeitsplatz oder auf dem Smartphone, in über 34 Sprachen. Sie weisen Lerninhalte Rollen und Gruppen zu, damit die Sachbearbeiterin in der Schadenregulierung andere Schwerpunkte lernt als der Netzwerkadministrator.
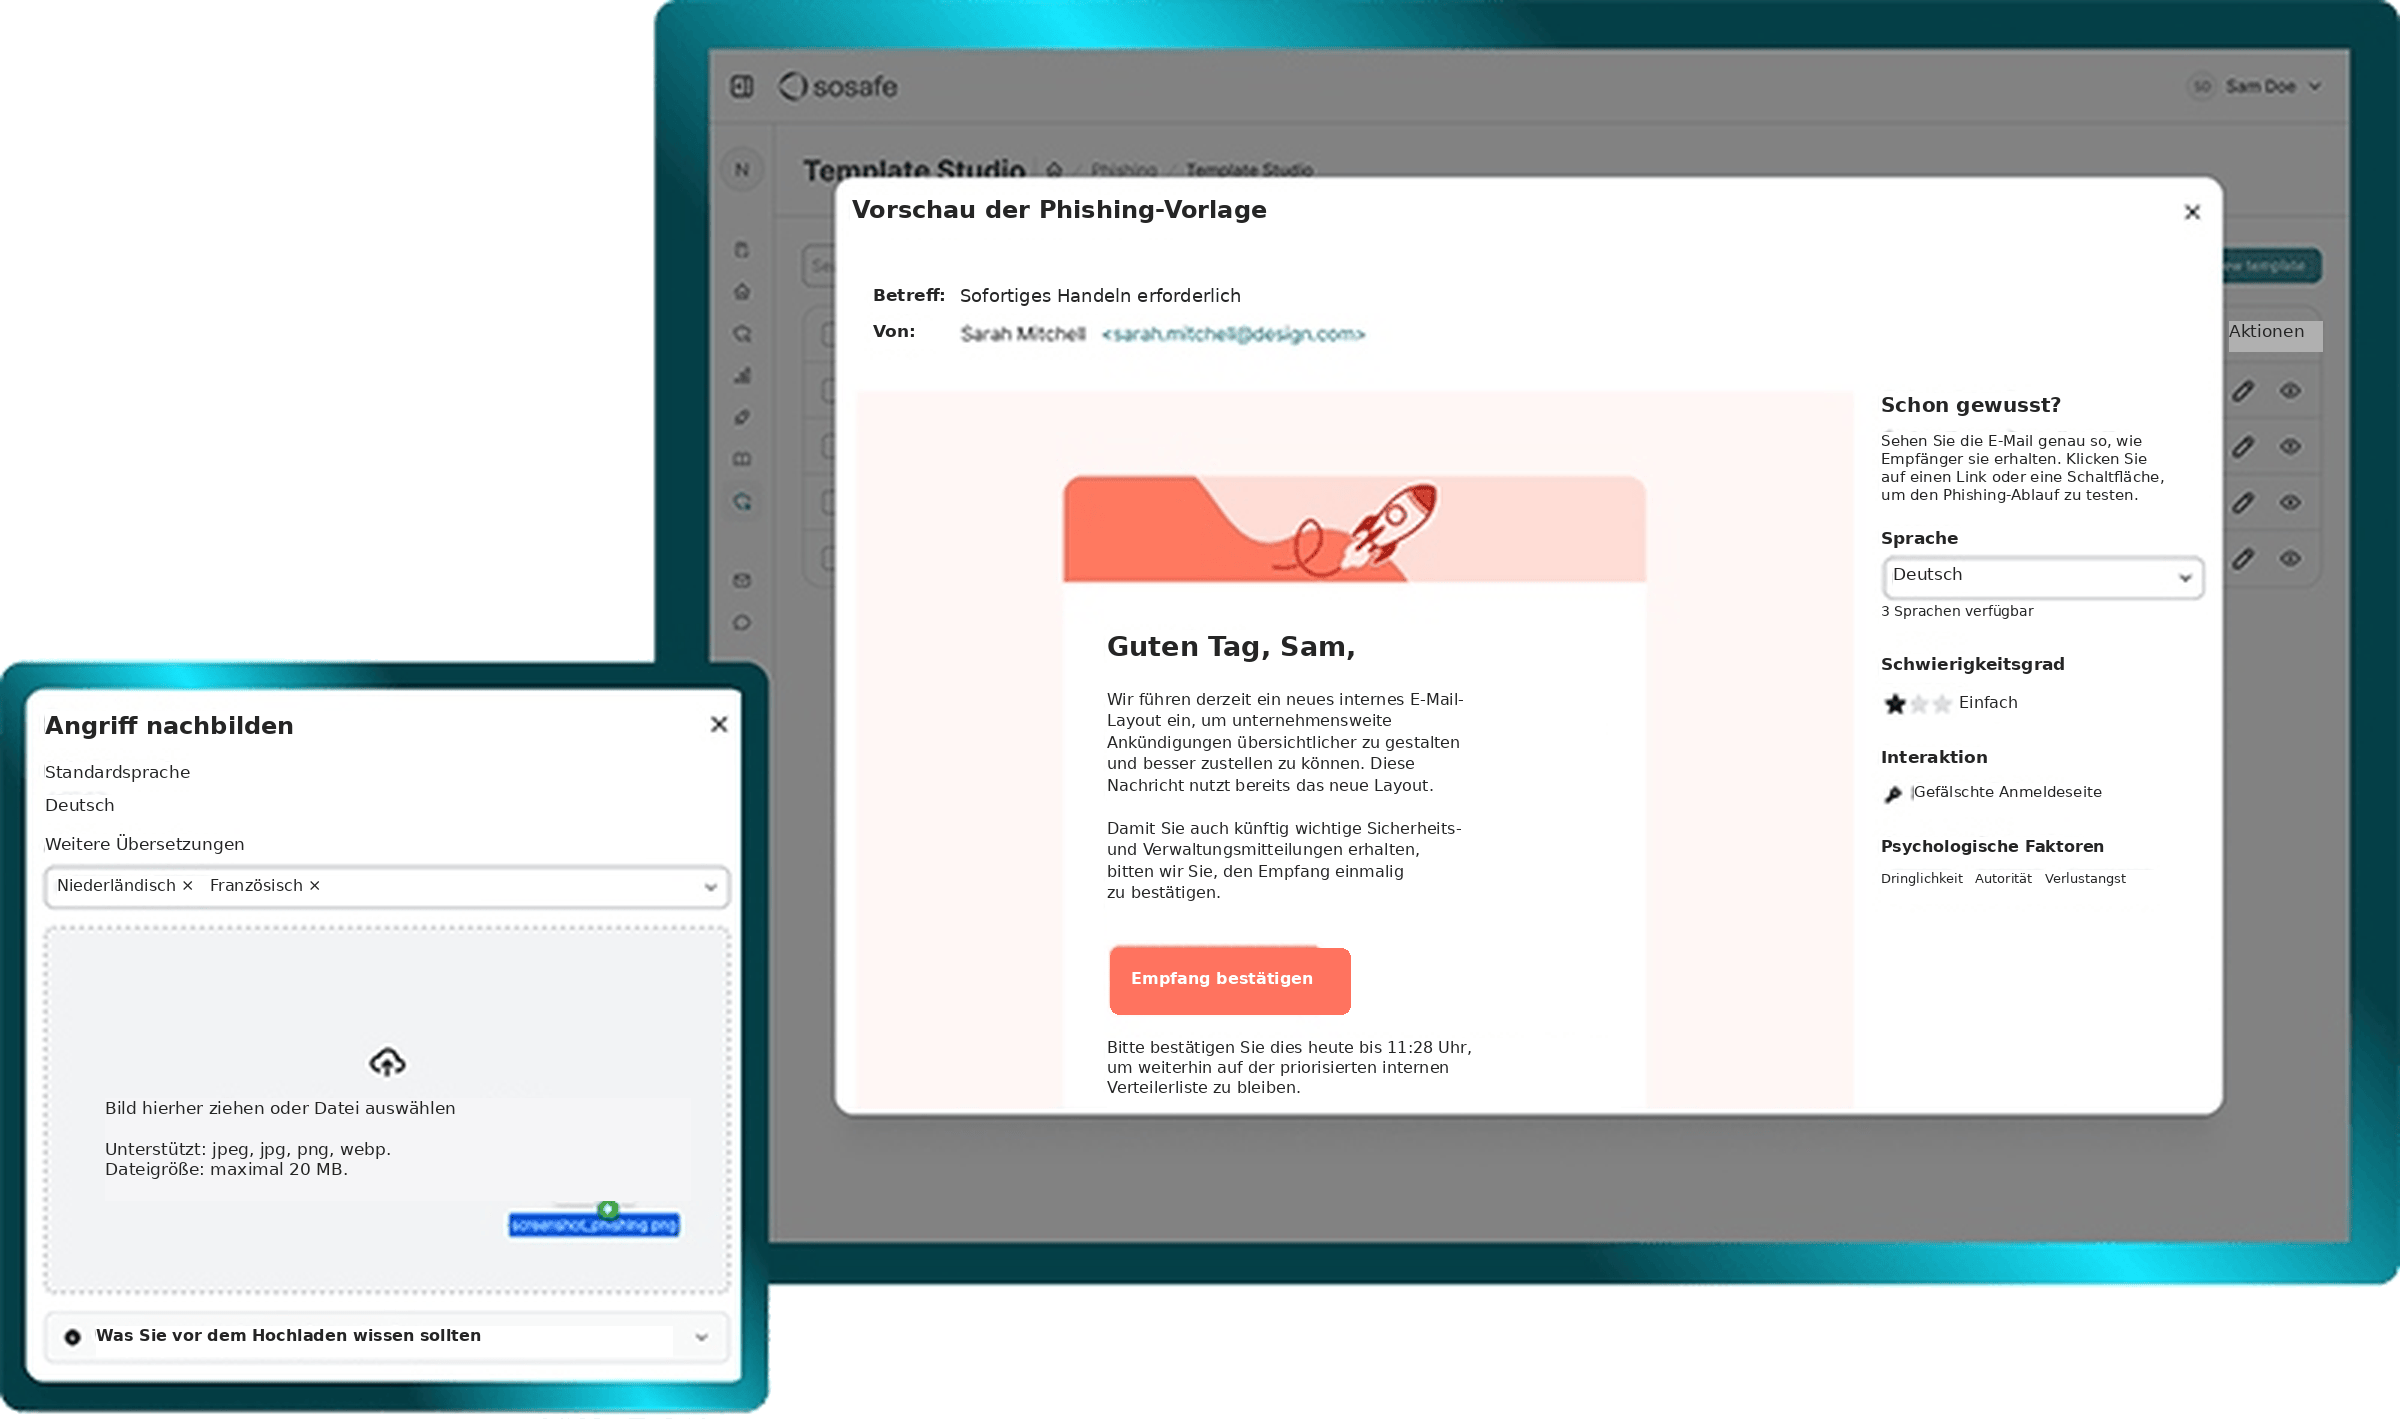
Von der gemeldeten E-Mail zur Simulation
Erreicht eine Phishing-Mail Ihr Haus, etwa eine gefälschte Zahlungserinnerung, baut das Sicherheitsteam sie zu einer Simulation um und schickt sie an die Personen, auf die sie zielte.
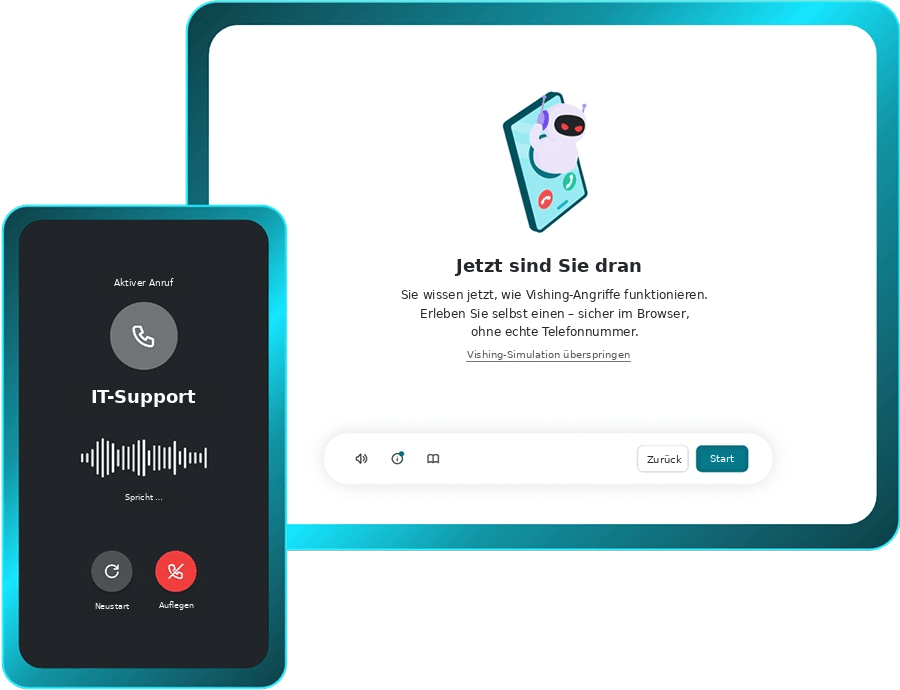
Ein Übungsanruf im Browser
Die interaktive Vishing-Lektion endet mit einem realistischen Anruf im Browser, zum Beispiel vom angeblichen IT-Support. Telefonnummern brauchen Sie dafür nicht. Die Lektion übt das Nachprüfen als Gewohnheit, erfasst aber anders als E-Mail-Simulationen keine Fehlerquote.
Mit einem Klick melden
Der Phishing-Meldebutton sitzt im E-Mail-Programm. Mit einem Klick landet eine verdächtige Nachricht in einer zentralen Triage-Queue, wo das Sicherheitsteam alle Meldungen gemeinsam sichtet und entscheidet, was zu tun ist.
Eigene Regeln als Lerneinheit
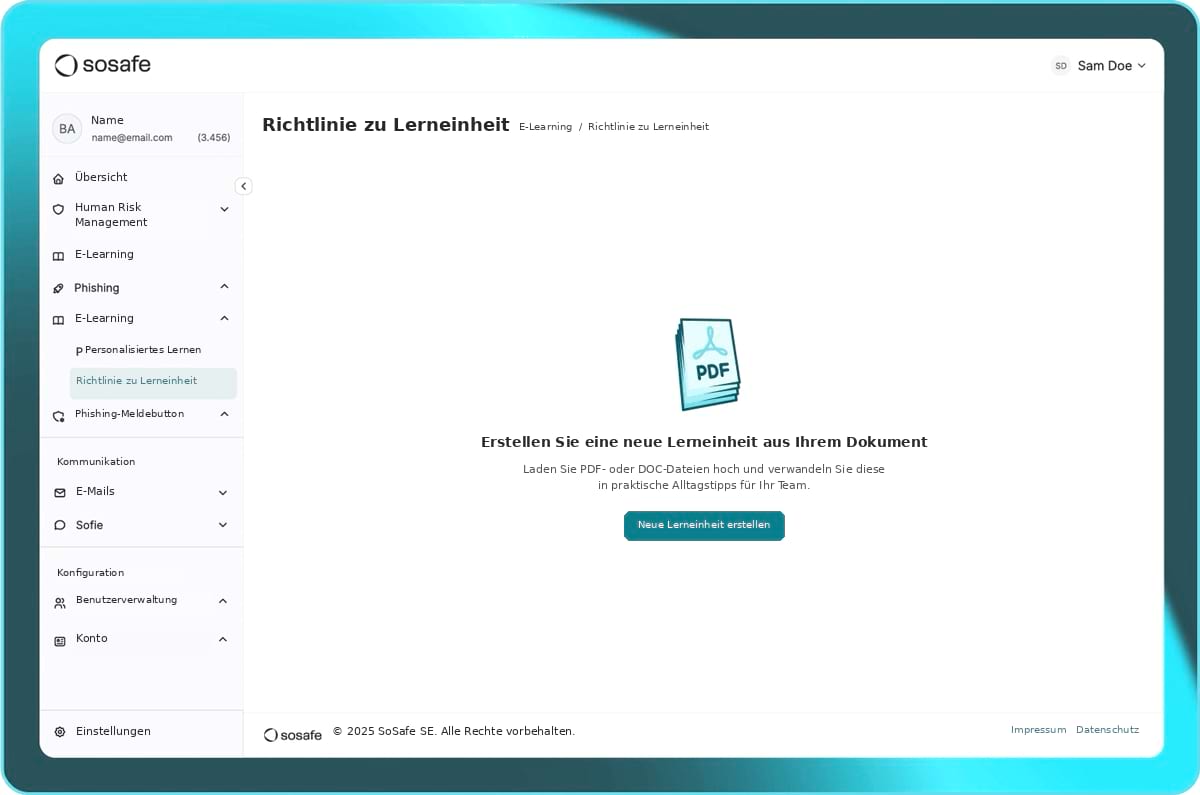
Laden Sie eine Richtlinie als PDF hoch, zum Beispiel Ihre Rückrufregel bei geänderten Bankverbindungen. Daraus entsteht ein bearbeitbarer Entwurf einer Lerneinheit, den Ihr Team prüft, freigibt und in die freigeschalteten Sprachen übersetzen lässt.
Belege für Revision und Vorstand
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation, etwa für die interne Revision oder externe Prüfungen. Der Human Security Index zeigt Revision und Vorstand, wie sich das menschliche Risiko im Haus über die Zeit entwickelt.
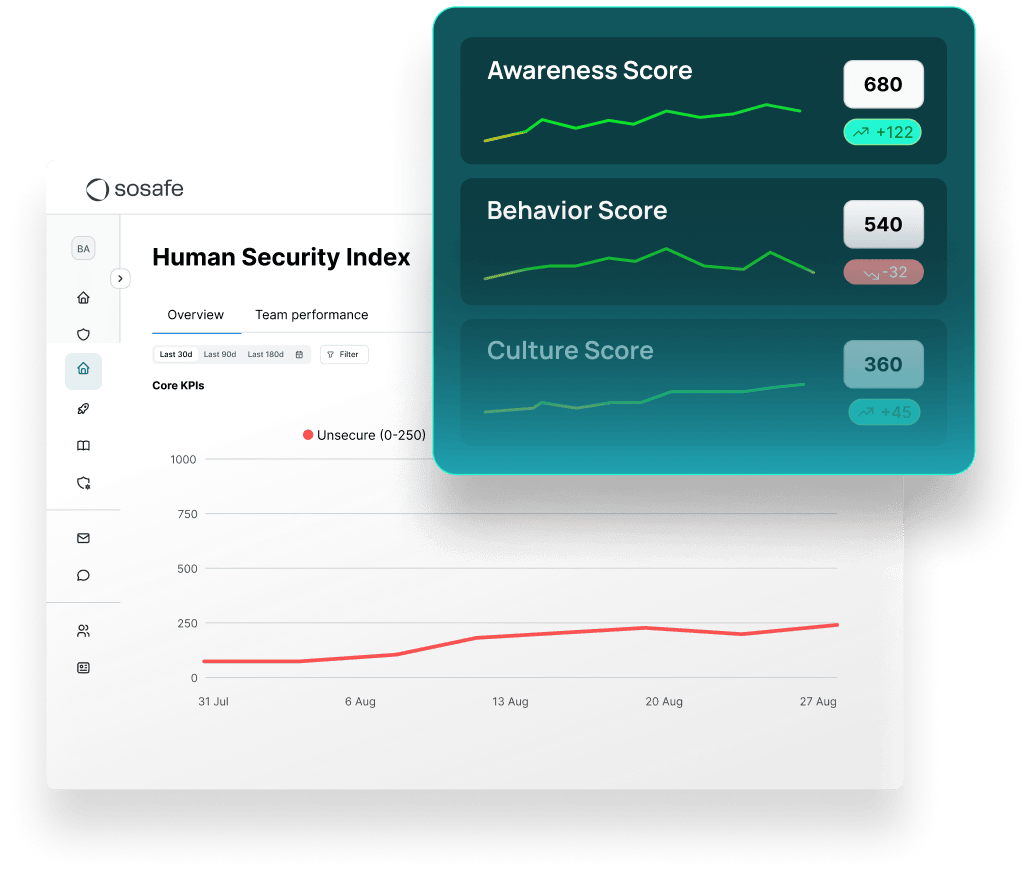

„Bevor wir SoSafe eingeführt haben, war es schwierig, die Cyber-Schwachstellen unseres Teams zu beziffern. Die Analysen von SoSafe haben für uns viel verändert: Wir können das menschliche Risiko jetzt messen, und das ist fester Bestandteil unserer Sicherheitsstrategie geworden. Unsere Klickraten in Simulationen sind um bemerkenswerte 40 % gesunken, und unser Behavior Score ist gestiegen. Das zeigt deutlich, was das Training von SoSafe leistet.“

Thorsten Seban
Information Security Officer der VR Bank Fulda
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung für Banken und Versicherer
Für die IT-Sicherheit in Banken braucht der Vorstand Belege, dass sich Verhalten ändert, und nicht nur den Nachweis, dass geschult wurde. Mehr als 6.000 Organisationen weltweit vertrauen SoSafe. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Verbunden mit den Systemen, die Banken bereits nutzen
IT-Sicherheit in Banken wirkt am besten in den Werkzeugen, mit denen die Teams ohnehin arbeiten. Beschäftigte übernehmen Sie aus Microsoft Entra ID oder aus Ihrem HR-System, gemeldete E-Mails gehen an ServiceNow oder Jira. Wer Schulungen über ein eigenes LMS steuert, stellt die Inhalte als SCORM-Paket bereit, etwa in SAP SuccessFactors.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur IT-Sicherheit in Banken
Erleben Sie SoSafe in Banken, bei Finanzdienstleistern und Versicherern





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
