FÜR HERSTELLER, ZULIEFERER UND INDUSTRIEGRUPPEN
Cybersicherheit in der Produktion, vom Büro bis zur Fertigungslinie
- Security Awareness Training für Büro, Schichtbetrieb und Zeitarbeitskräfte, auch ohne dienstliche E-Mail-Adresse
- Phishing- und Smishing-Simulationen nach dem Muster von Rechnungsbetrug, falschen Lieferanten und anderen Maschen gegen Industrieunternehmen
- Exportierbare Trainings- und Simulationsergebnisse, mit denen Sie Ihr Programm für NIS2, ISO/IEC 27001 und TISAX-Assessments dokumentieren
SO HILFT SOSAFE
Lösungen für mehr Cybersicherheit in der Produktion
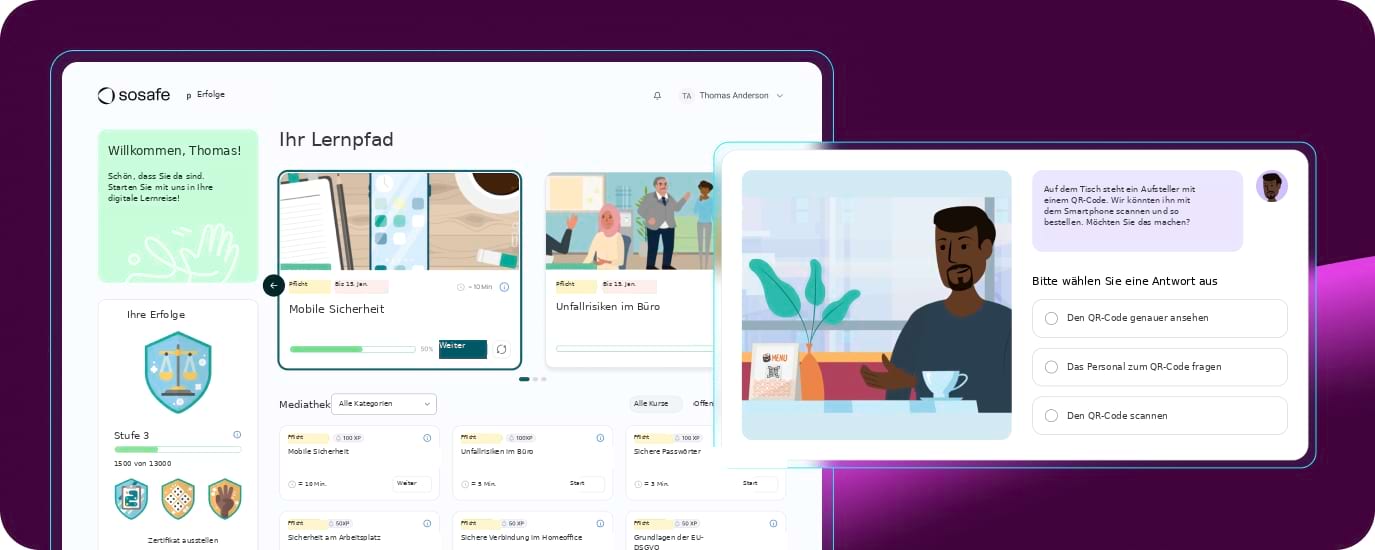
Schulung, die die ganze Belegschaft erreicht
Im Büro lernen Beschäftigte mit digitalen Lerneinheiten, in der Werkhalle zusätzlich mit druckfertigen Schulungsunterlagen. Wer in der Produktion keine dienstliche E-Mail-Adresse hat, nimmt trotzdem an den digitalen Lerneinheiten teil, am gemeinsam genutzten Terminal oder auf dem eigenen Smartphone. So erreicht Cybersicherheit in der Produktion auch die Schichten, die selten an einem Schreibtisch sitzen.
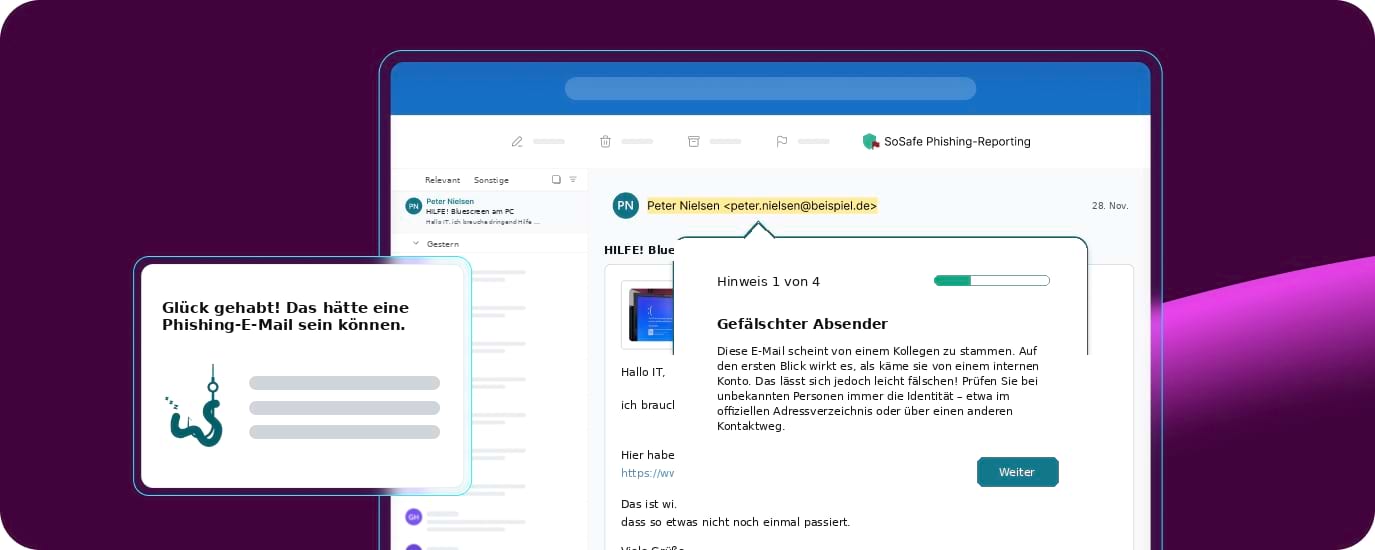
Simulationen nach dem Muster echter Angriffe
E-Mails und SMS imitieren Lieferantenrechnungen, Lieferavise und geänderte Bankverbindungen. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person. Mit dem Phishing-Meldebutton melden Beschäftigte Verdächtiges direkt aus Outlook und das Sicherheitsteam sieht neue Angriffswellen früh.
Belege, die Verhaltensänderung zeigen
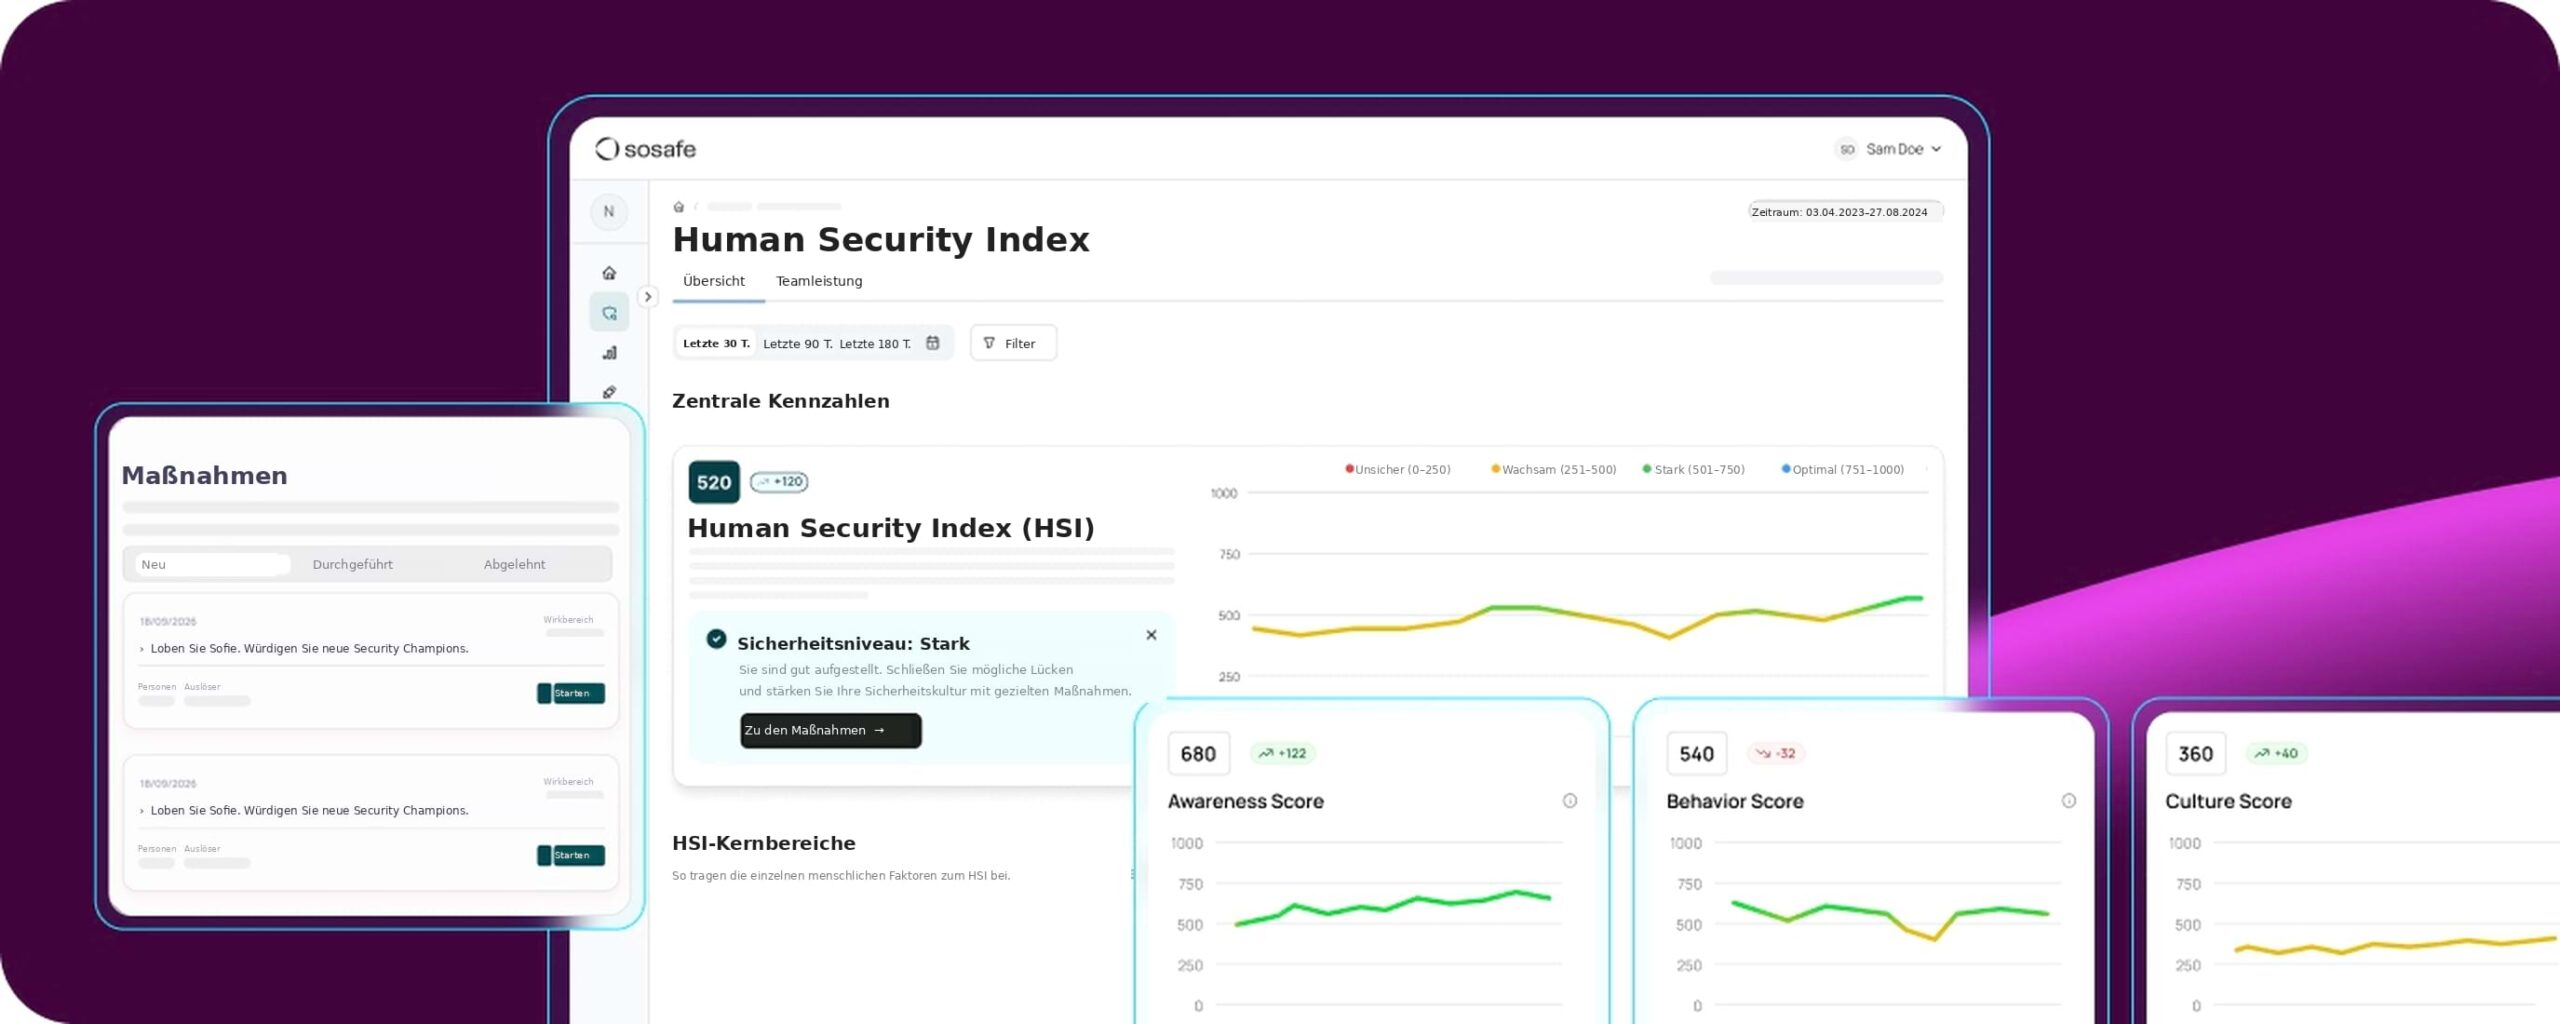
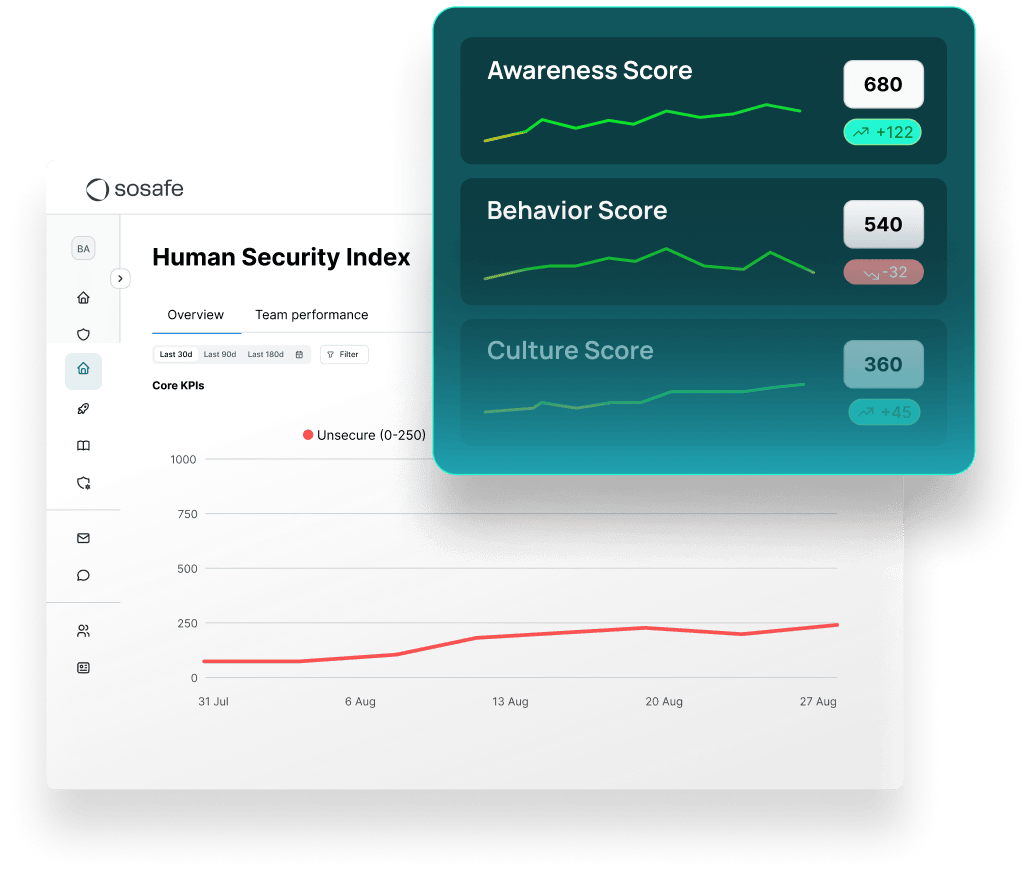
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation für Audits, etwa nach NIS2 oder ISO/IEC 27001. Die Geschäftsleitung verfolgt den Risikotrend im Human Security Index als eine Kennzahl. Das Sicherheitsteam sieht dort, welche Abteilungen als Nächstes Unterstützung brauchen.
Schulung, die die ganze Belegschaft erreicht
Im Büro lernen Beschäftigte mit digitalen Lerneinheiten, in der Werkhalle zusätzlich mit druckfertigen Schulungsunterlagen. Wer in der Produktion keine dienstliche E-Mail-Adresse hat, nimmt trotzdem an den digitalen Lerneinheiten teil, am gemeinsam genutzten Terminal oder auf dem eigenen Smartphone. So erreicht Cybersicherheit in der Produktion auch die Schichten, die selten an einem Schreibtisch sitzen.
Simulationen nach dem Muster echter Angriffe
E-Mails und SMS imitieren Lieferantenrechnungen, Lieferavise und geänderte Bankverbindungen. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person. Mit dem Phishing-Meldebutton melden Beschäftigte Verdächtiges direkt aus Outlook und das Sicherheitsteam sieht neue Angriffswellen früh.
Belege, die Verhaltensänderung zeigen
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation für Audits, etwa nach NIS2 oder ISO/IEC 27001. Die Geschäftsleitung verfolgt den Risikotrend im Human Security Index als eine Kennzahl. Das Sicherheitsteam sieht dort, welche Abteilungen als Nächstes Unterstützung brauchen.
TYPISCHE ANGRIFFSWEGE
Warum Cybersicherheit in der Produktion beim Menschen beginnt
Ransomware, die die Linie stoppt
Laut IBM X-Force war die Fertigung 2025 zum fünften Mal in Folge die am häufigsten angegriffene Branche, mit 27,7 % der untersuchten Vorfälle. (Quelle: IBM X-Force Threat Intelligence Index, Februar 2026). Legt Ransomware Planung oder Logistik lahm, steht meist auch die Fertigung.
Rechnungsbetrug und falsche Lieferanten
Ein langjähriger Lieferant teilt eine neue Bankverbindung mit. Eine Bestellung kommt angeblich vom Einkauf eines Kunden, doch die Domain weicht um einen Buchstaben ab. Einkauf, Kreditorenbuchhaltung und Vertrieb bearbeiten solche Nachrichten täglich, und genau dort lässt sich ein Angriff auch stoppen. Bei 62 % der Datenpannen war ein Mensch beteiligt (Quelle: Verizon DBIR, Mai 2026).
Der Anruf, der Zugang verlangt
Jemand ruft angeblich vom Servicedesk an und braucht sofort einen Code für eine Fernwartungssitzung. Schichtleitungen, Technikerinnen und Techniker klären vieles am Telefon, und mit Voice Cloning klingt auch eine fremde Stimme vertraut. Wer die Masche kennt, legt auf und ruft über die bekannte Nummer zurück.
Zugang über die Lieferkette
Maschinenbauer warten Anlagen aus der Ferne, Logistikpartner und IT-Dienstleister haben eigene Zugänge, Kunden bestellen über Portale. Jede dieser Verbindungen ist auch ein Weg ins Netz, und laut demselben Bericht von Verizon war bei 48 % der Datenpannen ein Dritter beteiligt. Zugangsdaten, die bei einem Partner gestohlen wurden, sehen aus wie ein gewöhnlicher Login. Deshalb kommt es auf Menschen an, denen eine ungewöhnliche Anfrage auffällt.
COMPLIANCE UND AUDITVORBEREITUNG
Ausgerichtet auf die Vorgaben für Industrieunternehmen in Deutschland
Kunden und Prüfende erwarten Belege, die alle erfassen, von der Werkhalle bis zur Geschäftsleitung. Viele Hersteller fallen unter das BSI-Gesetz nach NIS2, für Automobilzulieferer kommt TISAX hinzu. SoSafe dokumentiert Schulungen und Simulationen und unterstützt Sie, Ihr Programm zu belegen.


SCHULUNG NACH ROLLE
Rollenbasierte Schulung für jedes Team im Werk
Produktion und Schichtbetrieb
Maschinenbedienerinnen und -bediener, Instandhaltung und Lagerpersonal lernen am gemeinsam genutzten Terminal, auf dem eigenen Smartphone oder mit gedruckten Unterlagen, ohne dienstliche E-Mail-Adresse. Zeitarbeitskräfte nehmen zu denselben Bedingungen teil. Die Risiken kennen alle aus dem Werksalltag, etwa eine SMS, die einen Schichttausch bestätigen lassen will, oder einen USB-Stick, der neben einer Maschine liegt.
Einkauf, Finanzen und Vertrieb
Diese Teams arbeiten mit Auftragsbestätigungen, Rechnungen, Lieferantenstammdaten und Kundenportalen, also mit genau dem, was Angreifer nachahmen. Simulationen greifen solche Muster auf, zum Beispiel eine geänderte Bankverbindung in den Stammdaten oder eine Auftragsbestätigung, die plötzlich einen neuen Zahlungslink enthält. Auch die dringende Überweisung am üblichen Freigabeweg vorbei, typisch für CEO-Fraud, gehört dazu.
Engineering, IT und OT
Für Administratorinnen und Administratoren gibt es Lerninhalte zum Schutz privilegierter Konten, zur Zugriffsverwaltung und zum Melden von Vorfällen. Ihre eigenen Regeln zu Fernwartung, Konstruktionsdaten und zur Verbindung von Büro-IT und Produktionsnetz machen Sie mit Policy-to-Lesson zu Lerneinheiten. Hier entscheidet sich die IT-Sicherheit in der Produktion, denn vernetzte Maschinen sind nur so sicher wie die Konten, die auf sie zugreifen.
Geschäftsleitung und Unternehmensgruppen
Nach § 38 Abs. 3 BSIG muss die Geschäftsleitung wichtiger und besonders wichtiger Einrichtungen regelmäßig an Schulungen teilnehmen. Für sie gibt es eigene NIS2-Lerneinheiten, von Risikomanagementmaßnahmen bis zur Verantwortung bei Vorfällen. Werksleitungen können eine eigene Dashboard-Ansicht erhalten, die nur ihre Teams zeigt. Gruppen mit mehreren Werken, Gesellschaften oder Ländern richten je nach Paket für jede Gesellschaft einen eigenen Mandanten ein und filtern Ergebnisse nach Standort und Abteilung.
Lerneinheiten, die zwischen zwei Aufgaben passen
Eine Lerneinheit dauert ein bis acht Minuten. Sie weisen Lerninhalte Rollen und Gruppen zu, damit an der Verpackungslinie andere Schwerpunkte gelten als für die Ingenieurin, die die Steuerungen betreut.
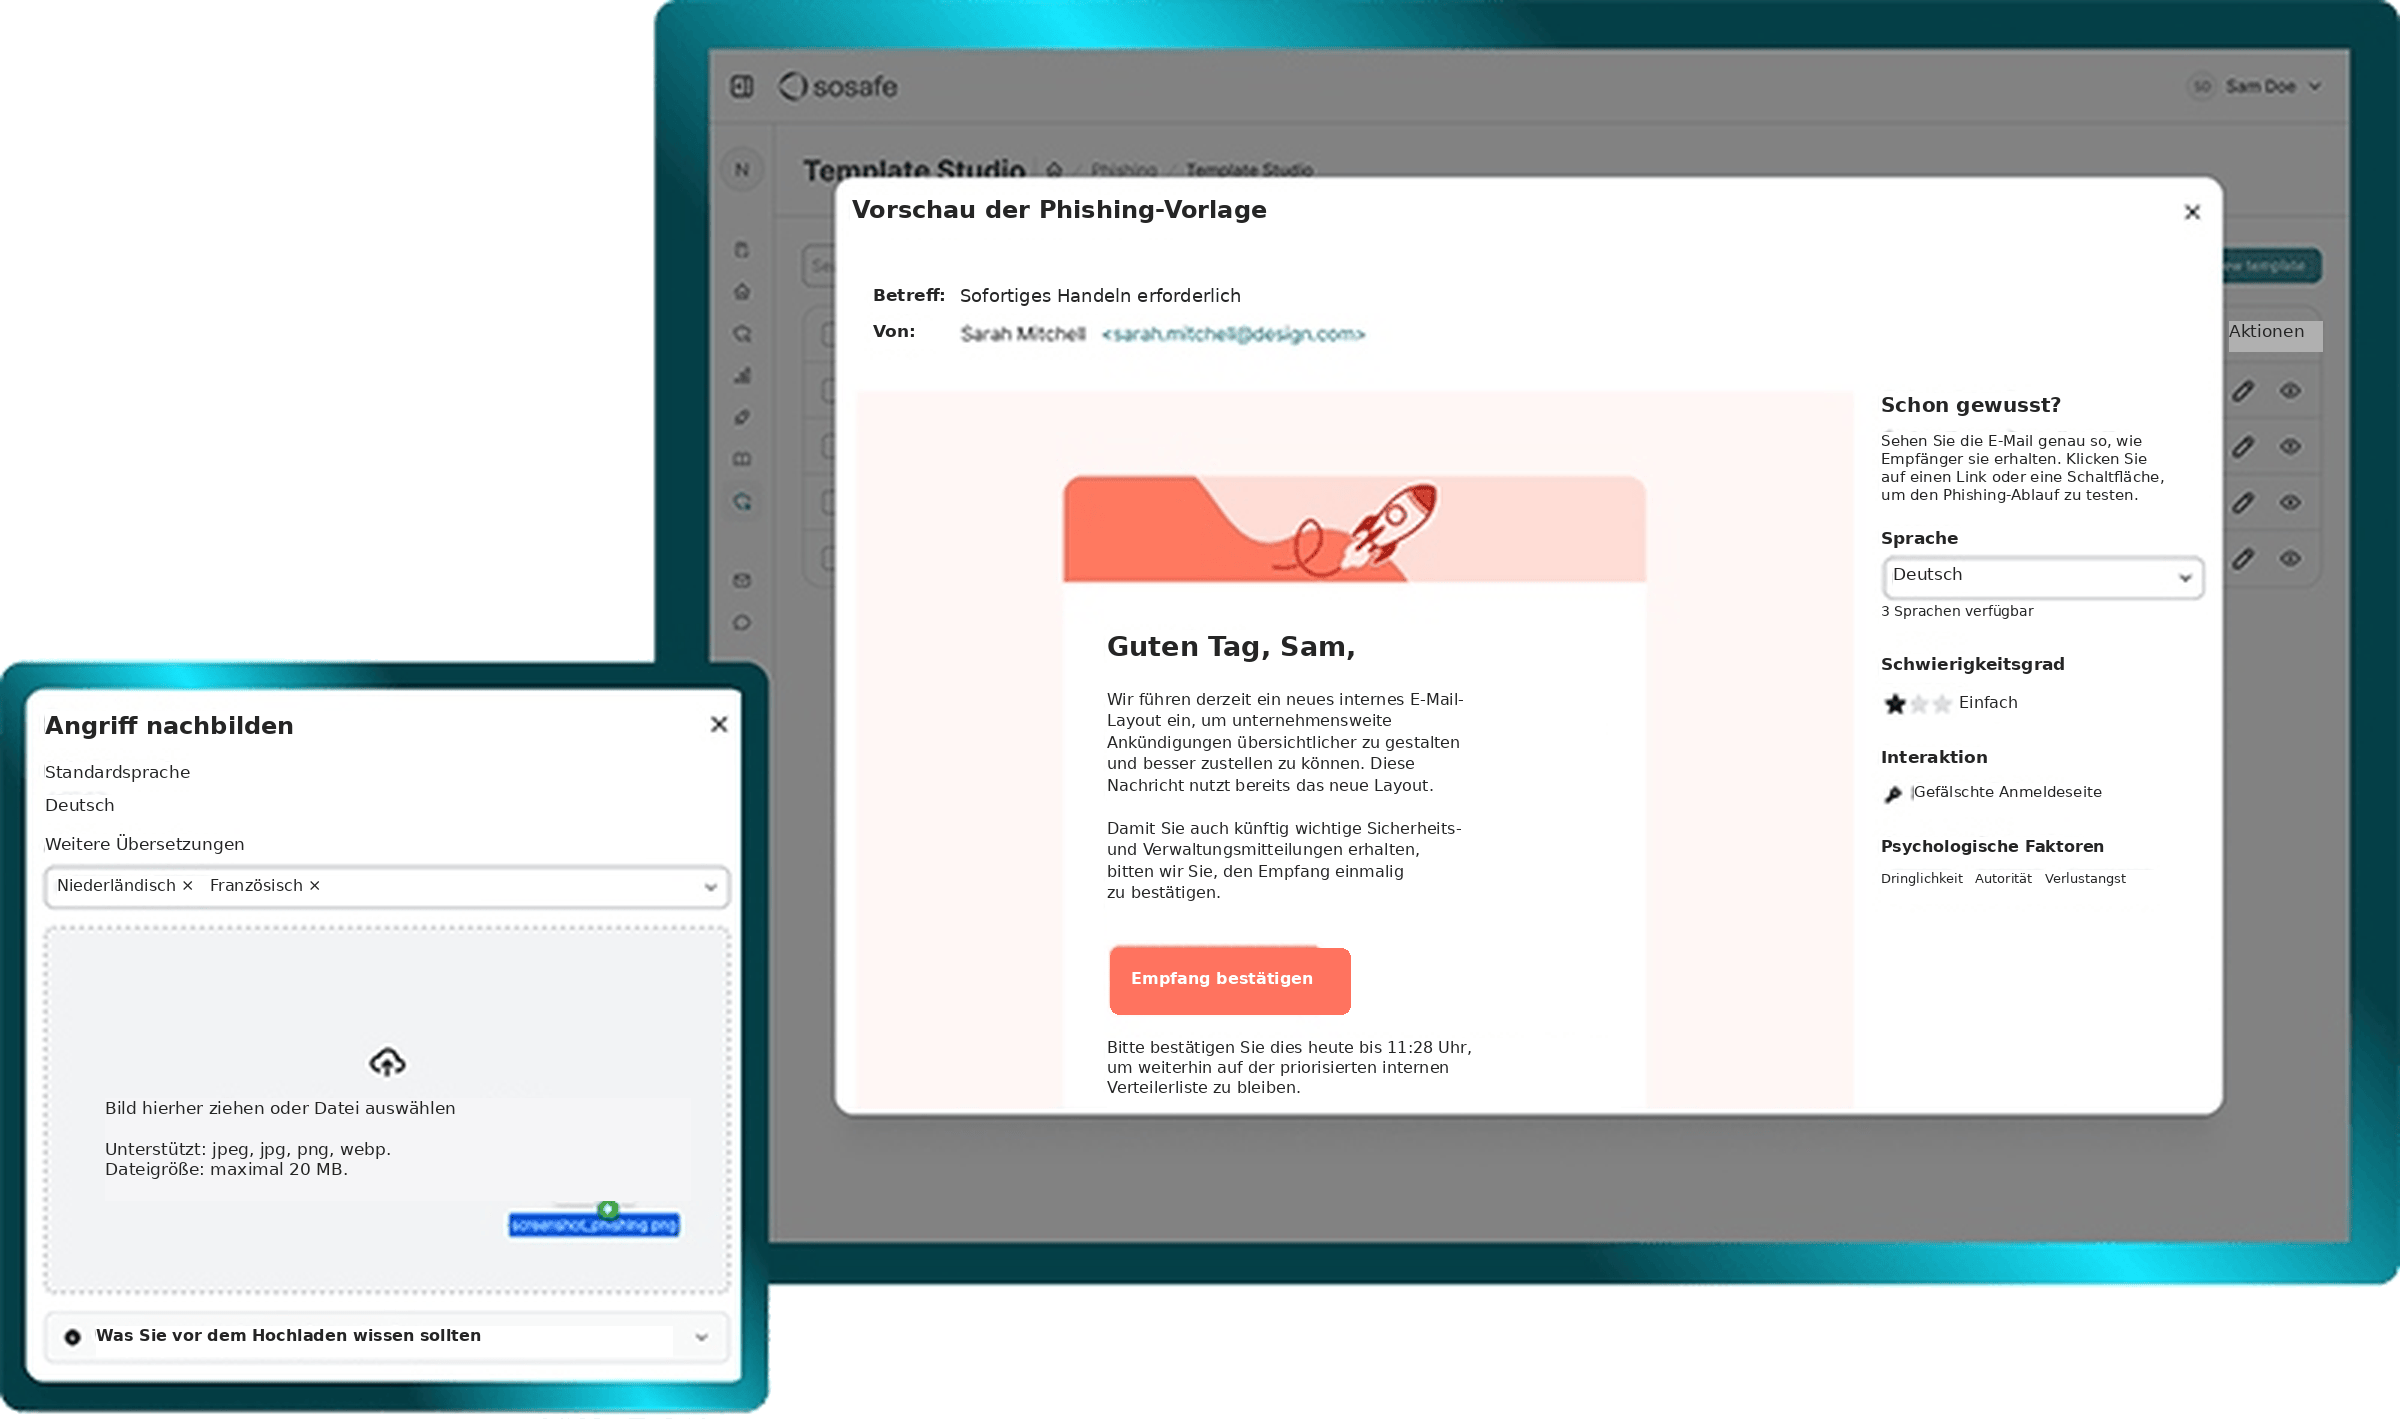
Simulationen aus dem eigenen Postfach
Eine Phishing-Mail, die in Ihrer eigenen Umgebung aufgefallen ist, lässt sich in drei bis vier Minuten zu einer Simulation umbauen und an die Teams senden, auf die sie abzielte.
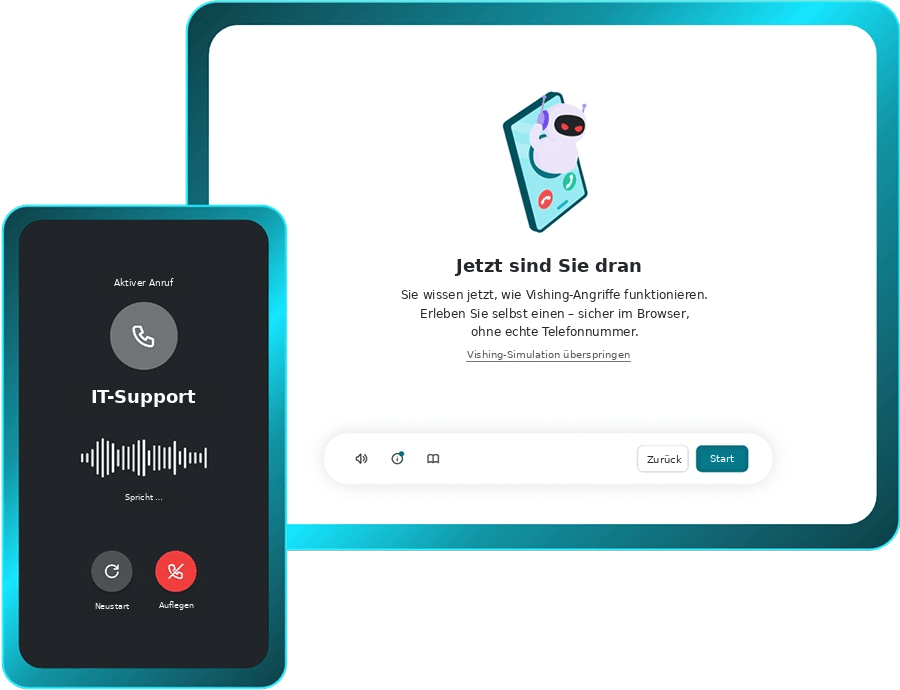
Telefonangriffe im Browser üben
Gegen Vishing gibt es eine interaktive Lektion: Beschäftigte erleben im Browser einen realistischen Anruf vom angeblichen Support und entscheiden unter Zeitdruck, wie sie reagieren. Telefonnummern müssen Sie dafür nicht verwalten. Anders als die Simulationen per E-Mail und zu Smishing erfasst die Lektion keine Fehlerquote.
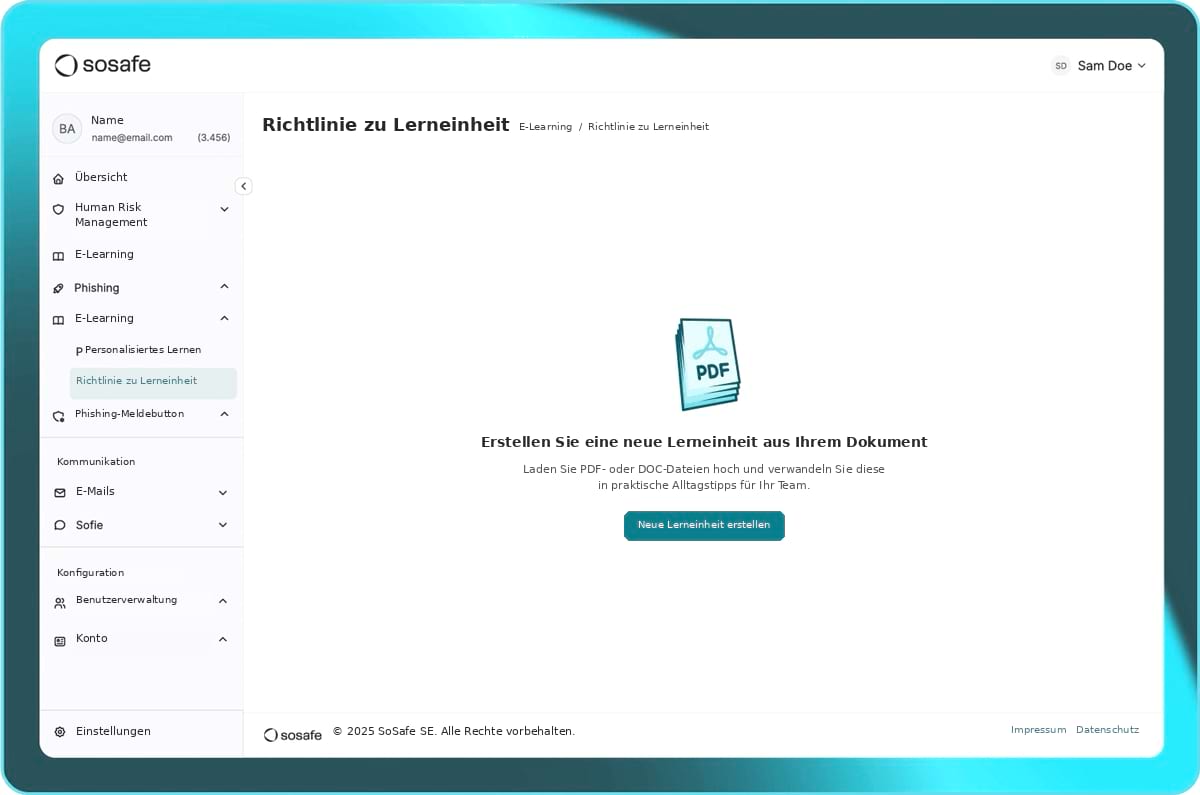
Von der Arbeitsanweisung zur Lerneinheit
Laden Sie eine Richtlinie, Arbeitsanweisung oder Fernwartungsregel als PDF hoch. Daraus entsteht ein bearbeitbarer Entwurf einer Lerneinheit, den Ihr Team prüft, freigibt und in die freigeschalteten Sprachen übersetzen lässt.
Verdächtiges mit einem Klick melden
Der Meldebutton in Outlook schickt verdächtige E-Mails in eine zentrale Triage-Queue. So erfährt das IT-Team von einer neuen Kampagne, sobald die erste Meldung eingeht, und nicht erst, wenn der erste Rechner betroffen ist.
Belege, wenn ein Kunde fragt
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation, etwa für Audits nach NIS2 oder ISO/IEC 27001 oder für ein TISAX-Assessment. Der Human Security Index zeigt den Verlauf über das Jahr und über alle Abteilungen als eine Kennzahl.

„Wir haben uns für SoSafe wegen der fortschrittlichen Cybersicherheits-Lösungen entschieden, die perfekt auf unsere Anforderungen zugeschnitten sind. SoSafe wird damit eher ein Partner als ein Anbieter.“
David Kreft
CISO von WAGO, Hersteller von Verbindungs- und Automatisierungstechnik aus Minden
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 Min.
pro Woche für den laufenden Betrieb

Messbare Wirkung in Werkhalle und Büro
Mehr als 6.000 Organisationen weltweit vertrauen SoSafe, darunter viele Industrieunternehmen. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Cybersicherheit in der Produktion, die mit Ihren Systemen arbeitet
Beschäftigte übernehmen Sie aus Microsoft Entra ID oder aus HR-Systemen wie Personio. Gemeldete E-Mails gehen an ServiceNow oder Jira, und Lerneinheiten öffnen sich im Browser, am Büro-PC, am Terminal in der Halle oder auf dem Smartphone. Wer mit dem eigenen LMS arbeitet, stellt die Inhalte als SCORM-Paket bereit, etwa in SAP SuccessFactors.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur Cybersicherheit in der Produktion
Erleben Sie SoSafe in Produktion, Büro und Lager





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
