FÜR KRANKENHÄUSER UND KLINIKEN
IT-Sicherheit im Krankenhaus, die zum Klinikalltag passt
- Lerneinheiten von ein bis acht Minuten, abgestimmt auf Visite, Übergabe und Verwaltungsarbeit
- Phishing- und Smishing-Simulationen nach dem Muster echter Angriffe auf Krankenhäuser, dazu eine interaktive Vishing-Lektion
- Exportierbare Trainings- und Simulationsergebnisse, mit denen Sie Awareness-Maßnahmen nach § 391 SGB V dokumentieren
SO HILFT SOSAFE
Lösungen für mehr IT-Sicherheit im Krankenhaus
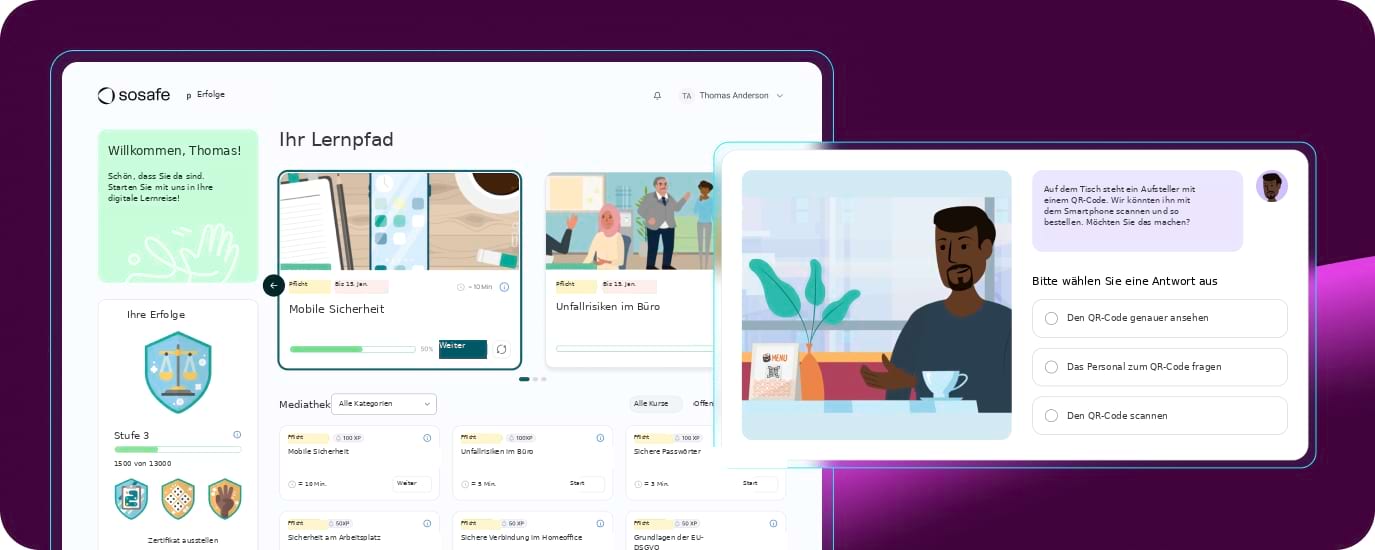
Lernen zwischen Visite und Übergabe
Eine Lerneinheit dauert ein bis acht Minuten und passt am Stationsrechner zwischen zwei Aufgaben. Für die IT-Sicherheit im Krankenhaus zählt die Gewohnheit: Wer sie verinnerlicht hat, prüft auch nachts um drei, in der vierten Nachtschicht am Stück, noch den Absender.
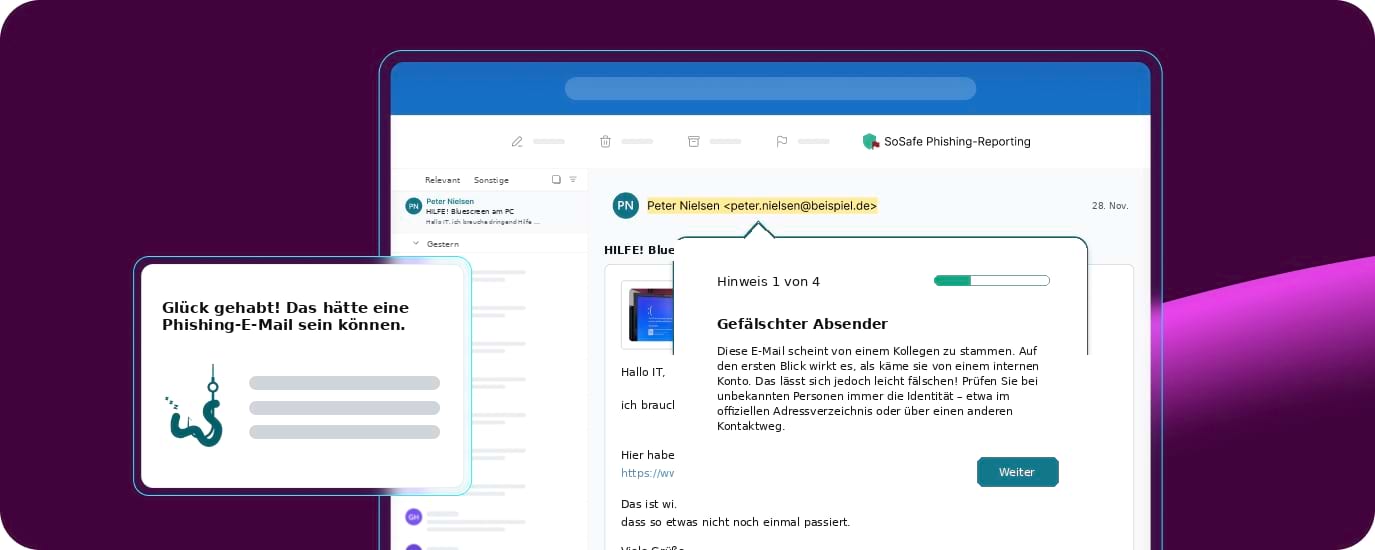
Training auf den Kanälen, über die Angriffe kommen
Per E-Mail und SMS laufen Simulationen, für Anrufe gibt es eine interaktive Lektion. Beschäftigte trainieren an denselben Maschen, die ihnen auch im Dienst begegnen. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person.
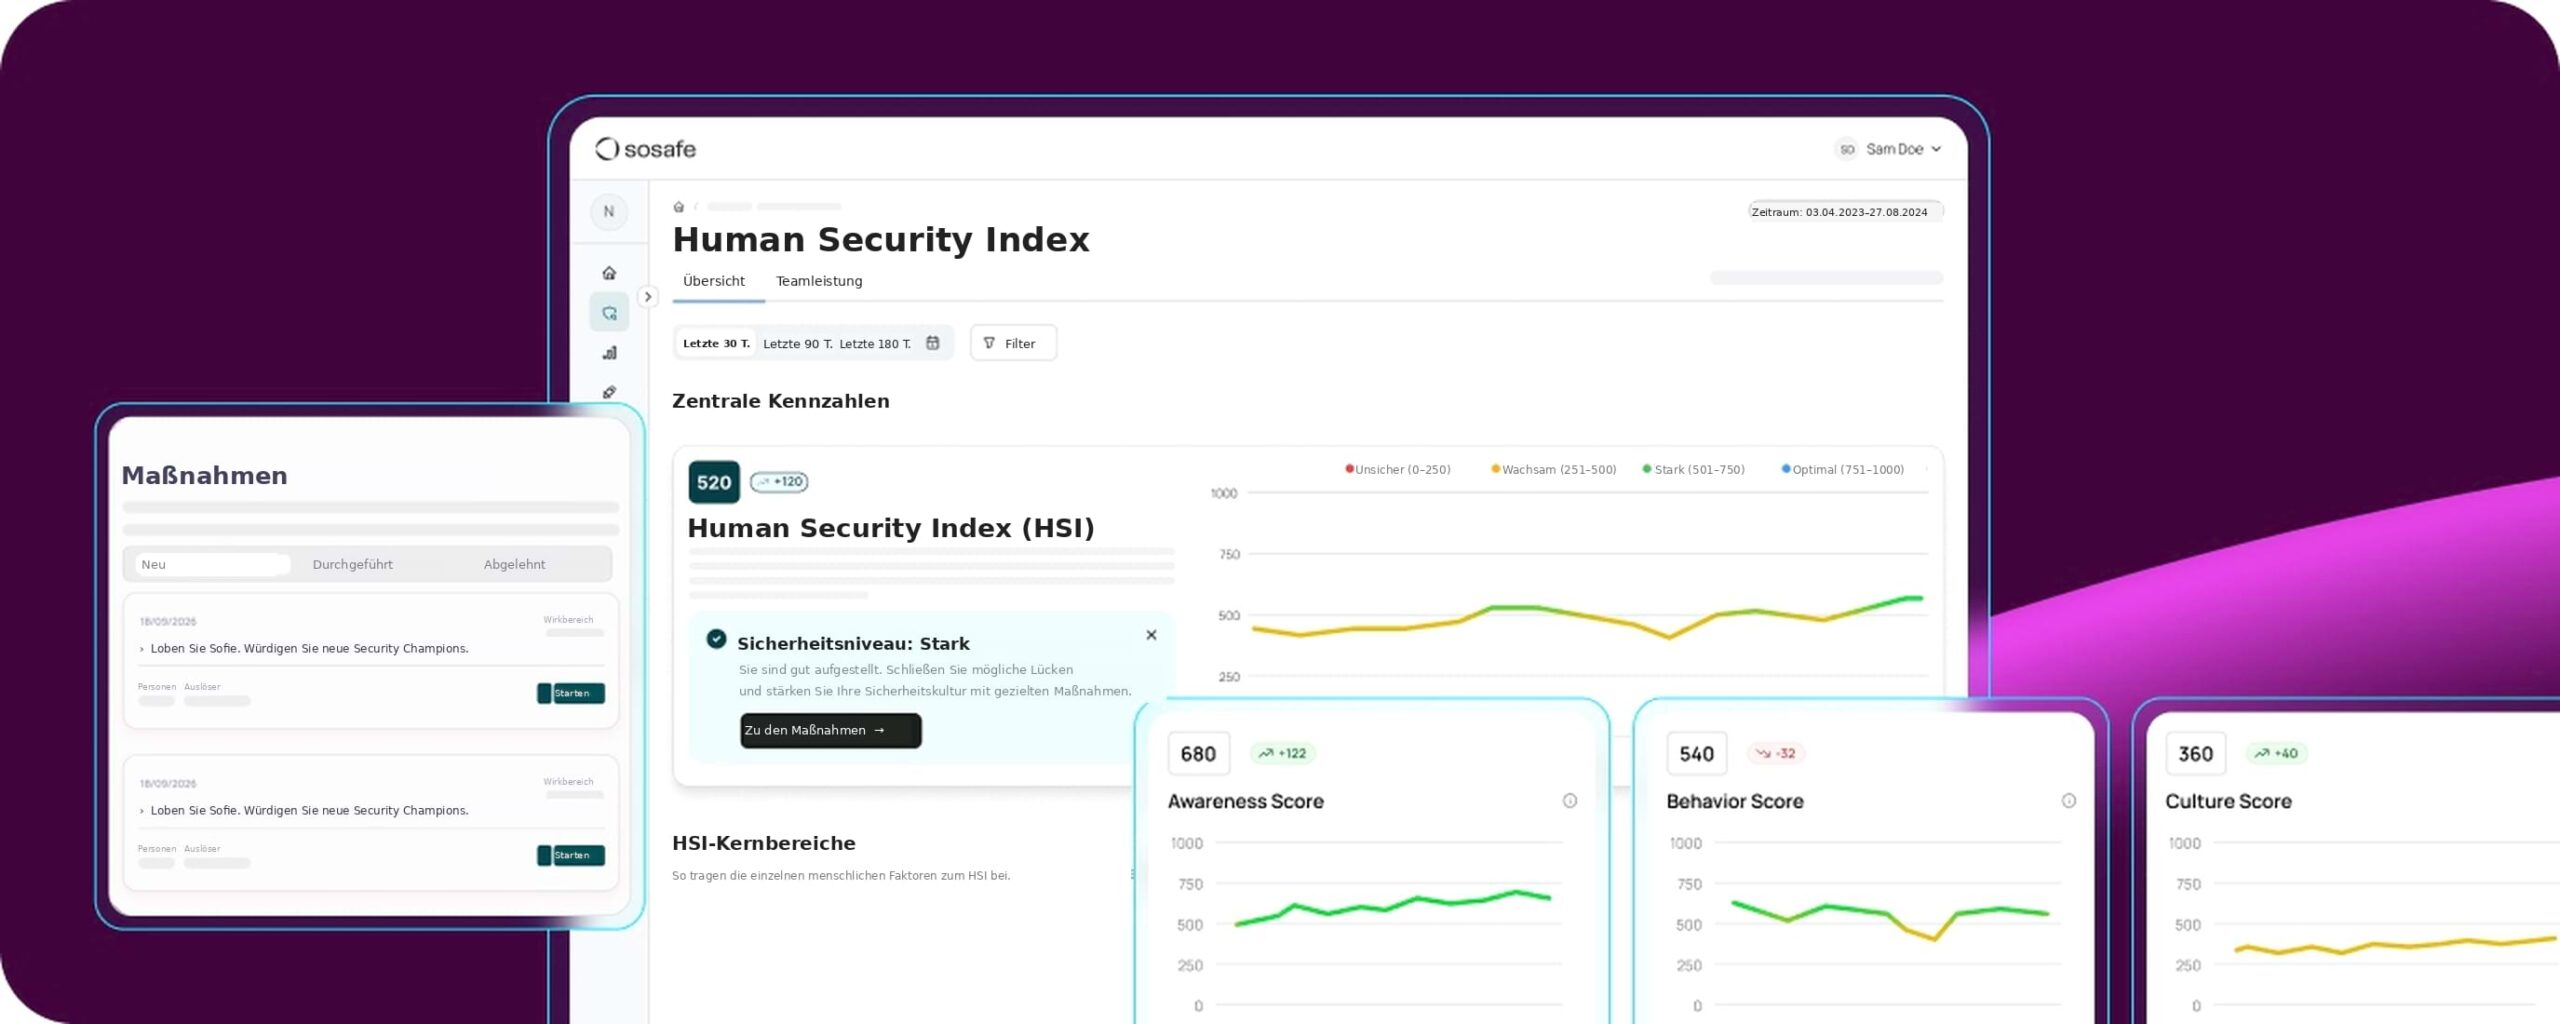
Reports, die zeigen, was sich verändert
Exportierte Trainings- und Simulationsergebnisse dokumentieren Ihr Programm für Audits nach NIS2 oder ISO/IEC 27001. Den Risikotrend verfolgt die Klinikleitung im Human Security Index. Das Sicherheitsteam erkennt, in welchen Abteilungen das Risiko tatsächlich liegt.
Lernen zwischen Visite und Übergabe
Eine Lerneinheit dauert ein bis acht Minuten und passt am Stationsrechner zwischen zwei Aufgaben. Für die IT-Sicherheit im Krankenhaus zählt die Gewohnheit: Wer sie verinnerlicht hat, prüft auch nachts um drei, in der vierten Nachtschicht am Stück, noch den Absender.
Training auf den Kanälen, über die Angriffe kommen
Per E-Mail und SMS laufen Simulationen, für Anrufe gibt es eine interaktive Lektion. Beschäftigte trainieren an denselben Maschen, die ihnen auch im Dienst begegnen. Bei E-Mail-Simulationen folgen Schwierigkeit und Takt dem Verhalten jeder Person.
Reports, die zeigen, was sich verändert
Exportierte Trainings- und Simulationsergebnisse dokumentieren Ihr Programm für Audits nach NIS2 oder ISO/IEC 27001. Den Risikotrend verfolgt die Klinikleitung im Human Security Index. Das Sicherheitsteam erkennt, in welchen Abteilungen das Risiko tatsächlich liegt.
DIE RISIKEN IM KLINIKALLTAG
Womit Teams im Krankenhaus rechnen müssen
Ransomware auf der Station
Ransomware legt die Terminplanung lahm, und nach einer Stunde arbeitet die Station mit ausgedruckten Listen und dem Telefon. In der Radiologie staut sich die Arbeit. Planbare Operationen verschieben sich um Wochen, auch wenn die Server längst wieder sauber sind.
Phishing, das den Dienstplan kennt
Ein gefälschter Laborbefund. Eine Dienstplanänderung von jemandem aus der Personalabteilung, den man nie getroffen hat. Eine Zahlungserinnerung von einem Lieferanten, mit dem das Haus tatsächlich arbeitet. Solches Phishing landet mitten in der Schicht auf einem Rechner, den sich drei Leute teilen, und sieht nach Routine aus.
Der Anruf vom IT-Support
Jemand braucht sofort etwas und gibt sich als Helpdesk aus. Mit Voice Cloning lässt sich eine Stimme aus einer Aufnahme nachbilden, und das kostet fast nichts. Rund ein Viertel der Sicherheitsvorfälle durch Social Engineering läuft über Telefon oder soziale Medien.
Der Weg über Dienstleister
Medizintechnik, Wartungsfirmen, Forschungspartner: Jeder davon ist ein möglicher Weg ins Netz. Zugangsdaten, die bei einem Wartungsdienstleister gestohlen wurden, kommen als gültiger Login an. Oft fällt das einem Menschen früher auf als einem Tool.
COMPLIANCE UND AUDITVORBEREITUNG
Ausgerichtet auf die Vorgaben für Krankenhäuser in Deutschland
Bei der IT-Sicherheit im Krankenhaus zählt, was sich belegen lässt. § 391 SGB V fordert Maßnahmen zur Security Awareness, je nach Größe greifen NIS2 und das KRITIS-Dachgesetz. SoSafe dokumentiert Schulungen wie Simulationen und unterstützt Sie, Ihr Programm gegenüber Aufsicht und Prüfung zu belegen.


SCHULUNG NACH ROLLE
Rollenbasierte Cybersicherheit im Gesundheitswesen für alle Beschäftigten
Ärztlicher Dienst, Pflege und Betreuung
Ärztinnen und Ärzte, Pflegekräfte und Betreuungspersonal lernen an gemeinsam genutzten Rechnern oder auf privaten Geräten, ohne dienstliche E-Mail-Adresse. Die Lerninhalte behandeln typische Fallen wie gefälschte Login-Warnungen und lassen sich um eigene Lerneinheiten zu den Abläufen Ihres Hauses ergänzen.
Verwaltung, Abrechnung und Patientenaufnahme
Hier gehen Einweisungen, Rechnungen, Gehaltsabrechnungen und Lieferantenpost über den Tisch, also genau das, was Angreifer nachahmen. Simulationen greifen solche Muster auf: eine Zahlungsaufforderung mit neuer Bankverbindung, eine angebliche Abfrage zur Multi-Faktor-Authentifizierung per SMS, eine Versandbenachrichtigung zwischen zwanzig echten.
IT, Informationssicherheit und Klinikleitung
Für Administratorinnen und Administratoren gibt es Lerninhalte zum Schutz privilegierter Konten und zum Melden von Vorfällen. Für die Klinikleitung legen Sie eigene Lerneinheiten an, etwa zu Meldefristen und Freigabewegen Ihres Hauses, denn danach fragen Aufsicht, Prüferinnen und Prüfer zuerst. Das BSI-Gesetz verlangt von der Geschäftsleitung wichtiger und besonders wichtiger Einrichtungen ohnehin, regelmäßig an Schulungen teilzunehmen.
Zeitarbeitskräfte, Auszubildende und neue Beschäftigte
Wer nur wenige Wochen auf einer Station arbeitet, öffnet dort trotzdem E-Mails und nimmt Anrufe an. Leasingkräfte in der Pflege, Auszubildende und Studierende im Praktischen Jahr lassen sich ohne dienstliche E-Mail-Adresse einschreiben und erhalten die Inhalte ihrer Rolle.
Personalisierte Lerneinheiten
Sie weisen Lerninhalte den verschiedenen Rollen und Gruppen zu und ergänzen sie um eigene Lerneinheiten. So setzt die Pflege auf Station andere Schwerpunkte als die IT-Administration.
Simulationen aus echten Angriffen
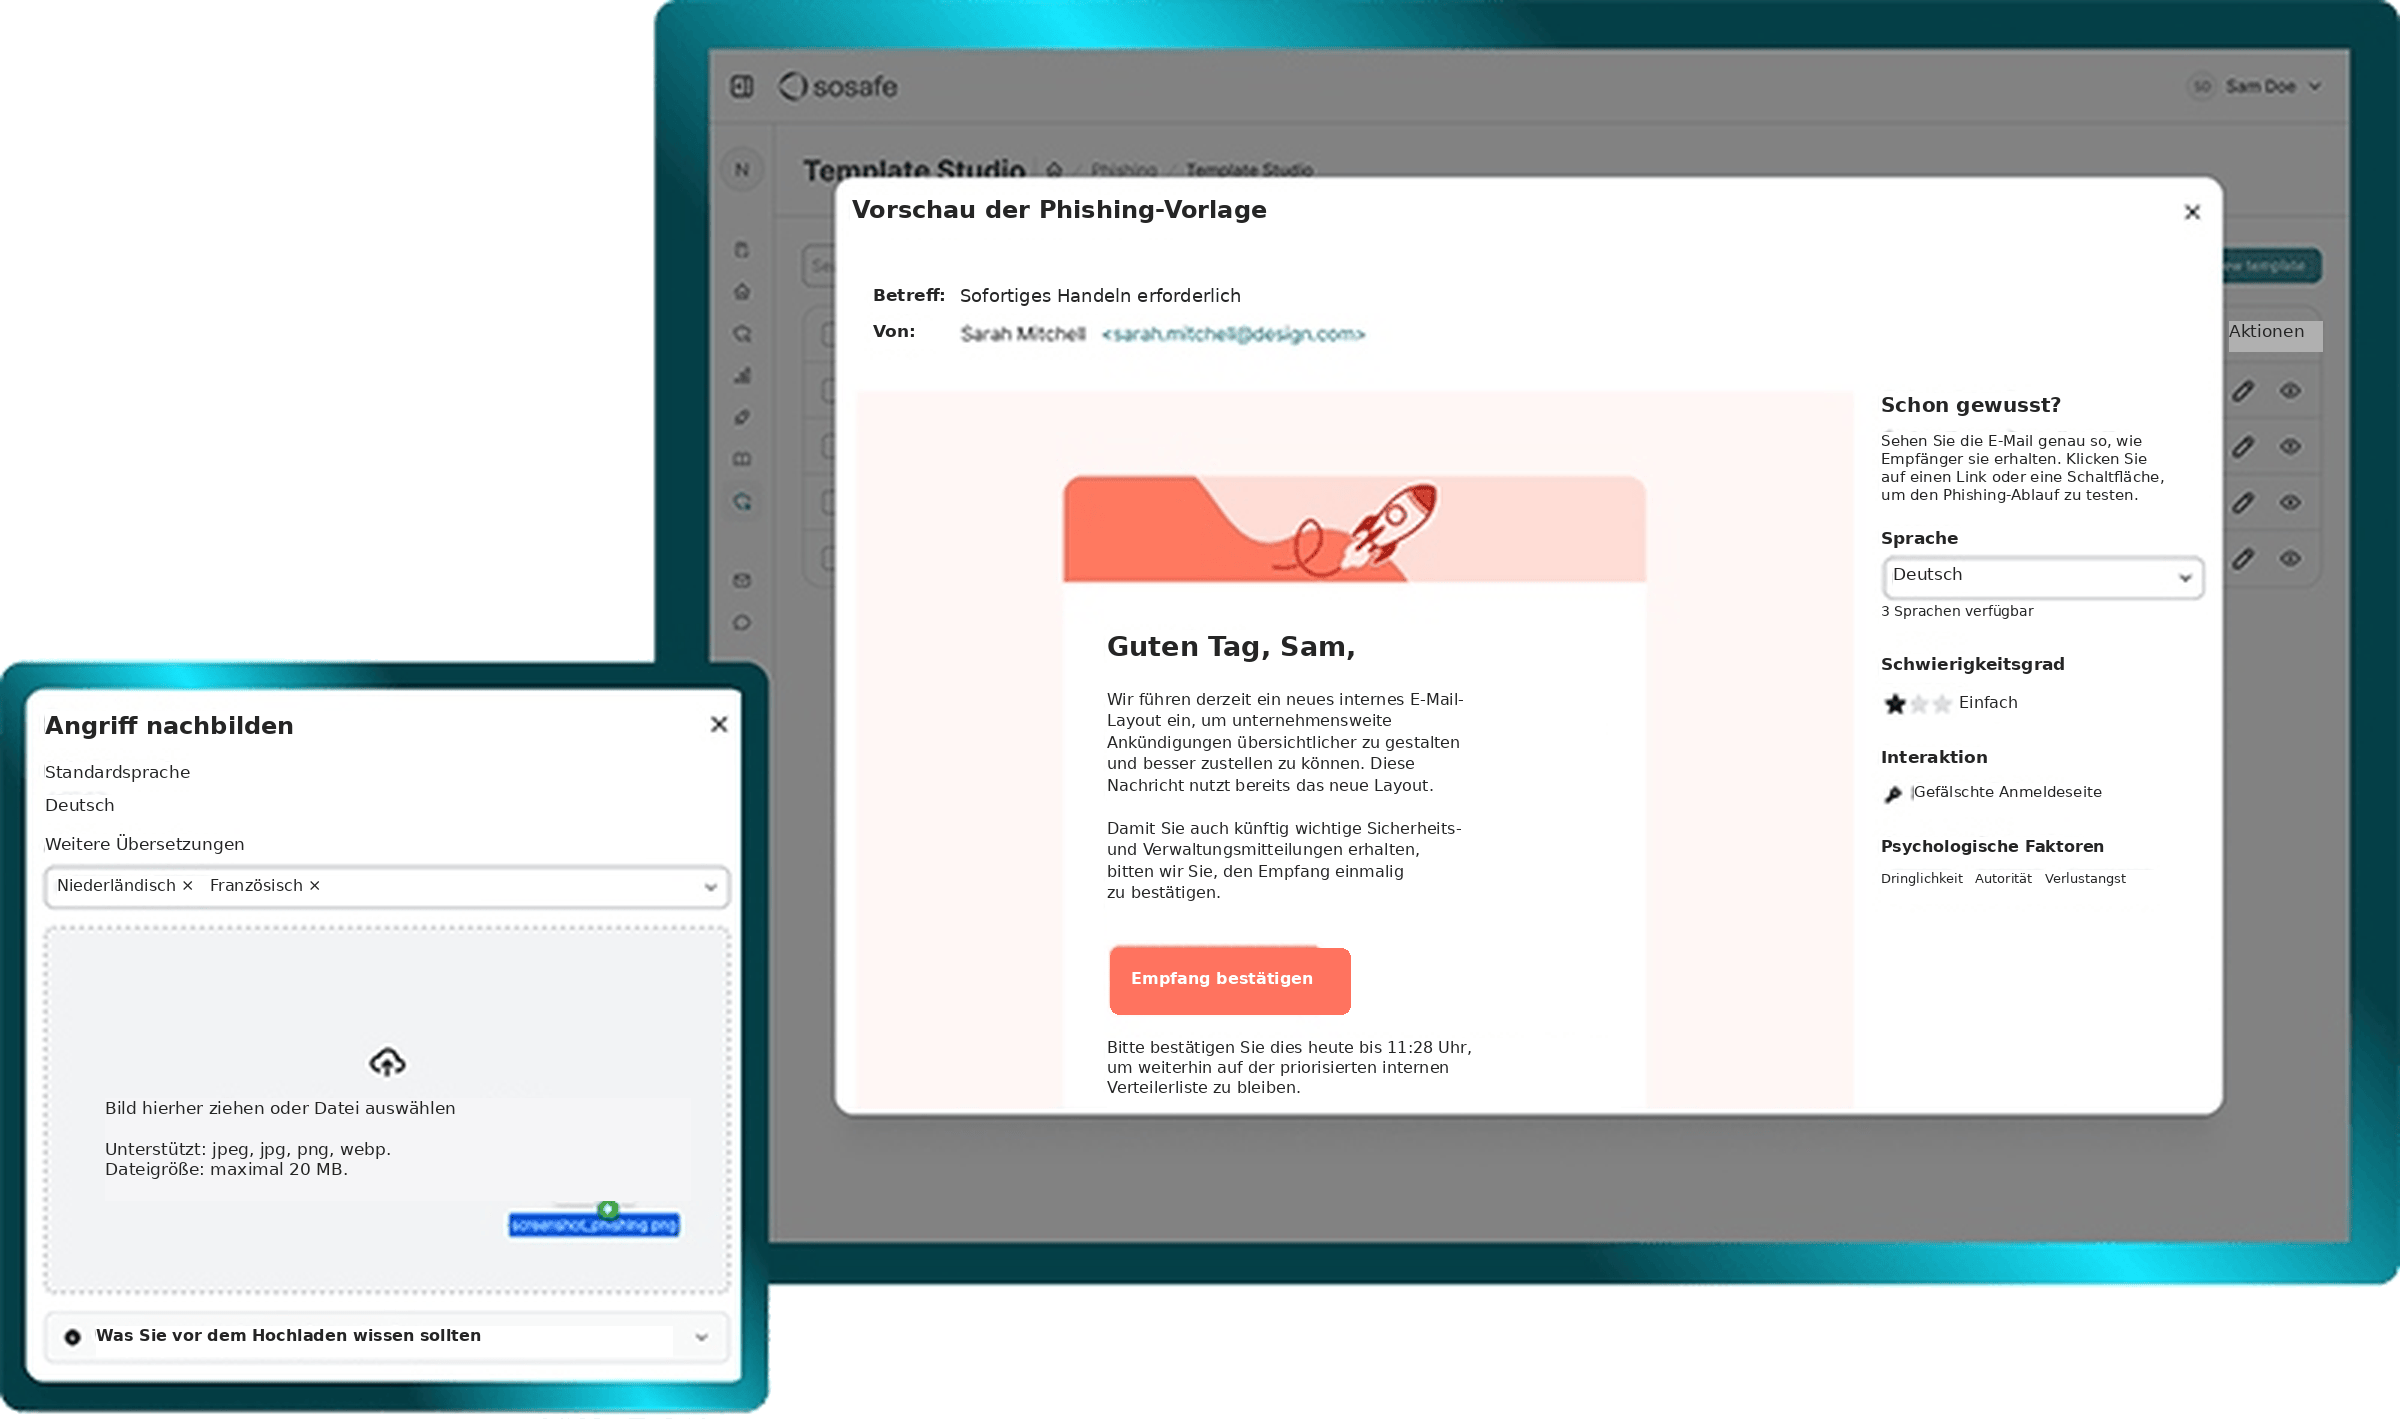
Eine Phishing-Mail, die in Ihrer eigenen Umgebung aufgefallen ist, lässt sich in drei bis vier Minuten zu einer Simulation umbauen und an die Teams senden, die sie erreicht hat.
E-Mail, SMS und Telefon
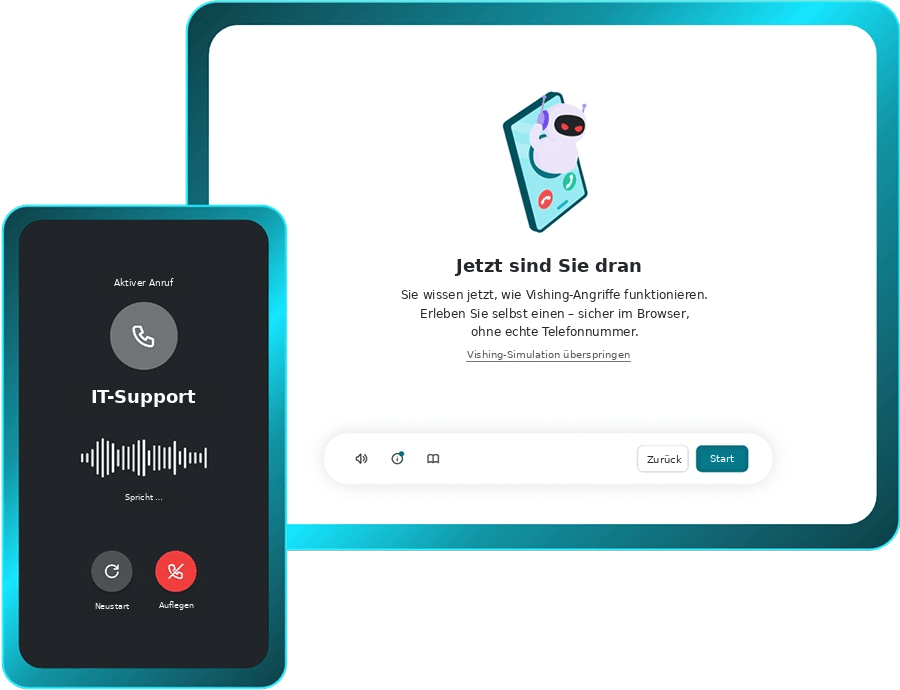
Phishing-Simulationen per E-Mail und Simulationen zu Smishing per SMS laufen über dasselbe Dashboard. Gegen Vishing gibt es eine interaktive Lektion: Beschäftigte erleben im Browser einen Anruf vom angeblichen IT-Support und entscheiden, wie sie reagieren. Telefonnummern braucht es dafür nicht.
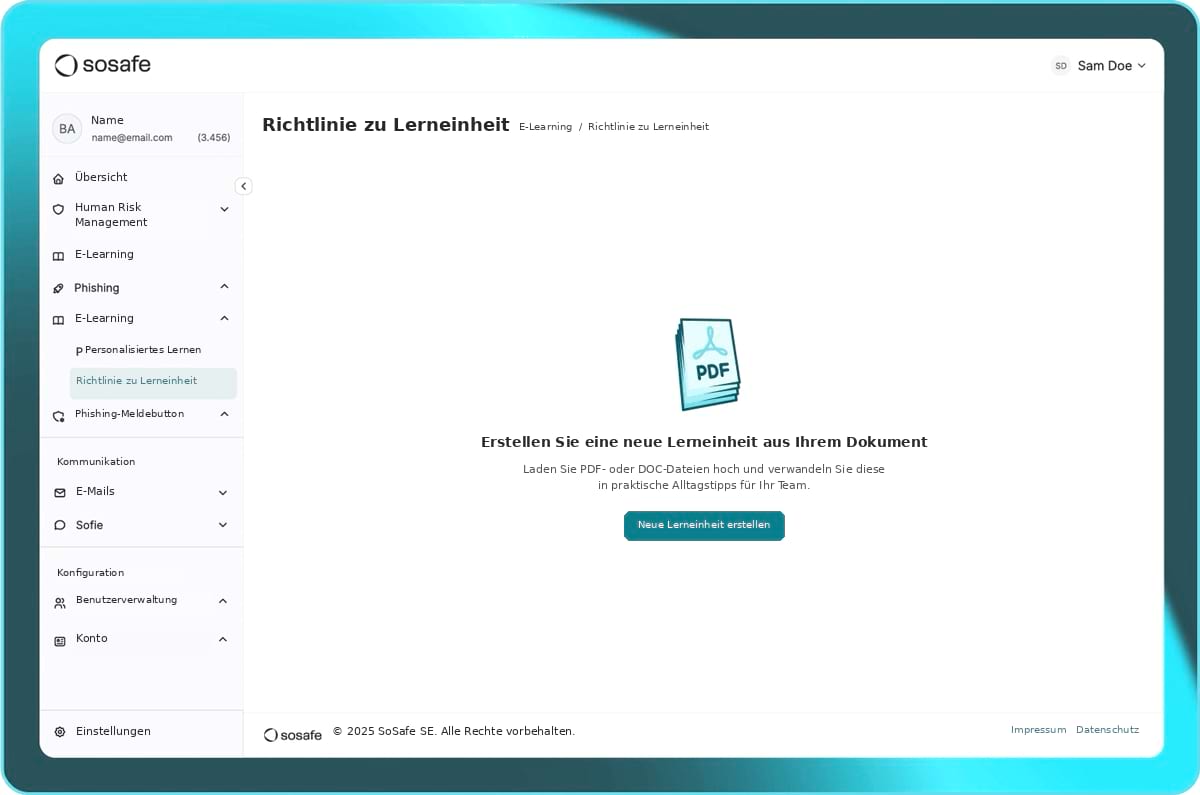
Von der Richtlinie zur Lerneinheit
Aus einer Richtlinie als PDF, etwa zum Umgang mit Patientendaten, wird der Entwurf einer Lerneinheit. Sie bearbeiten ihn vor der Freigabe und lassen ihn übersetzen.
Verdächtiges mit einem Klick melden
Wer eine merkwürdige E-Mail bekommt, meldet sie direkt aus dem Postfach. Beim Sicherheitsteam laufen alle Meldungen in einer Triage-Queue zusammen, und dort fällt die Entscheidung, was damit passiert.
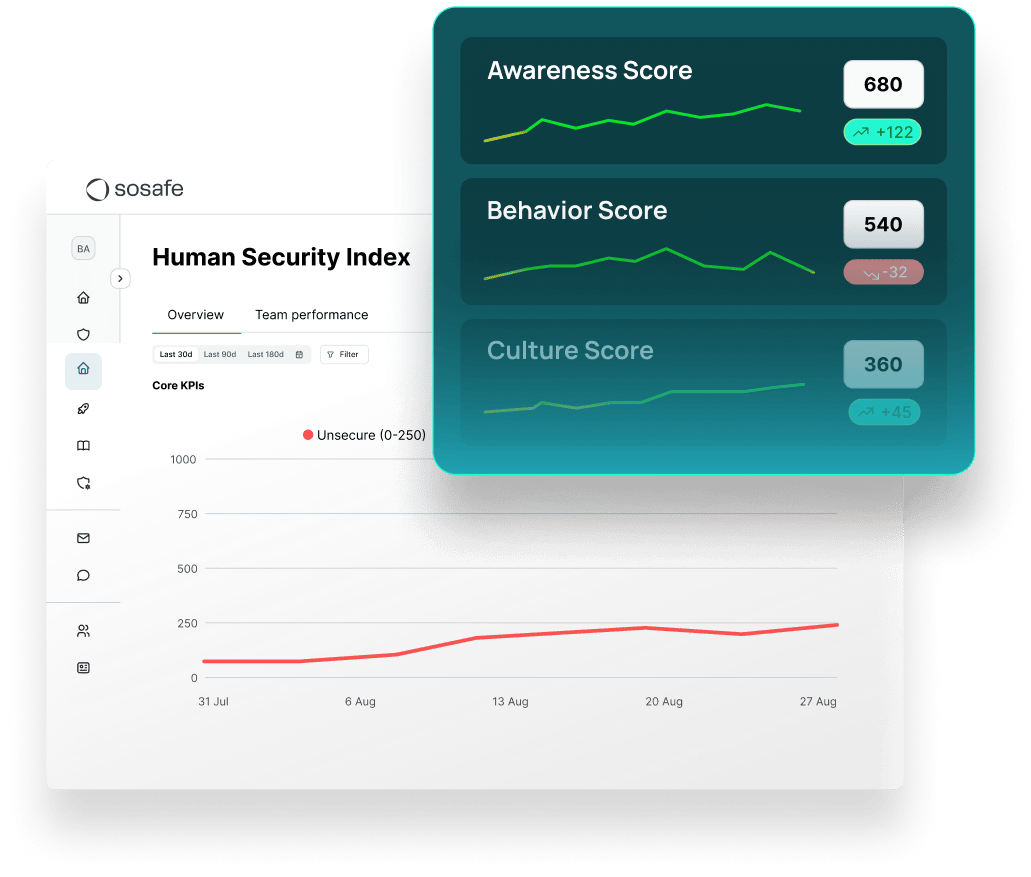
Belege für Audit und Klinikleitung
Trainings- und Simulationsergebnisse exportieren Sie als Dokumentation für Audits, etwa nach NIS2 oder ISO/IEC 27001. Den Verlauf über das Jahr zeigt der Human Security Index.
„Indem wir Human Risk Management fest in unserer Sicherheitskultur verankern, schützen wir unseren Betrieb nicht nur vor unmittelbaren Bedrohungen, sondern stärken auch unsere Widerstandskraft gegenüber den sich wandelnden Herausforderungen von morgen.”

Benita Rojewski
Security Officer am Klinikum Darmstadt
88%
Wissenserhalt nach 12 Monaten
90%
weniger riskante Interaktionen
80%
melden Bedrohungen innerhalb von 12 Monaten
ab 15 min.
pro Woche für den laufenden Betrieb

Messbare Wirkung für Station und Verwaltung
In der IT-Sicherheit im Gesundheitswesen zählt, ob sich Verhalten ändert, nicht nur, ob geschult wurde. Die folgenden Werte stammen aus aggregierten Daten laufender Programme in unserem Kundenbestand, über alle Branchen hinweg.
Passt in die Systeme, die Ihr Krankenhaus bereits nutzt
IT-Sicherheit im Krankenhaus muss mit dem arbeiten, was schon läuft, nicht daneben.
Integrations
Alle Integrationen ansehen


Compliance
Alle unsere Zertifizierungen ansehenGDPR Compliant
German Engineered
EU Hosted
Häufige Fragen zur IT-Sicherheit im Krankenhaus
Erleben Sie SoSafe im Krankenhausalltag





 Reports
 Guides
 Blog
 Cyberlexicon
 Perks
 Kunden-Erfolgsgeschichten
 Newsletter-Anmeldung
 Webinare
 Human Firewall Podcast
 Alle Events
 Signal Security Summit
 Danger Lab
 Warum SoSafe
 Karriere
 News & Presse
 Kontakt
